

Zertifikatsvalidierung
Wenn Remote Desktop Manager sich über das HTTPS-Protokoll mit einer URL verbindet, validiert es das Zertifikat gemäß den branchenweit bewährten Praktiken. Die erste Hürde besteht darin, zu überprüfen, ob Ihr Gerät der Stelle vertraut, die das Zertifikat ausgestellt hat, der sogenannten Stammzertifizierungsstelle (Root CA). Jedes Zertifikat ist typischerweise eine Hierarchie von Zwischenzertifizierungsstellen unter einer Stammzertifizierungsstelle, wobei jede in der Regel der Zuständigkeit einer anderen juristischen Person unterliegt. Das Ergebnis ist, dass jede Ebene ihre eigenen Validierungsschritte hinzufügt.
Für bestimmte Organisationen mit einer ausgereiften InfoSeq-Praxis, in denen andere Abteilungen die letzte Entscheidungsbefugnis über die gesamte Netzwerkkommunikation haben, haben wir Optionen geschaffen, um bestimmte Validierungen zu deaktivieren. Dies sollte jedoch nur als letztes Mittel geschehen. Sehen Sie sich den Abschnitt zu den Optionen für Zertifikatssicherheit unten an:
Häufig konzentrieren sich Benutzer auf Remote Desktop Manager als wahrscheinlichste Fehlerquelle, aber da wir basicnet-Funktionen zur Durchführung der Validierung verwenden, ist ein Fehler unwahrscheinlich. Letztlich gilt: Wenn die Zertifikatsvalidierung mit Werkzeugen, die Ihr Betriebssystem anbietet, einen Fehler anzeigt, wird Remote Desktop Manager ebenfalls einen anzeigen. Um schnell festzustellen, ob dies der Fall ist, exportieren Sie das Zertifikat, indem Sie:1. Im Dialog für den Zertifikatsvalidierungsfehler Zertifikat anzeigen wählen. 2. Es wie unter Systemdialog beschrieben exportieren. 3. Eine manuelle Zertifikatsvalidierung durchführen. Wenn die Validierung erfolgreich ist, kontaktieren Sie uns, um ein Ticket zu eröffnen. Ist sie nicht erfolgreich, wenden Sie sich an Ihre IT-Abteilung, um die Blockade zu beheben, oder deaktivieren Sie die Zertifikatsvalidierung.
Fehlerbehebung INNERHALB von Remote Desktop Manager
Remote Desktop Manager zeigt einen Zertifikatsvalidierungsfehler an, indem der folgende Dialog eingeblendet wird:
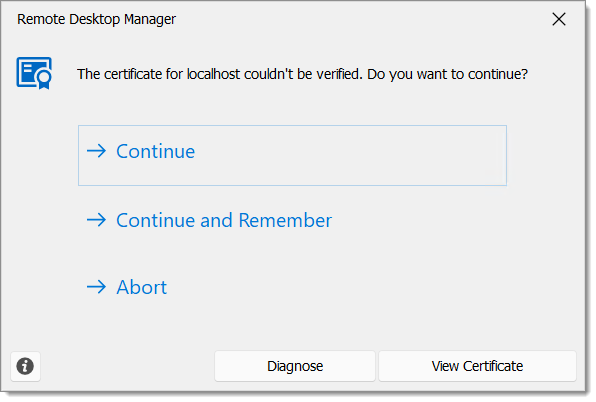
Bevor Sie den Fehler ignorieren oder das Zertifikat zur Ausnahmeliste hinzufügen, führen Sie immer eine oberflächliche Prüfung des Zertifikats mit der Aktion Zertifikat anzeigen durch und überprüfen Sie die Felder Ausgestellt für und Ausgestellt von, um festzustellen, ob sie für Ihre Organisation korrekt erscheinen.
Der Dialog bietet fünf Befehle:
Fortfahren
Diese Option akzeptiert das Zertifikat nur für diese Sitzung.
Fortfahren und merken
Diese Option akzeptiert das Zertifikat und merkt sich Ihre Auswahl. Um ein zuvor hinzugefügtes Zertifikat zu "vergessen", müssen Sie die Liste der Zertifikatsausnahmen mit den Optionen zur Zertifikatssicherheit löschen.
Abbrechen
Diese Option bricht die versuchte Kommunikation ab, was zu einem Nicht-erreichbar-Fehler führt.
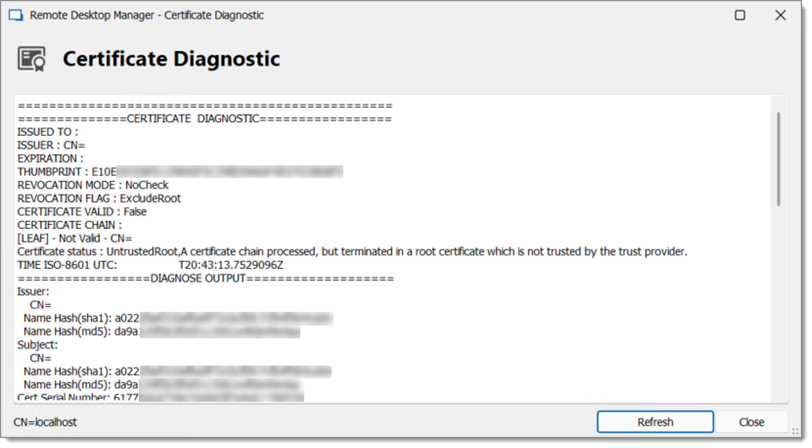
Diagnose
Diese Option zeigt das Zertifikatsdiagnosefenster an.
Zertifikat anzeigen
Diese Option zeigt das Zertifikat über den Systemdialog an. Sie können damit das Zertifikat für eine manuelle Validierung exportieren.
Zertifikatsdiagnosefenster von Remote Desktop Manager
Systemdialog
Um mehr darüber zu erfahren, warum die Zertifikatsvalidierung fehlgeschlagen ist, können Sie einige Werkzeuge verwenden, das Zertifikat muss jedoch zuerst exportiert werden.
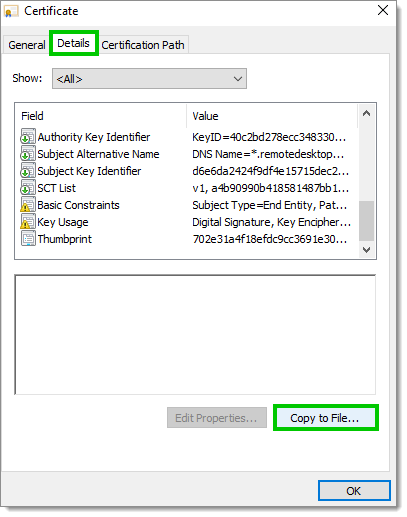
Um das Zertifikat zu exportieren, führen Sie folgende Schritte aus:
Gehen Sie zur Registerkarte Details der Windows-Zertifikatsaufforderung.
Klicken Sie auf In Datei kopieren... und exportieren Sie das Zertifikat als *.cer-Datei.
Manuelle Zertifikatsvalidierung
Hier sind einige Werkzeuge, mit denen das neu exportierte Zertifikat überprüft werden kann:
Mit PowerShell (erfordert PowerShell v4)
Passen Sie in einer PowerShell-Konsole den Pfad zur Zertifikatsdatei an und führen Sie dann aus: $cert=New-Object System.Security.Cryptography.X509Certificates.X509Certificate2("%USERPROFILE%\Desktop\cert.cer" Test-Certificate -Cert $cert
Mit CMD
Passen Sie den Pfad zur Zertifikatsdatei an und führen Sie dann den folgenden Befehl aus: certutil -verify "%USERPROFILE%\Desktop\cert.cer"
Die resultierende Ausgabe der oben genannten Werkzeuge kann verwendet werden, um weitere Informationen über das Problem zu erhalten.
Optionen zur Zertifikatssicherheit
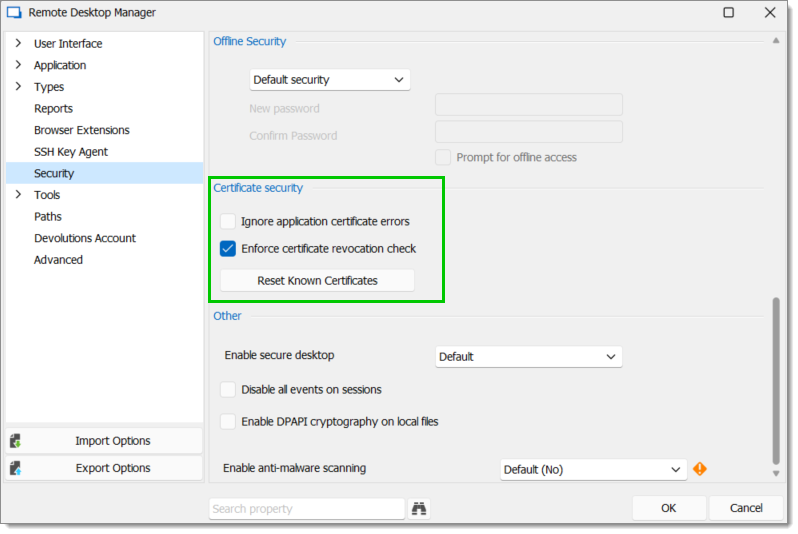
Navigieren Sie zu Datei – Einstellungen – Sicherheit – Zertifikatssicherheit, um Optionen im Zusammenhang mit Zertifikaten zu verwalten.
Anwendungszertifikatsfehler ignorieren
Aktivieren Sie diese Option, um die Validierung des Anwendungszertifikats zu deaktivieren. Dies wird nicht empfohlen, da es die Vertraulichkeit und Integrität der Kommunikation zwischen Client und Server gefährden und die Anwendung potenziellen Bedrohungen aussetzen könnte.
Auf Serverzertifikatssperrung prüfen
Diese Option prüft, ob das Zertifikat nicht widerrufen wurde. Dies ist erforderlich, wenn eine der URLs für die Zertifikatsvalidierung aus irgendeinem Grund nicht verfügbar ist.
Bekannte Zertifikate zurücksetzen
Verwenden Sie diese Option, um die zwischengespeicherten Zertifikate zu löschen. Alle Zertifikate müssen erneut validiert werden.
Die Zertifizierungsstelle (CA) überprüfen
Öffnen Sie das Zertifikat und überprüfen Sie dann in der Registerkarte Allgemein, von welcher Zertifizierungsstelle das Zertifikat Ausgestellt von wurde.
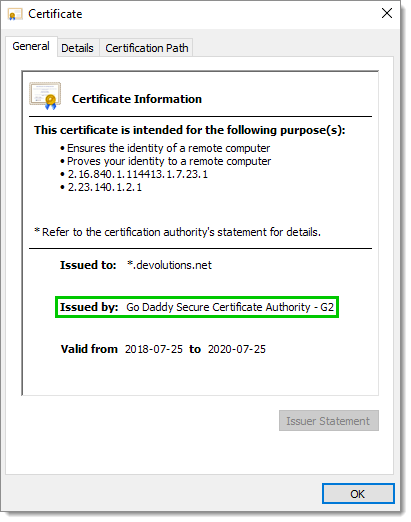
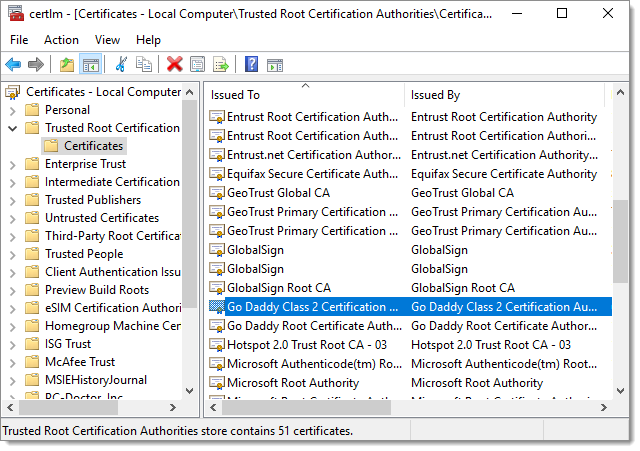
Überprüfen Sie, ob die Zertifizierungsstelle korrekt im Zertifikatsspeicher installiert ist.
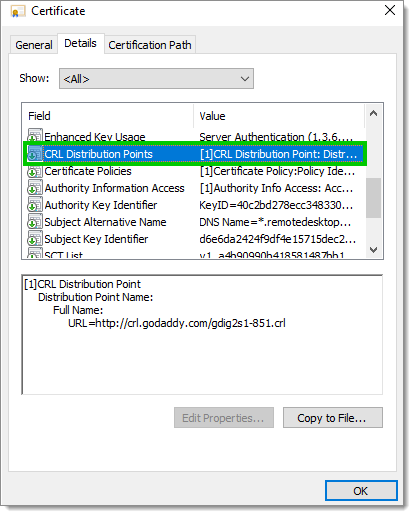
Prüfung der Zertifikatssperrung
Stellen Sie sicher, dass der CRL-Server (Certificate Revocation List) erreichbar ist, da er zur Validierung eines Zertifikats erforderlich ist.
Zuletzt aktualisiert
War das hilfreich?