

Azure-Vorauthentifizierung bei einer Devolutions Server-Datenquelle in Remote Desktop Manager
Die Azure-Vorauthentifizierung erfordert eine besondere Konfiguration. Um diese Funktion mit Remote Desktop Manager zu verwenden, müssen Administratoren die Authentifizierung auf dem gewünschten Devolutions Server aktivieren, mehrere Einstellungen im Microsoft Entra Admin Center konfigurieren und einen Azure-App-Proxy einrichten.
Da sich diese Funktion noch in der Vorschau befindet, kann sich die Konfiguration ändern. Möglicherweise ist die Aktivierung der Global Private Access-Funktion erforderlich, um mit dieser Anleitung fortzufahren. Öffnen Sie dazu die Browser-Oberfläche des Microsoft Entra Admin Centers, navigieren Sie zu Global Secure Access – Connect – Connectors und aktivieren Sie Global Secure Access in Ihrem Tenant.
Anforderungen
Ein Microsoft Entra ID P1- oder P2-Abonnement
Ein Anwendungsadministratorkonto
Die Anwendung darf sich nicht im Stammverzeichnis befinden (
https://myserver.com/dvlsfunktioniert,https://myserver.comjedoch nicht)Windows Server 2012 R2 oder höher mit aktiviertem TSL 1.2
Installieren eines privaten Connectors
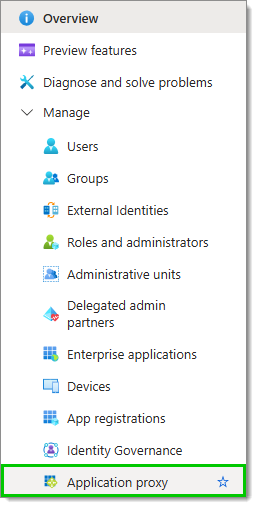
Klicken Sie auf der Überblick-Seite des gewünschten Tenants im Abschnitt Verwalten des Navigationsbereichs auf Anwendungsproxy.
Klicken Sie auf Connectordienst herunterladen.
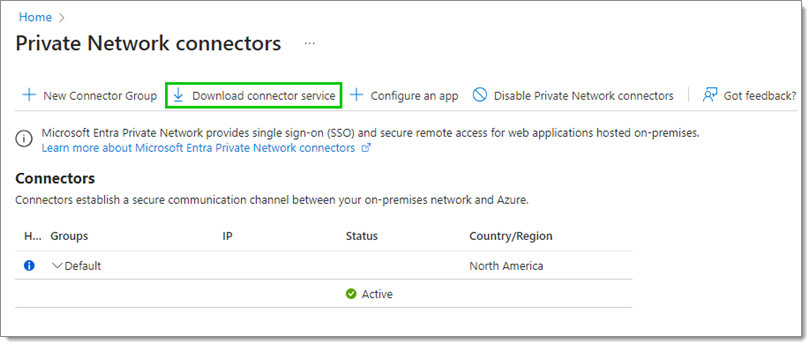
Führen Sie nach Abschluss des Downloads die ausführbare Programmdatei aus, um den Connector zu installieren und zu konfigurieren.
Bei der Ausführung auf einem Windows Server deaktivieren Sie IE Enhanced Configuration oder machen Sie Microsoft Edge zum Standardbrowser (ohne erweiterte Konfiguration). Andernfalls schlägt die Azure-Anmeldeaufforderung wahrscheinlich fehl, ohne alle erforderlichen URLs zuzulassen. Zudem muss beim Windows-Connectordienst TLS 1.2 vor der Installation aktiviert sein. Wenn Sie Folgendes in eine Notepad-Datei mit der Erweiterung .reg einfügen und diese doppelklicken, werden die erforderlichen Werte in die Registrierung importiert. Anschließend ist ein Neustart des Servers erforderlich, bevor die Connector-Installation ausgeführt wird.
Registrieren einer Unternehmensanwendung
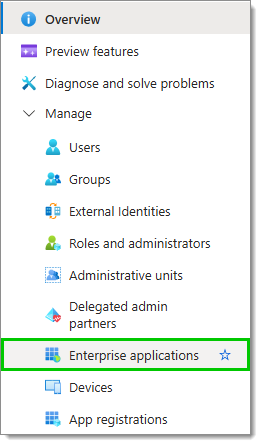
Klicken Sie zurück auf der Überblick-Seite des Tenants im Abschnitt Verwalten des Navigationsbereichs auf Unternehmensanwendung.
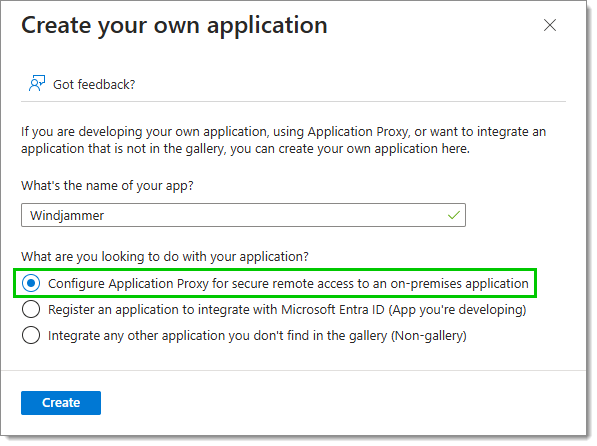
Klicken Sie dann auf Neue Anwendung und anschließend auf Eigene Anwendung erstellen.
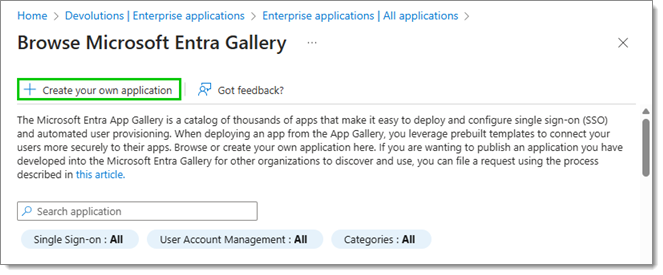
Geben Sie der Anwendung einen Namen und aktivieren Sie Anwendungsproxy für sicheren Remote-Zugriff auf eine lokale Anwendung konfigurieren.
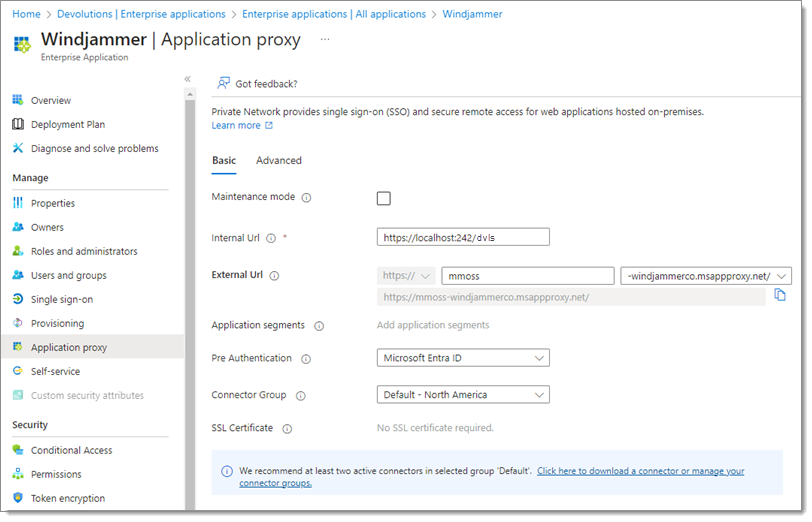
Füllen Sie als Nächstes die folgenden Felder mit den entsprechenden Informationen aus:
Interne URL
Interne URL für den Zugriff auf die Anwendung. Dies ist der Stamm des IIS-Servers, der DVLS hostet (in der Regel http://localhost/dvls oder ähnlich).
Externe URL
Externe URL für den Zugriff auf die Anwendung. Standardmäßig der Name der App-Registrierung. Microsoft empfiehlt die Verwendung einer benutzerdefinierten Domäne. Dazu muss das SSL-Zertifikat der Domäne hochgeladen werden.
Vorauthentifizierung
Auf Microsoft Entra ID setzen
Connectorgruppe
Die anzusprechende Connectorgruppe. Microsoft empfiehlt, mehr als einen Connector zu verwenden, um die Verfügbarkeit der Anwendung sicherzustellen. Connectorgruppen können auf der Seite Anwendungsproxy erstellt werden.
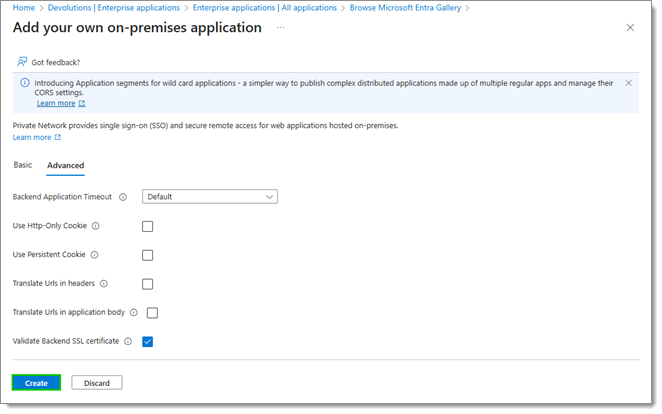
Deaktivieren Sie auf der Registerkarte Erweitert alle Optionen oder behalten Sie Back-End-SSL-Zertifikat validieren bei, falls dies als notwendig erachtet wird. Klicken Sie auf Erstellen; dadurch wird auch eine App-Registrierung mit demselben Namen erstellt.
Benutzer und Gruppen dem Anwendungsproxy zuweisen
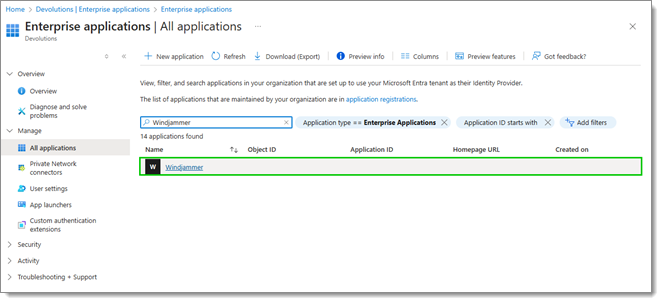
Gehen Sie zurück zum Abschnitt Unternehmensanwendung und klicken Sie auf die neu erstellte Anwendung. Wenn die App nicht aufgeführt ist, kann es erforderlich sein, auf Alle Anwendungen zu klicken, um darauf zuzugreifen, da die Ansicht standardmäßig auf Eigene Anwendungen eingestellt ist.
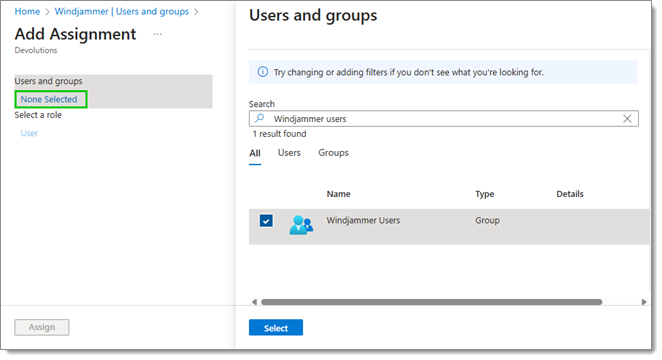
Klicken Sie auf Benutzer/Gruppe hinzufügen, dann auf Keine ausgewählt und wählen Sie die Benutzer/Benutzergruppen aus, die der Anwendung zugewiesen werden sollen. Klicken Sie anschließend auf Zuweisen.
Hinzufügen einer Plattform zur Anwendung
Gehen Sie zu App-Registrierungen im Abschnitt Verwalten des Navigationsbereichs. Klicken Sie auf Alle Anwendungen und suchen Sie die neu erstellte Anwendung. Sie hat denselben Namen wie Ihre Unternehmensanwendung. Klicken Sie als Nächstes auf Plattform hinzufügen und dann auf Mobile und Desktopanwendungen.
Fügen Sie http://localhost und msal-devolutions-server://auth als benutzerdefinierte URIs hinzu.
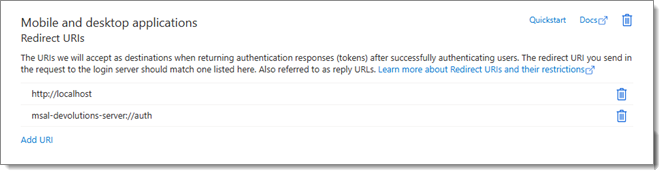
Achten Sie darauf, dass diese exakt sind, da die ersten zwei URLs von MSAL benötigt werden, um von Entra ausgegebene Authentifizierungstokens abzurufen, wenn native Plattformen verwendet werden.
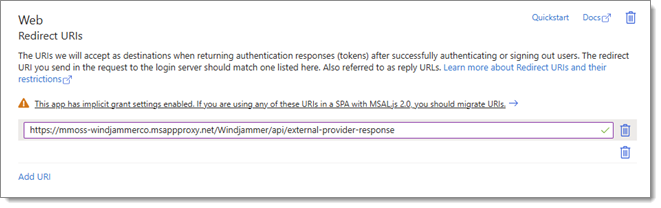
3. Stellen Sie als Nächstes sicher, dass /api/external-provider-response an die Umleitungs-URIs in Ihrer Devolutions Server Entra-Anwendung angehängt ist.
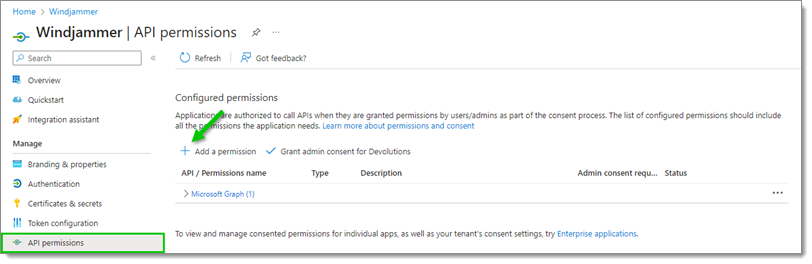
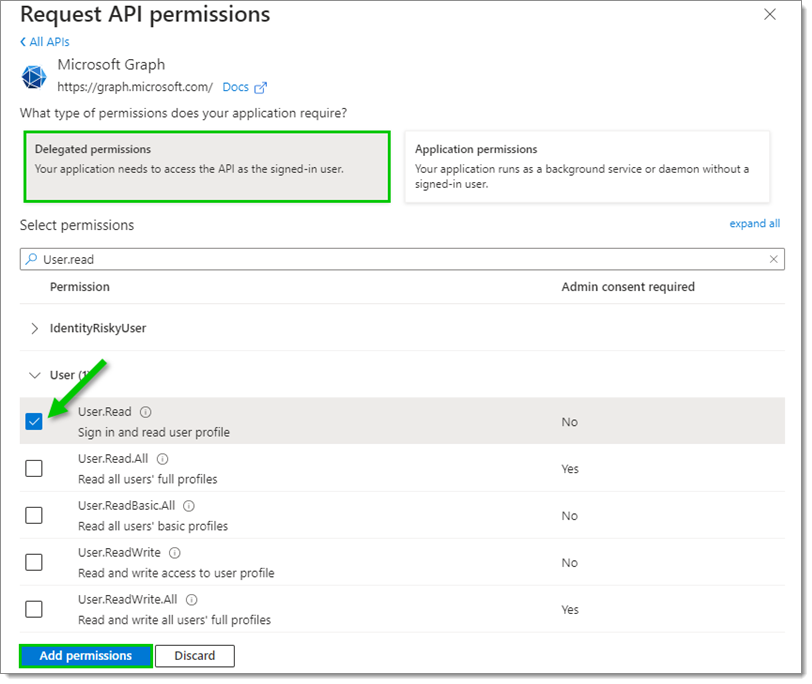
Gehen Sie nun zu API-Berechtigungen und klicken Sie auf die Schaltfläche Berechtigung hinzufügen.
Wählen Sie Delegierte Berechtigungen und aktivieren Sie die Berechtigung User.Read unter User. Klicken Sie auf Berechtigungen hinzufügen.
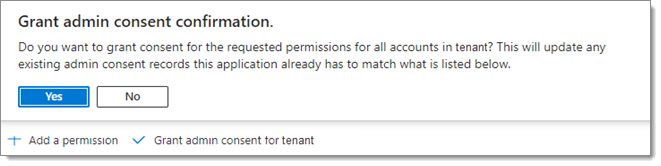
Klicken Sie auf die Schaltfläche Administratorzustimmung für Tenant erteilen und bestätigen Sie mit einem Klick auf Ja.
Konfigurieren von Remote Desktop Manager
Öffnen Sie Remote Desktop Manager, nachdem Azure konfiguriert wurde und mindestens 5 Minuten seit der letzten Konfigurationsänderung gewartet wurde.
Gehen Sie zu Datei – Datenquellen.
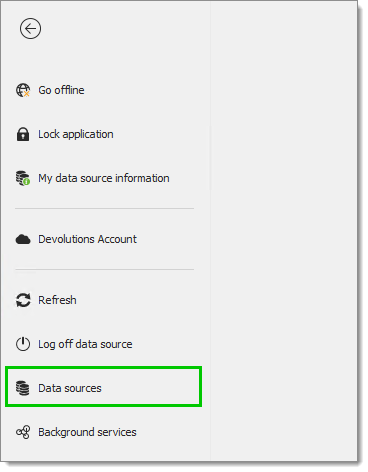
Suchen Sie die zu ändernde Devolutions Server-Datenquelle und klicken Sie auf die Schaltfläche Bearbeiten. Geben Sie Folgendes ein:
Host: Derselbe Wert wie die externe URI mit dem DVLS-Serversuffix.
Benutzername: Derselbe wie der DVLS-Benutzername, nicht zwingend derselbe wie der Azure-Benutzer (außer bei Verwendung von „Vorauthentifizierungsbenutzer für DVLS-Verbindung verwenden“). Aktivieren Sie dann Vorauthentifizierungsproxy verwenden und optional Vorauthentifizierungsproxy für DVLS-Verbindung verwenden (wenn Microsoft-Authentifizierung bereits aktiviert ist).
Die Konfiguration ist damit abgeschlossen, und die Azure-Microsoft-Anmeldung sollte sich in einem eingebetteten Fenster oder im Systembrowser öffnen (dies kann zweimal auftreten, wenn ein eingebettetes Fenster erscheint, und ein weiteres Mal im Systembrowser vor der DVLS-Authentifizierung). Anschließend sollte eine Aufforderung zur DVLS-Authentifizierung erscheinen.
Zusätzliche Hinweise
Unter Windows Server 2019 oder höher muss HTTP2 möglicherweise in der WinHTTP-Komponente deaktiviert werden, damit die eingeschränkte Kerberos-Delegierung ordnungsgemäß funktioniert. Führen Sie den folgenden PowerShell-Befehl aus und starten Sie den Server neu, damit die Änderung wirksam wird:
Sicherstellen, dass TLS 1.2 aktiviert ist
Zudem muss beim Windows-Connectordienst TLS 1.2 vor der Installation aktiviert sein. Wenn Sie Folgendes in eine Notepad-Datei mit der Erweiterung .reg einfügen und diese doppelklicken, werden die erforderlichen Werte in die Registrierung importiert. Anschließend ist ein Neustart des Servers erforderlich, bevor die Connector-Installation ausgeführt wird.
Zuletzt aktualisiert
War das hilfreich?