

Multi-Faktor-Authentifizierung
Die Multifaktor-Authentifizierung (MFA) identifiziert Benutzer anhand von mindestens zwei verschiedenen Komponenten: etwas, das der Benutzer weiß (oft ein Passwort), und etwas, das der Benutzer besitzt (z. B. ein an ein Mobilgerät gesendeter Validierungscode). Wenn eine der Komponenten fehlt oder falsch angegeben wird, ist die Identität des Benutzers nicht mit ausreichender Sicherheit festgestellt und der Zugriff auf die Datenquelle bleibt gesperrt.
MFA wird auf Datenquellenebene festgelegt, außer in Devolutions Server, wo sie pro Benutzer festgelegt wird. Remote Desktop Manager unterstützt Authenticator (TOTP), Yubikey und Duo.
Multifaktor-Authentifizierung für eine Microsoft Azure SQL- oder SQL Server-Datenquelle konfigurieren
Gehen Sie in Remote Desktop Manager zu der Datenquelle, für die Sie die MFA konfigurieren möchten.
Gehen Sie zu Datei – Meine Kontoeinstellungen und klicken Sie auf Datenquellen-MFA.
Klicken Sie im Fenster Multifaktor-Konfiguration auf Ändern.
Wählen Sie in der Dropdown-Liste Ihren MFA-Typ aus.
Folgen Sie einem der untenstehenden Links, abhängig von der im vorherigen Schritt getroffenen Auswahl:
Multifaktor-Authentifizierung für eine SQLite-Datenquelle konfigurieren
Gehen Sie in Remote Desktop Manager zu der Datenquelle, für die Sie die MFA konfigurieren möchten.
Gehen Sie zu Datei – Datenquellen und klicken Sie auf die Schaltfläche Datenquelle bearbeiten.
Klicken Sie neben der Option Multifaktor auf Keine.
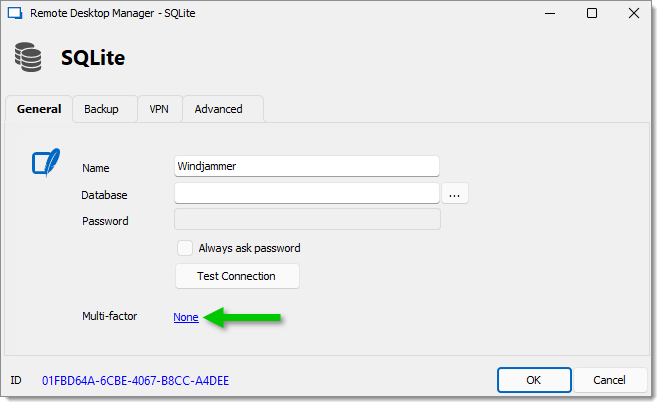
Klicken Sie im Fenster Multifaktor-Konfiguration auf Ändern.
Wählen Sie in der Dropdown-Liste Ihren MFA-Typ aus.
Folgen Sie einem der untenstehenden Links, abhängig von der im vorherigen Schritt getroffenen Auswahl:
Multifaktor-Authentifizierung für eine Devolutions Cloud-Datenquelle konfigurieren
Gehen Sie in der Devolutions Cloud-Weboberfläche zu Administration – Authentifizierung.
Aktivieren Sie Mehrfaktor-Verifizierung für Devolutions Account erzwingen. Dadurch werden Sie ebenfalls dazu verpflichtet, eine MFA einzurichten.
Multifaktor-Authentifizierung für einen Benutzer einer Devolutions Server-Datenquelle konfigurieren
Wie bereits erwähnt, wird die Multifaktor-Authentifizierung bei Devolutions Server-Datenquellen pro Benutzer festgelegt. So gehen Sie dabei vor:
Öffnen Sie die Devolutions Server-Weboberfläche.
Gehen Sie zu Administration – Benutzer und wählen Sie Bearbeiten für den Benutzer, für den Sie MFA erzwingen möchten.
Wählen Sie in der Registerkarte Multifaktor die Option Authenticator (TOTP). Das Ändern der Multifaktor-Authentifizierung eines Administratorkontos erfordert die Eingabe dessen Passworts.
Scannen Sie den QR-Code mit Ihrer mobilen App oder verwenden Sie den Schlüssel und den Kontonamen, um Ihr Konto einzurichten. Alternativ können Sie Später vom Benutzer konfigurieren aktivieren, um diese Schritte dem Benutzer zu überlassen.
Geben Sie anschließend den durch das Scannen des QR-Codes erhaltenen Code ein.
Klicken Sie auf Aktualisieren, um die Änderungen auf den Benutzer anzuwenden.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?