

Remote Desktop Manager macOS – Abilitare l'autenticazione integrata con Kerberos
Per utilizzare l'autenticazione integrata (Windows Authentication) su macOS, dovrà configurare un ticket Kerberos che colleghi il suo utente corrente a un account di dominio Windows. Di seguito è riportato un riepilogo dei passaggi principali.
Questa funzionalità sperimentale ha funzionato nei nostri test interni ed è una soluzione alternativa alla funzionalità di sicurezza integrata, che non funziona su macOS con SQL Server.
Detto ciò, l'implementazione iniziale di Kerberos aveva lo scopo di aiutare la nostra community nell'utilizzo di questo metodo di autenticazione. Tuttavia, dopo l'implementazione sono state apportate diverse modifiche sul lato Kerberos, quindi è possibile che questo metodo sia ormai obsoleto.
Prerequisito: ottenere la configurazione del Kerberos Domain Controller (KDC)
Offriamo due metodi: la ricerca manuale o uno script PowerShell
Da eseguire su: un PC Windows aggiunto al suo dominio Active Directory. Tenga presente che qualsiasi dominio di livello produzione avrà più di un domain controller. Entrambi i metodi seguenti potrebbero restituire un server diverso a seconda di molteplici fattori. Sia pronto a eseguire nuovamente questa ricerca se il server designato diventasse non disponibile.
Ricerca manuale
Esegua nltest nella shell dei comandi di sua scelta.
nltest /dsgetdc:%USERDNSDOMAIN%

DC: \\dc-33.domain.company.com
Address: \\2111:4444:2111:33:1111:ecff:ffff:3333

The command completed successfully
Copi il nome del DC, che è il valore di configurazione KDC richiesto, in questo caso dc-33.domain.company.com
Script PowerShell
Esegua quanto segue in una finestra di PowerShell (ricordi che il PC deve essere aggiunto al dominio di destinazione)
Configurare Kerberos su macOS
Passaggio 1: configurazione del KDC in krb5.conf
Modifichi il file /etc/krb5.conf con l'editor di sua scelta; tenga presente che deve elevare i suoi privilegi (sudo o altro). Se ha ottenuto il risultato dello script PowerShell, copi semplicemente le righe appropriate. Seguono i passaggi necessari se ha utilizzato la ricerca manuale.
Il dominio deve essere TUTTO IN MAIUSCOLO.
Configuri le seguenti impostazioni:
Quindi salvi il file krb5.conf ed esca.
Passaggio 2: test del recupero del ticket granting ticket
Utilizzi il comando kinit username@DOMAIN.COMPANY.COM per ottenere un TGT dal KDC. Le verrà richiesta la password di dominio.
kinit username<area>@DOMAIN.COMPANY.COM
Utilizzi klist per visualizzare i ticket disponibili. Se il kinit è andato a buon fine, dovrebbe vedere un ticket.
Passaggio 3: connettersi in Remote Desktop Manager
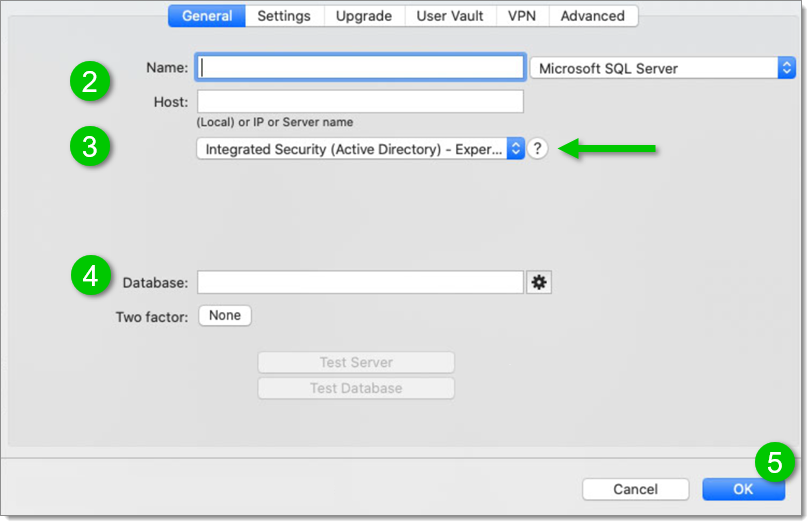
Crei un nuovo spazio di lavoro SQL Server.
Inserisca le informazioni dello spazio di lavoro (Nome e Host).
Selezioni la modalità “ Integrated Security (Active Directory) – Experimental ”.
Selezioni il database.
Salvi lo spazio di lavoro.
Se ha seguito tutti i passaggi precedenti, dovrebbe riuscire a connettersi correttamente allo spazio di lavoro.
Ultimo aggiornamento
È stato utile?