

Remote Desktop Manager macOS – Habilitar la autenticación integrada con Kerberos
Para usar la autenticación integrada (autenticación de Windows) en macOS, deberá configurar un ticket de Kerberos que vincule su usuario actual con una cuenta de dominio de Windows. A continuación se incluye un resumen de los pasos clave.
Esta función experimental ha funcionado en nuestras pruebas internas y es una solución alternativa a la función de seguridad integrada, que no funciona en macOS con SQL Server.
Dicho esto, la implementación inicial de Kerberos tenía como objetivo ayudar a nuestra comunidad a utilizar este método de autenticación. Sin embargo, desde la implementación se han realizado múltiples cambios en Kerberos, por lo que es posible que este método esté ahora obsoleto.
Requisito previo: obtener la configuración del controlador de dominio de Kerberos (KDC)
Ofrecemos dos métodos: la detección manual o un script de PowerShell
Ejecutar en: un PC con Windows unido a su dominio de Active Directory. Tenga en cuenta que cualquier dominio de nivel de producción tendrá más de un controlador de dominio. Cualquiera de los siguientes métodos podría responder con un servidor diferente en función de multitud de factores. Prepárese para volver a ejecutar esta detección si el servidor designado deja de estar disponible.
Detección manual
Ejecute nltest en el shell de comandos que prefiera.
nltest /dsgetdc:%USERDNSDOMAIN%

DC: \\dc-33.domain.company.com
Address: \\2111:4444:2111:33:1111:ecff:ffff:3333

The command completed successfully
Copie el nombre del DC, que es el valor de configuración del KDC requerido, en este caso dc-33.domain.company.com
Script de PowerShell
Ejecute lo siguiente en una ventana de PowerShell (recuerde que el PC debe estar unido al dominio de destino)
Configurar Kerberos en macOS
Paso 1: configurar el KDC en krb5.conf
Edite el fichero /etc/krb5.conf con el editor que prefiera; tenga en cuenta que necesita elevar sus privilegios (sudo u otro). Si ha obtenido el resultado del script de PowerShell, simplemente copie las líneas correspondientes. A continuación se indican los pasos necesarios si ha utilizado la detección manual.
El dominio debe estar en MAYÚSCULAS.
Configure los siguientes ajustes:
A continuación, guarde el fichero krb5.conf y salga.
Paso 2: probar la obtención del ticket de concesión de tickets
Use el comando kinit username@DOMAIN.COMPANY.COM para obtener un TGT del KDC. Se le solicitará su contraseña de dominio.
kinit username<area>@DOMAIN.COMPANY.COM
Use klist para ver los tickets disponibles. Si el kinit se ha realizado correctamente, debería ver un ticket.
Paso 3: conectarse en Remote Desktop Manager
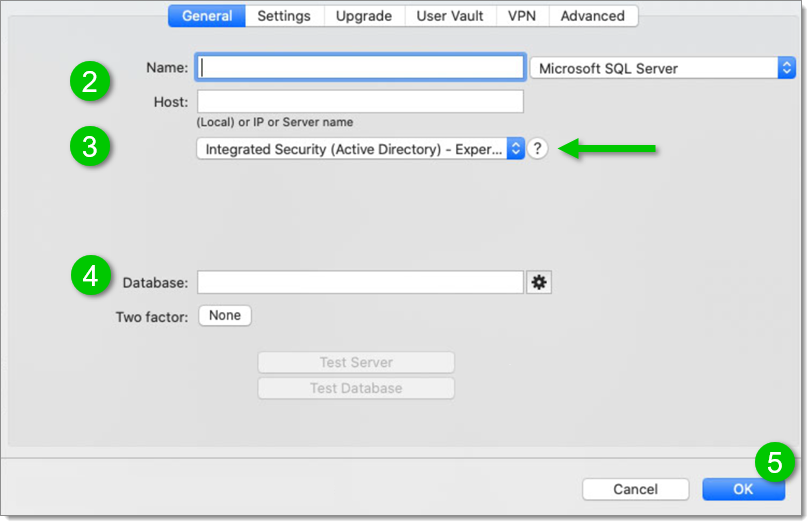
Cree un nuevo espacio de trabajo de SQL Server.
Rellene la información del espacio de trabajo (nombre y host).
Seleccione el modo “ Seguridad integrada (Active Directory) – Experimental ”.
Seleccione la base de datos.
Guarde el espacio de trabajo.
Si ha seguido todos los pasos anteriores, debería poder conectarse correctamente al espacio de trabajo.
Última actualización
¿Te fue útil?