

Remote Desktop Manager macOS – Integrierte Authentifizierung mit Kerberos aktivieren
Um die integrierte Authentifizierung (Windows-Authentifizierung) unter macOS zu verwenden, müssen Sie ein Kerberos-Ticket einrichten, das Ihren aktuellen Benutzer mit einem Windows-Domänenkonto verknüpft. Eine Zusammenfassung der wichtigsten Schritte finden Sie unten.
Diese experimentelle Funktion hat in unseren internen Tests funktioniert und ist eine Problemumgehung für die integrierte Sicherheitsfunktion, die unter macOS mit SQL Server nicht funktioniert.
Die ursprüngliche Implementierung von Kerberos war dazu gedacht, unserer Community bei der Verwendung dieser Authentifizierungsmethode zu helfen. Seit der Implementierung wurden jedoch mehrere Änderungen auf der Kerberos-Seite vorgenommen, sodass es möglich ist, dass diese Methode inzwischen veraltet ist.
Voraussetzung: Die Konfiguration des Kerberos Domain Controllers (KDC) ermitteln
Wir bieten zwei Methoden an: die manuelle Ermittlung oder ein PowerShell-Skript
Ausführen auf: Windows-PC, der Ihrer Active Directory-Domäne beigetreten ist. Beachten Sie, dass jede produktive Domäne mehr als einen Domänencontroller hat. Beide der folgenden Methoden können abhängig von einer Vielzahl von Faktoren einen anderen Server zurückgeben. Seien Sie darauf vorbereitet, diese Ermittlung erneut auszuführen, falls der angegebene Server nicht mehr verfügbar ist.
Manuelle Ermittlung
Führen Sie nltest in der Befehlsshell Ihrer Wahl aus.
nltest /dsgetdc:%USERDNSDOMAIN%

DC: \\dc-33.domain.company.com
Address: \\2111:4444:2111:33:1111:ecff:ffff:3333

The command completed successfully
Kopieren Sie den DC-Namen, der der erforderliche KDC-Konfigurationswert ist, in diesem Fall dc-33.domain.company.com
PowerShell-Skript
Führen Sie Folgendes in einem PowerShell-Fenster aus (denken Sie daran, dass der PC der Zieldomäne beigetreten sein muss)
Kerberos unter macOS einrichten
Schritt 1: KDC in krb5.conf konfigurieren
Bearbeiten Sie die Datei /etc/krb5.conf in einem Editor Ihrer Wahl; beachten Sie, dass Sie Ihre Berechtigungen erhöhen müssen (sudo oder Sonstiges). Wenn Sie das Ergebnis des PowerShell-Skripts erhalten haben, kopieren Sie einfach die entsprechenden Zeilen. Es folgen die erforderlichen Schritte, wenn Sie die manuelle Ermittlung verwendet haben.
Die Domäne muss in GROSSBUCHSTABEN angegeben werden.
Konfigurieren Sie die folgenden Einstellungen:
Speichern Sie dann die Datei krb5.conf und beenden Sie den Editor.
Schritt 2: Den Abruf des Ticket Granting Tickets testen
Verwenden Sie den Befehl kinit username@DOMAIN.COMPANY.COM, um ein TGT vom KDC zu erhalten. Sie werden zur Eingabe Ihres Domänenpassworts aufgefordert.
kinit username<area>@DOMAIN.COMPANY.COM
Verwenden Sie klist, um die verfügbaren Tickets anzuzeigen. Wenn kinit erfolgreich war, sollten Sie ein Ticket sehen.
Schritt 3: In Remote Desktop Manager verbinden
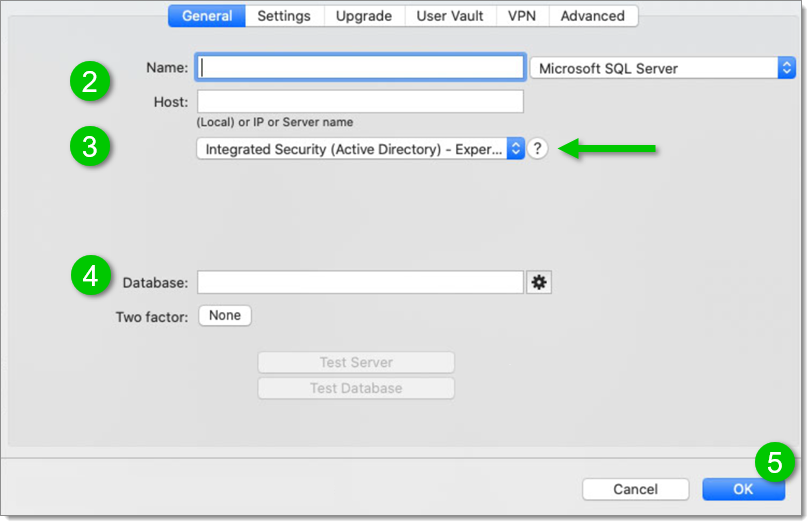
Erstellen Sie eine neue SQL Server-Datenquelle.
Geben Sie die Datenquellen-Informationen ein (Name und Host).
Wählen Sie den Modus „ Integrated Security (Active Directory) – Experimental “ aus.
Wählen Sie die Datenbank aus.
Speichern Sie die Datenquelle.
Wenn Sie alle oben genannten Schritte befolgt haben, sollten Sie sich erfolgreich mit der Datenquelle verbinden können.
Zuletzt aktualisiert
War das hilfreich?