

Provider utenti SQL Server
Il provider Utente SQL Server consente a Devolutions Server di memorizzare le credenziali degli account SQL da utilizzare per il rilevamento degli account SQL o per ottenere la rotazione delle password.
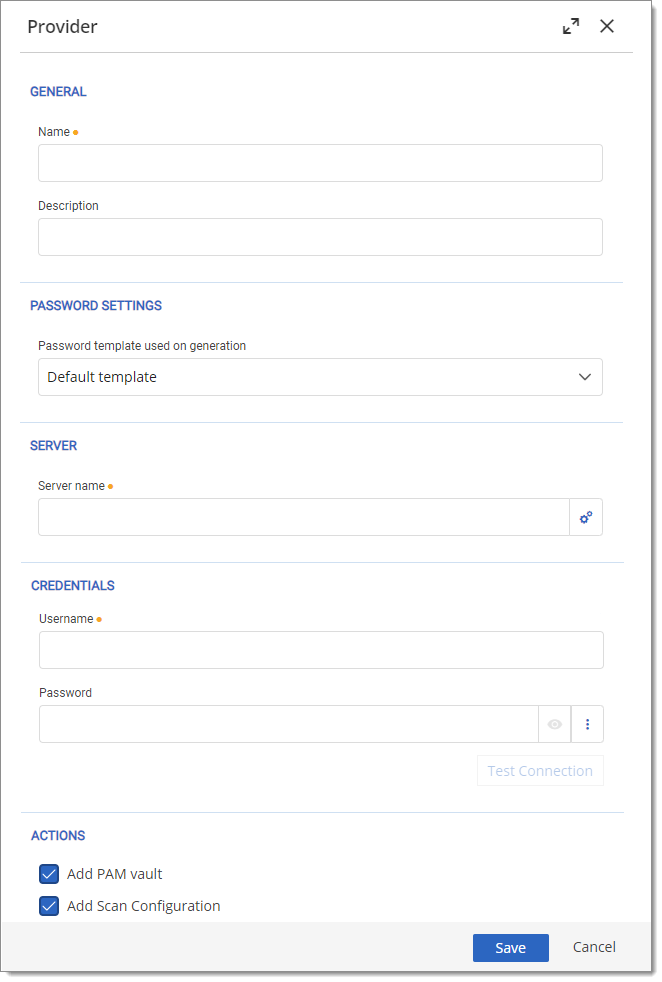
Generale
Nome
Nome visualizzato del provider.
Descrizione
Descrizione facoltativa del provider.
Server
Nome del server
Nome host del SQL Server.
Credenziali
Tipo di credenziale
Opzioni Credenziale personalizzata o Credenziale collegata.
Nome utente
Nome utente dell'account SQL con i diritti per elencare gli account.
Password
Password dell'account SQL.
Credenziale collegata
Credenziale collegata direttamente a un account PAM.
Azioni
Aggiungi cassaforte PAM
Se abilitata, creerà una cassaforte PAM con il nome del provider.
Aggiungi una nuova configurazione di rilevamento degli account
Se abilitata, aprirà la finestra di dialogo Configurazione del rilevamento degli account.
Impostazioni delle password
Modello di password utilizzato per la generazione
Modello di password che verrà utilizzato per generare la password durante l'operazione di reimpostazione della password.
Informazioni sui privilegi minimi necessari per la rotazione delle password di un provider PAM SQL
Diritti minimi per PAM SQL Server
1. Solo Ping()
Database di connessione (master se DatabaseName è vuoto)
USER mappato; il ruolo public è sufficiente
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
2. ResetPassword — LOGIN dell'istanza
Server + database di connessione
Visualizzare i metadati del server; ALTER sul login di destinazione; USER nella connessione
GRANT VIEW ANY DEFINITION TO [PamServiceLogin];
GRANT ALTER ON LOGIN::[TargetLogin] TO [PamServiceLogin];
GRANT ALTER ANY LOGIN TO [PamServiceLogin];
3. ResetPassword — USER contenuto
Database di destinazione
USER mappato; Visualizzare i metadati del database; ALTER sull'utente di destinazione
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
GRANT VIEW DEFINITION TO [PamServiceLogin];
GRANT ALTER ON USER::[TargetUser] TO [PamServiceLogin];
Ultimo aggiornamento
È stato utile?