

L'elevazione JIT non revoca i privilegi agli utenti
Nella versione 2023.3, i privilegi ottenuti tramite l'elevazione JIT con un provider Entra ID (Azure) non venivano revocati correttamente dopo l'elevazione.
Se il check-in PAM è stato eseguito automaticamente dallo scheduler (ad esempio, alla scadenza del timer di un check-out), è possibile che l'utente faccia ancora parte del gruppo con cui era stato originariamente elevato.
Soluzione
Acceda con un account amministratore all'interfaccia web di Devolutions Server.
Vada su Administration – Privileged Access – Providers.
Clicchi sul pulsante Settings del provider Entra ID (Azure).
Vada alla scheda Settings ed esamini i gruppi nella sezione Just-In-Time (JIT) elevation.
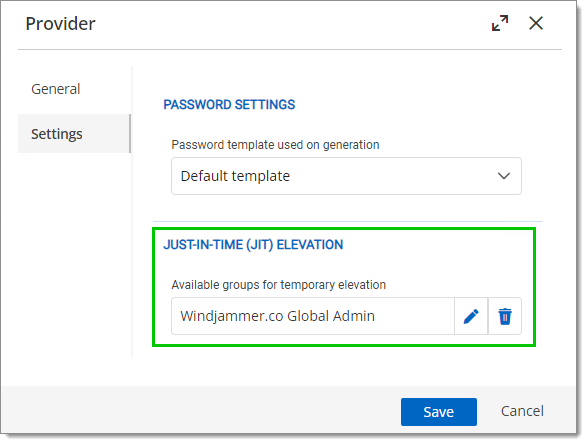
In Microsoft Azure, vada su Azure – Microsoft Entra ID – Groups.
Esamini il gruppo desiderato per assicurarsi che gli account utente utilizzati durante il processo di elevazione JIT non facciano più parte del gruppo o dei gruppi.
Ultimo aggiornamento
È stato utile?