

Privilegi minimi per i provider Active Directory
Devolutions Server consente l'elevazione just-in-time (JIT) dei gruppi e la rotazione delle password utilizzando un account Active Directory come provider PAM. Legga le istruzioni seguenti per scoprire come delegare il controllo a tale provider PAM nella console Active Directory Users and Computers (ADUC).
Elevazione JIT dei gruppi
Apra la console Active Directory Users and Computers (ADUC).
Faccia clic con il pulsante destro del mouse sull'unità organizzativa (OU) contenente i gruppi per gli account privilegiati (o su un livello di OU superiore per includere tutte le OU in cui l'account provider PAM deve poter modificare le appartenenze ai gruppi) e selezioni Delega controllo...
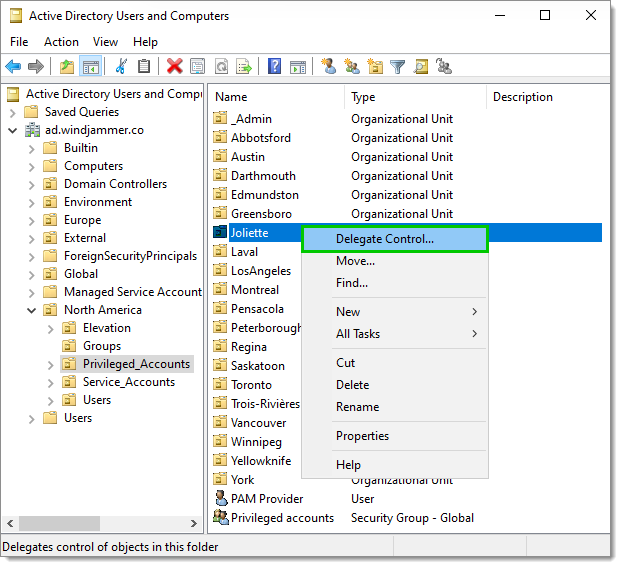
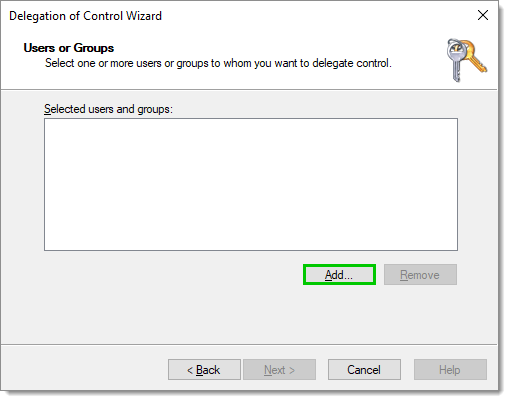
Nella Delegazione guidata del controllo, faccia clic su Avanti per raggiungere la finestra di dialogo Utenti o gruppi. Faccia clic su Aggiungi o selezioni l'account da utilizzare come account provider PAM in Devolutions Server.
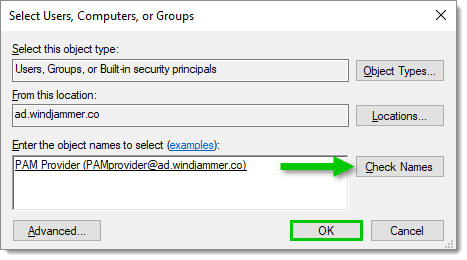
Inserisca il nome dell'oggetto da selezionare, quindi faccia clic su Controlla nomi. Faccia clic su OK per confermare.
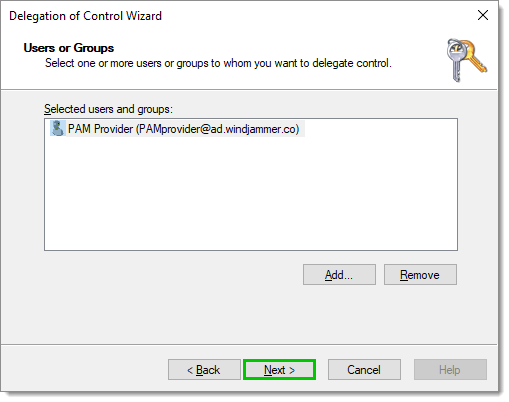
Faccia clic su Avanti.
In Attività da delegare, selezioni Crea un'attività personalizzata da delegare, quindi faccia clic su Avanti.
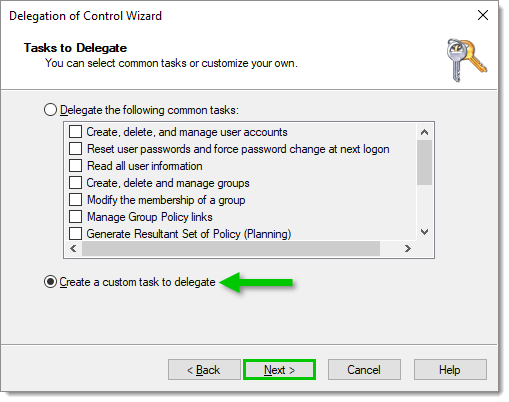
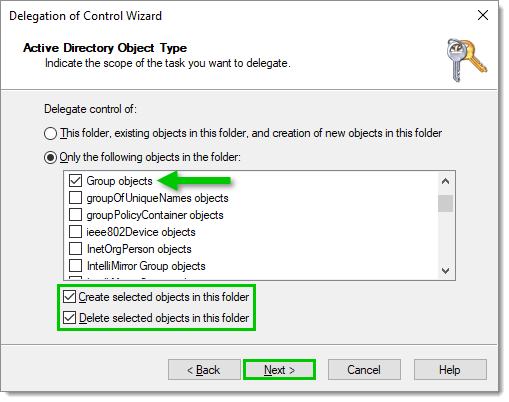
In Tipo di oggetto Active Directory, selezioni l'elemento Solo i seguenti oggetti nella cartella, quindi selezioni la voce Oggetti gruppo. Poi spunti entrambe le caselle Crea oggetti selezionati in questa cartella ed Elimina oggetti selezionati in questa cartella e faccia clic su Avanti.
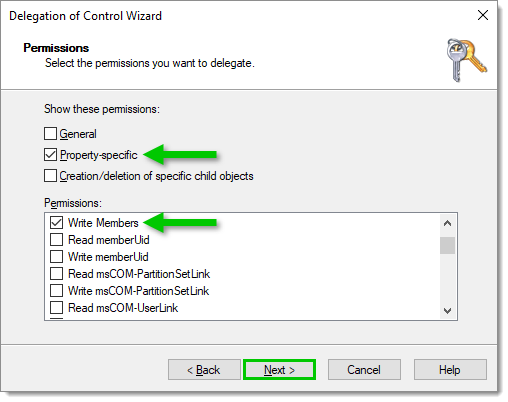
In Autorizzazioni, spunti solo la casella Specifiche della proprietà. Individui e abiliti l'autorizzazione Scrittura membri, quindi faccia clic su Avanti.
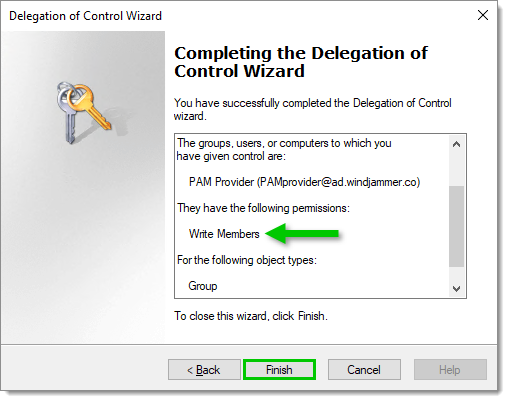
Verifichi che sia stata delegata l'autorizzazione corretta, quindi faccia clic su Fine per completare il processo.
Rotazione delle password
Apra la console Active Directory Users and Computers (ADUC).
Faccia clic con il pulsante destro del mouse sull'unità organizzativa (OU) contenente gli account privilegiati (o su un livello di OU superiore per includere tutte le OU in cui l'account provider PAM deve poter ruotare le password degli account) e selezioni Delega controllo...
Nella Delegazione guidata del controllo, faccia clic su Avanti per raggiungere la finestra di dialogo Utenti o gruppi. Faccia clic su Aggiungi o selezioni l'account da utilizzare come account provider PAM in Devolutions Server.
Inserisca il nome dell'oggetto da selezionare, quindi faccia clic su Controlla nomi. Faccia clic su OK per confermare.
Faccia clic su Avanti.
In Attività da delegare, selezioni Crea un'attività personalizzata da delegare, quindi faccia clic su Avanti.
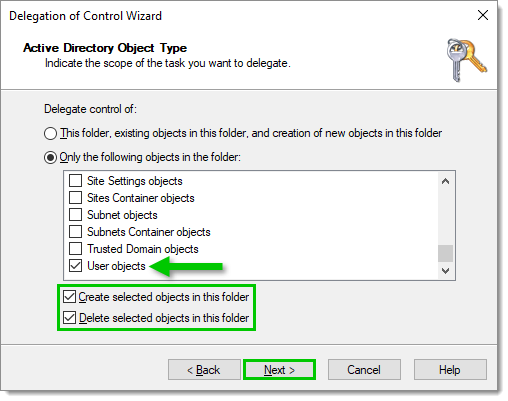
In Tipo di oggetto Active Directory, selezioni l'elemento Solo i seguenti oggetti nella cartella, quindi selezioni la voce Oggetti utente. Poi spunti entrambe le caselle Crea oggetti selezionati in questa cartella ed Elimina oggetti selezionati in questa cartella e faccia clic su Avanti.
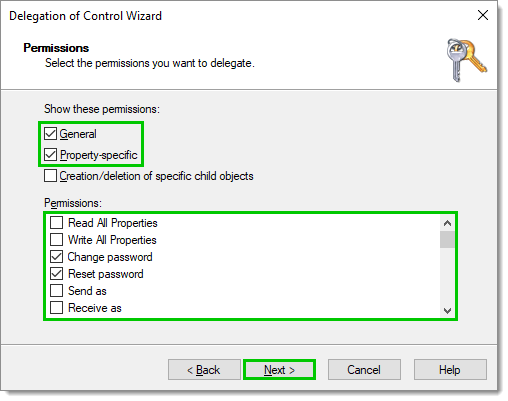
In Autorizzazioni, spunti entrambe le caselle Generale e Specifiche della proprietà. Individui e abiliti le seguenti autorizzazioni, quindi faccia clic su Avanti.
Modifica password
Reimposta password
Lettura lockout Time
Scrittura lockout Time
Lettura pwdLastSet
Scrittura PwdLastSet
Lettura userAccountControl
Scrittura userAccountControl
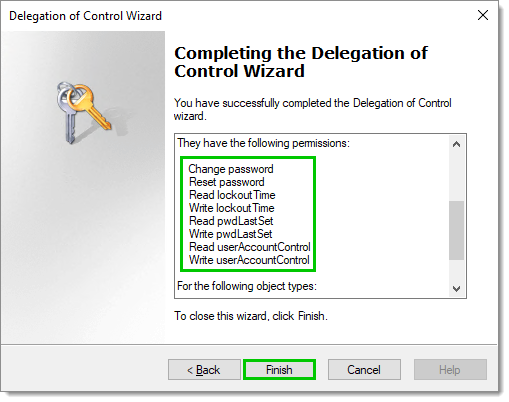
Verifichi che siano state delegate le autorizzazioni corrette, quindi faccia clic su Fine per completare il processo.
Ultimo aggiornamento
È stato utile?