

Creare un provider PAM Entra ID (Devolutions Server)
La guida seguente fornisce i passaggi per creare un provider PAM utente Entra ID per Devolutions Server.
Nel Portale di Azure
In una pagina del browser, apra il Portale di Microsoft Azure e acceda al suo account.
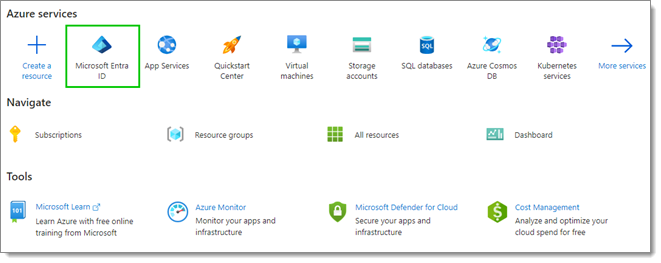
Selezioni Microsoft Entra ID nella sezione Servizi Azure. Se non lo vede, faccia clic su Altri servizi per visualizzare gli altri servizi.
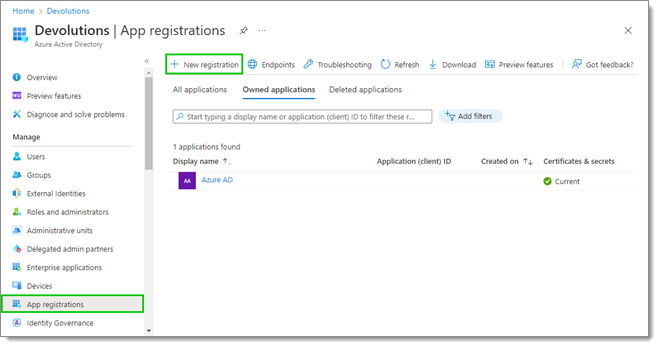
In Registrazioni app, faccia clic su Nuova registrazione.
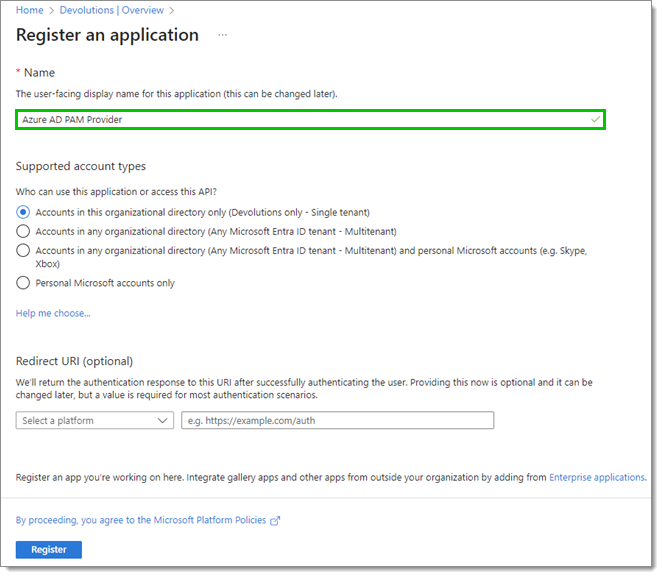
Imposti il Nome della sua applicazione.
Al termine, faccia clic su Registra in basso.
In Devolutions Server
Si connetta al suo Devolutions Server.
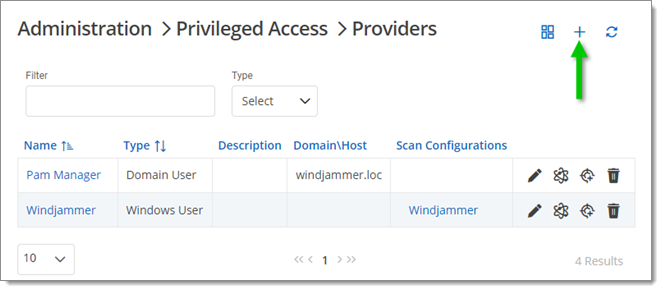
Vada su Amministrazione – Accesso privilegiato – Provider, poi faccia clic su Aggiungi.
Selezioni Utente Entra ID come nuovo provider PAM, poi faccia clic su Continua.
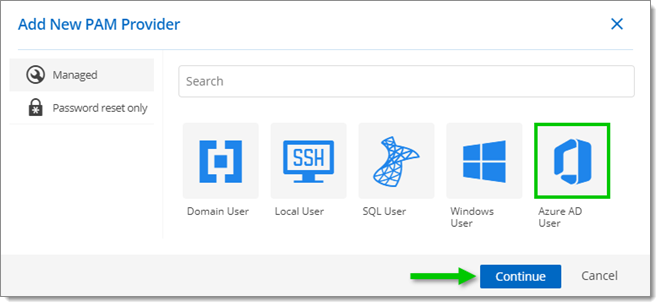
Nella finestra Provider, inserisca un Nome (obbligatorio) e una Descrizione (facoltativa) per il nuovo provider PAM utente Entra ID. Se necessario, selezioni un Modello di password nell'elenco a discesa.
Nel Portale di Azure
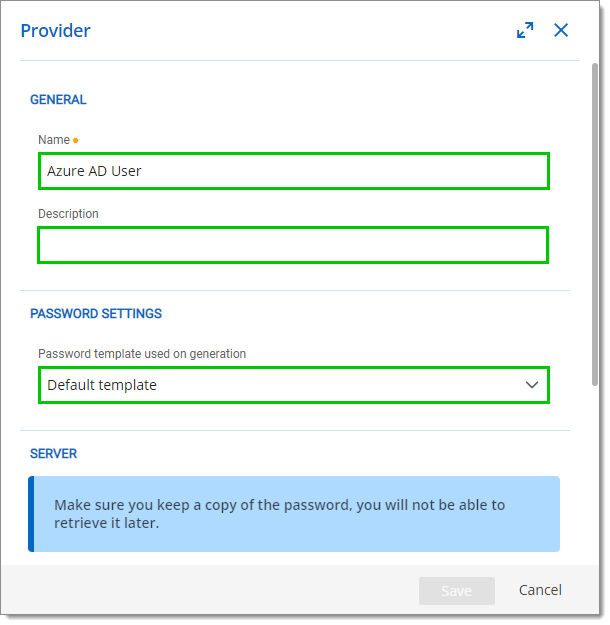
Nella Panoramica della nuova registrazione dell'app, copi l'ID directory (tenant).
In Devolutions Server
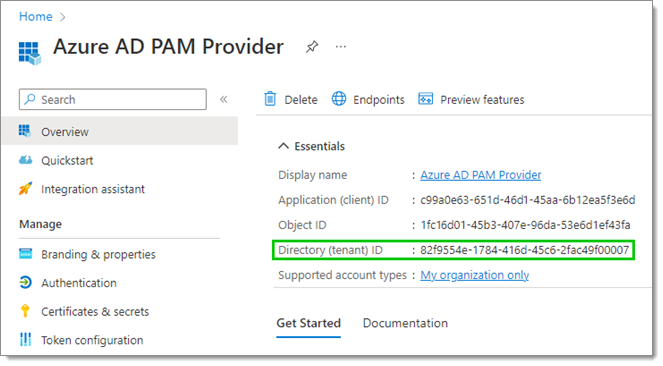
Incolli l'ID copiato nel passaggio precedente nel campo ID tenant.
Nel Portale di Azure
Sempre nella Panoramica della nuova registrazione dell'app, copi l'ID applicazione (client).
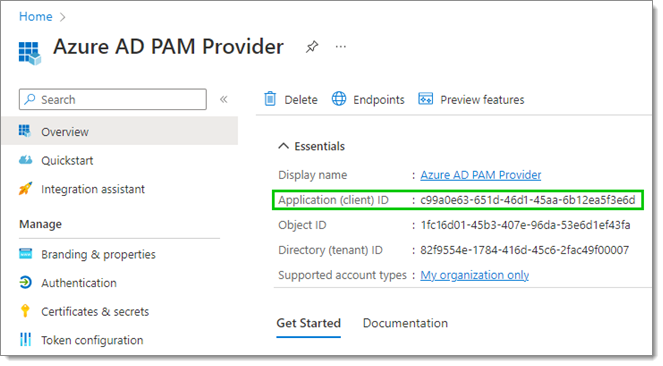
In Devolutions Server
Incolli l'ID copiato nel passaggio precedente nel campo ID client.
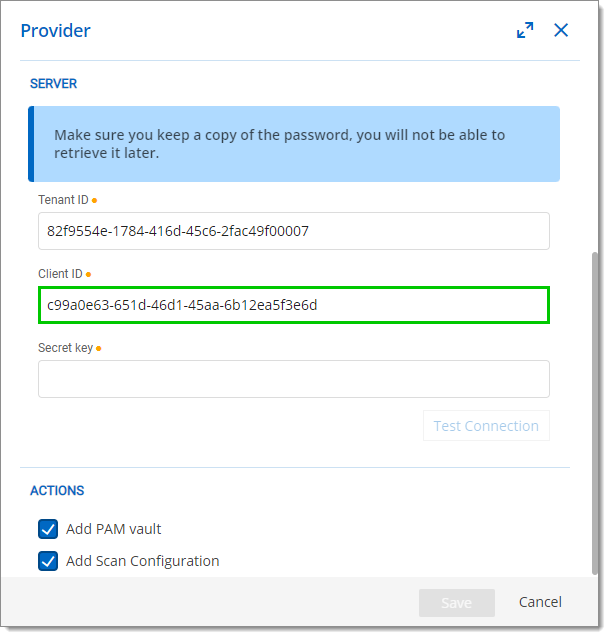
Nel Portale di Azure
In Certificati e segreti, faccia clic su Segreti client, poi su Nuovo segreto client.
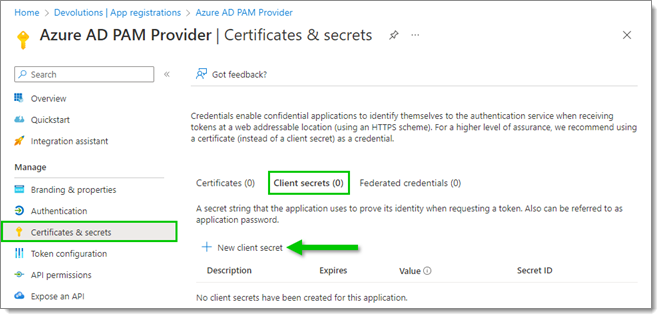
Nella finestra Aggiungi un segreto client, inserisca una Descrizione e selezioni una data di scadenza per questo segreto client, in base alle sue migliori pratiche di sicurezza interne.
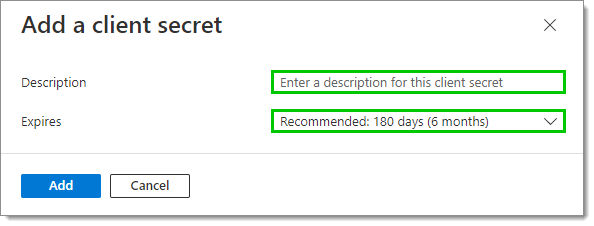
Faccia clic su Aggiungi.
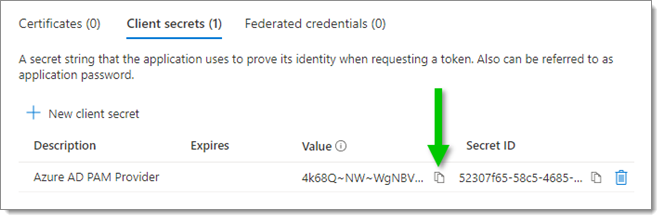
Copi il Valore di questo nuovo segreto client facendo clic sull'icona Copia negli appunti accanto ad esso.
In Devolutions Server
Incolli il valore copiato nel passaggio precedente nel campo Chiave segreta.
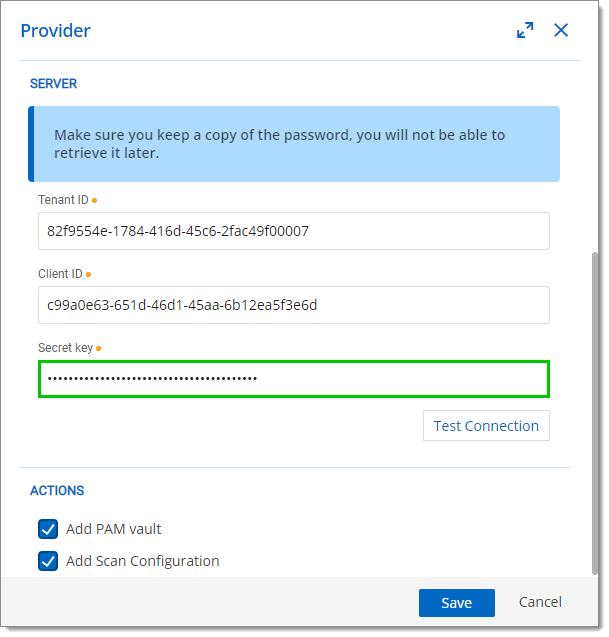
Testi la connessione per verificare che funzioni, poi faccia clic su Salva. Verrà visualizzata la finestra Configurazione del rilevamento degli account: la lasci aperta perché verrà compilata in un passaggio successivo.
Nel Portale di Azure
L'assegnazione delle autorizzazioni API descritta nei passaggi da 20 a 26 è utile solo se desidera eseguire il rilevamento (scansione) degli account Azure. Se non è questo il caso, per evitare di assegnare autorizzazioni non necessarie all'applicazione, passi al passaggio 27.
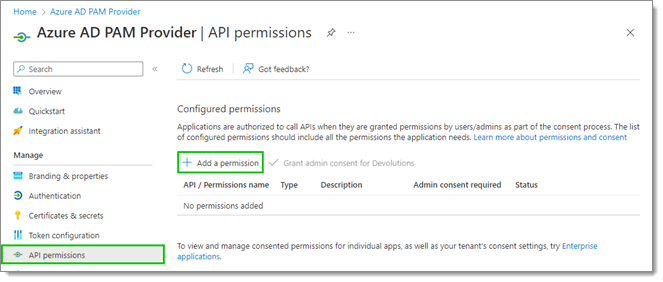
In Autorizzazioni API, faccia clic su Aggiungi un'autorizzazione.
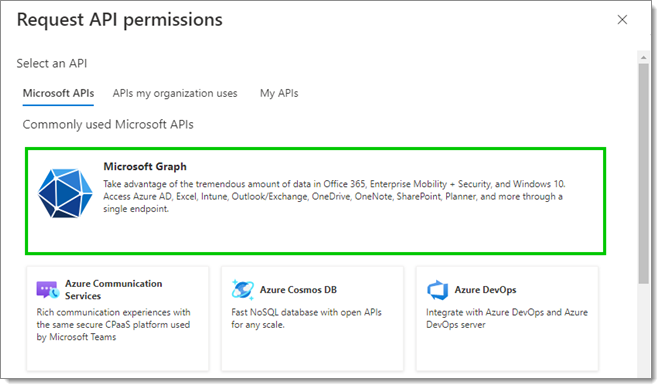
Nella finestra Richiedi autorizzazioni API, selezioni Microsoft Graph.
Faccia clic su Autorizzazioni applicazione, poi selezioni le caselle accanto alle seguenti autorizzazioni API Microsoft Graph per sceglierle:
Group.Read.All
RoleManagement.Readwrite.Directory
User.Read.All
User-PasswordProfile.ReadWrite.All
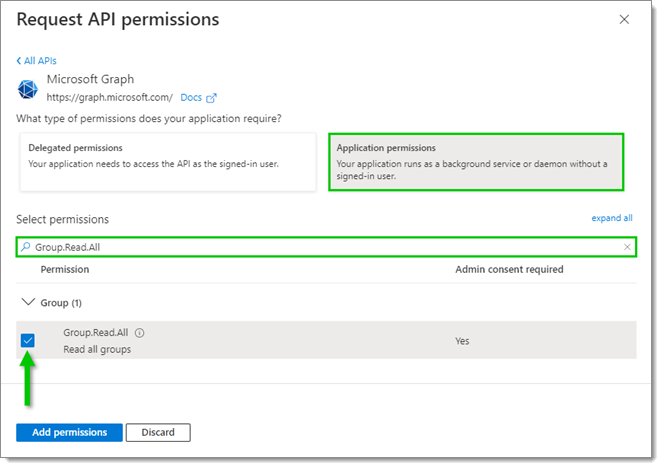
Una volta selezionate tutte le autorizzazioni sopra indicate, faccia clic su Aggiungi autorizzazioni in basso.
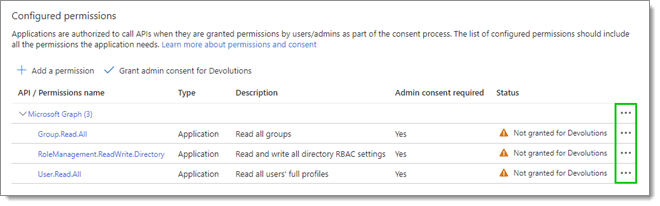
L'elenco delle autorizzazioni verrà aggiornato per includere quelle appena selezionate. Rimuova le altre autorizzazioni non necessarie utilizzando il pulsante con i puntini di sospensione accanto ad esse.
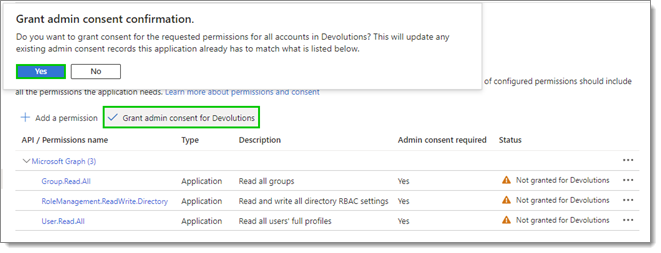
Le autorizzazioni richiedono il consenso dell'amministratore. Faccia clic sul pulsante Concedi consenso amministratore per < La sua organizzazione >, poi faccia clic su Sì per confermare.
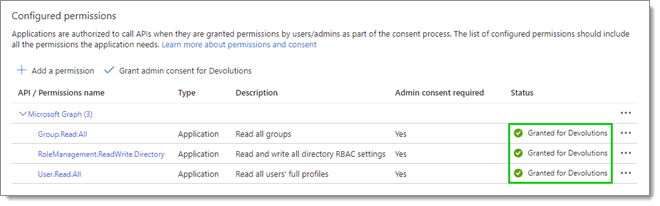
Per confermare che il consenso dell'amministratore è stato concesso, verifichi lo Stato delle sue autorizzazioni.
Per concedere all'applicazione la possibilità di ruotare le password, esca dalle Registrazioni app per tornare a Entra ID, poi selezioni Ruoli e amministratori nel menu a sinistra.
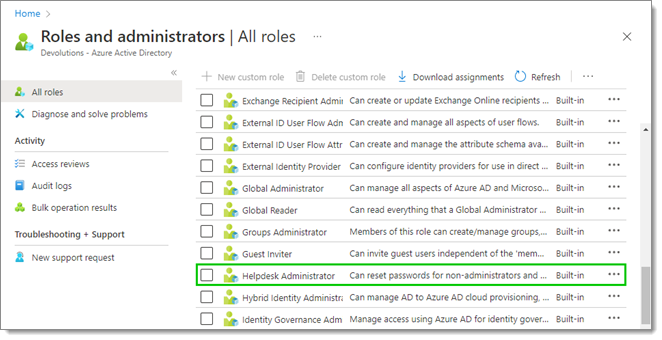
In Tutti i ruoli, faccia clic sul ruolo Amministratore helpdesk. Se gli account gestiti dal modulo PAM sono membri di ruoli o gruppi di amministratore – o se viene utilizzato Privileged Identity Management (PIM) –, l'applicazione necessita del ruolo Amministratore autenticazione privilegiata.
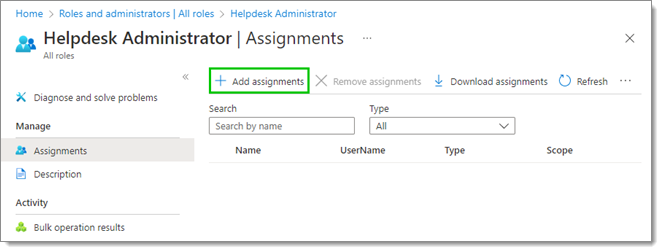
In Assegnazioni, faccia clic sul pulsante Aggiungi assegnazioni.
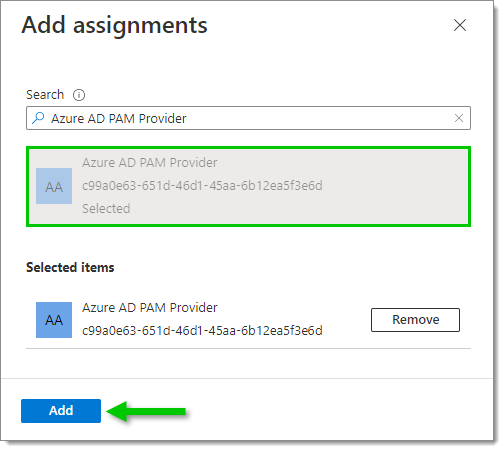
Filtri l'elenco per trovare l'applicazione Azure creata in precedenza, la selezioni, poi faccia clic su Aggiungi.
La nuova assegnazione dovrebbe ora essere visualizzata in Assegnazioni.
In Devolutions Server
Gli ultimi passaggi sono dedicati alla configurazione di una scansione per questo provider. Nella finestra Configurazione del rilevamento degli account visualizzata quando ha salvato la configurazione del provider al passaggio 19, in Generale, inserisca un Nome per questa configurazione.
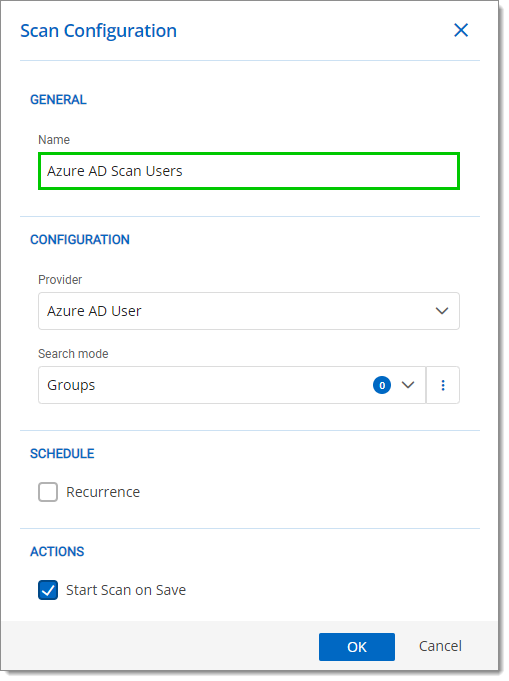
In Configurazione, selezioni Gruppi o Ruoli nell'elenco a discesa Modalità di ricerca. È possibile filtrare la Modalità di ricerca per gruppi o ruoli Entra ID specifici facendo clic sul pulsante Modifica accanto all'elenco a discesa.
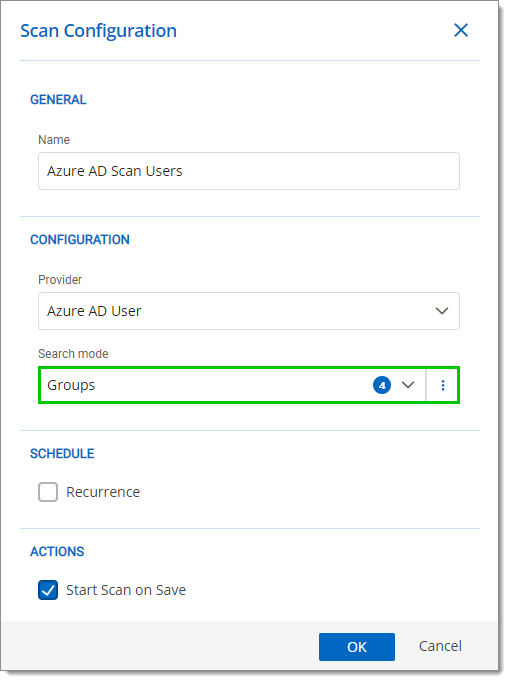
Faccia clic su OK al termine della configurazione.
In Devolutions Server, vada su Amministrazione – Accesso privilegiato – Configurazioni di rilevamento degli account. Se l'opzione Avvia scansione al salvataggio è stata lasciata abilitata durante la configurazione del rilevamento degli account, la scansione dovrebbe essere iniziata automaticamente. Durante il processo, la colonna Stato mostra un'icona a forma di clessidra accanto alla voce di scansione.
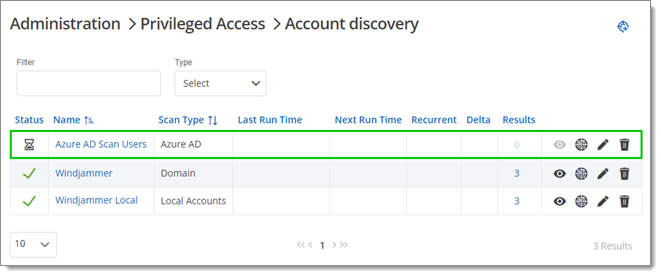
Al termine del processo, l'icona della clessidra diventa un segno di spunta verde. A quel punto, selezioni gli account e li importi negli account privilegiati come qualsiasi altro tipo di account privilegiato.
Vedere anche
Ultimo aggiornamento
È stato utile?