

Creare un provider PAM Entra ID (Devolutions Cloud)
La seguente guida fornisce i passaggi per creare un provider PAM utente Entra ID per Devolutions Cloud.
Creare un provider PAM Entra ID
Nel portale di Azure
In una pagina del browser, apra il Microsoft Azure Portal e acceda al suo account.
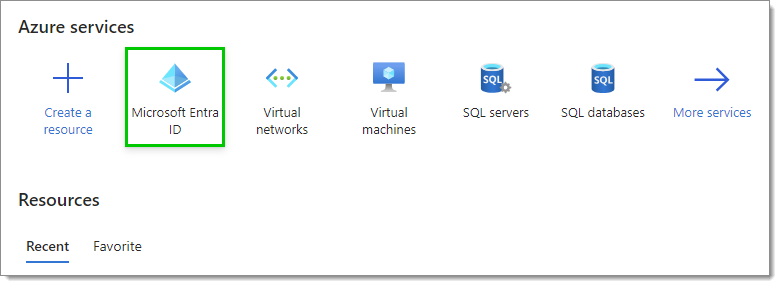
Selezioni Microsoft Entra ID nella sezione Azure Services. Se non lo vede, faccia clic su More services per visualizzare altri servizi.
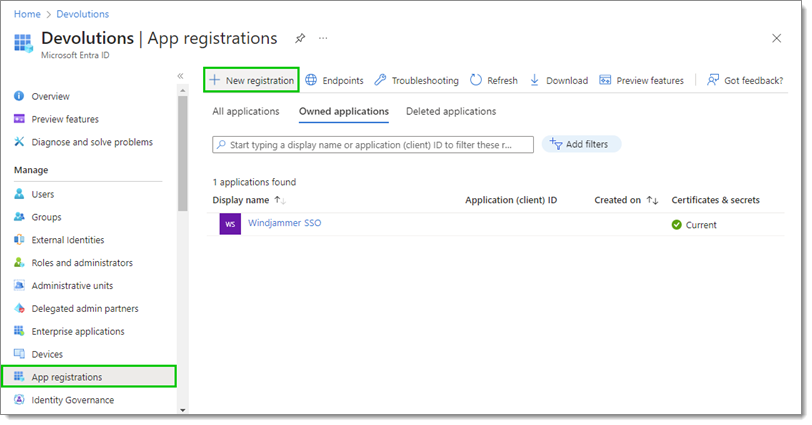
In App registrations, faccia clic su New registration.
Imposti il Name della nuova registrazione.
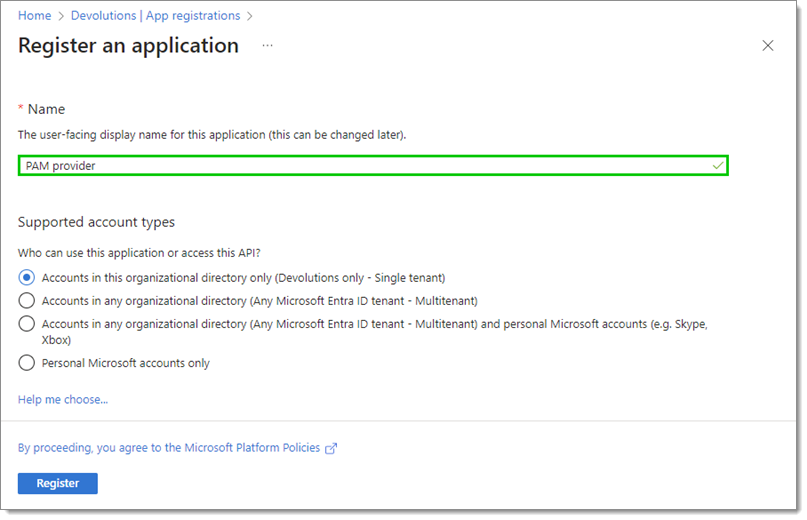
Al termine, faccia clic su Register in basso. Verrà visualizzata una panoramica della sua applicazione.
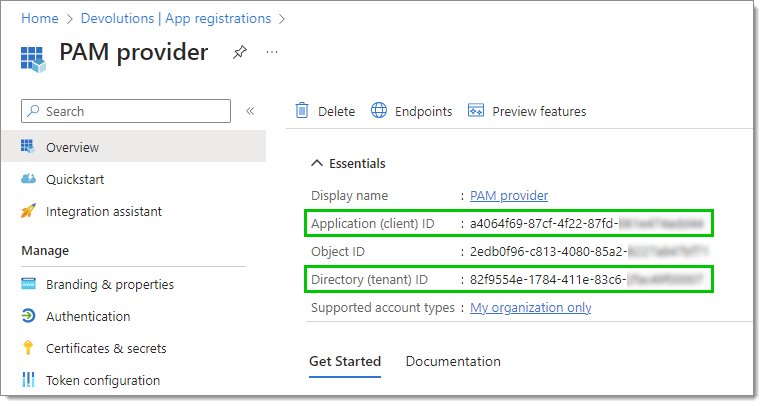
Individui l'Application (client) ID e il Directory (tenant) ID. Avrà bisogno di queste informazioni nei passaggi successivi, quindi non chiuda questa finestra.
Scarica Devolutions Cloud Services e avvii il programma di installazione.
Dopo aver letto e accettato l'End-user license agreement, selezioni PAM dall'elenco delle funzionalità di Custom setup.
Inserisca l'URL dell'Host, nonché l'Application secret e l'Application key. Può quindi testare la connessione per verificare che tutto funzioni correttamente. Faccia clic su Finish.
In Devolutions Cloud
Si connetta a Devolutions Cloud.
Vada su Administration – Privileged Access – Providers.
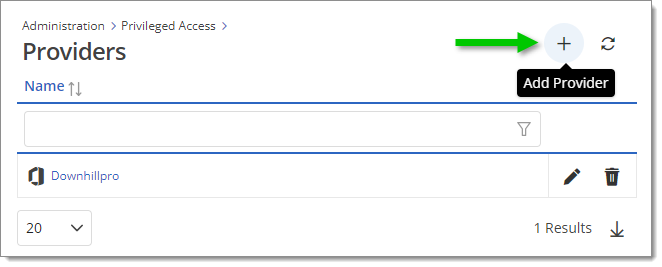
Faccia clic su Add Provider (+).
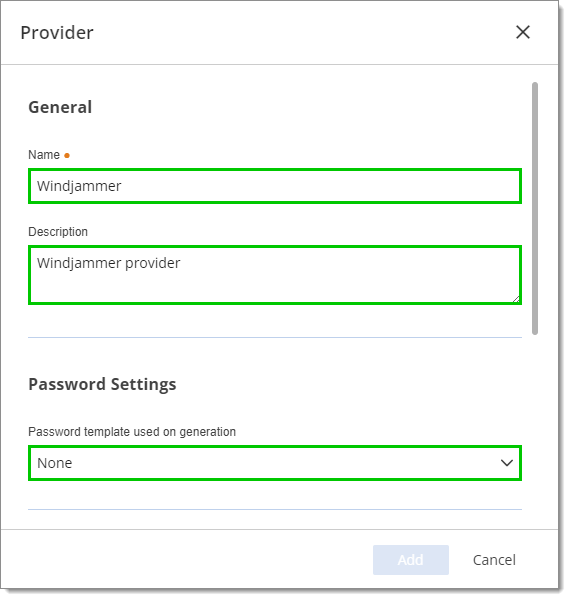
Inserisca un Name (obbligatorio) per il suo provider. Facoltativamente, inserisca una Description e selezioni un Password template.
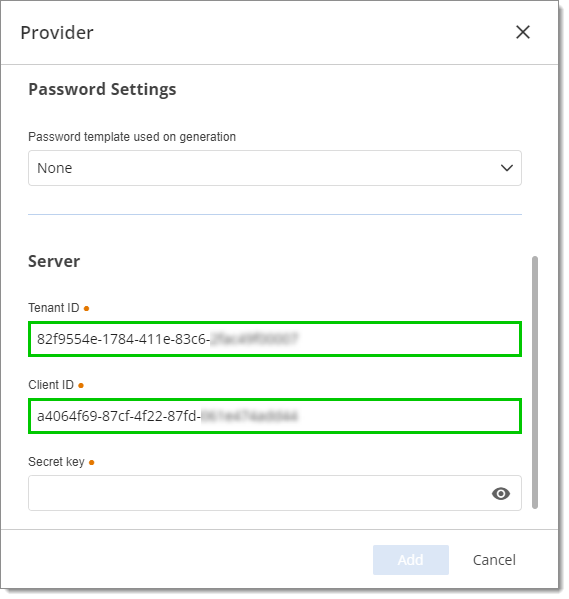
Inserisca il Tenant ID e il Client ID individuati in precedenza nella pagina Overview dell'applicazione aziendale nel suo Azure Portal.
Creare un segreto client
Nel portale di Azure
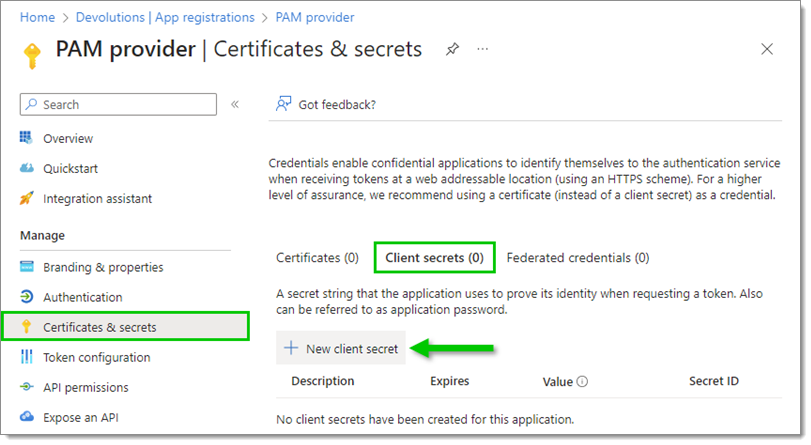
In Certificates & secrets, selezioni Client secrets, quindi faccia clic su New client secret.
Inserisca una Description e imposti una data di scadenza (o utilizzi quella consigliata).
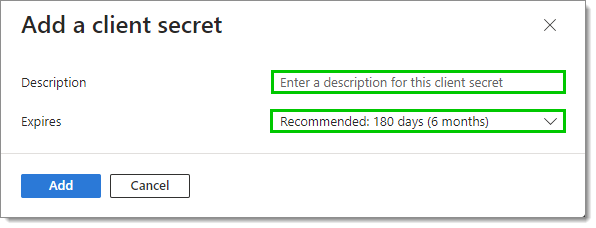
Faccia clic su Add.
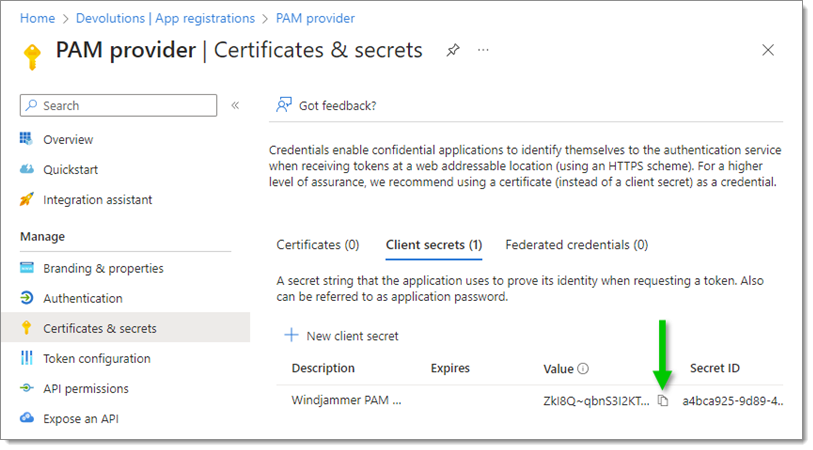
Copi il Value del nuovo segreto client (non il Secret ID).
In Devolutions Cloud
Incolli il Value del segreto client nel campo Secret key.
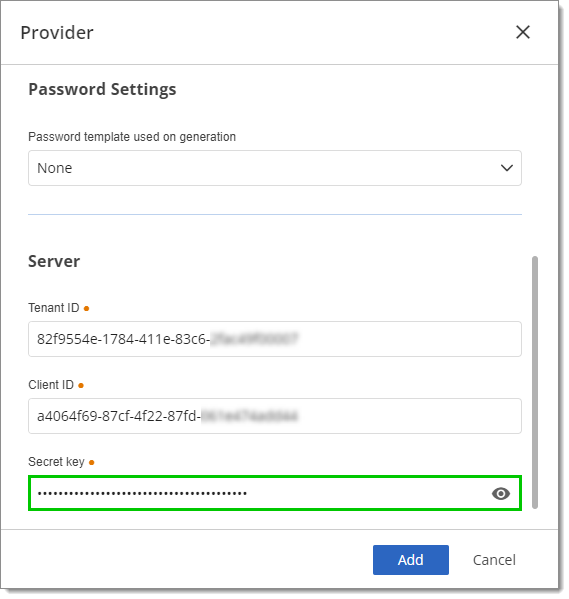
Faccia clic su Add.
Il nuovo provider è stato aggiunto all'elenco dei Providers.
Impostare le autorizzazioni API
Nel portale di Azure
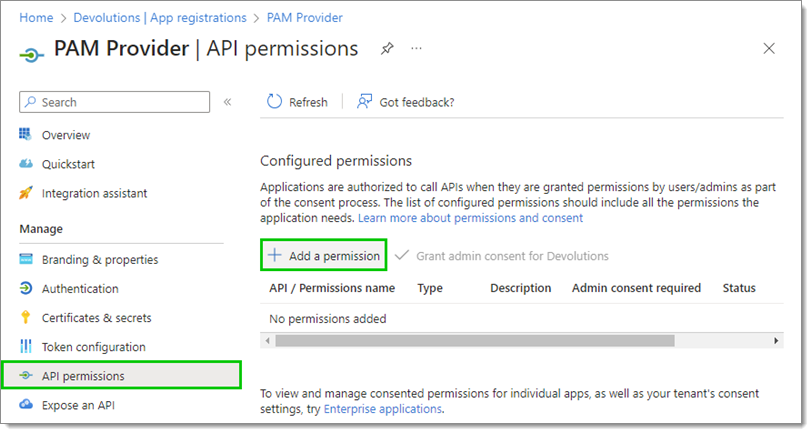
Nella pagina dell'applicazione appena creata, vada su API permissions e faccia clic su Add a permission.
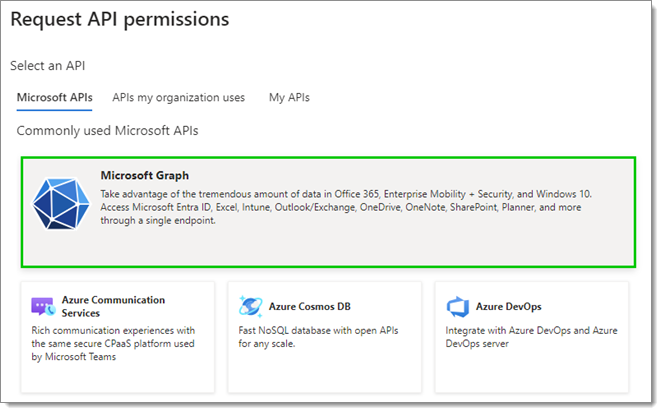
Selezioni Microsoft Graph.
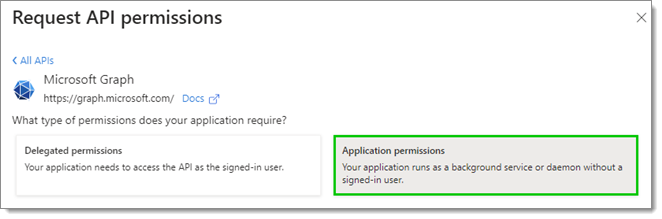
Selezioni Application permissions.
Individui e selezioni le caselle accanto alle seguenti autorizzazioni dell'API Microsoft Graph:
Group.Read.All
RoleManagement.ReadWrite.Directory
User.Read.All
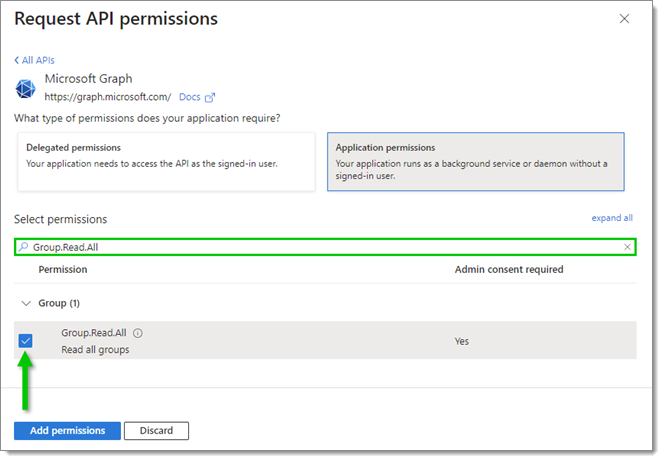
Faccia clic su Add permissions in basso.
Faccia clic su Grant admin consent for [your organization], quindi confermi facendo clic su Yes.
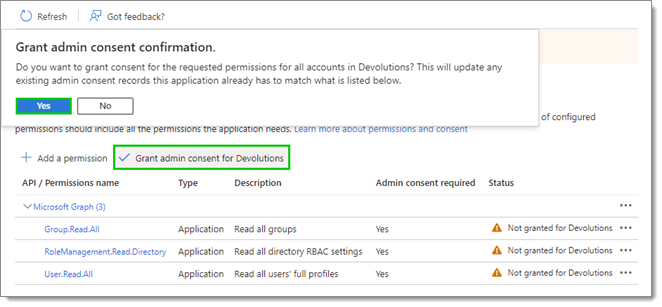
Lo Status accanto a ciascuna autorizzazione dovrebbe ora essere aggiornato.
Consentire all'applicazione di ruotare le password
Nel portale di Azure
Torni a Microsoft Entra ID, quindi vada su Roles and administrators nel menu a sinistra.
Si assicuri di tornare alla panoramica principale di Microsoft Entra ID. Se va su Roles and administrators mentre si trova nella panoramica della registrazione della sua app o dell'applicazione aziendale, ad esempio, avrà accesso solo ai ruoli amministrativi disponibili per quella sezione.
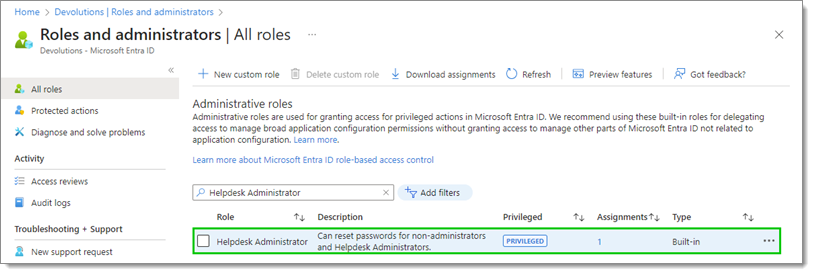
In All roles, cerchi il ruolo Helpdesk Administrator. Se gli account gestiti dal modulo PAM sono membri di ruoli o gruppi di amministratori, cerchi anche il ruolo Privileged Authentication Administrator e completi i passaggi successivi per entrambi i ruoli.
Faccia clic sul nome del ruolo (non selezioni la casella).
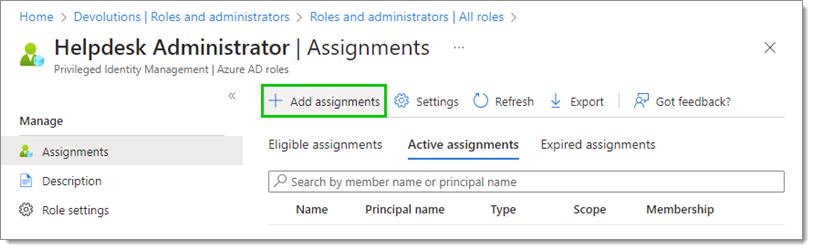
Faccia clic su Add assignments.
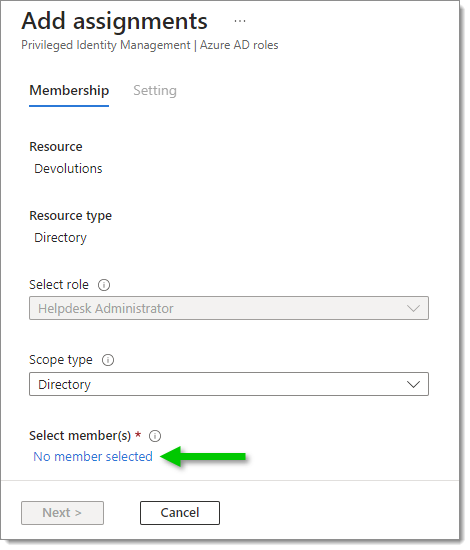
Faccia clic su No member selected.
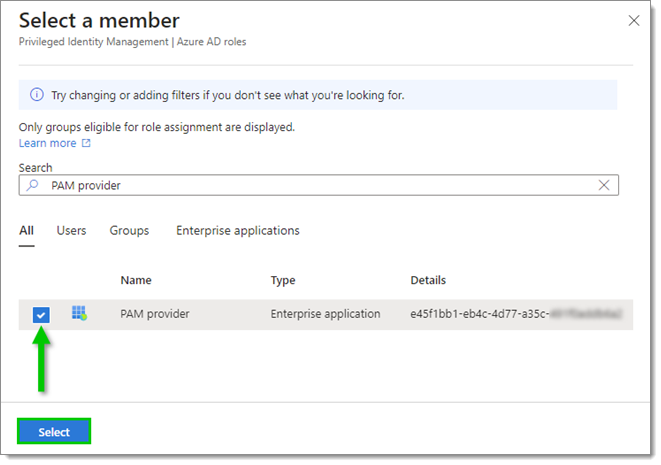
Scorra l'elenco per trovare l'applicazione.
Selezioni la casella accanto all'applicazione, quindi faccia clic su Select.
Faccia clic su Next.
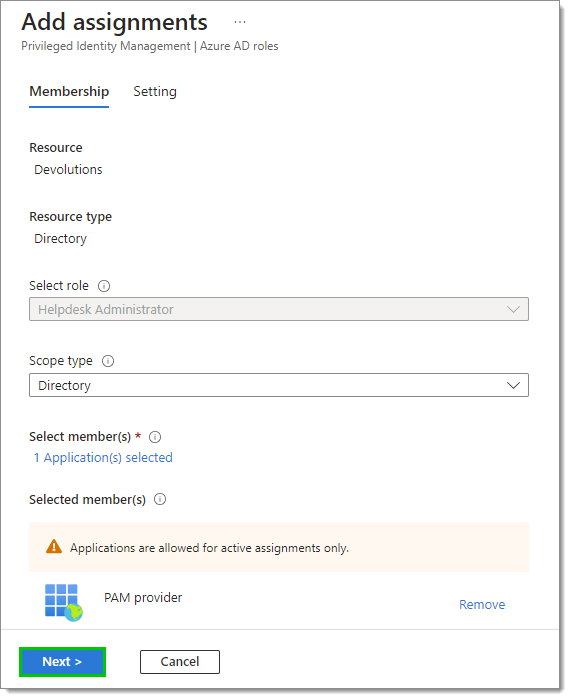
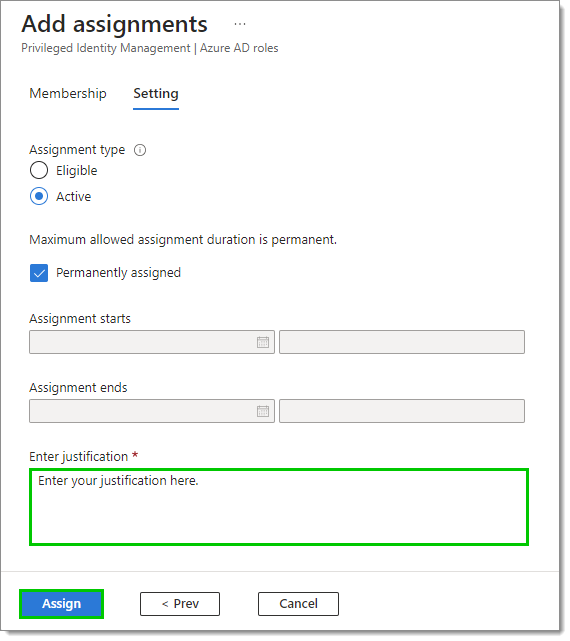
Inserisca una giustificazione per l'assegnazione, quindi faccia clic su Assign. La sua applicazione è stata aggiunta all'elenco.
Vedere anche
Ultimo aggiornamento
È stato utile?