

Proveedor de usuarios de SQL Server
El proveedor Usuario de SQL Server permite a Devolutions Server almacenar las credenciales de la cuenta SQL que se utilizarán para el descubrimiento de cuentas SQL o para lograr la rotación de contraseñas.
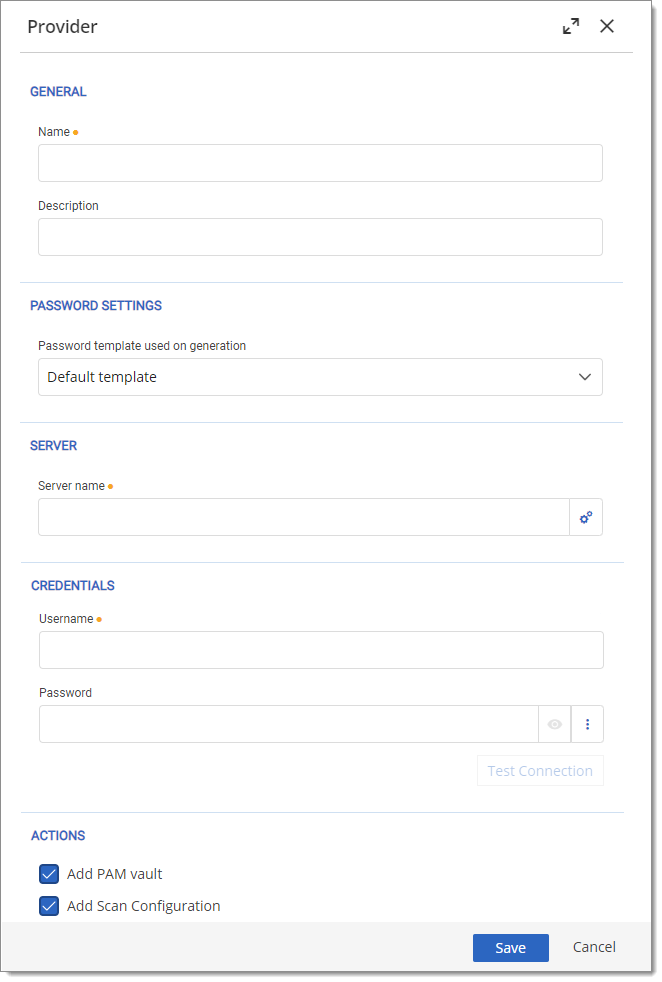
General
Nombre
Nombre visible del proveedor.
Descripción
Descripción opcional del proveedor.
Servidor
Nombre del servidor
Nombre de host del SQL Server.
Credenciales
Tipo de credencial
Opciones Credencial personalizada o Credencial vinculada.
Nombre de usuario
Nombre de usuario de la cuenta SQL con permisos para listar cuentas.
Contraseña
Contraseña de la cuenta SQL.
Credencial vinculada
Credencial vinculada directamente a una cuenta PAM.
Acciones
Añadir bóveda PAM
Creará una bóveda PAM con el nombre del proveedor si está habilitado.
Añadir una nueva configuración de detección de cuentas
Abrirá el cuadro de diálogo Configuración de detección de cuentas si está habilitado.
Configuración de contraseñas
Plantilla de contraseña utilizada en la generación
Plantilla de contraseña que se utilizará para generar la contraseña durante la operación de restablecimiento de contraseña.
Información sobre los privilegios mínimos necesarios para la rotación de contraseñas de un proveedor PAM de SQL
Permisos mínimos para PAM SQL Server
1. Solo Ping()
Base de datos de conexión (master si DatabaseName está vacío)
USER asignado; el rol public es suficiente
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
2. ResetPassword — LOGIN de instancia
Servidor + base de datos de conexión
Ver los metadatos del servidor; ALTER en el inicio de sesión objetivo; USER en la conexión
GRANT VIEW ANY DEFINITION TO [PamServiceLogin];
GRANT ALTER ON LOGIN::[TargetLogin] TO [PamServiceLogin];
GRANT ALTER ANY LOGIN TO [PamServiceLogin];
3. ResetPassword — USER contenido
Base de datos objetivo
USER asignado; ver los metadatos de la base de datos; ALTER en el usuario objetivo
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
GRANT VIEW DEFINITION TO [PamServiceLogin];
GRANT ALTER ON USER::[TargetUser] TO [PamServiceLogin];
Última actualización
¿Te fue útil?