

La elevación JIT no revoca los privilegios de los usuarios
En la versión 2023.3, los privilegios obtenidos mediante la elevación JIT usando un proveedor de Entra ID (Azure) no se revocaban correctamente después de la elevación.
Si el check-in de PAM se realizó automáticamente por el programador (p. ej., cuando el temporizador de un checkout había transcurrido), es posible que el usuario siga formando parte del grupo con el que fue elevado originalmente.
Solución
Inicie sesión con una cuenta de administrador en la interfaz web de Devolutions Server.
Vaya a Administración – Acceso privilegiado – Proveedores.
Haga clic en el botón Configuración del proveedor de Entra ID (Azure).
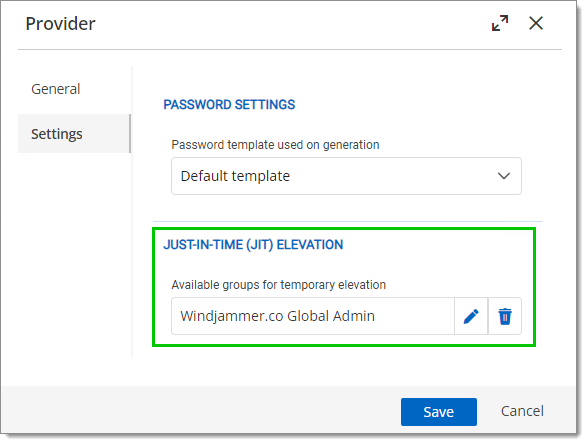
Vaya a la pestaña Configuración y revise los grupos en la sección Elevación justo a tiempo (JIT).
En Microsoft Azure, vaya a Azure – Microsoft Entra ID – Grupos.
Revise el grupo deseado para asegurarse de que las cuentas de usuario utilizadas durante el proceso de elevación JIT ya no formen parte del grupo o grupos.
Última actualización
¿Te fue útil?