

Privilegios mínimos para proveedores de Active Directory
Devolutions Server permite la elevación de grupo justo a tiempo (JIT) y la rotación de contraseñas utilizando una cuenta de Active Directory como proveedor PAM. Lea las instrucciones a continuación para saber cómo delegar el control a dicho proveedor PAM en la consola Usuarios y equipos de Active Directory (ADUC).
Elevación de grupo JIT
Abra la consola Usuarios y equipos de Active Directory (ADUC).
Haga clic derecho en la unidad organizativa (OU) que contiene los grupos de las cuentas privilegiadas (o en un nivel de OU superior para abarcar todas las OU en las que la cuenta del proveedor PAM debe poder cambiar las pertenencias a grupos) y seleccione Delegar control...
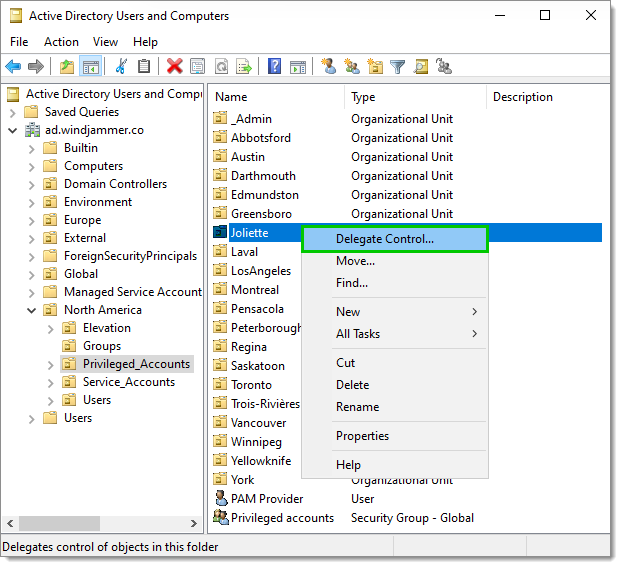
En el Asistente para delegación de control, haga clic en Siguiente para llegar al cuadro de diálogo Usuarios o grupos. Haga clic en Agregar o seleccione la cuenta que se utilizará como cuenta de proveedor PAM en Devolutions Server.
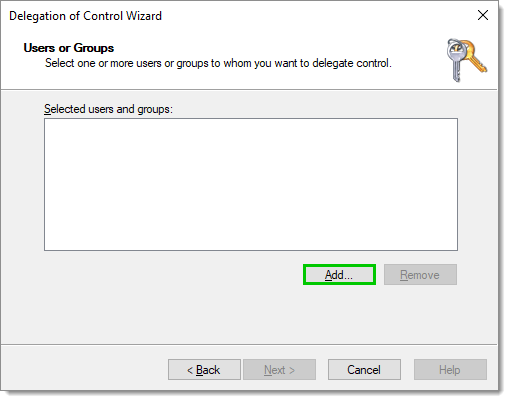
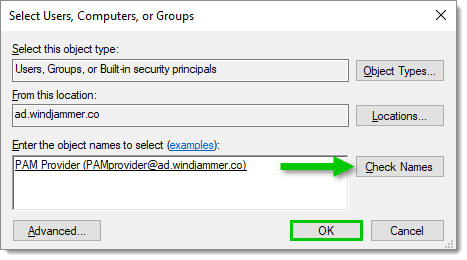
Introduzca el nombre del objeto que desea seleccionar y luego haga clic en Comprobar nombres. Haga clic en Aceptar para confirmar.
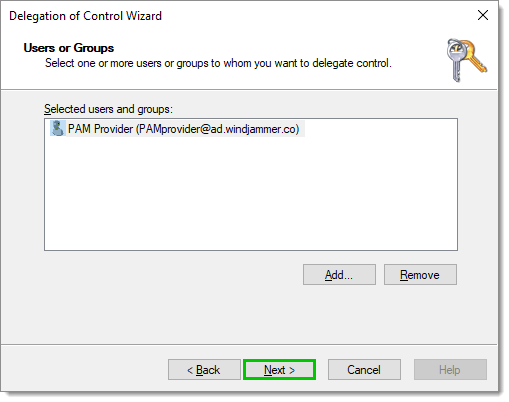
Haga clic en Siguiente.
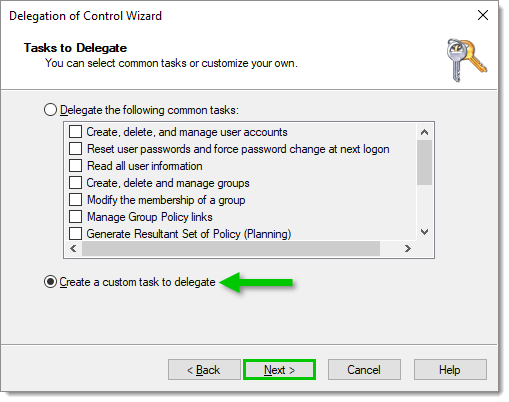
En Tareas para delegar, seleccione Crear una tarea personalizada para delegar y luego haga clic en Siguiente.
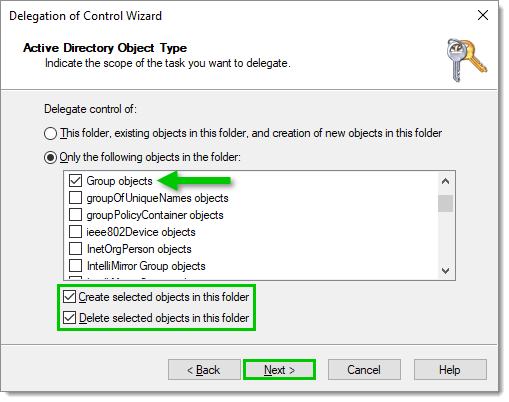
En Tipo de objeto de Active Directory, seleccioneSolo los siguientes objetos de la carpeta y luego marque el elemento Objetos de grupo. A continuación, marque las casillas Crear los objetos seleccionados en esta carpeta y Eliminar los objetos seleccionados en esta carpeta, y haga clic en Siguiente.
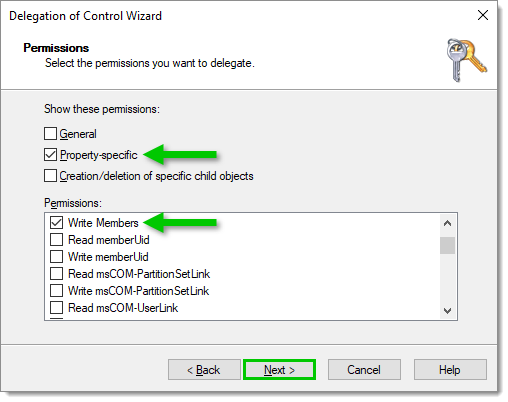
En Permisos, marque únicamente la casilla Específicas de propiedad. Busque y active el permiso Escribir Members y luego haga clic en Siguiente.
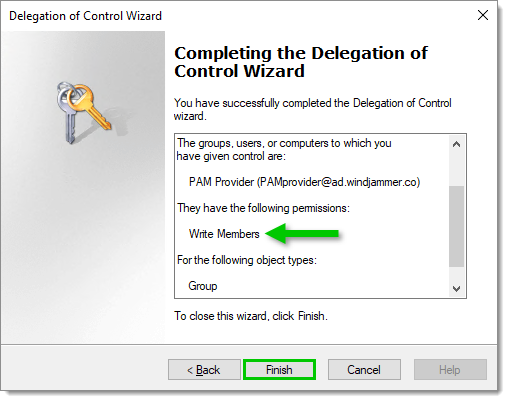
Compruebe que se ha delegado el permiso correcto y luego haga clic en Finalizar para completar el proceso.
Rotación de contraseñas
Abra la consola Usuarios y equipos de Active Directory (ADUC).
Haga clic derecho en la unidad organizativa (OU) que contiene las cuentas privilegiadas (o en un nivel de OU superior para abarcar todas las OU en las que la cuenta del proveedor PAM debe poder rotar las contraseñas de las cuentas) y seleccione Delegar control...
En el Asistente para delegación de control, haga clic en Siguiente para llegar al cuadro de diálogo Usuarios o grupos. Haga clic en Agregar o seleccione la cuenta que se utilizará como cuenta de proveedor PAM en Devolutions Server.
Introduzca el nombre del objeto que desea seleccionar y luego haga clic en Comprobar nombres. Haga clic en Aceptar para confirmar.
Haga clic en Siguiente.
En Tareas para delegar, seleccione Crear una tarea personalizada para delegar y luego haga clic en Siguiente.
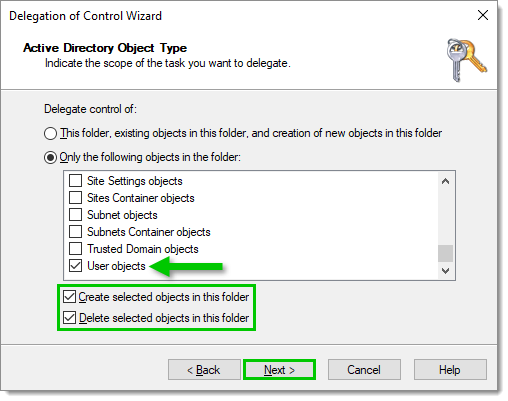
En Tipo de objeto de Active Directory, seleccioneSolo los siguientes objetos de la carpeta y luego marque el elemento Objetos de usuario. A continuación, marque las casillas Crear los objetos seleccionados en esta carpeta y Eliminar los objetos seleccionados en esta carpeta, y haga clic en Siguiente.
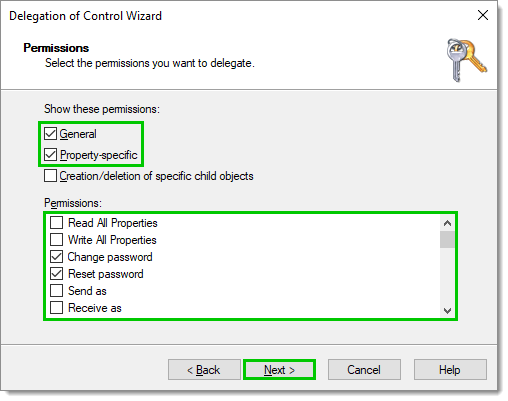
En Permisos, marque las casillas General y Específicas de propiedad. Busque y active los siguientes permisos y luego haga clic en Siguiente.
Cambiar contraseña
Restablecer contraseña
Leer lockout Time
Escribir lockout Time
Leer pwdLastSet
Escribir PwdLastSet
Leer userAccountControl
Escribir userAccountControl
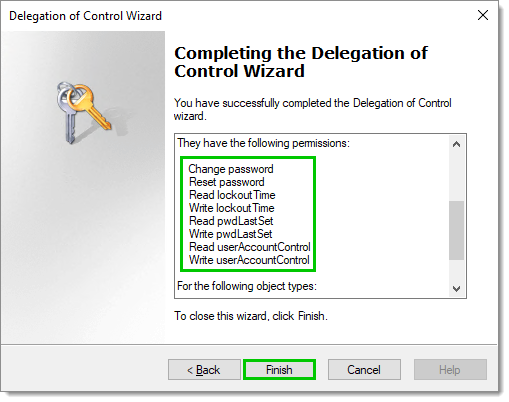
Compruebe que se han delegado los permisos correctos y luego haga clic en Finalizar para completar el proceso.
Última actualización
¿Te fue útil?