

Crear un proveedor PAM de Entra ID (Devolutions Server)
La siguiente guía proporciona los pasos para crear un proveedor PAM de usuario de Entra ID para Devolutions Server.
En el Portal de Azure
En una página del navegador, abra el Portal de Microsoft Azure e inicie sesión en su cuenta.
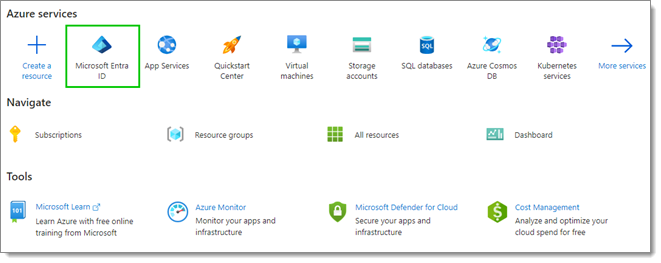
Seleccione Microsoft Entra ID en la sección Servicios de Azure. Si no lo ve, haga clic en Más servicios para que aparezcan otros servicios.
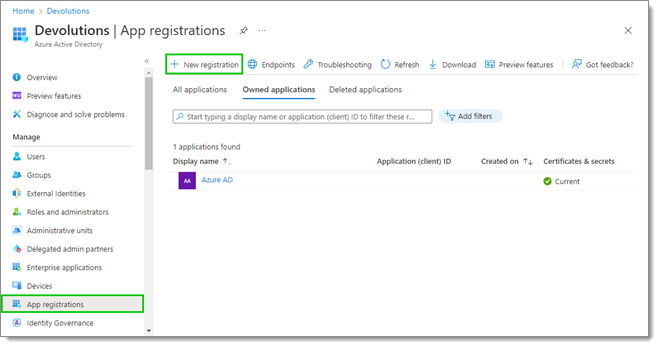
En Registros de aplicaciones, haga clic en Nuevo registro.
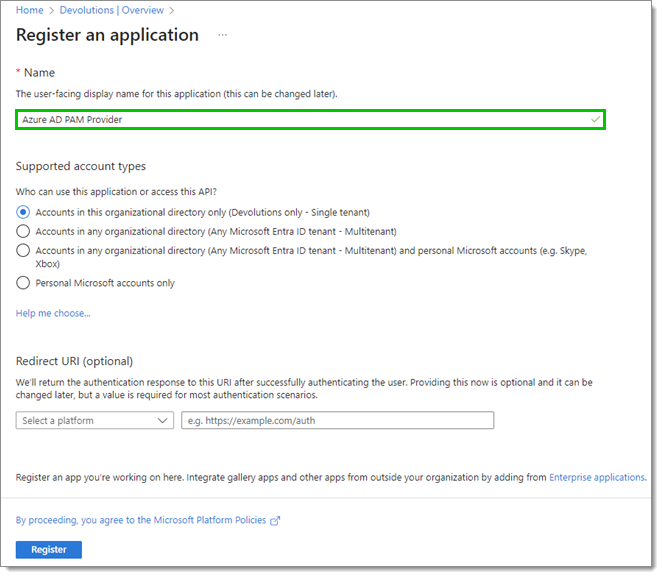
Establezca el Nombre de su aplicación.
Haga clic en Registrar en la parte inferior cuando haya terminado.
En Devolutions Server
Conéctese a su Devolutions Server.
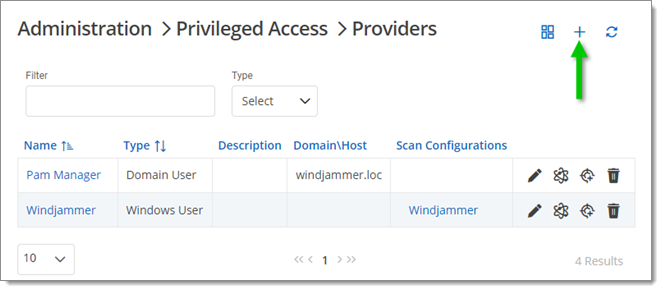
Vaya a Administración – Acceso privilegiado – Proveedores y, a continuación, haga clic en Añadir.
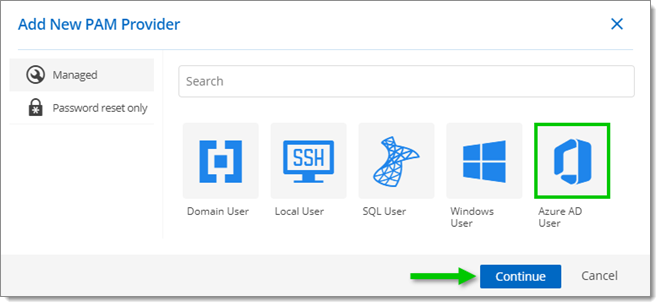
Seleccione Usuario de Entra ID como nuevo proveedor PAM y, a continuación, haga clic en Continuar.
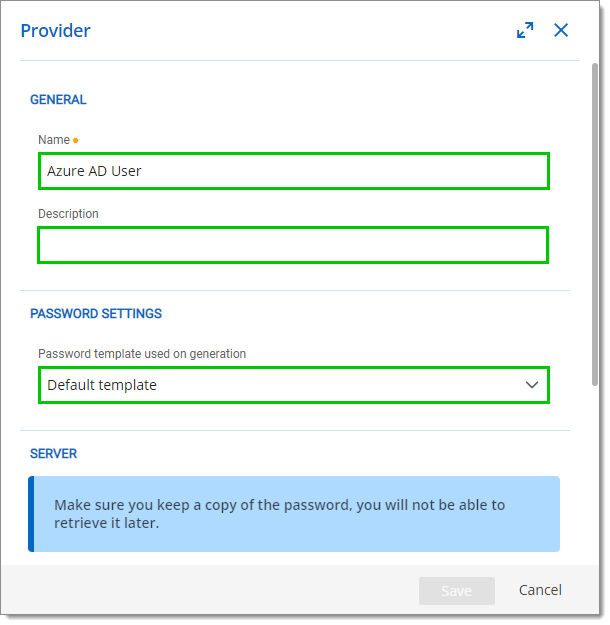
En la ventana Proveedor, introduzca un Nombre (obligatorio) y una Descripción (opcional) para su nuevo proveedor PAM de usuario de Entra ID. Si es necesario, seleccione una Plantilla de contraseña en la lista desplegable.
En el Portal de Azure
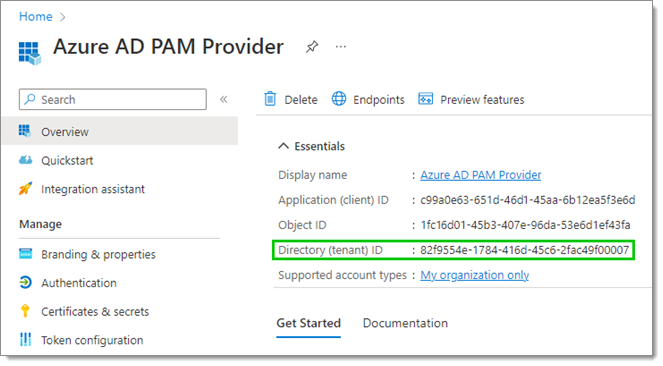
En la Descripción general de su nuevo registro de aplicación, copie el ID de directorio (inquilino).
En Devolutions Server
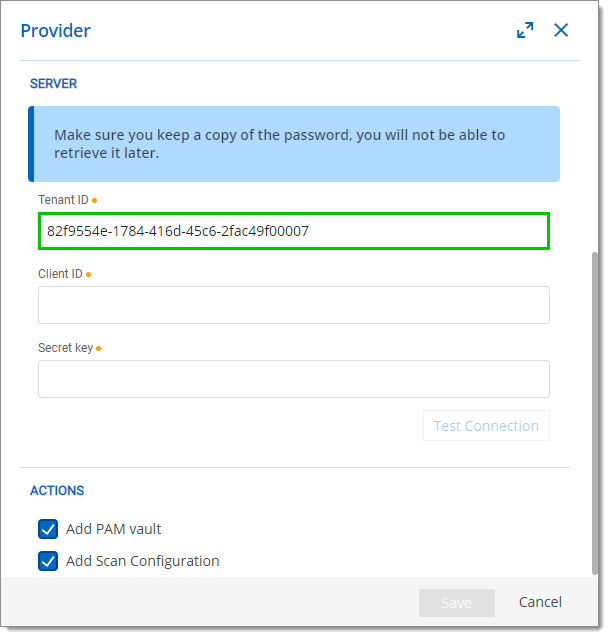
Pegue el ID copiado en el paso anterior en el campo ID de inquilino.
En el Portal de Azure
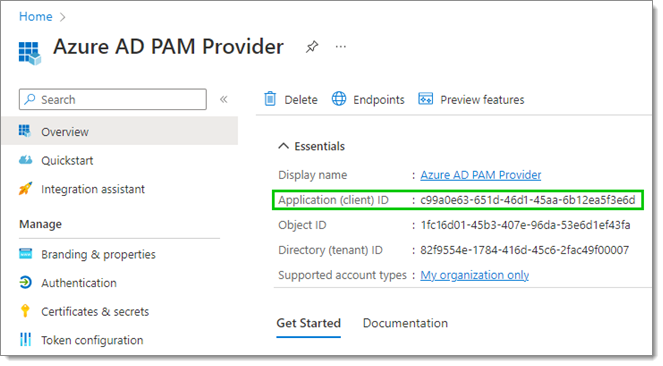
Siempre en la Descripción general de su nuevo registro de aplicación, copie el ID de aplicación (cliente).
En Devolutions Server
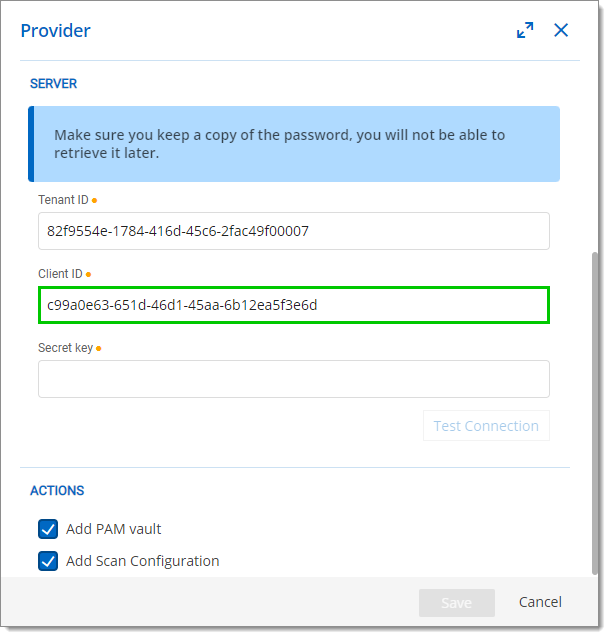
Pegue el ID copiado en el paso anterior en el campo ID de cliente.
En el Portal de Azure
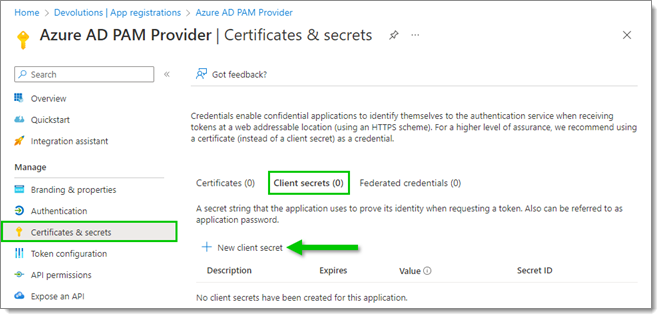
En Certificados y secretos, haga clic en Secretos de cliente y, a continuación, en Nuevo secreto de cliente.
En la ventana Añadir un secreto de cliente, introduzca una Descripción y seleccione una fecha de expiración para este secreto de cliente, según sus mejores prácticas de seguridad internas.
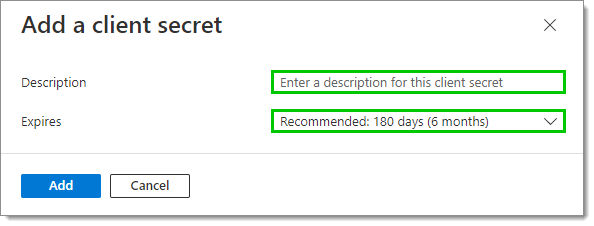
Haga clic en Añadir.
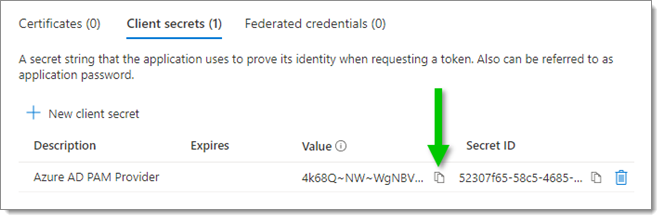
Copie el Valor de este nuevo secreto de cliente haciendo clic en el icono Copiar al portapapeles situado junto a él.
En Devolutions Server
Pegue el valor copiado en el paso anterior en el campo Clave secreta.
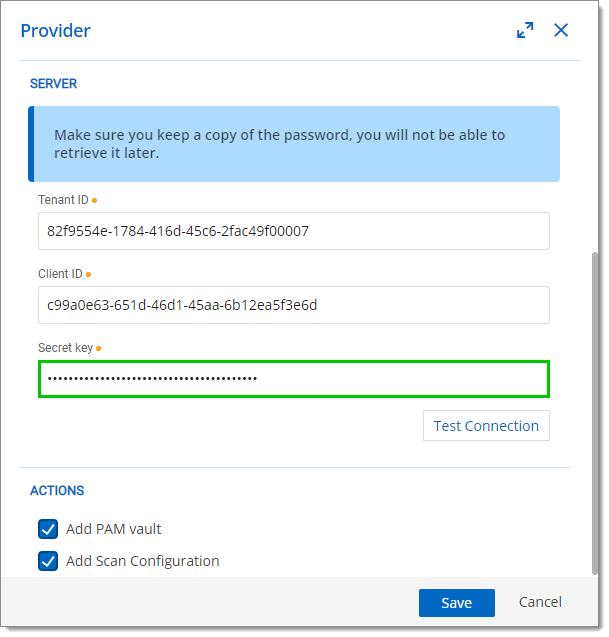
Pruebe la conexión para ver si funciona y, a continuación, haga clic en Guardar. Aparecerá la ventana Configuración de descubrimiento de cuentas: manténgala abierta, ya que se rellenará en un paso posterior.
En el Portal de Azure
Asignar permisos de API como se describe en los pasos 20 a 26 solo es útil si desea realizar un descubrimiento (análisis) de cuentas de Azure. Si no es el caso, para evitar asignar permisos innecesarios a la aplicación, pase al paso 27.
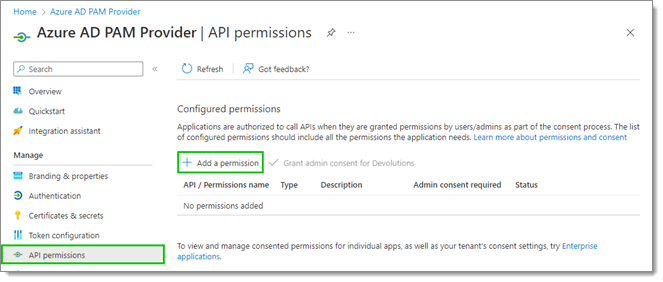
En Permisos de API, haga clic en Añadir un permiso.
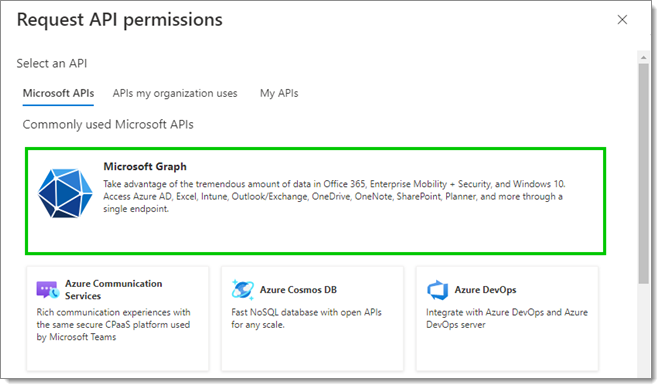
En la ventana Solicitar permisos de API, seleccione Microsoft Graph.
Haga clic en Permisos de aplicación y, a continuación, marque las casillas situadas junto a los siguientes permisos de la API de Microsoft Graph para seleccionarlos:
Group.Read.All
RoleManagement.Readwrite.Directory
User.Read.All
User-PasswordProfile.ReadWrite.All
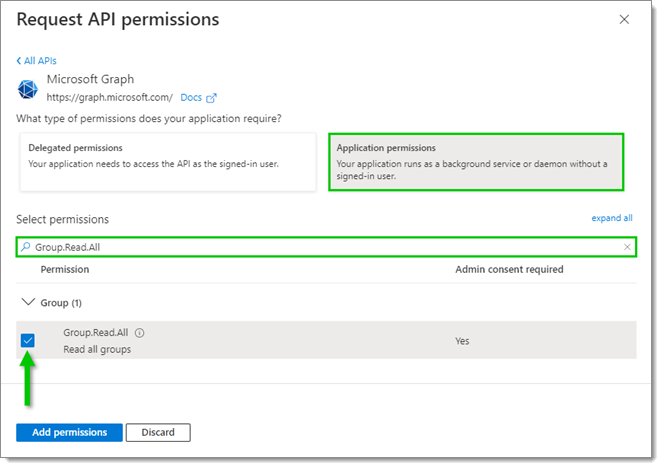
Cuando haya seleccionado todos los permisos anteriores, haga clic en Añadir permisos en la parte inferior.
La lista de permisos se actualizará para incluir los que acaba de seleccionar. Elimine cualquier otro permiso innecesario mediante el botón de puntos suspensivos situado junto a él.
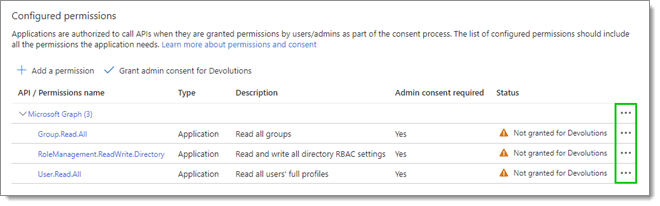
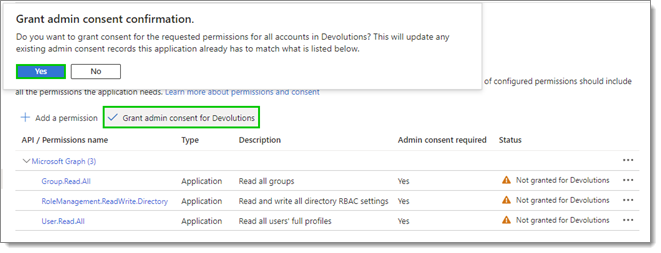
Los permisos requieren el consentimiento del administrador. Haga clic en el botón Conceder consentimiento del administrador para < Su organización > y, a continuación, haga clic en Sí para confirmar.
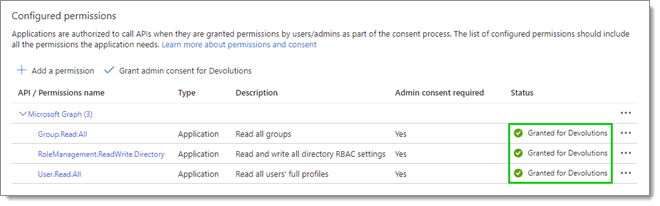
Para confirmar que se ha concedido el consentimiento del administrador, compruebe el Estado de sus permisos.
Para conceder a la aplicación la capacidad de rotar contraseñas, salga de Registros de aplicaciones para volver a Entra ID y, a continuación, seleccione Roles y administradores en el menú de la izquierda.
En Todos los roles, haga clic en el rol Administrador de asistencia técnica. Si las cuentas gestionadas por el módulo PAM son miembros de algún rol o grupo de administrador —o si se utiliza Privileged Identity Management (PIM)—, entonces la aplicación necesita el rol Administrador de autenticación privilegiada.
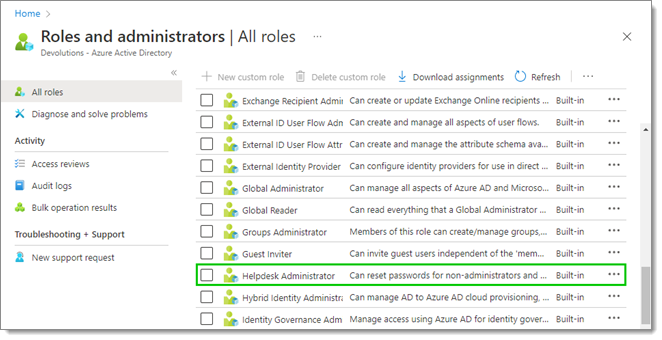
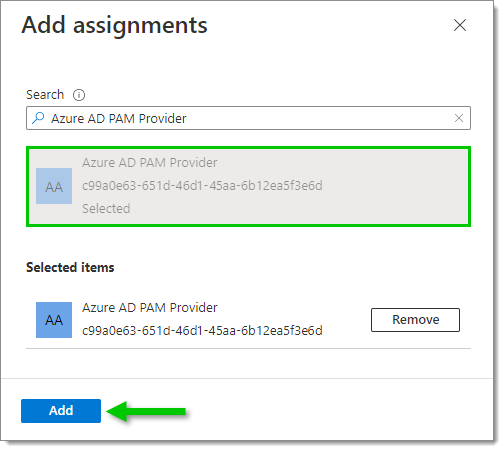
En Asignaciones, haga clic en el botón Añadir asignaciones.
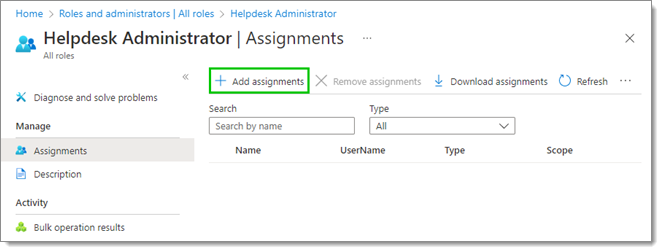
Filtre la lista para encontrar la aplicación de Azure creada anteriormente, selecciónela y, a continuación, haga clic en Añadir.
Su nueva asignación debería aparecer ahora en Asignaciones.
En Devolutions Server
Los últimos pasos están dedicados a configurar un análisis para este proveedor. En la ventana Configuración de descubrimiento de cuentas que apareció cuando guardó la configuración de su proveedor en el paso 19, en General, introduzca un Nombre para esta configuración.
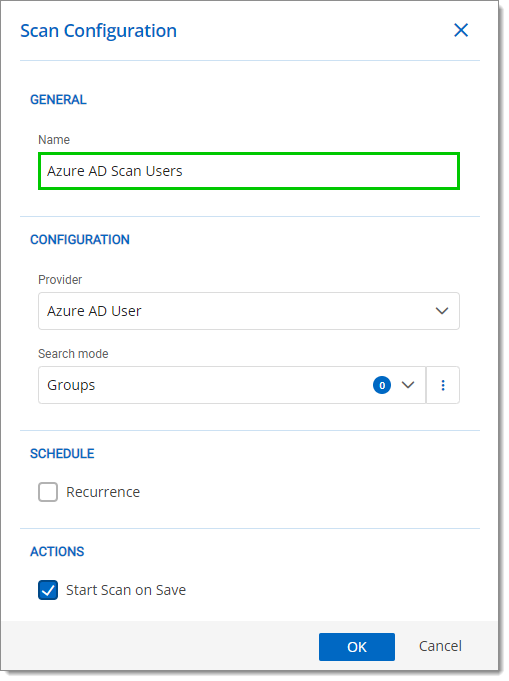
En Configuración, seleccione Grupos o Roles en la lista desplegable Modo de búsqueda. Puede filtrar el Modo de búsqueda para grupos o roles específicos de Entra ID haciendo clic en el botón Editar situado junto a la lista desplegable.
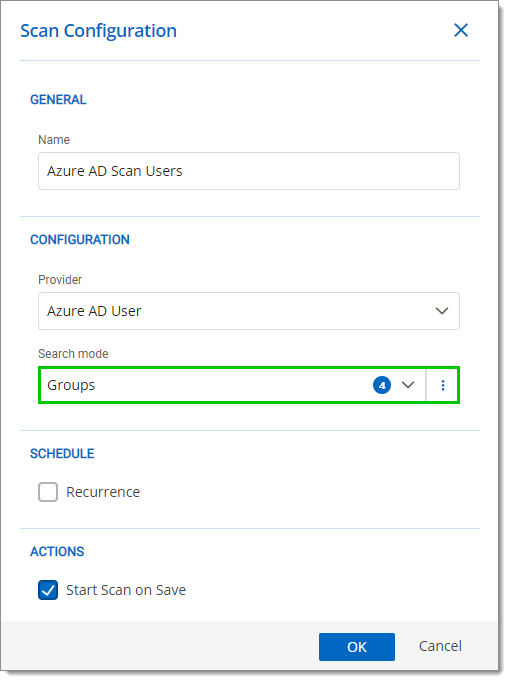
Haga clic en Aceptar cuando haya terminado la configuración.
En Devolutions Server, vaya a Administración – Acceso privilegiado – Configuraciones de descubrimiento de cuentas. Si la opción Iniciar análisis al guardar se dejó activada durante la configuración del descubrimiento de cuentas, el análisis debería haberse iniciado por sí solo. Durante el proceso, la columna Estado muestra un icono de reloj de arena junto a la entrada del análisis.
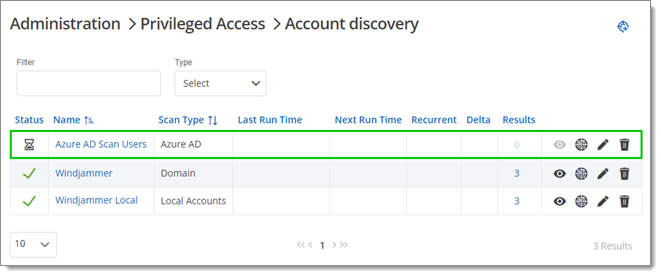
Cuando el proceso se haya completado, el icono de reloj de arena cambia a una marca de verificación verde. En ese momento, seleccione las cuentas e impórtelas a las cuentas privilegiadas como cualquier otro tipo de cuenta privilegiada.
Véase también
Última actualización
¿Te fue útil?