

Crear un proveedor PAM de Entra ID (Devolutions Cloud)
La siguiente guía proporciona los pasos para crear un proveedor PAM de usuarios de Entra ID para Devolutions Cloud.
Crear un proveedor PAM de Entra ID
En el portal de Azure
En una página del navegador, abra el portal de Microsoft Azure e inicie sesión en su cuenta.
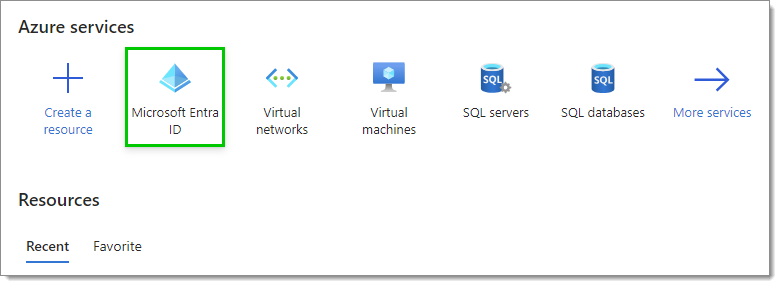
Seleccione Microsoft Entra ID en la sección Servicios de Azure. Si no lo ve, haga clic en Más servicios para que aparezcan otros servicios.
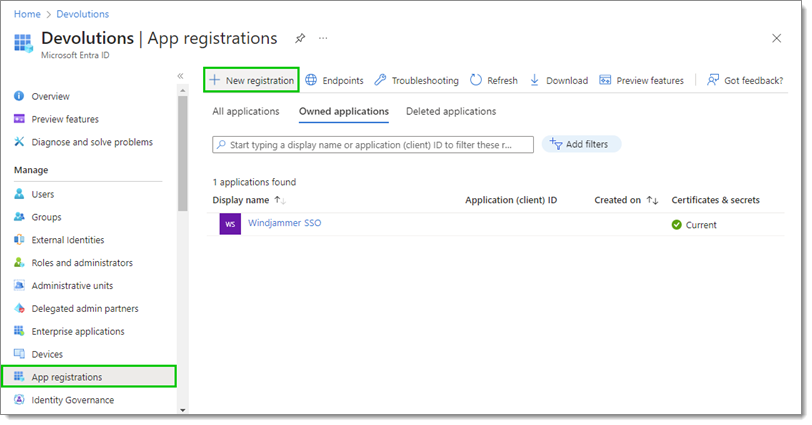
En Registros de aplicaciones, haga clic en Nuevo registro.
Establezca el Nombre del nuevo registro.
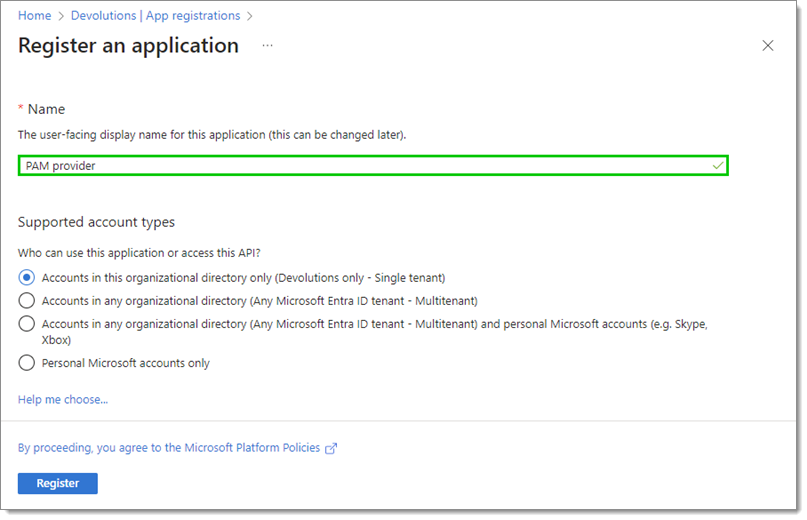
Haga clic en Registrar en la parte inferior cuando haya terminado. Se le mostrará una descripción general de su aplicación.
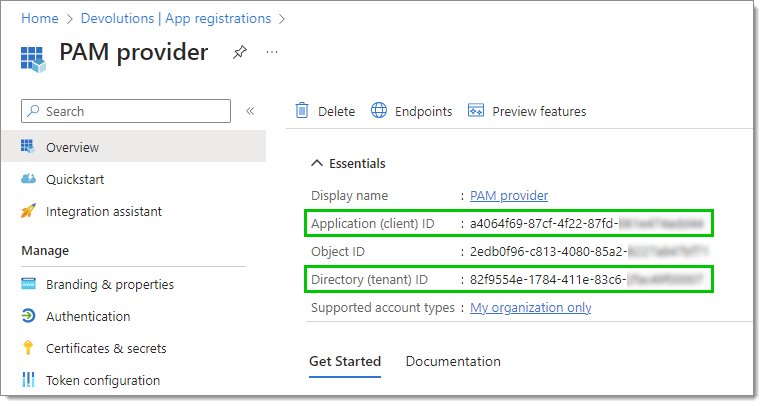
Localice el ID de aplicación (cliente) y el ID de directorio (inquilino). Necesitará esta información en pasos posteriores, así que no cierre esta ventana.
Descargue Devolutions Cloud Services e inicie el instalador.
Después de leer y aceptar el Contrato de licencia de usuario final, marque PAM en la lista de funciones de Configuración personalizada.
Introduzca la URL de su Host, así como el Secreto de aplicación y la Clave de aplicación. A continuación, puede probar su conexión para comprobar si todo funciona correctamente. Haga clic en Finalizar.
En Devolutions Cloud
Conéctese a Devolutions Cloud.
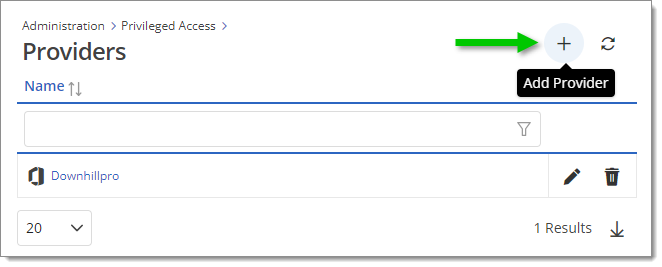
Vaya a Administración – Acceso privilegiado – Proveedores.
Haga clic en Añadir proveedor (+).
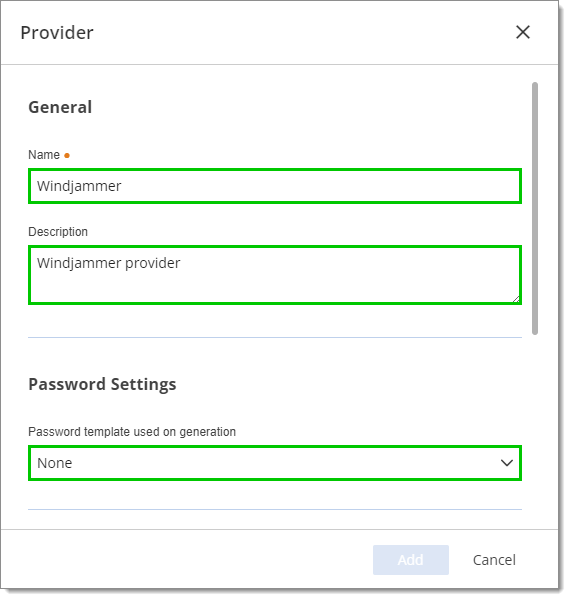
Introduzca un Nombre (obligatorio) para su proveedor. Opcionalmente, introduzca una Descripción y seleccione una Plantilla de contraseña.
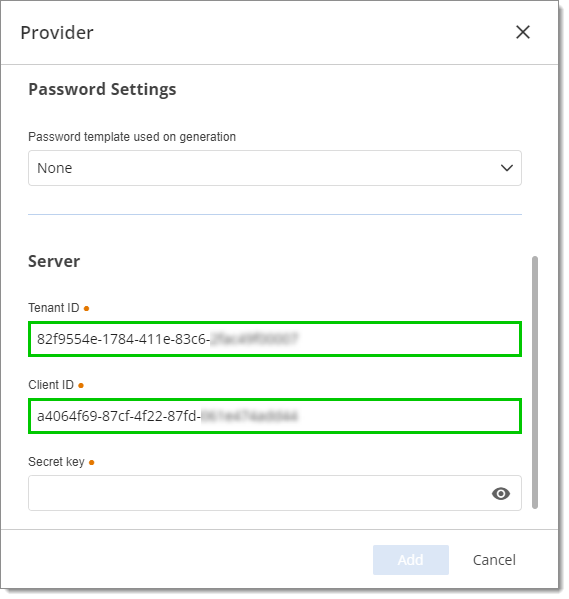
Introduzca el ID de inquilino y el ID de cliente que localizó previamente en la página de Descripción general de la aplicación empresarial en su portal de Azure.
Crear un secreto de cliente
En el portal de Azure
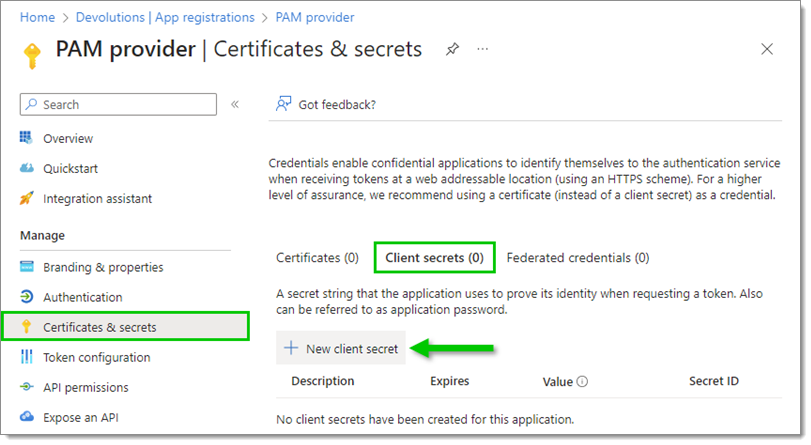
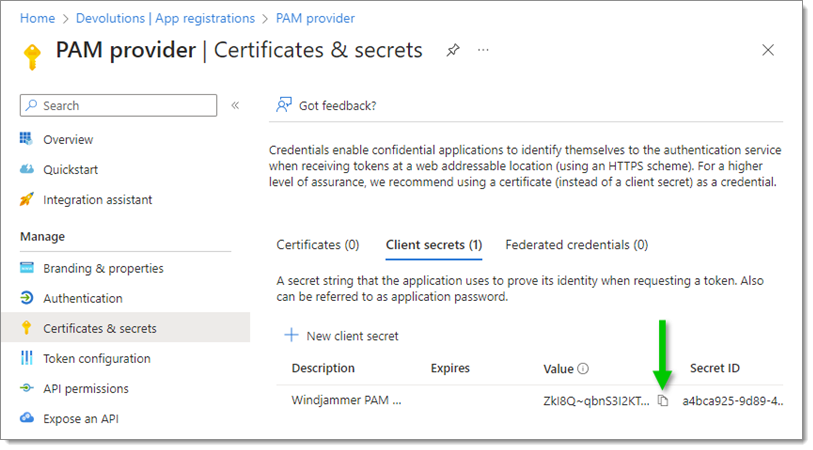
En Certificados y secretos, seleccione Secretos de cliente y, a continuación, haga clic en Nuevo secreto de cliente.
Introduzca una Descripción y establezca una fecha de vencimiento (o utilice la recomendada).
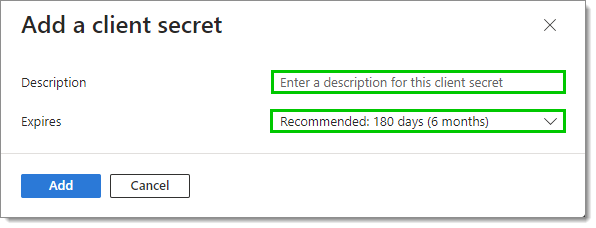
Haga clic en Añadir.
Copie el Valor de su nuevo secreto de cliente (no el ID de secreto).
En Devolutions Cloud
Pegue el Valor del secreto de cliente en el campo Clave secreta.
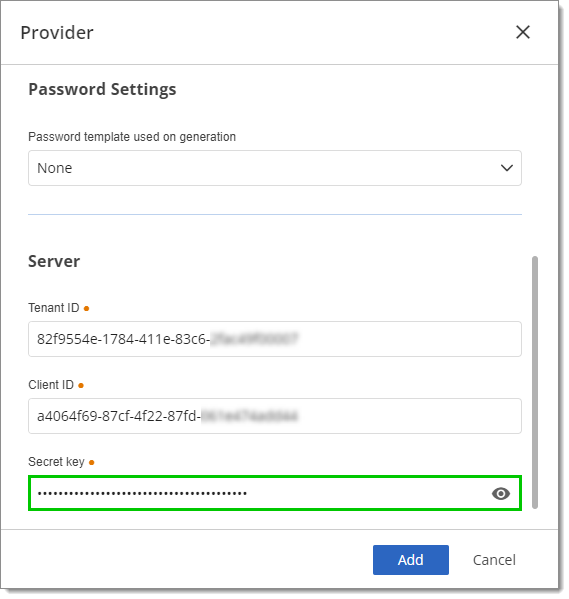
Haga clic en Añadir.
Su nuevo proveedor se ha añadido ahora a la lista de Proveedores.
Establecer permisos de API
En el portal de Azure
En la página de la aplicación que acaba de crear, vaya a Permisos de API y haga clic en Añadir un permiso.
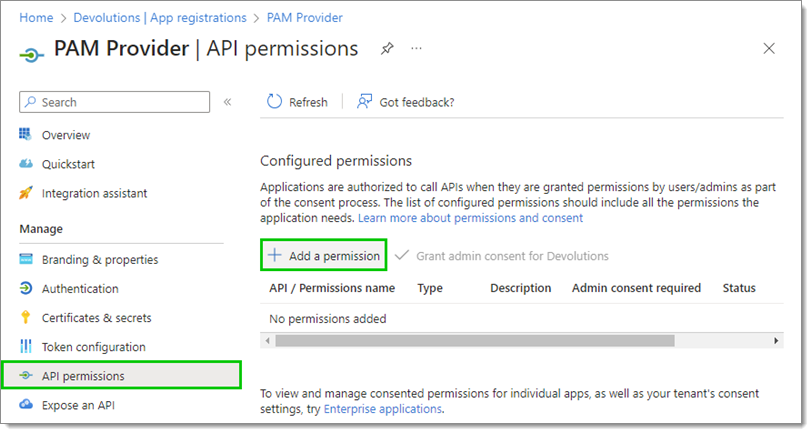
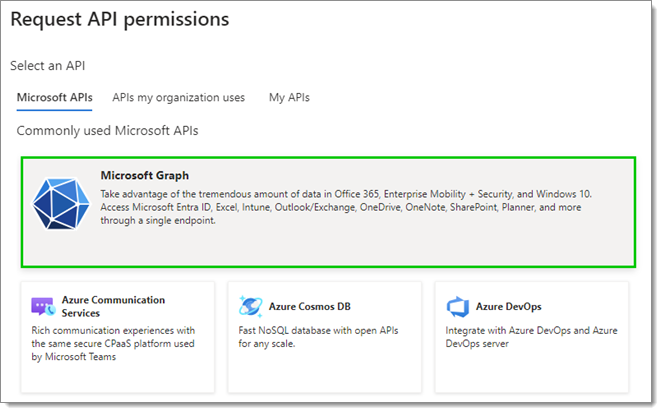
Seleccione Microsoft Graph.
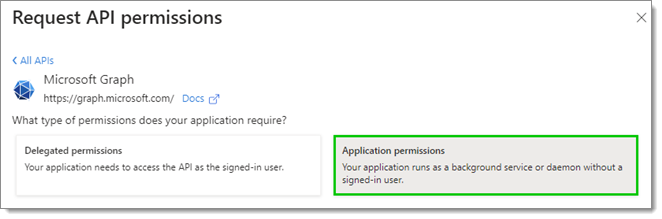
Seleccione Permisos de aplicación.
Localice y marque las casillas junto a los siguientes permisos de la API de Microsoft Graph:
Group.Read.All
RoleManagement.ReadWrite.Directory
User.Read.All
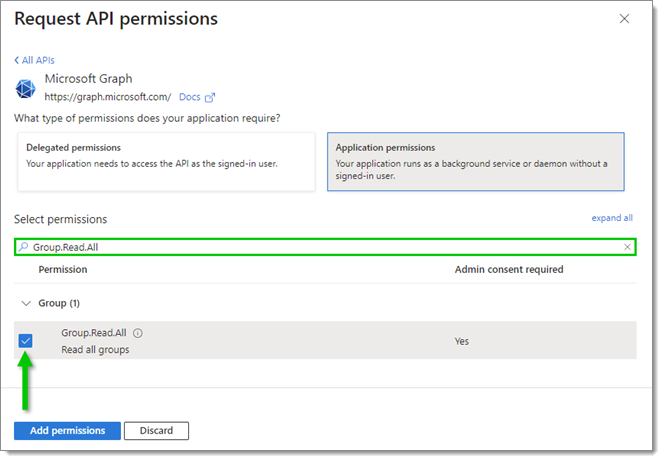
Haga clic en Añadir permisos en la parte inferior.
Haga clic en Conceder consentimiento del administrador para [su organización] y, a continuación, confirme haciendo clic en Sí.
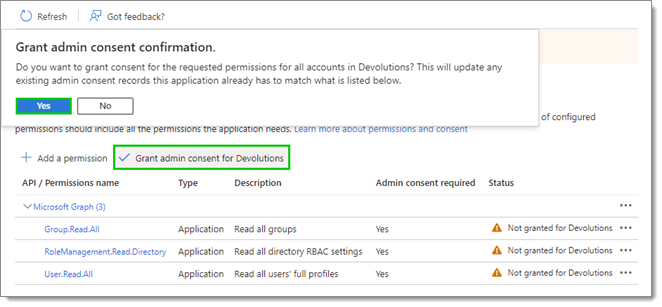
El Estado junto a cada permiso debería estar ahora actualizado.
Permitir que la aplicación rote contraseñas
En el portal de Azure
Vuelva a Microsoft Entra ID y, a continuación, vaya a Roles y administradores en el menú de la izquierda.
Asegúrese de volver a la descripción general principal de Microsoft Entra ID. Si accede a Roles y administradores mientras está en la descripción general del registro de su aplicación o de su aplicación empresarial, por ejemplo, solo tendrá acceso a los roles administrativos disponibles para esa sección.
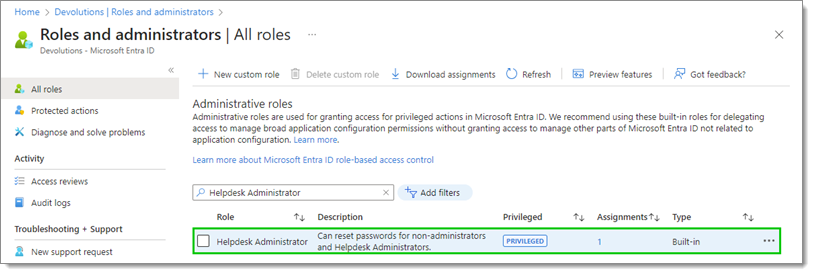
En Todos los roles, busque el rol Administrador del servicio de asistencia. Si las cuentas gestionadas por el módulo PAM son miembros de algún rol o grupo de administrador, busque también el rol Administrador de autenticación privilegiada y complete los pasos siguientes para ambos roles.
Haga clic en el nombre del rol (no marque la casilla).
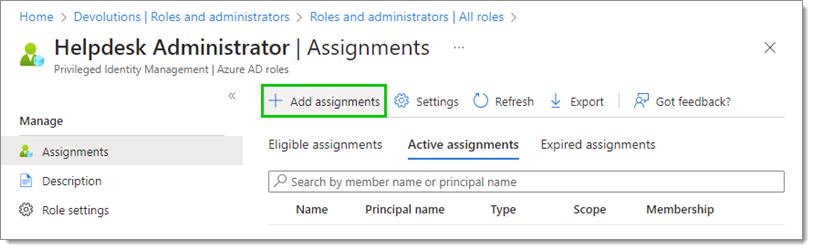
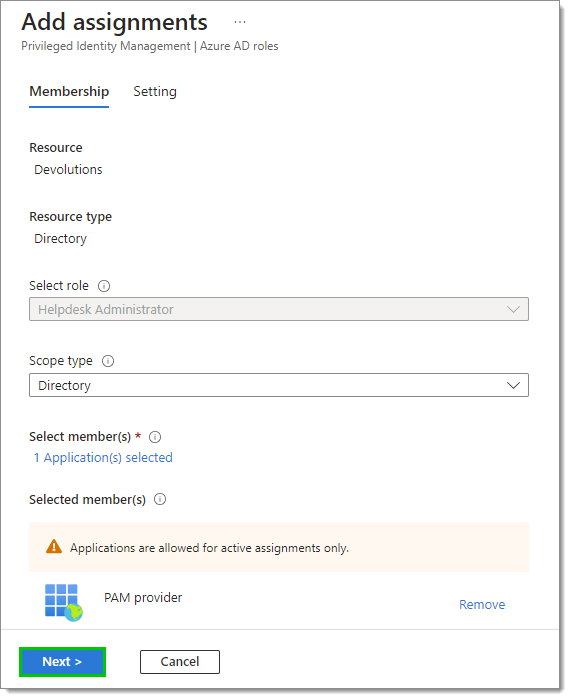
Haga clic en Añadir asignaciones.
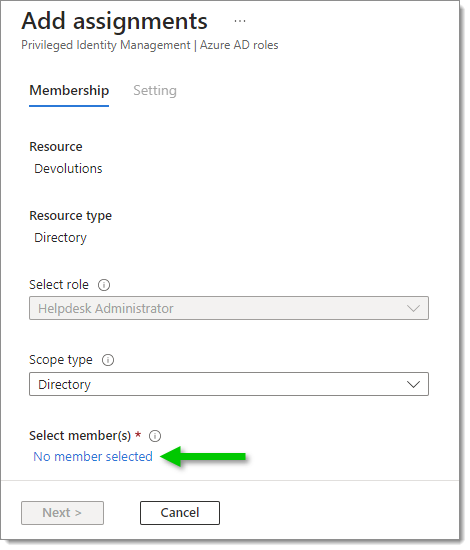
Haga clic en Ningún miembro seleccionado.
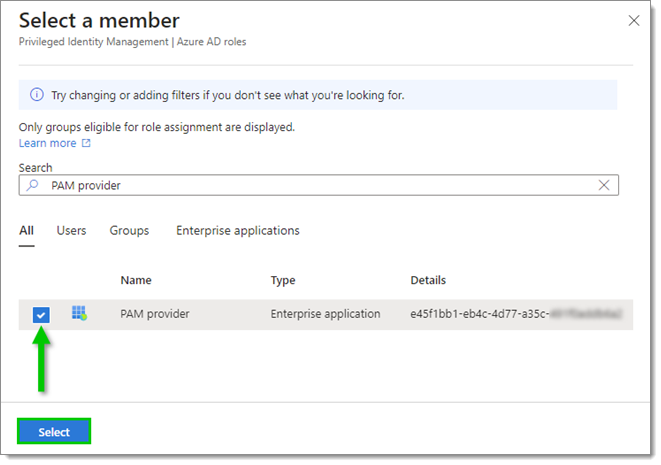
Busque en la lista para encontrar la aplicación.
Marque la casilla junto a la aplicación y, a continuación, haga clic en Seleccionar.
Haga clic en Siguiente.
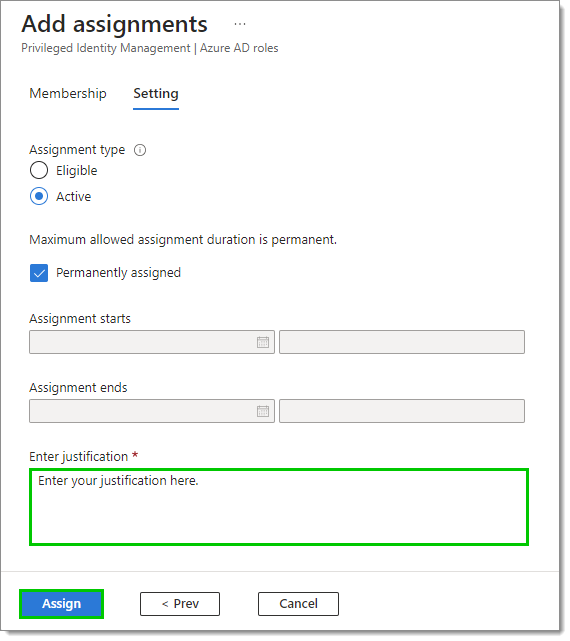
Introduzca una justificación para la asignación y, a continuación, haga clic en Asignar. Su aplicación se ha añadido ahora a la lista.
Véase también
Última actualización
¿Te fue útil?