

SQL Server-Benutzeranbieter
Der Anbieter SQL Server-Benutzer ermöglicht es Devolutions Server, die SQL-Kontoanmeldeinformationen zu speichern, die für die Erkennung von SQL-Konten oder zur Durchführung der Passwortrotation verwendet werden.
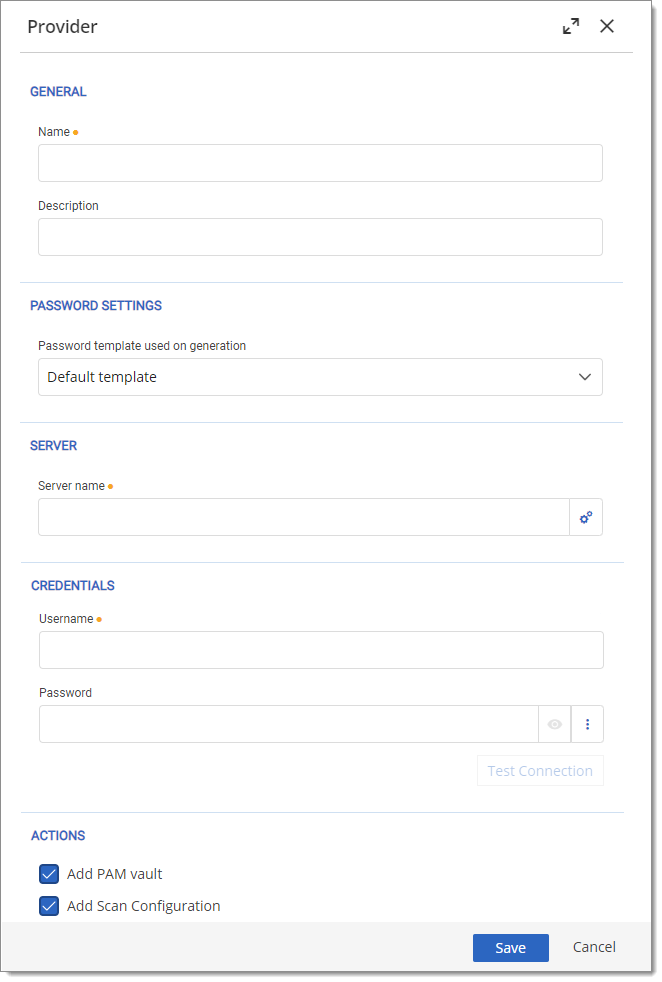
Allgemein
Name
Anzeigename des Providers.
Beschreibung
Optionale Beschreibung des Providers.
Server
Servername
Hostname des SQL Servers.
Anmeldeinformationen
Anmeldeinformationstyp
Optionen Benutzerdefinierte Anmeldeinformationen oder Verknüpfte Anmeldeinformationen.
Benutzername
Benutzername des SQL-Kontos mit Rechten zum Auflisten von Konten.
Passwort
Passwort des SQL-Kontos.
Verknüpfte Anmeldeinformationen
Anmeldeinformationen, die direkt mit einem PAM-Konto verknüpft sind.
Aktionen
PAM-Tresor hinzufügen
Erstellt bei Aktivierung einen PAM-Tresor mit dem Namen des Providers.
Neue Kontoerkennungskonfiguration hinzufügen
Öffnet bei Aktivierung den Dialog Kontoerkennungskonfiguration.
Passworteinstellungen
Bei der Generierung verwendete Passwortvorlage
Passwortvorlage, die zum Generieren des Passworts während des Passwort-Zurücksetzungsvorgangs verwendet wird.
Informationen zu den für die Passwortrotation eines SQL-PAM-Providers erforderlichen minimalen Rechten
Minimale Rechte für PAM SQL Server
1. Nur Ping()
Verbindungsdatenbank (master, wenn DatabaseName leer ist)
Zugeordneter USER; die Rolle public ist ausreichend
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
2. ResetPassword — Instanz-LOGIN
Server + Verbindungsdatenbank
Servermetadaten anzeigen; ALTER für das Ziel-Login; USER in der Verbindung
GRANT VIEW ANY DEFINITION TO [PamServiceLogin];
GRANT ALTER ON LOGIN::[TargetLogin] TO [PamServiceLogin];
GRANT ALTER ANY LOGIN TO [PamServiceLogin];
3. ResetPassword — Enthaltener USER
Zieldatenbank
Zugeordneter USER; Datenbankmetadaten anzeigen; ALTER für den Zielbenutzer
CREATE USER [PamServiceLogin] FOR LOGIN [PamServiceLogin];
GRANT VIEW DEFINITION TO [PamServiceLogin];
GRANT ALTER ON USER::[TargetUser] TO [PamServiceLogin];
Zuletzt aktualisiert
War das hilfreich?