

Entra ID-Benutzeranbieter
Der Anbieter Entra ID-Benutzer ermöglicht es Devolutions Server, die Entra ID-Anwendungsinformationen zu speichern, die für die Kontoerkennung oder zur Durchführung der Passwortrotation verwendet werden.
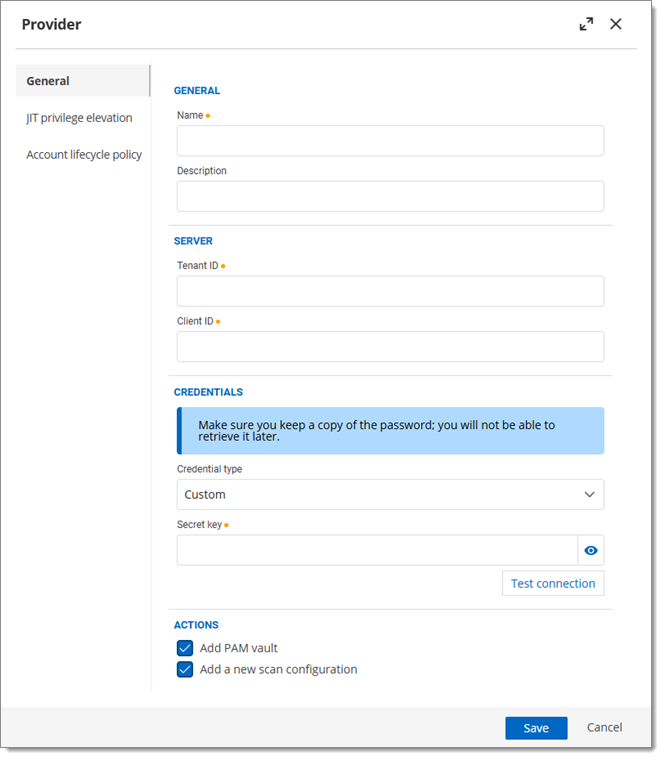
Allgemein
Name
Anzeigename des Anbieters.
Beschreibung
Benutzerdefinierte Beschreibung des Anbieters.
Server
Tenant-ID
ID des Azure-Tenants.
Client-ID
ID der Azure-Anwendung.
Anmeldeinformationen
Anmeldeinformationstyp
Wählen Sie einen Anmeldeinformationstyp aus:
Benutzerdefiniert: Geben Sie den geheimen Schlüssel der Azure-Anwendung manuell ein.
Verknüpfte Anmeldeinformationen: Anmeldeinformationen aus einem bestehenden privilegierten Konto abrufen.
Geheimer Schlüssel
Geheimer Schlüssel der Azure-Anwendung.
Verknüpfte Anmeldeinformationen
Wählen Sie ein privilegiertes Konto, aus dem die Anmeldeinformationen abgerufen werden sollen. Diese Option wird nur angezeigt, wenn der Anmeldeinformationstyp auf Verknüpfte Anmeldeinformationen eingestellt ist.
Aktionen
Einen PAM-Tresor hinzufügen
Automatisch einen PAM-Tresor für den neuen Anbieter erstellen.
Eine neue Kontoerkennungskonfiguration hinzufügen
Öffnet das Fenster Neue Kontoerkennungskonfiguration hinzufügen, sobald der Anbieter erstellt wurde, wobei die Anbieterinformationen bereits ausgefüllt sind.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?