

Just-in-Time (JIT)-Rechteerhebung
Die Just-in-Time-Rechteerhebung ist ein Sicherheitskonzept, das die temporäre Bereitstellung von Zugriff auf Ressourcen oder Dienste betrifft und sicherstellt, dass Berechtigungen nur für den konkret erforderlichen Zeitraum und keinen Moment länger gewährt werden. Die Just-in-Time-Funktion in Devolutions Server gewährt eine temporäre Mitgliedschaft in ausgewählten Active Directory-Gruppen aus einer festgelegten Liste.
Die Funktion Just-in-Time-Rechteerhebung ist nur für Domänenkonten verfügbar.
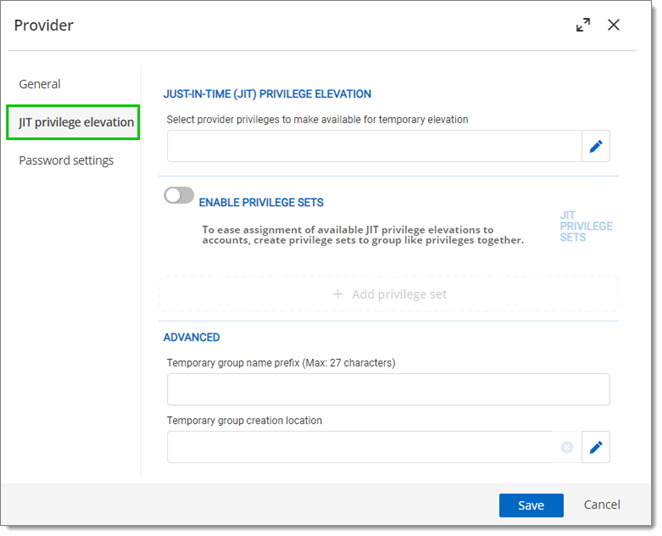
Just-in-Time (JIT)-Rechteerhebung
Anbieterberechtigungen auswählen, die für die temporäre Rechteerhebung verfügbar gemacht werden sollen
Wählen Sie die Active Directory-Gruppen aus, in denen ein privilegiertes Konto zum Mitglied erhoben wird. Klicken Sie auf das Stiftsymbol neben einer ausgewählten Gruppe, um ihr einen Devolutions Server-Anzeigenamen zuzuweisen.
Berechtigungssätze aktivieren
Erstellen Sie Berechtigungssätze, um ähnliche Berechtigungen zusammenzufassen, indem Sie Anbieterberechtigungen und privilegierte Konten zuweisen.
Erweitert
Präfix für temporären Gruppennamen
Präfix des zu erstellenden Active Directory-Gruppennamens, der Mitglied der ausgewählten Gruppe sein wird und in dem das privilegierte Konto Mitglied sein wird.
Speicherort für die Erstellung der temporären Gruppe
Speicherort (OU), an dem die temporäre Active Directory-Gruppe in der Active Directory-Struktur existieren wird.
Replikationslatenz
Einige Domänen benötigen möglicherweise zusätzliche Zeit, um Berechtigungen anzuwenden. Das Einführen einer Latenz verhindert, dass Sitzungen zu schnell geöffnet werden, was zu einem Fehler führen könnte.
Beispiel
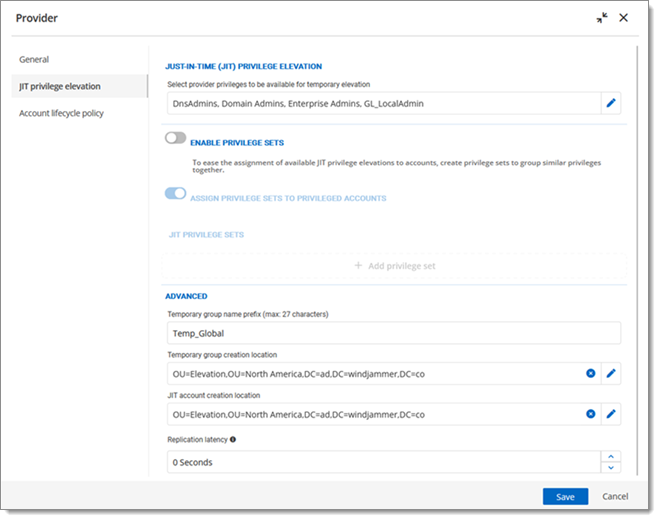
Die Just-in-Time-Rechteerhebungskonfiguration des Domänenanbieters erlaubt privilegierten Konten, eine Rechteerhebung anzufordern, d. h. temporäres Mitglied der folgenden Active Directory-Gruppen zu werden: Remote Desktop Manager Admins; Remote Desktop Manager Service Desk oder Remote Desktop Manager Admins - Universal. Der temporäre Gruppenname beginnt mit RDM_JIT und wird in der OU Domain Groups\Vaults\Internal erstellt.
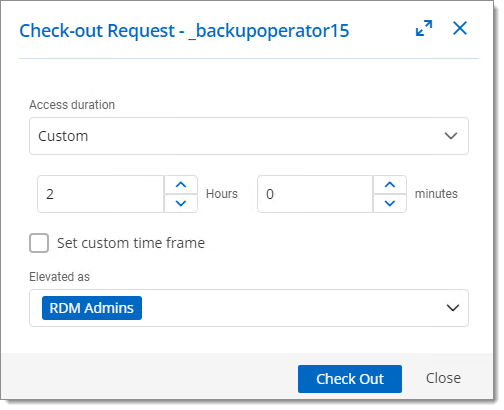
Der Auscheckvorgang des privilegierten Kontos _backupoperator15 fordert eine Rechteerhebung von 2 Stunden an, um Teil der Active Directory-Gruppe Remote Desktop Manager Admins zu sein.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?