

Minimale Berechtigungen für Active Directory-Anbieter
Devolutions Server ermöglicht Just-in-Time (JIT)-Gruppenerhebung und Passwortrotation, indem ein Active Directory-Konto als PAM-Provider verwendet wird. Lesen Sie die nachstehenden Anweisungen, um zu erfahren, wie Sie die Kontrolle an den besagten PAM-Provider in der Konsole Active Directory-Benutzer und -Computer (ADUC) delegieren.
JIT-Gruppenerhebung
Öffnen Sie die Konsole Active Directory-Benutzer und -Computer (ADUC).
Klicken Sie mit der rechten Maustaste auf die Organisationseinheit (OU), die die Gruppen für die privilegierten Konten enthält (oder auf eine höhere OU-Ebene, um alle OUs einzuschließen, in denen das PAM-Provider-Konto Gruppenmitgliedschaften ändern können soll), und wählen Sie Delegate Control...
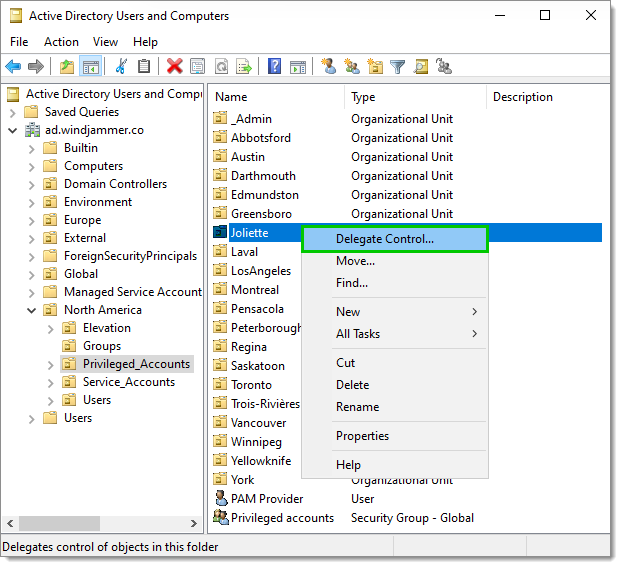
Klicken Sie im Delegation of Control Wizard auf Next, um zum Dialog Users or Groups zu gelangen. Klicken Sie auf Add oder wählen Sie das Konto aus, das als PAM-Provider-Konto in Devolutions Server verwendet werden soll.
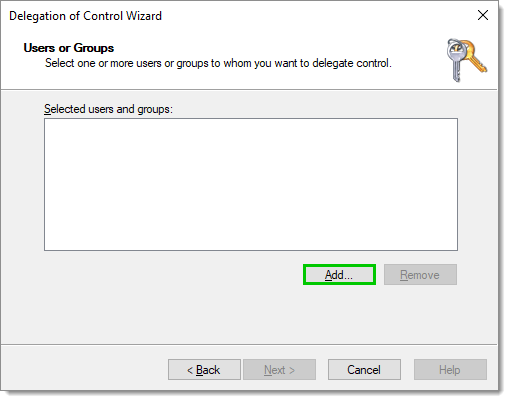
Geben Sie den auszuwählenden Objektnamen ein und klicken Sie dann auf Check Names. Klicken Sie auf OK, um zu bestätigen.
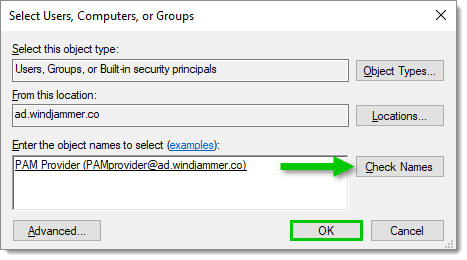
Klicken Sie auf Next.
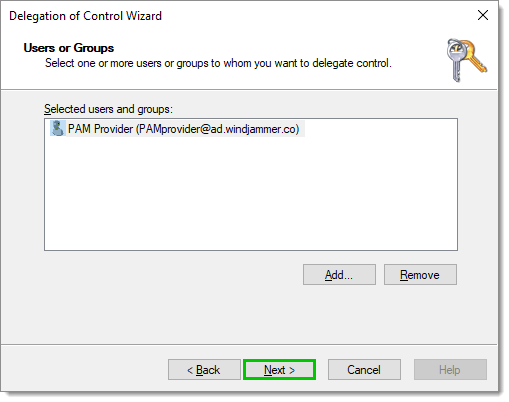
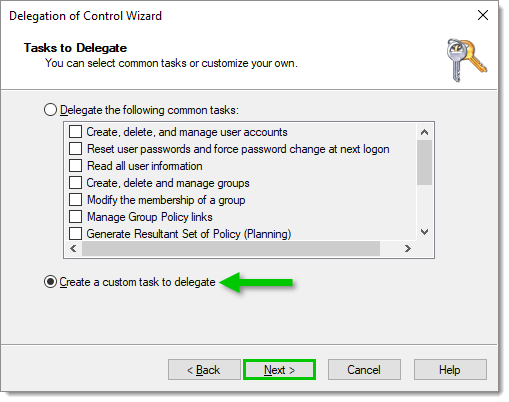
Wählen Sie in Tasks to Delegate die Option Create a custom task to delegate und klicken Sie dann auf Next.
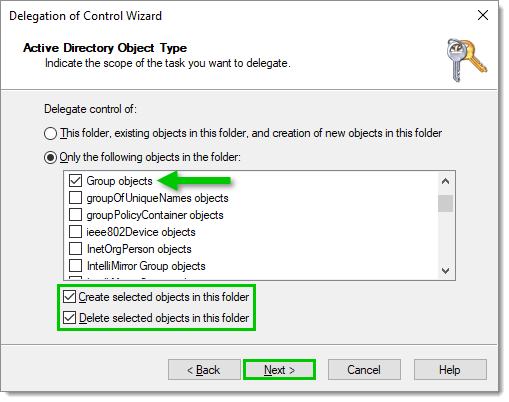
In Active Directory Object Type wählen Sie den PunktOnly the following objects in the folder aus und aktivieren Sie dann das Element Group objects. Aktivieren Sie anschließend die beiden Kontrollkästchen Create selected objects in this folder und Delete selected objects in this folder und klicken Sie auf Next.
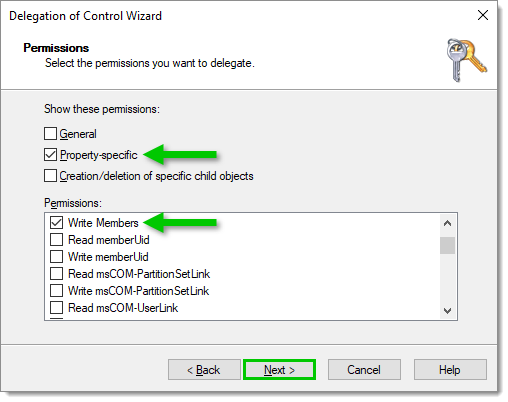
Aktivieren Sie in Permissions nur das Kontrollkästchen Property-specific. Suchen Sie die Berechtigung Write Members und aktivieren Sie sie, dann klicken Sie auf Next.
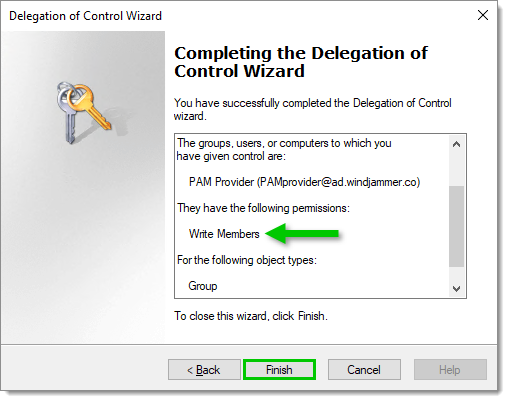
Überprüfen Sie, ob die richtige Berechtigung delegiert wurde, und klicken Sie dann auf Finish, um den Vorgang abzuschließen.
Passwortrotation
Öffnen Sie die Konsole Active Directory-Benutzer und -Computer (ADUC).
Klicken Sie mit der rechten Maustaste auf die Organisationseinheit (OU), die die privilegierten Konten enthält (oder auf eine höhere OU-Ebene, um alle OUs einzuschließen, in denen das PAM-Provider-Konto Kontopasswörter rotieren können soll), und wählen Sie Delegate Control...
Klicken Sie im Delegation of Control Wizard auf Next, um zum Dialog Users or Groups zu gelangen. Klicken Sie auf Add oder wählen Sie das Konto aus, das als PAM-Provider-Konto in Devolutions Server verwendet werden soll.
Geben Sie den auszuwählenden Objektnamen ein und klicken Sie dann auf Check Names. Klicken Sie auf OK, um zu bestätigen.
Klicken Sie auf Next.
Wählen Sie in Tasks to Delegate die Option Create a custom task to delegate und klicken Sie dann auf Next.
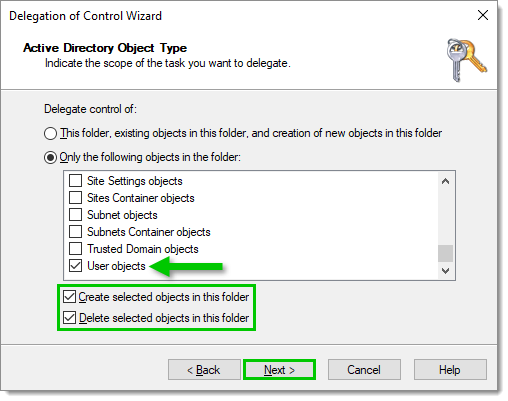
In Active Directory Object Type wählen Sie den PunktOnly the following objects in the folder aus und aktivieren Sie dann das Element User objects. Aktivieren Sie anschließend die beiden Kontrollkästchen Create selected objects in this folder und Delete selected objects in this folder und klicken Sie auf Next.
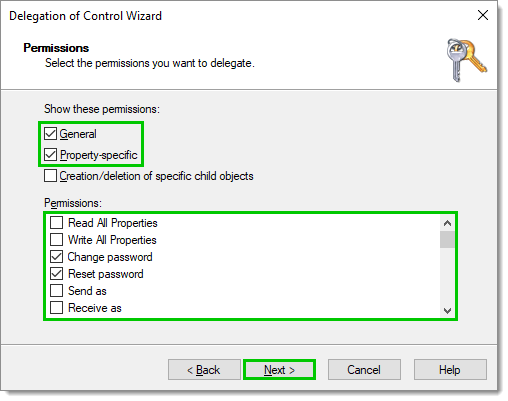
Aktivieren Sie in Permissions sowohl das Kontrollkästchen General als auch Property-specific. Suchen Sie die folgenden Berechtigungen und aktivieren Sie sie, dann klicken Sie auf Next.
Change password
Reset password
Read lockout Time
Write lockout Time
Read pwdLastSet
Write PwdLastSet
Read userAccountControl
Write userAccountControl
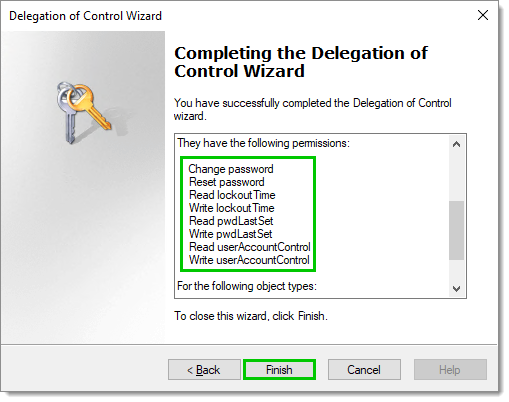
Überprüfen Sie, ob die richtigen Berechtigungen delegiert wurden, und klicken Sie dann auf Finish, um den Vorgang abzuschließen.
Zuletzt aktualisiert
War das hilfreich?