

Verwaltungstools mit einem privilegierten Konto erhöhen
Erfahren Sie, wie Sie Tools mit erhöhten Rechten über den Sitzungstyp PowerShell Remote in Remote Desktop Manager verwalten. Damit wird über ps-sessions mit anderen Anmeldeinformationen eine Verbindung zu einem Remote-Host aufgebaut.
Voraussetzung
Der WinRM-HTTPS-Listener ist auf der Zielarbeitsstation korrekt konfiguriert.
Es wird ein gültiges SSL-Zertifikat mit einem passenden Fingerabdruck verwendet.
Konfigurieren eines PowerShell-Terminal-(Remote)-Eintrags
Öffnen Sie Remote Desktop Manager.
Klicken Sie auf Neuer Eintrag und suchen Sie nach PowerShell terminal (Remote).
Wählen Sie PowerShell terminal (Remote) als Sitzungstyp aus.
Geben Sie den Namen, den Host und die Anmeldeinformationen ein.
Die erweiterten Anmeldeinformationen können benutzerdefinierte Anmeldeinformationen aus AD, ein Konto der privilegierten Zugriffsverwaltung oder ein beliebiger anderer Anmeldeinformationseintrag aus Remote Desktop Manager sein.
Um Berechtigungen zu erweitern, muss die Sitzung so konfiguriert sein, dass sie als Administrator ausgeführt wird.
Wechseln Sie zum Tab Run as.
Aktivieren Sie die Einstellung Run as administrator. Beachten Sie, dass Port 5986 - HTTPS (WinRM) verwendet wird, wenn der PowerShell-Eintrag als Administrator ausgeführt wird.
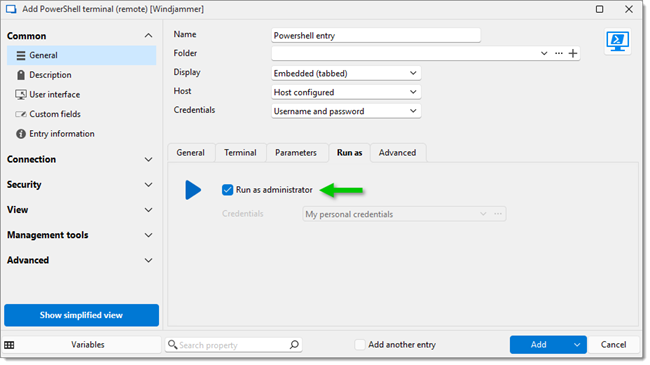
Klicken Sie auf Add, um den PowerShell-Eintrag zu speichern.
Führen Sie den PowerShell-Eintrag aus.
Um zu bestätigen, dass die Sitzung unter einem privilegierten Konto ausgeführt wird, verwenden Sie die folgenden PowerShell-Befehle:
Aktuellen Benutzer prüfen
Erweiterte Berechtigungen überprüfen
Zuletzt aktualisiert
War das hilfreich?