

Einen Entra ID PAM-Anbieter erstellen (Devolutions Server)
Die folgende Anleitung enthält Schritte zum Erstellen eines Entra ID-Benutzer-PAM-Anbieters für Devolutions Server.
Im Azure-Portal
Öffnen Sie in einer Browserseite das Microsoft Azure Portal und melden Sie sich bei Ihrem Konto an.
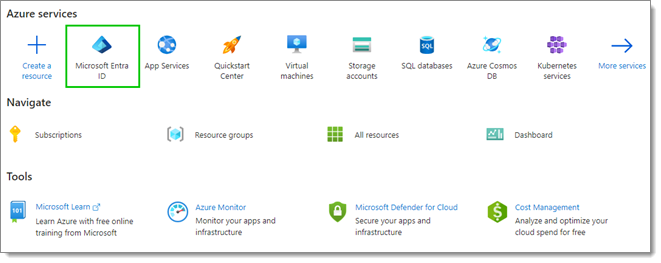
Wählen Sie Microsoft Entra ID im Abschnitt Azure-Dienste aus. Wenn es nicht angezeigt wird, klicken Sie auf Weitere Dienste, um andere Dienste anzuzeigen.
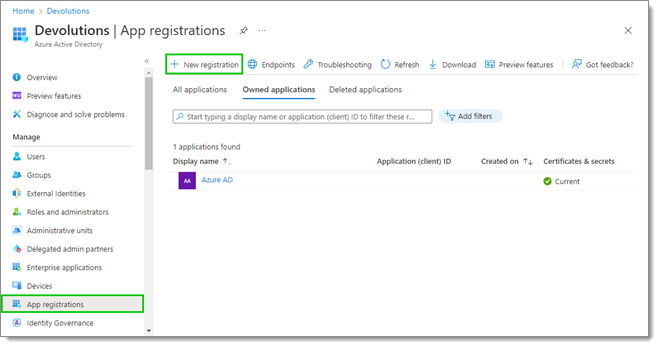
Klicken Sie in App-Registrierungen auf Neue Registrierung.
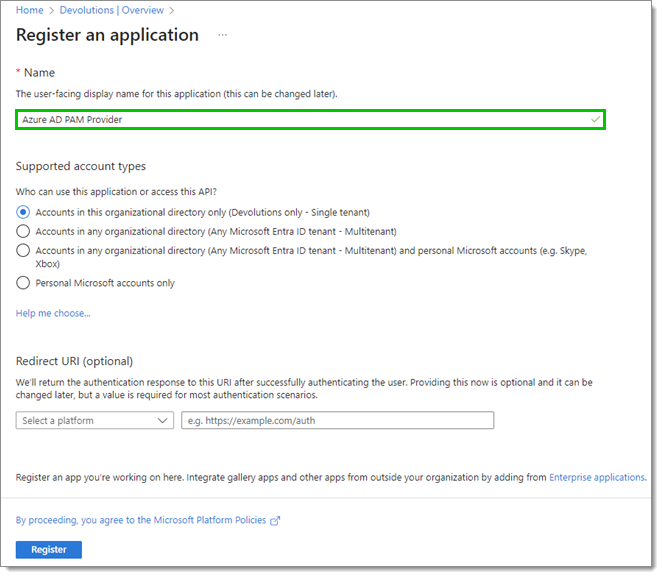
Legen Sie den Namen Ihrer Anwendung fest.
Klicken Sie anschließend unten auf Registrieren.
In Devolutions Server
Verbinden Sie sich mit Ihrem Devolutions Server.
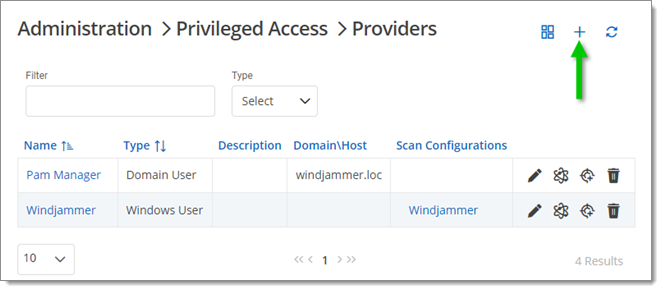
Gehen Sie zu Administration – Privilegierter Zugriff – Anbieter und klicken Sie dann auf Hinzufügen.
Wählen Sie Entra ID-Benutzer als neuen PAM-Anbieter aus und klicken Sie dann auf Weiter.
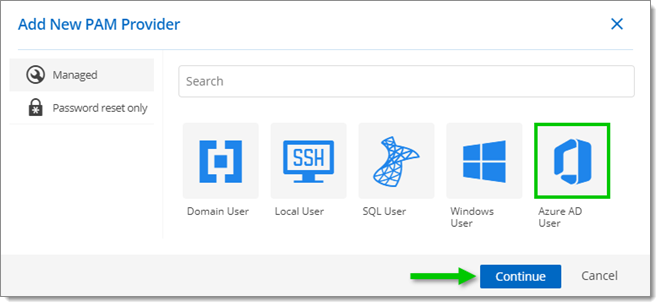
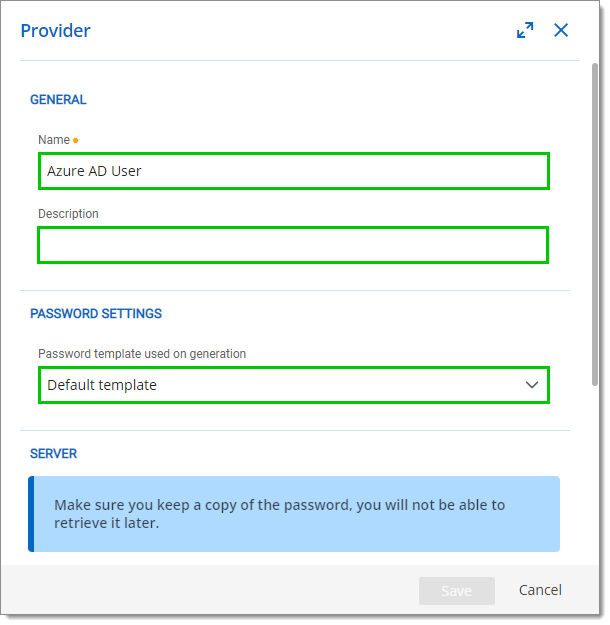
Geben Sie im Fenster Anbieter einen Namen (erforderlich) und eine Beschreibung (optional) für Ihren neuen Entra ID-Benutzer-PAM-Anbieter ein. Wählen Sie bei Bedarf eine Passwortvorlage in der Dropdown-Liste aus.
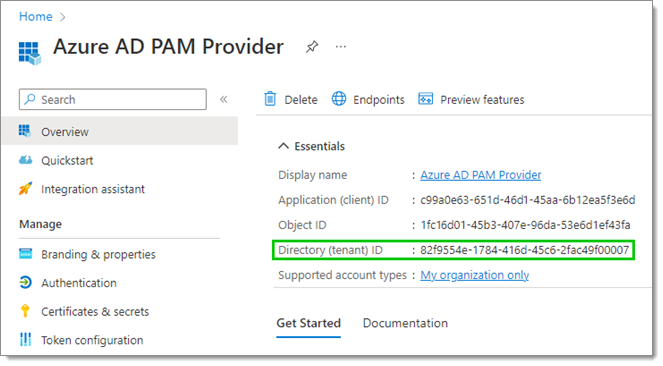
Im Azure-Portal
Kopieren Sie im Überblick Ihrer neuen App-Registrierung die Directory (tenant) ID.
In Devolutions Server
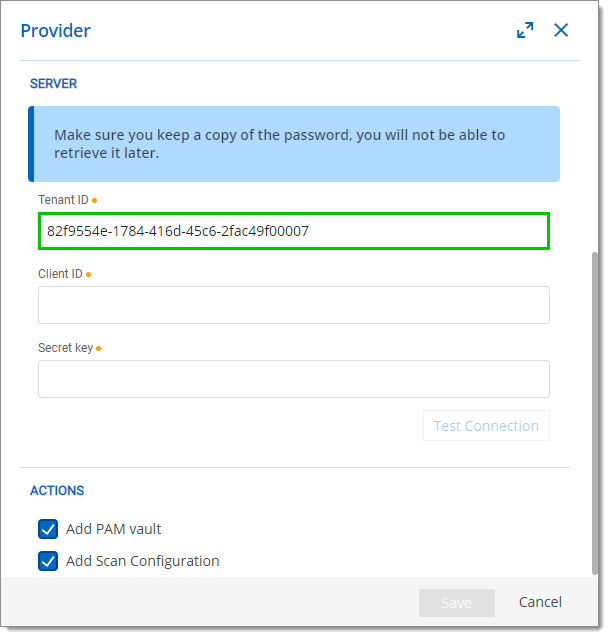
Fügen Sie die im vorherigen Schritt kopierte ID in das Feld Tenant ID ein.
Im Azure-Portal
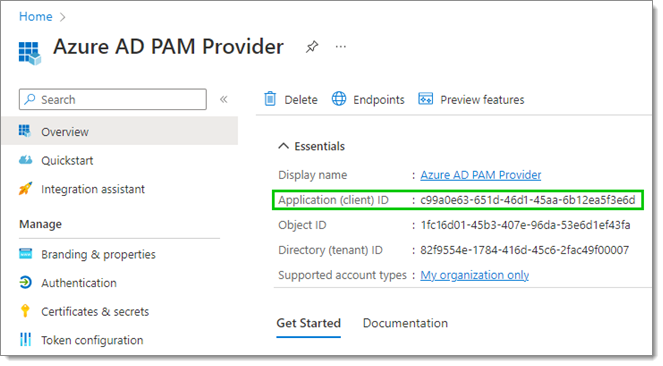
Kopieren Sie weiterhin im Überblick Ihrer neuen App-Registrierung die Application (client) ID.
In Devolutions Server
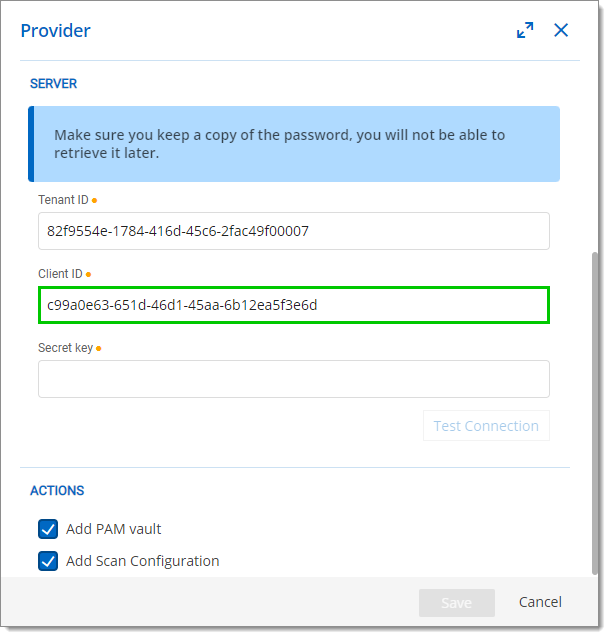
Fügen Sie die im vorherigen Schritt kopierte ID in das Feld Client ID ein.
Im Azure-Portal
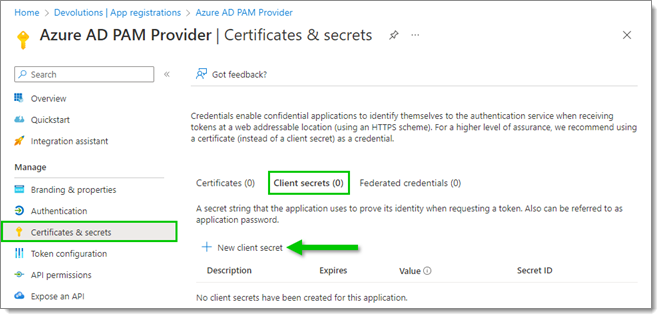
Klicken Sie in Zertifikate & Geheimnisse auf Geheime Clientschlüssel und dann auf Neuer geheimer Clientschlüssel.
Geben Sie im Fenster Geheimen Clientschlüssel hinzufügen eine Beschreibung ein und wählen Sie gemäß Ihren internen Sicherheitspraktiken ein Ablaufdatum für diesen geheimen Clientschlüssel aus.
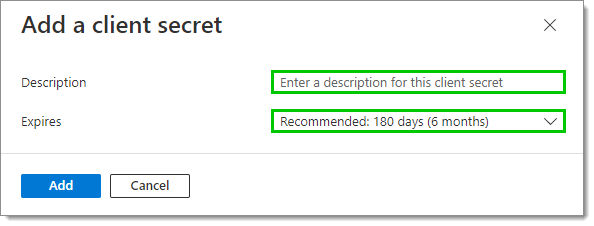
Klicken Sie auf Hinzufügen.
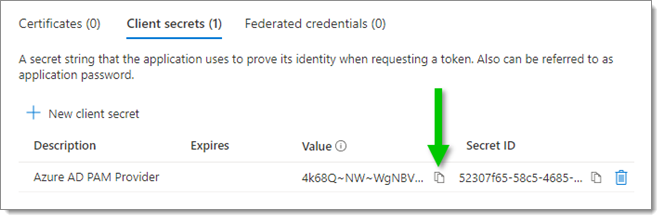
Kopieren Sie den Wert dieses neuen geheimen Clientschlüssels, indem Sie auf das Symbol In die Zwischenablage kopieren daneben klicken.
In Devolutions Server
Fügen Sie den im vorherigen Schritt kopierten Wert in das Feld Secret key ein.
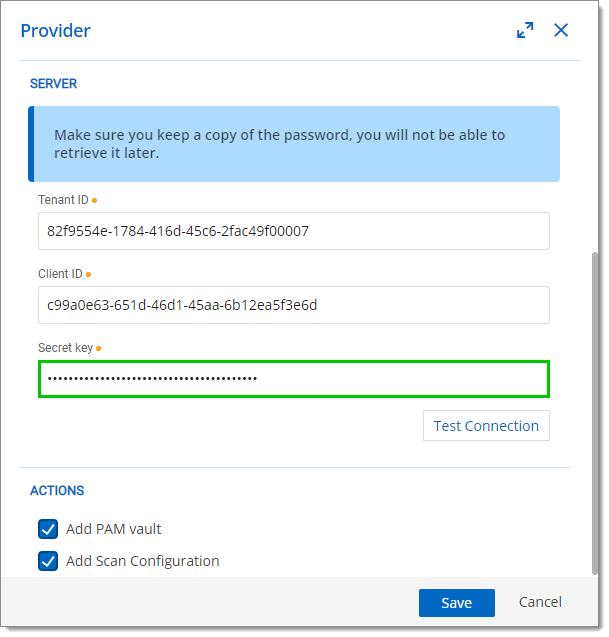
Testen Sie die Verbindung, um zu sehen, ob sie funktioniert, und klicken Sie dann auf Speichern. Das Fenster Kontoerkennungskonfiguration wird angezeigt: Lassen Sie es offen, da es in einem späteren Schritt ausgefüllt wird.
Im Azure-Portal
Das Zuweisen von API-Berechtigungen wie in den Schritten 20 bis 26 beschrieben ist nur nützlich, wenn Sie eine Erkennung (Scan) von Azure-Konten durchführen möchten. Ist dies nicht der Fall, springen Sie zu Schritt 27, um der Anwendung keine unnötigen Berechtigungen zuzuweisen.
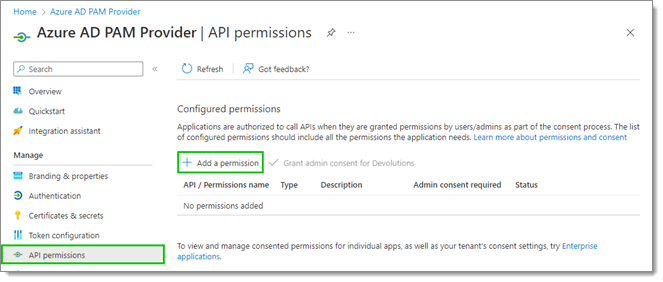
In API-Berechtigungen, klicken Sie auf Berechtigung hinzufügen.
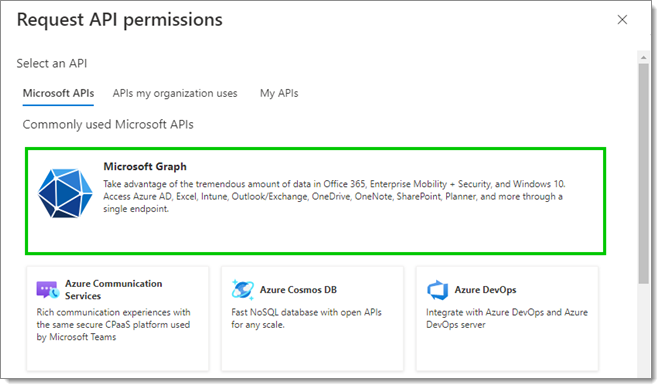
Wählen Sie im Fenster API-Berechtigungen anfordern Microsoft Graph aus.
Klicken Sie auf Anwendungsberechtigungen und aktivieren Sie dann die Kontrollkästchen neben den folgenden Microsoft Graph-API-Berechtigungen, um sie auszuwählen:
Group.Read.All
RoleManagement.Readwrite.Directory
User.Read.All
User-PasswordProfile.ReadWrite.All
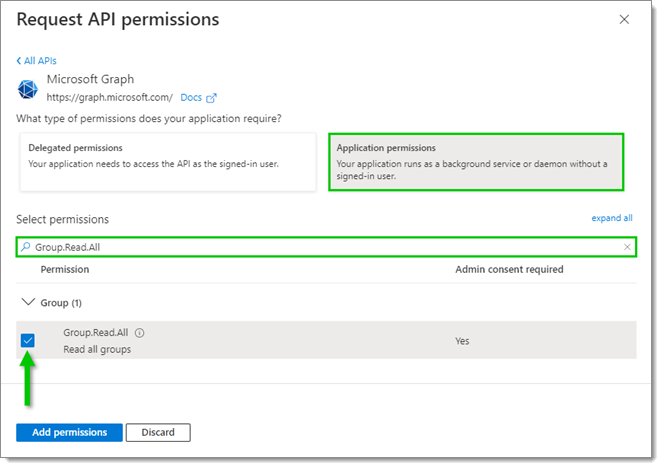
Wenn alle oben genannten Berechtigungen ausgewählt sind, klicken Sie unten auf Berechtigungen hinzufügen.
Die Liste der Berechtigungen wird aktualisiert und enthält nun die soeben ausgewählten. Entfernen Sie alle anderen unnötigen Berechtigungen über die Auslassungspunkte-Schaltfläche daneben.
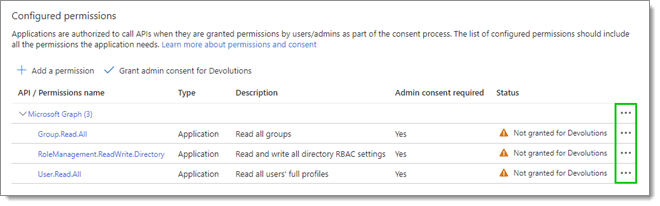
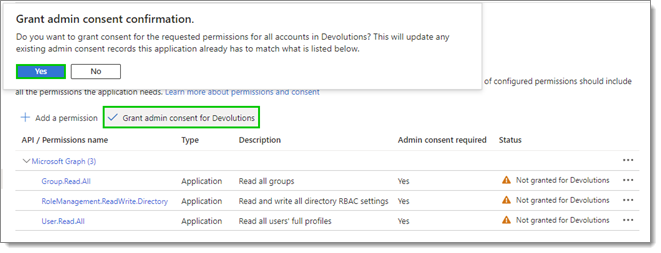
Die Berechtigungen erfordern die Administratorzustimmung. Klicken Sie auf die Schaltfläche Administratorzustimmung für < Ihre Organisation > erteilen und klicken Sie dann zur Bestätigung auf Ja.
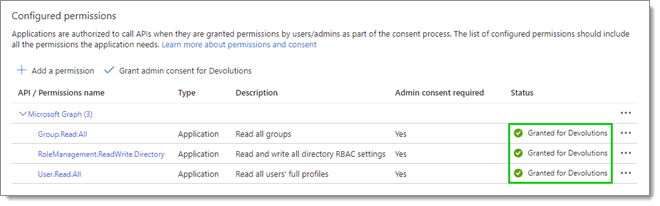
Um zu bestätigen, dass die Administratorzustimmung erteilt wurde, überprüfen Sie den Status Ihrer Berechtigungen.
Um der Anwendung die Möglichkeit zu geben, Passwörter zu rotieren, verlassen Sie die App-Registrierungen, um zu Entra ID zurückzukehren, und wählen Sie dann im linken Menü Rollen und Administratoren aus.
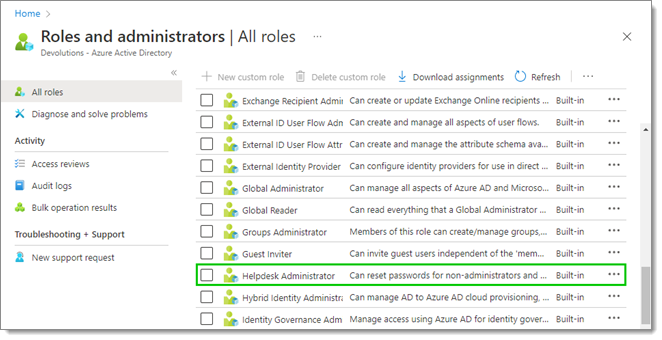
Klicken Sie in Alle Rollen auf die Rolle Helpdesk Administrator. Wenn die vom PAM-Modul verwalteten Konten Mitglieder von Administratorrollen oder -gruppen sind – oder wenn Privileged Identity Management (PIM) verwendet wird –, benötigt die Anwendung die Rolle Privileged Authentication Administrator.
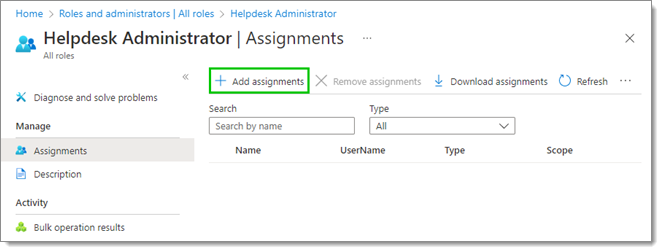
Klicken Sie in Zuweisungen auf die Schaltfläche Zuweisungen hinzufügen.
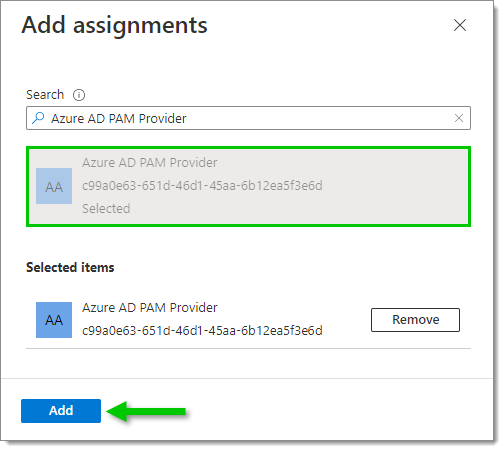
Filtern Sie die Liste, um die zuvor erstellte Azure-Anwendung zu finden, wählen Sie sie aus und klicken Sie dann auf Hinzufügen.
Ihre neue Zuweisung sollte nun in Zuweisungen angezeigt werden.
In Devolutions Server
Die letzten Schritte dienen der Konfiguration eines Scans für diesen Anbieter. Geben Sie im Fenster Kontoerkennungskonfiguration, das erschien, als Sie Ihre Anbieterkonfiguration in Schritt 19 gespeichert haben, unter Allgemein einen Namen für diese Konfiguration ein.
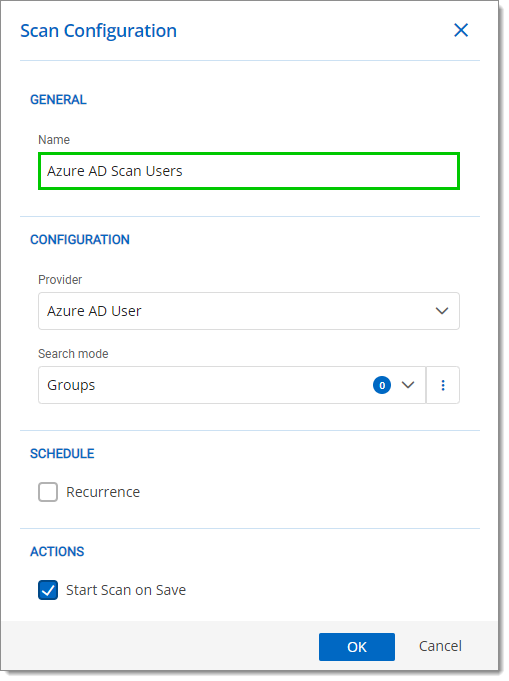
Wählen Sie unter Konfiguration in der Dropdown-Liste Suchmodus die Option Gruppen oder Rollen aus. Sie können den Suchmodus für bestimmte Entra ID-Gruppen oder -Rollen filtern, indem Sie auf die Schaltfläche Bearbeiten neben der Dropdown-Liste klicken.
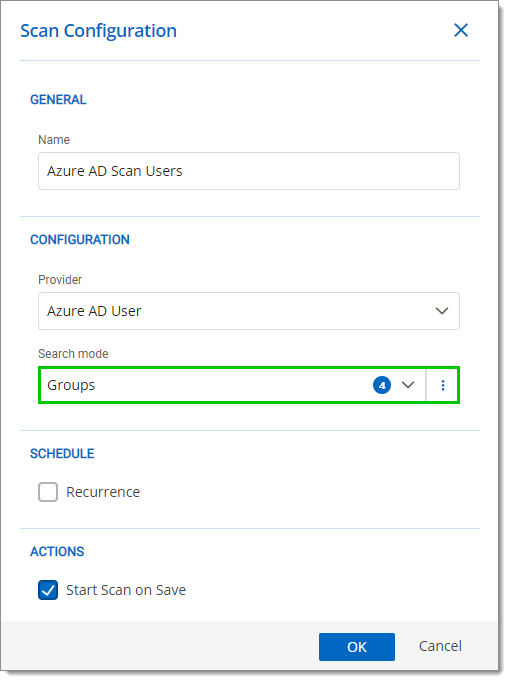
Klicken Sie auf OK, wenn die Konfiguration abgeschlossen ist.
Gehen Sie in Devolutions Server zu Administration – Privilegierter Zugriff – Kontoerkennungskonfigurationen. Wenn die Option Scan beim Speichern starten während der Kontoerkennungskonfiguration aktiviert geblieben ist, sollte der Scan von selbst gestartet sein. Während des Vorgangs zeigt die Spalte Status ein Sanduhr-Symbol neben dem Scan-Eintrag an.
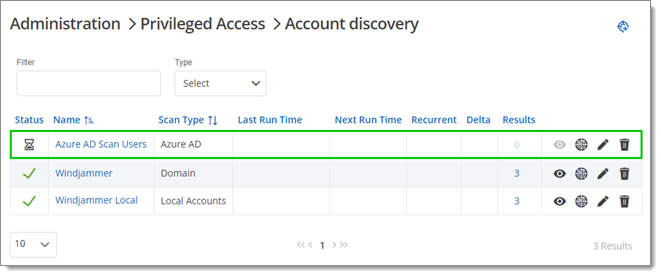
Wenn der Vorgang abgeschlossen ist, ändert sich das Sanduhr-Symbol zu einem grünen Häkchen. Zu diesem Zeitpunkt wählen Sie Konten aus und importieren sie wie jeden anderen Typ privilegierter Konten in die privilegierten Konten.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?