

Einen Entra ID PAM-Anbieter erstellen (Devolutions Cloud)
Die folgende Anleitung beschreibt die Schritte zum Erstellen eines Entra ID-Benutzer-PAM-Anbieters für Devolutions Cloud.
Einen Entra ID PAM-Anbieter erstellen
Im Azure Portal
Öffnen Sie in einer Browserseite das Microsoft Azure Portal und melden Sie sich bei Ihrem Konto an.
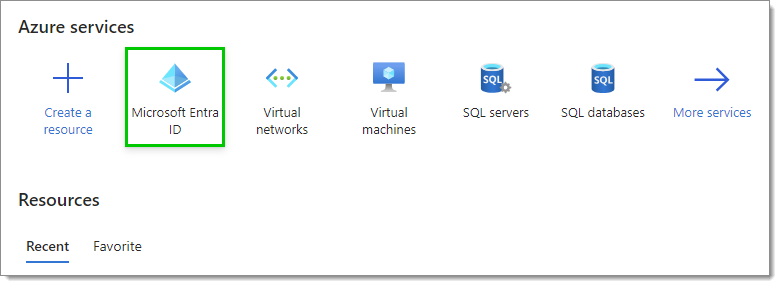
Wählen Sie Microsoft Entra ID im Abschnitt Azure Services aus. Wenn es nicht angezeigt wird, klicken Sie auf Weitere Dienste, um andere Dienste anzuzeigen.
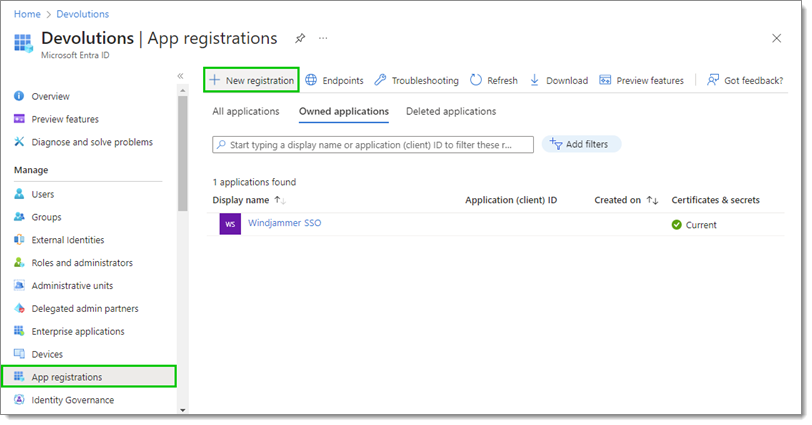
Klicken Sie in App-Registrierungen auf Neue Registrierung.
Legen Sie den Namen der neuen Registrierung fest.
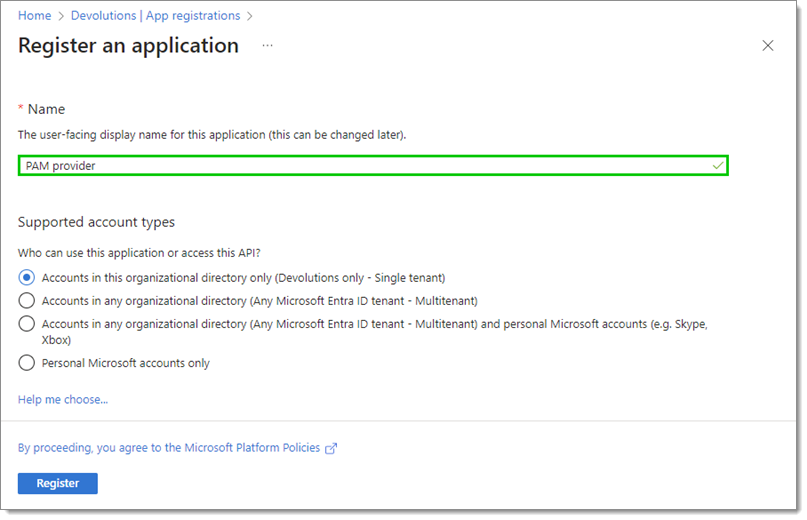
Klicken Sie anschließend unten auf Registrieren. Es wird ein Überblick über Ihre Anwendung angezeigt.
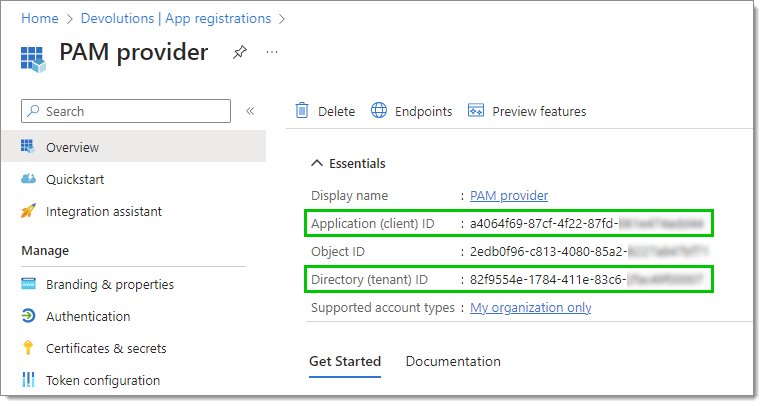
Suchen Sie die Anwendungs-(Client-)ID und die Verzeichnis-(Mandanten-)ID. Sie benötigen diese Informationen in späteren Schritten, schließen Sie dieses Fenster also nicht.
Laden Sie Devolutions Cloud Services herunter und starten Sie das Installationsprogramm.
Nachdem Sie den Endbenutzer-Lizenzvertrag gelesen und akzeptiert haben, aktivieren Sie PAM in der Funktionsliste der benutzerdefinierten Installation.
Geben Sie Ihre Host-URL sowie das Anwendungsgeheimnis und den Anwendungsschlüssel ein. Sie können anschließend Ihre Verbindung testen, um zu prüfen, ob alles ordnungsgemäß funktioniert. Klicken Sie auf Fertigstellen.
In Devolutions Cloud
Verbinden Sie sich mit Devolutions Cloud.
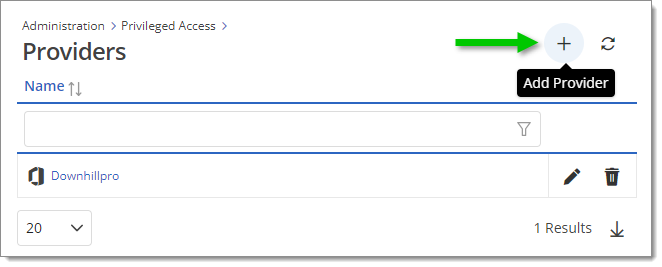
Gehen Sie zu Administration – Privileged Access – Providers.
Klicken Sie auf Add Provider (+).
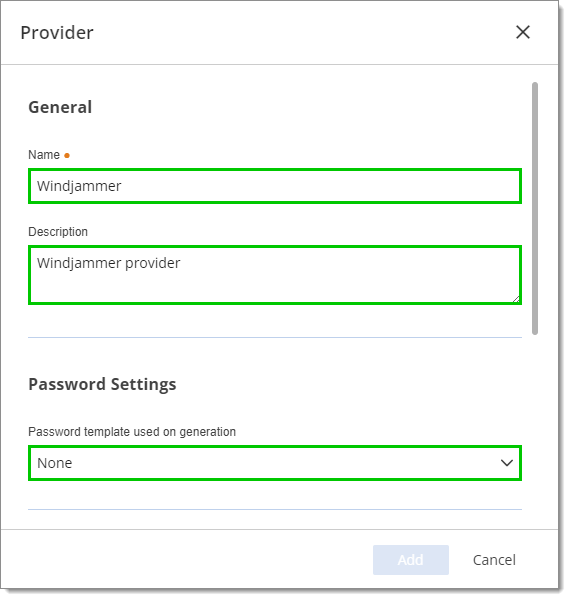
Geben Sie einen Name (erforderlich) für Ihren Anbieter ein. Optional können Sie eine Description eingeben und eine Password template auswählen.
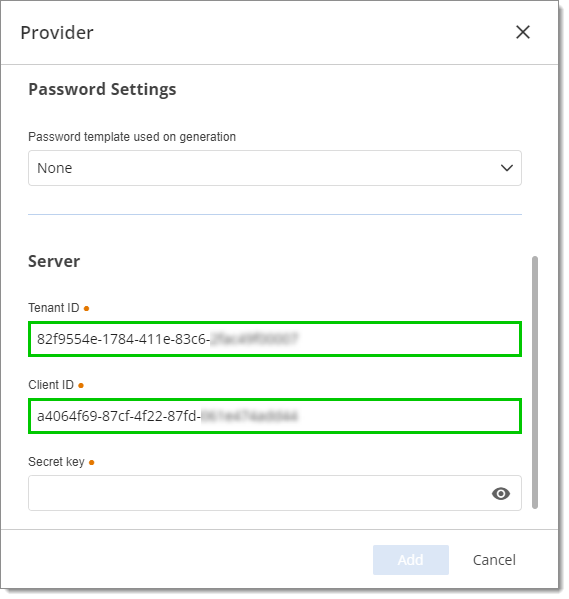
Geben Sie die Tenant ID und die Client ID ein, die Sie zuvor auf der Seite Überblick der Unternehmensanwendung in Ihrem Azure Portal gefunden haben.
Ein Client-Geheimnis erstellen
Im Azure Portal
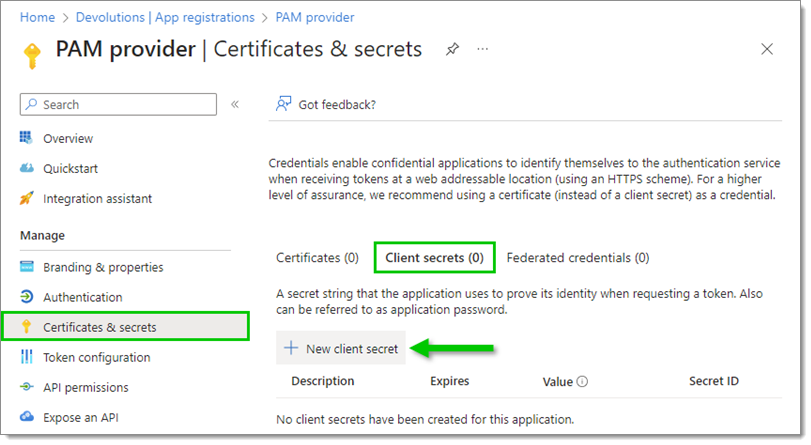
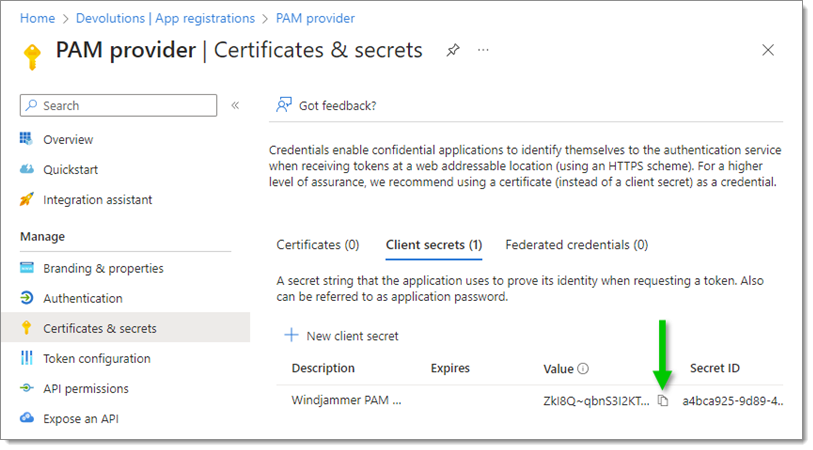
Wählen Sie in Zertifikate & Geheimnisse die Option Geheime Clientschlüssel und klicken Sie dann auf Neuer geheimer Clientschlüssel.
Geben Sie eine Beschreibung ein und legen Sie ein Ablaufdatum fest (oder verwenden Sie das empfohlene).
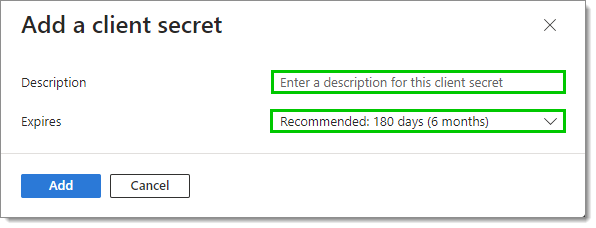
Klicken Sie auf Hinzufügen.
Kopieren Sie den Wert Ihres neuen Client-Geheimnisses (nicht die Geheimnis-ID).
In Devolutions Cloud
Fügen Sie den Wert des Client-Geheimnisses in das Feld Secret key ein.
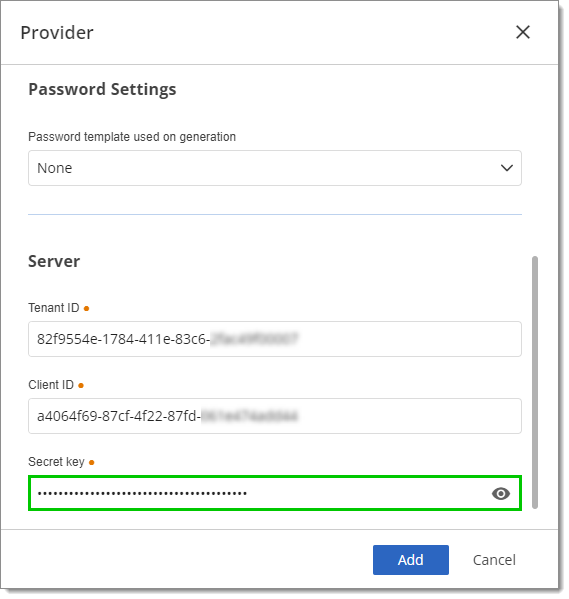
Klicken Sie auf Add.
Ihr neuer Anbieter wurde nun der Liste der Providers hinzugefügt.
API-Berechtigungen festlegen
Im Azure Portal
Gehen Sie auf der Seite Ihrer kürzlich erstellten Anwendung zu API-Berechtigungen und klicken Sie auf Berechtigung hinzufügen.
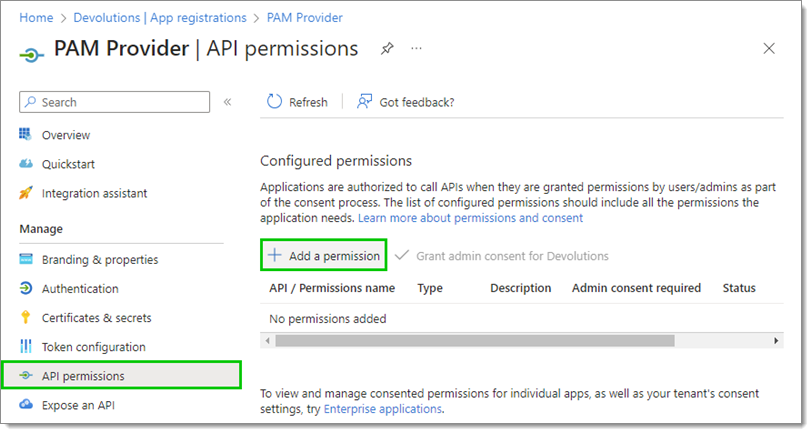
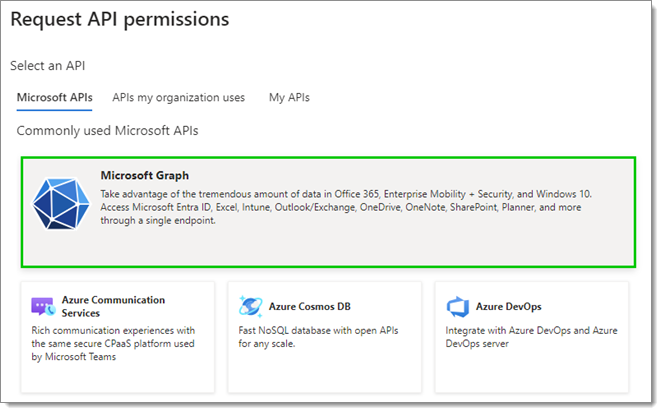
Wählen Sie Microsoft Graph aus.
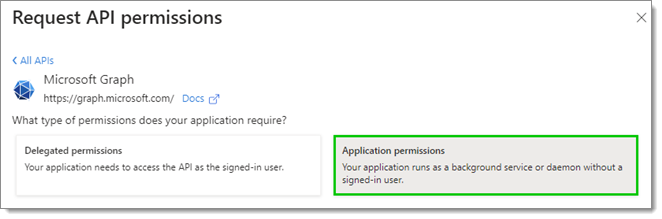
Wählen Sie Anwendungsberechtigungen aus.
Suchen Sie die folgenden Microsoft Graph API-Berechtigungen und aktivieren Sie die entsprechenden Kontrollkästchen:
Group.Read.All
RoleManagement.ReadWrite.Directory
User.Read.All
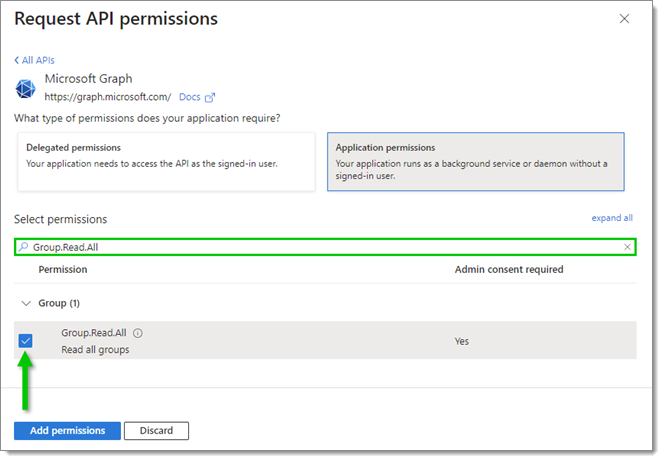
Klicken Sie unten auf Berechtigungen hinzufügen.
Klicken Sie auf Administratorzustimmung für [Ihre Organisation] erteilen und bestätigen Sie anschließend mit einem Klick auf Ja.
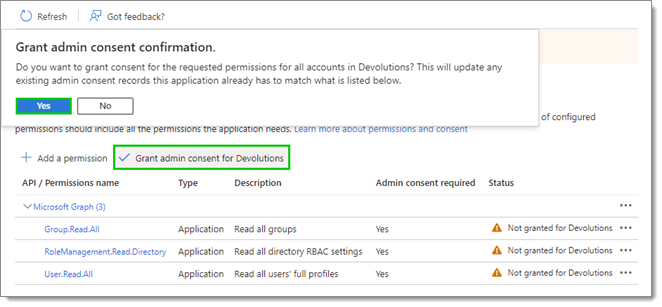
Der Status neben jeder Berechtigung sollte nun aktualisiert sein.
Der Anwendung das Rotieren von Passwörtern erlauben
Im Azure Portal
Gehen Sie zurück zu Microsoft Entra ID und dann im linken Menü zu Rollen und Administratoren.
Stellen Sie sicher, dass Sie zum Hauptüberblick von Microsoft Entra ID zurückkehren. Wenn Sie beispielsweise zu Rollen und Administratoren gehen, während Sie sich im Überblick Ihrer App-Registrierung oder Unternehmensanwendung befinden, haben Sie nur Zugriff auf administrative Rollen, die für diesen Bereich verfügbar sind.
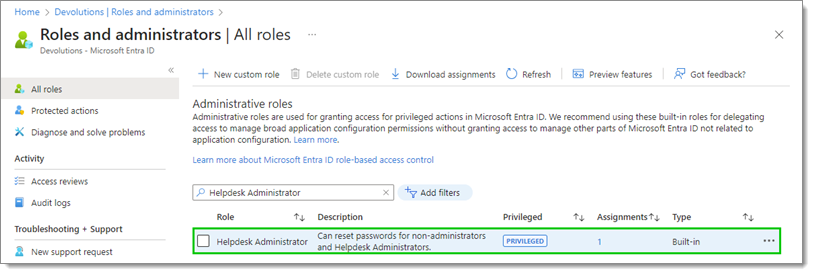
Suchen Sie in Alle Rollen nach der Rolle Helpdeskadministrator. Wenn die vom PAM-Modul verwalteten Konten Mitglieder von Administratorrollen oder -gruppen sind, suchen Sie zusätzlich nach der Rolle Administrator für privilegierte Authentifizierung und führen Sie die nächsten Schritte für beide Rollen durch.
Klicken Sie auf den Namen der Rolle (aktivieren Sie nicht das Kontrollkästchen).
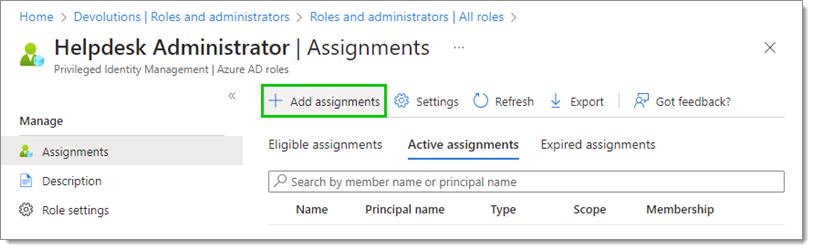
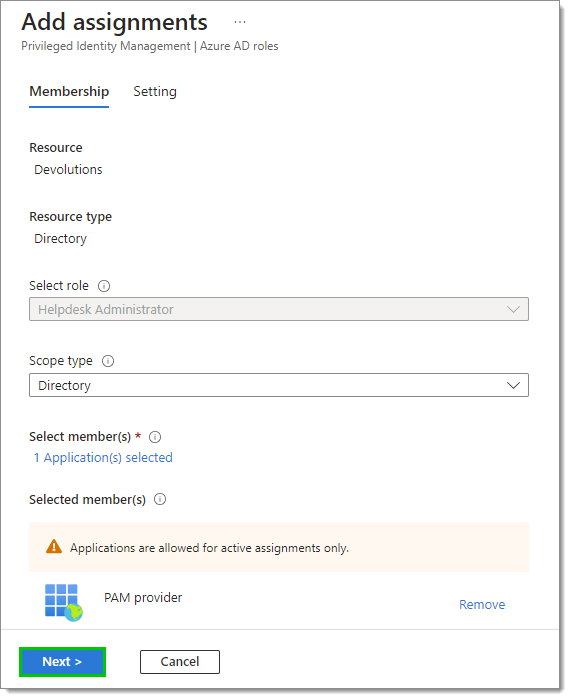
Klicken Sie auf Zuweisungen hinzufügen.
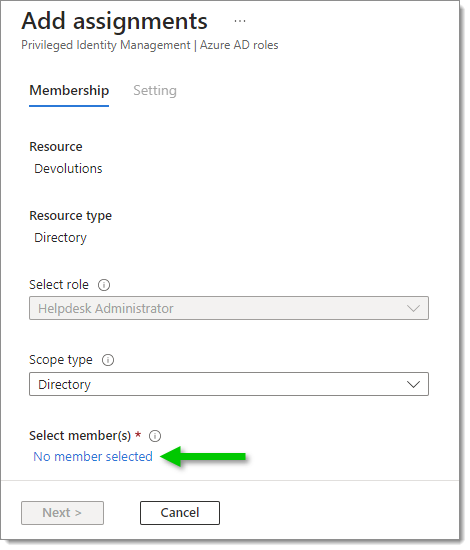
Klicken Sie auf Kein Mitglied ausgewählt.
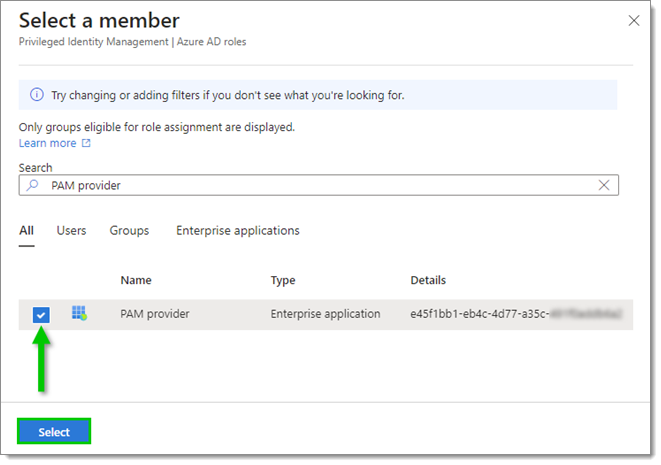
Suchen Sie in der Liste nach der Anwendung.
Aktivieren Sie das Kontrollkästchen neben der Anwendung und klicken Sie dann auf Auswählen.
Klicken Sie auf Weiter.
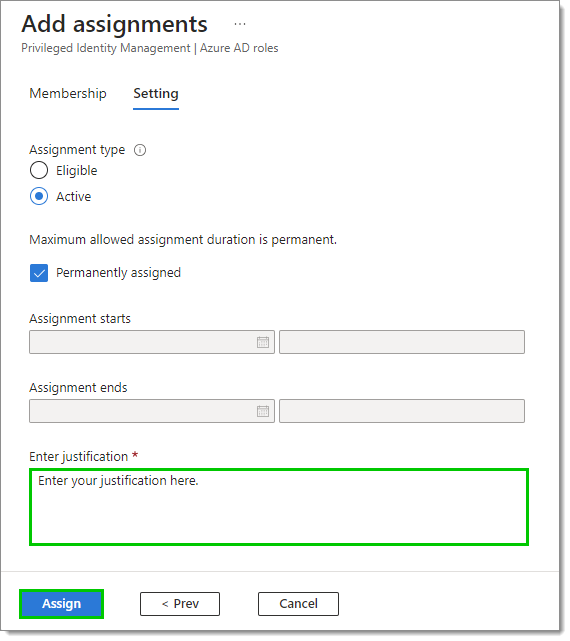
Geben Sie eine Begründung für die Zuweisung ein und klicken Sie dann auf Zuweisen. Ihre Anwendung wurde nun der Liste hinzugefügt.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?