

Requisiti di sistema per Devolutions Server
Per utilizzare Devolutions Gateway, il suo sistema deve soddisfare i seguenti requisiti.
Prerequisiti
Un'istanza di Devolutions Server.
Per gli MSP, è possibile distribuire un Devolutions Gateway per ogni sito cliente. È sufficiente mantenere i server Devolutions Gateway raggiungibili sia da Devolutions Server sia da Remote Desktop Manager. Devolutions Gateway deve solo accettare le connessioni in entrata provenienti da essi. Non sono necessarie connessioni in uscita verso Devolutions Server e Remote Desktop Manager.
Requisiti hardware
Implementazione minima (da 1 a 5 sessioni simultanee)
Implementazione piccola (da 5 a 15 sessioni simultanee)
Implementazione media (da 15 a 75 sessioni simultanee)
Implementazione grande (Più di 75 sessioni simultanee)
2 vCPU 4 GB di RAM
4 vCPU 8 GB di RAM
8 vCPU 16 GB di RAM
Distribuire più istanze di Devolutions Gateway.
Requisiti software
Windows 10 (versione 20H2, 21H1 e 21H2) o Windows 11 (versione 21H2)
Windows Server 2016, 2019, 2022 o 2025 con .NET Framework 4.8
Ubuntu Linux 18.04, 20.4, 22.4 e successive
Red Hat Enterprise Linux (RHEL) 8 e successive
Rocky Linux 8 e successive
PowerShell 7 (necessario solo per utilizzare il modulo PowerShell di Devolutions Gateway su Linux)
Requisiti dei certificati
Devolutions Gateway supporta TLS 1.2 e TLS 1.3 così come le seguenti suite di cifratura:
AES_256_GCM_SHA384
AES_128_GCM_SHA256
CHACHA20_POLY1305_SHA256
ECDHE_ECDSA_AES_256_GCM_SHA384
ECDHE_ECDSA_AES_128_GCM_SHA256
ECDHE_ECDSA_CHACHA20_POLY1305_SHA256
ECDHE_RSA_AES_256_GCM_SHA384
ECDHE_RSA_AES_128_GCM_SHA256
ECDHE_RSA_CHACHA20_POLY1305_SHA256
Infrastruttura di base
Durante l'installazione di Devolutions Gateway, è essenziale considerare la posizione delle risorse a cui deve accedere e la posizione degli utenti che necessitano di accedere a tali risorse. Come si vede nei diagrammi di rete qui sotto, il gateway può essere installato in una rete interna (locale) o in una rete remota, a seconda della vicinanza alle risorse e agli utenti.
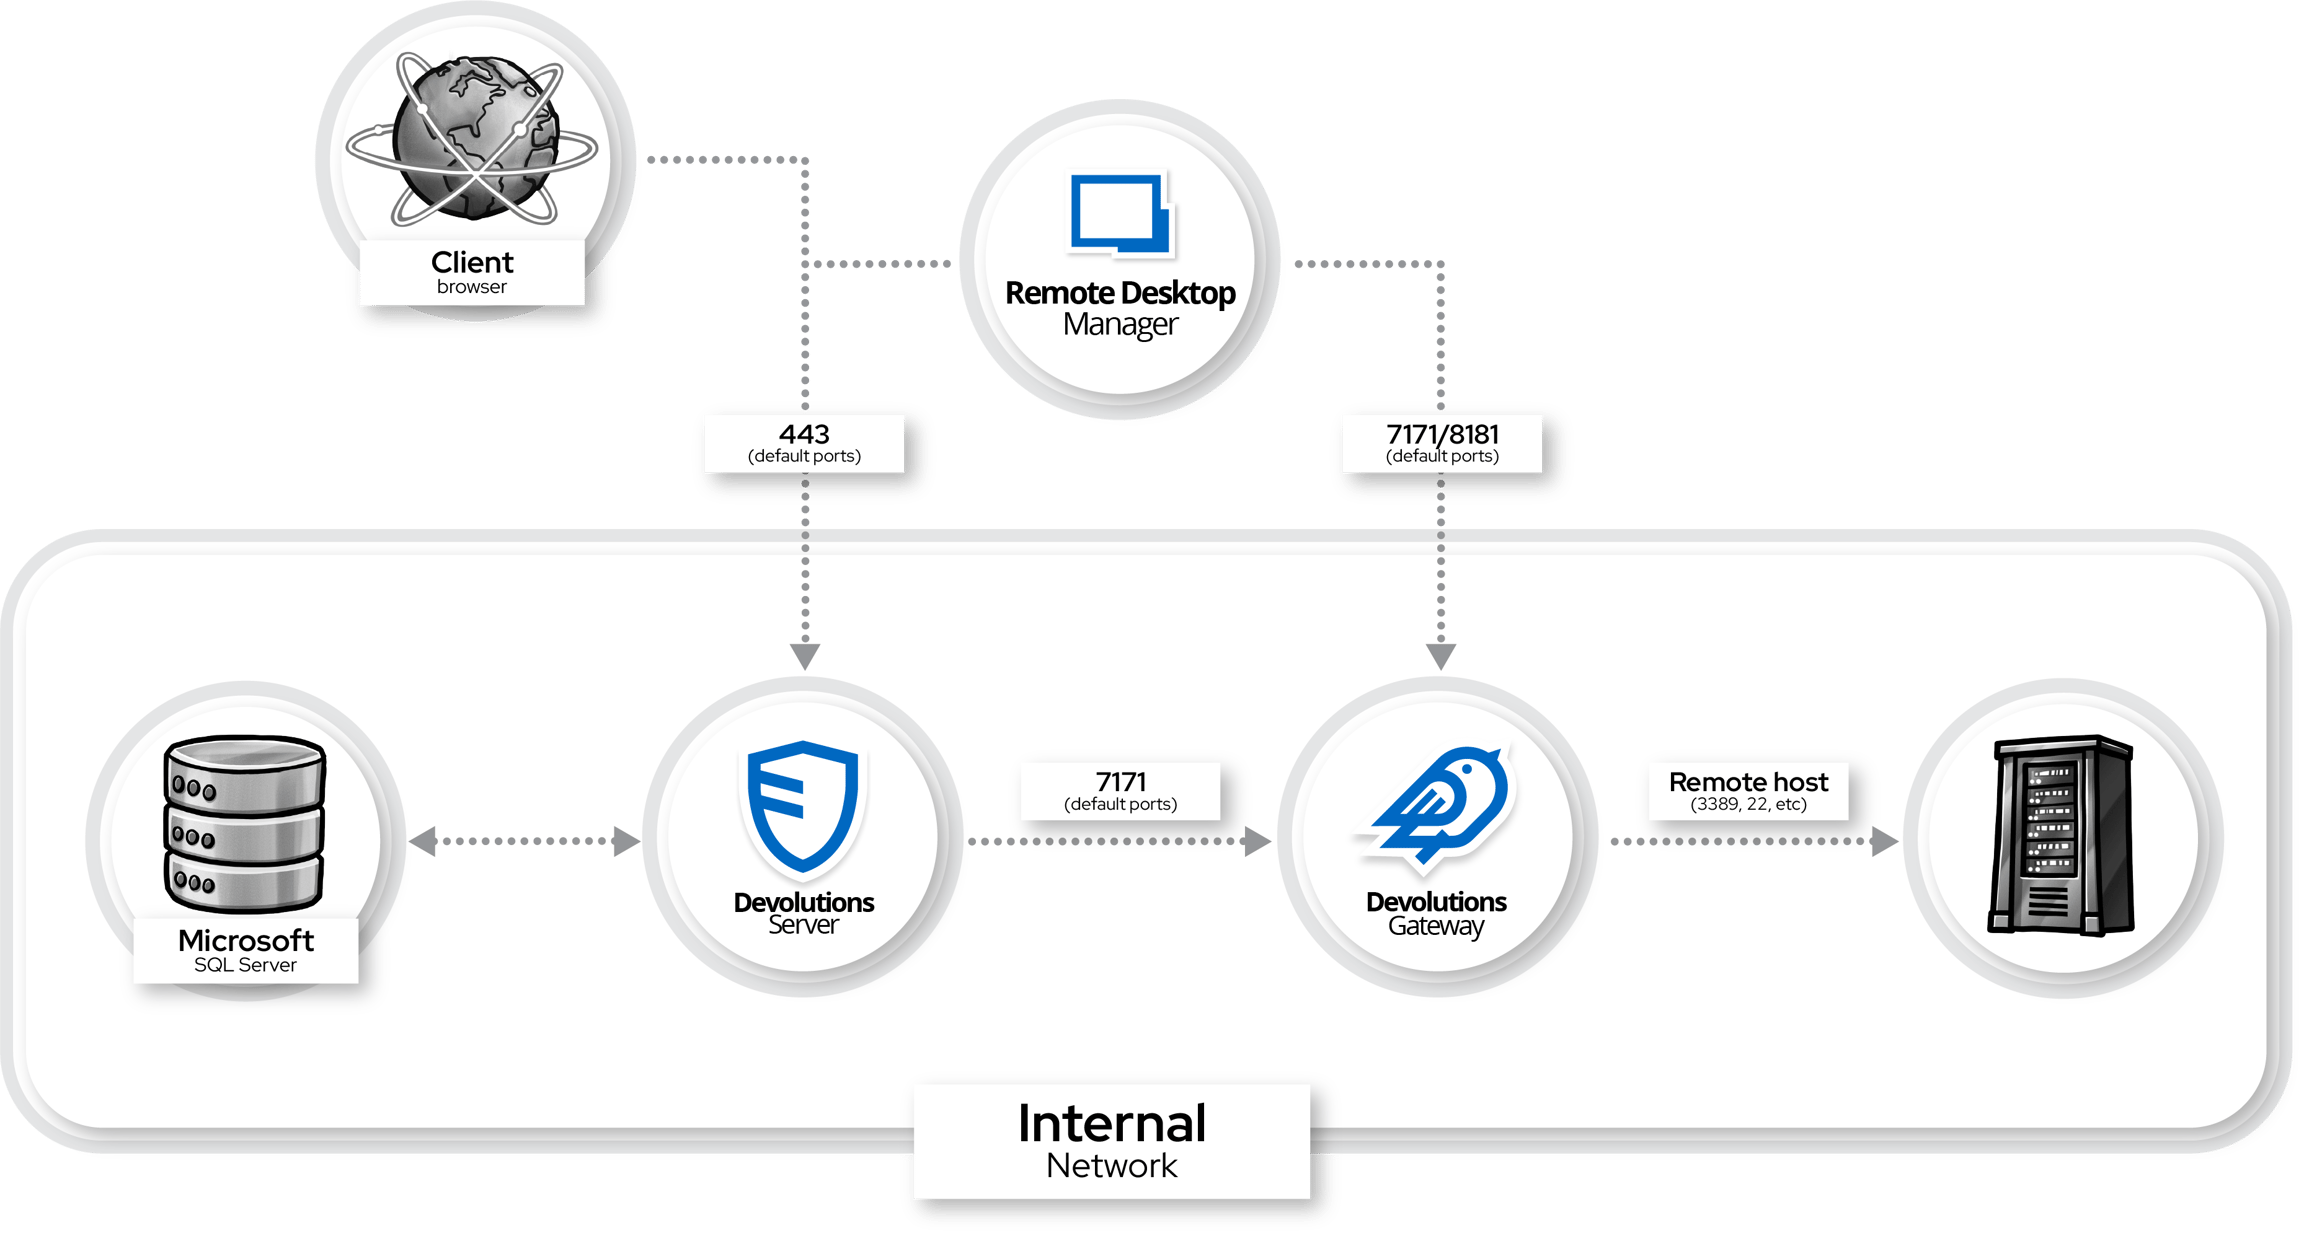
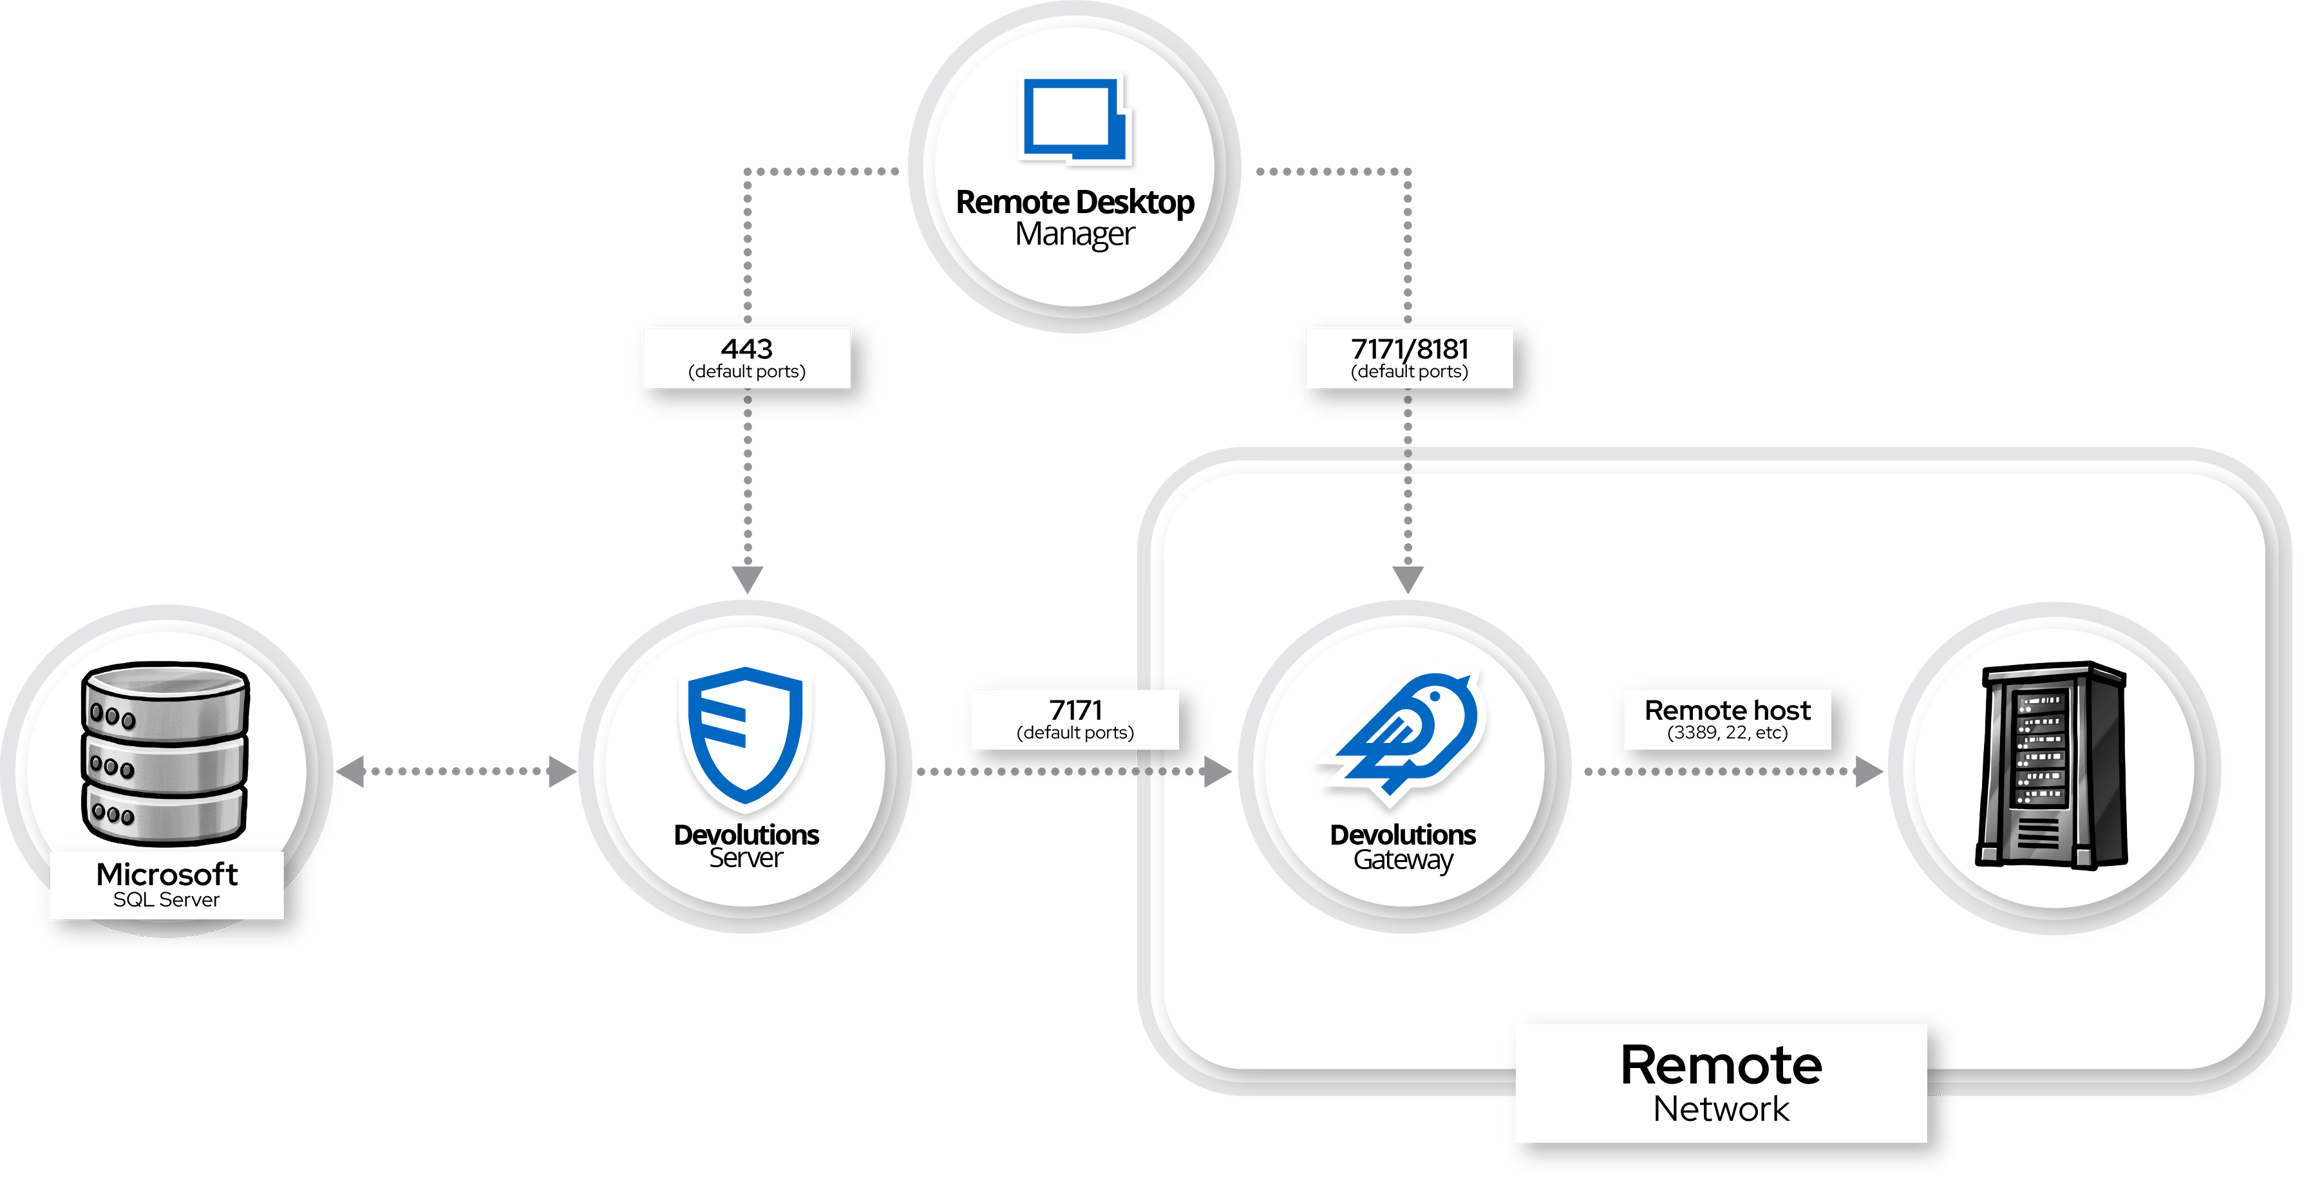
La comunicazione tra Remote Desktop Manager / Devolutions Server e il gateway è cifrata per garantire un trasferimento sicuro dei dati. Tuttavia, tra il gateway e l'host di destinazione, la connessione utilizzerà il protocollo predefinito associato al tipo di connessione, come RDP o SSH. È importante assicurarsi che questi protocolli siano adeguatamente protetti. La porta predefinita per la comunicazione HTTP(s) con il gateway è 7171, mentre la porta predefinita per la comunicazione TCP è 8181. Queste porte devono essere aperte e non bloccate dai firewall per consentire una comunicazione corretta.
L'interazione tra Remote Desktop Manager e Devolutions Gateway è diretta e non passa attraverso Devolutions Server. La sicurezza è garantita dall'uso di un token utente, che viene cifrato e autenticato tramite un file PEM per verificare che il token sia stato generato da Devolutions Server. Ciò garantisce l'integrità della connessione e protegge da accessi non autorizzati.
Per prestazioni ottimali, il gateway dovrebbe essere installato il più vicino possibile alle risorse a cui accede. Inoltre, gli amministratori dovrebbero monitorare e aggiornare regolarmente le regole del firewall per consentire le porte richieste (7171 e 8181) e garantire configurazioni sicure per i protocolli in uso. Una corretta gestione del file PEM è fondamentale per mantenere una configurazione sicura.
Ultimo aggiornamento
È stato utile?