

Tipo di connessione tunnel di Devolutions Gateway
Il tunnel di Devolutions Gateway può soddisfare esigenze simili al port forwarding SSH/tunneling SSH, ma non richiede nient'altro che Devolutions Gateway stesso. È utile quando si utilizzano connessioni che non dispongono di supporto integrato in Remote Desktop Manager tramite Devolutions Gateway. La voce si trova in Nuova voce – Sessione – Connessioni remote.
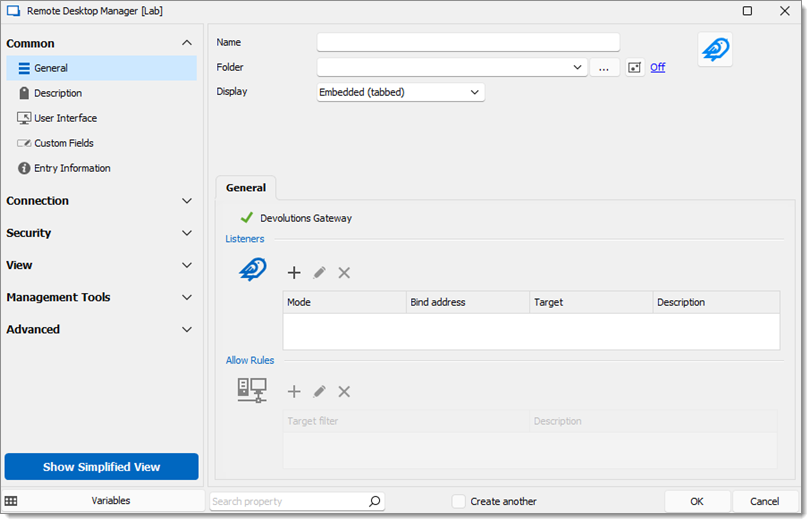
Listener
Se il Listener è impostato su 0.0.0.0, accetterà connessioni da qualsiasi origine all'interno della rete. Data la difficoltà nel tracciare le responsabilità, si consiglia di NON farlo per diversi motivi di sicurezza.
In quasi tutti gli scenari, il listener (indirizzo di bind) dovrebbe essere impostato sull'indirizzo di loopback (127.0.0.1) della macchina locale.
TCP Forward: è l'equivalente del port forwarding.
Proxy HTTP e SOCKS5: questi listener vengono configurati come proxy, il che rende possibile utilizzare un browser diverso da Google Chrome. Ciò significa anche che utilizzano una destinazione dinamica.
Regole di autorizzazione
I listener HTTP e SOCKS5 utilizzeranno anche le Regole di autorizzazione per specificare le destinazioni autorizzate; tutto ciò che non è nell'elenco di autorizzazione verrà negato.
I Filtri di destinazione possono essere specificati utilizzando indirizzi IP o nomi host. Entrambi possono contenere caratteri jolly. Ogni Filtro di destinazione deve specificare esplicitamente una porta di destinazione. Lasciare la porta predefinita a '0' comporterà un errore quando si tenta di salvare il filtro.
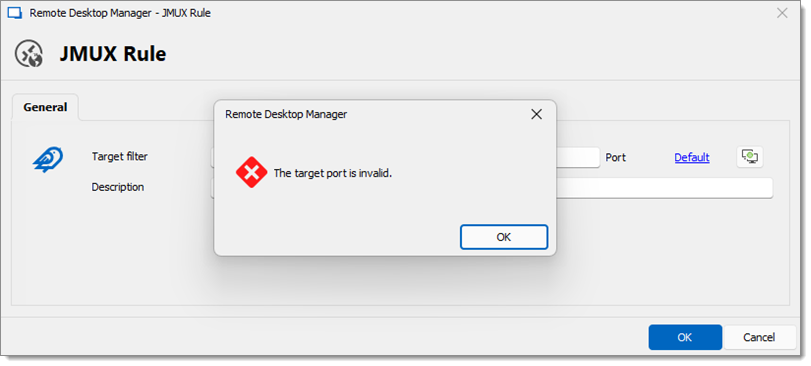
Esempi di filtri di destinazione validi:
windjammer.net:80
Consente il traffico HTTP verso il nome host windjammer.net.
*.windjammer.net:443
Consente il traffico HTTPS verso qualsiasi sottodominio di windjammer.net ma non direttamente verso windjammer.net.
192.168.0.*:22
Consente il traffico SSH verso qualsiasi indirizzo IP compreso tra 192.168.0.0 e 192.168.0.255.
*:3389
Consente il traffico RDP verso qualsiasi endpoint raggiungibile da Devolutions Gateway.
È possibile aggiungere più Filtri di destinazione alla voce, adattandoli all'uso previsto del tunnel. Ad esempio, si potrebbe aggiungere lo stesso nome host più volte ma con porte diverse, come 80 e 443, per consentire sia il traffico HTTP sia quello HTTPS.
Utilizzo del tunnel di Devolutions Gateway al di fuori di Remote Desktop Manager
Una volta aperto, è possibile utilizzare un tunnel di Devolutions Gateway da un'applicazione esterna a Remote Desktop Manager. Si potrebbe, ad esempio, utilizzarlo con un browser web o con qualsiasi altra applicazione che supporti il tipo di proxy (TCP, HTTP o SOCKS5) specificato nella connessione.
Esempio: utilizzo del tunnel con lo strumento a riga di comando cURL
È possibile aggiungere l'endpoint proxy insieme alla porta specificata o a quella generata dalla voce tunnel di Devolutions Gateway con l'argomento -x.
Se ha impostato i filtri di destinazione utilizzando nomi host, è importante assicurarsi che l'applicazione non risolva il nome host prima di inviarlo al tunnel; in caso contrario, il traffico verrà negato. Le applicazioni dispongono in genere di impostazioni per abilitare o disabilitare questo comportamento. Ad esempio, nel browser web Firefox, occorre abilitare l'opzione Proxy DNS when using SOCKS v5 nel pannello di configurazione del proxy affinché questo scenario funzioni correttamente.
Ultimo aggiornamento
È stato utile?