

Utilizzare l'archivio certificati di Windows per Devolutions Gateway
Se i suoi client non riescono a connettersi a Devolutions Gateway, verifichi che il certificato contenga l'intera catena. Questa catena di certificati include eventuali certificati intermedi. Ad esempio: Autorità di certificazione radice – Autorità di certificazione sicura – Certificato XYZ acquistato.
È possibile utilizzare l'archivio certificati di Windows come origine del certificato TLS. Invece di utilizzare un file, memorizzi e gestisca i suoi certificati con Windows. Al momento della stesura di questo documento, questa funzionalità non è esposta nell'interfaccia grafica della console di configurazione di Devolutions Gateway. Per configurarla, deve modificare direttamente il file gateway.json oppure utilizzare il modulo Devolutions.PowerShell.
Con la nuova funzionalità, sono disponibili alcuni parametri aggiuntivi per configurare l'origine del certificato.
TlsCertificateSource (stringa): origine del certificato TLS, i valori possibili sono indicati di seguito.
External (predefinito): recupera un certificato memorizzato nel file system. Veda le opzioni
TlsCertificateFile,TlsPrivateKeyFileeTlsPrivateKeyPassword.System: recupera il certificato gestito dall'archivio certificati di sistema. Veda le opzioni
TlsCertificateSubjectName,TlsCertificateStoreNameeTlsCertificateStoreLocation.
TlsCertificateSubjectName (stringa): nome del soggetto del certificato per TLS quando si utilizza l'origine System.
TlsCertificateStoreName (stringa): nome dell'archivio certificati di sistema da utilizzare per TLS (il valore predefinito è My).
TlsCertificateStoreLocation (stringa): posizione dell'archivio certificati di sistema da utilizzare per TLS, i valori possibili sono indicati di seguito.
CurrentUser (predefinito)
CurrentService
LocalMachine
Importazione del certificato nell'archivio certificati di Windows
Innanzitutto, importi il suo certificato nell'archivio certificati di Windows. Windows supporta i seguenti formati di certificato:
Certificato X.509 - *.cer, *.crt
Personal Information Exchange - *.pfx, *.p12
Archivio certificati serializzato Microsoft - *.sst
Certificati PKCS #7 - *.spc, *.p7b
Conversione di un certificato X.509
Devolutions Gateway richiede una chiave privata con il certificato TLS; pertanto, potrebbe essere necessario combinare la chiave pubblica con la relativa chiave privata. Ecco due metodi: Remote Desktop Manager e l'utilità integrata di Windows certutil.
Utilizzo di Remote Desktop Manager
La voce Certificato X.509 può essere utilizzata per importare tale certificato ed esportarlo in diversi formati, incluso PFX.
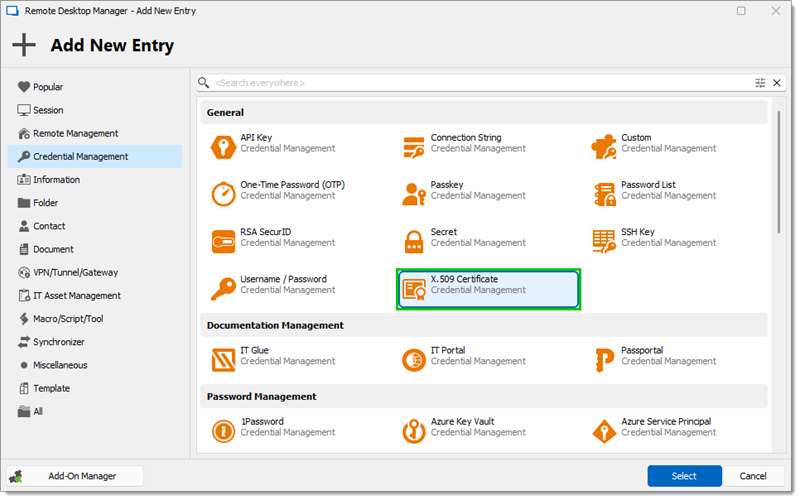
In Remote Desktop Manager, clicchi su Nuova voce – Gestione delle credenziali – Generale – Certificato X.509.
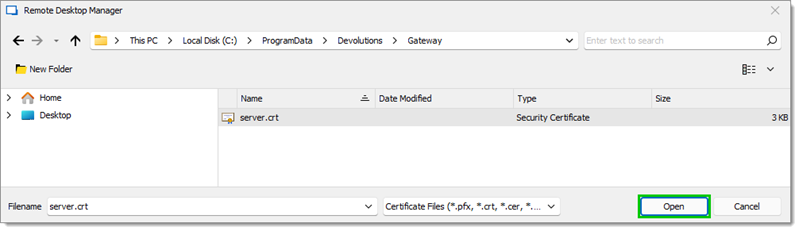
Selezioni il certificato e clicchi su Apri.
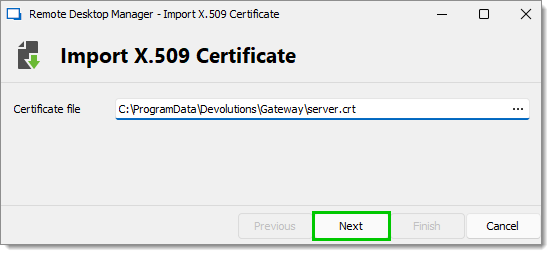
Clicchi su Avanti.
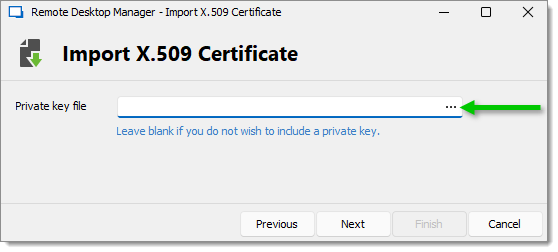
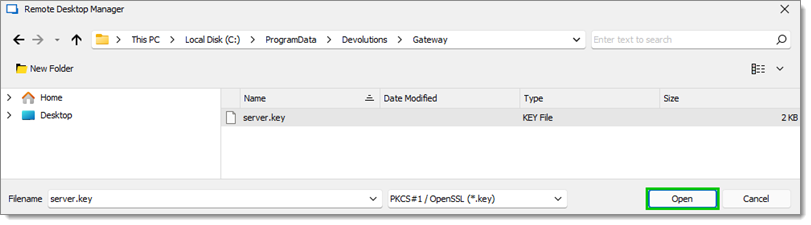
Clicchi sui puntini di sospensione e selezioni la Chiave privata.
Clicchi su Apri.
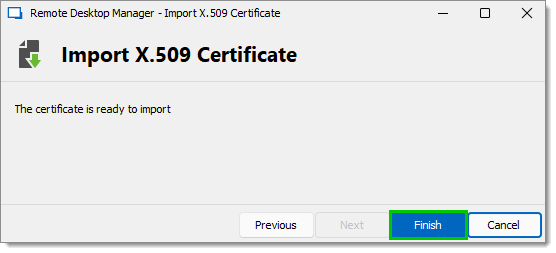
Clicchi su Fine.
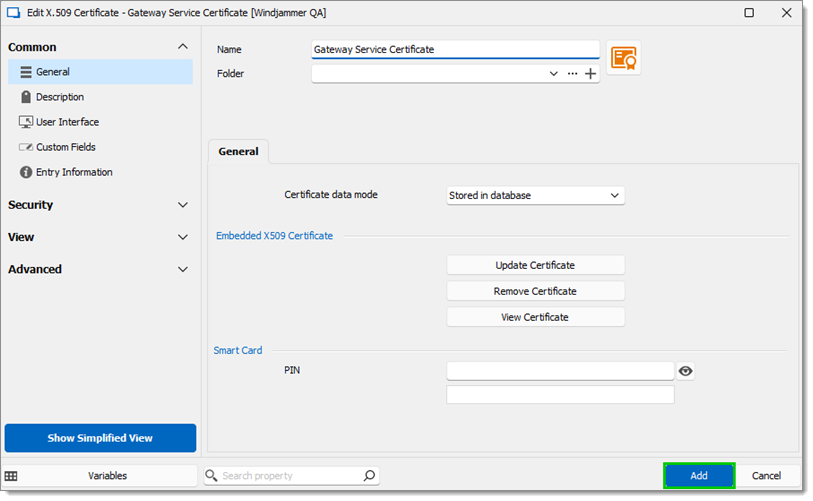
Compili le informazioni, quindi clicchi su Aggiungi.
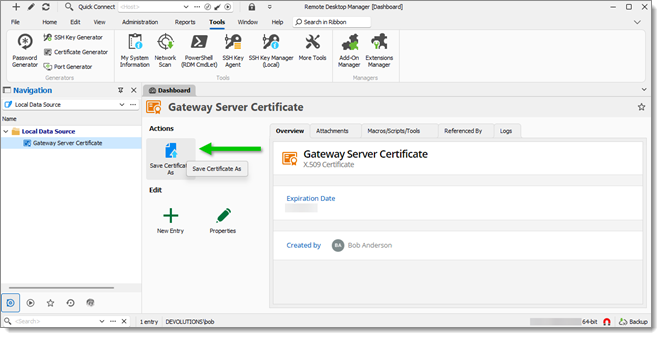
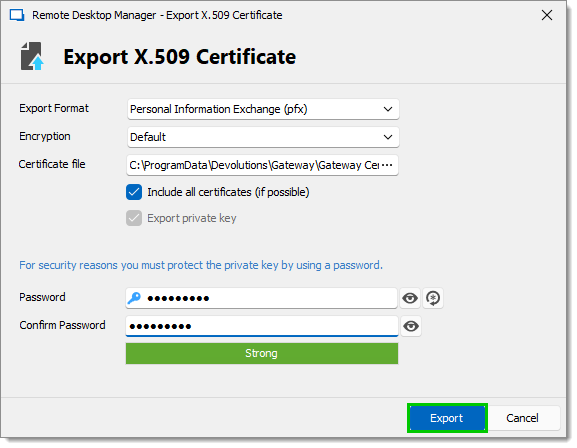
Selezioni la voce e clicchi su Salva certificato con nome (disponibile anche nel menu contestuale del tasto destro).
Nel campo Formato di esportazione scelga Personal Information Exchange (pfx).
Scelga dove salvare il file cliccando sui puntini di sospensione.
Inserisca una password complessa, quindi clicchi su Esporta.
Utilizzo dell'utilità certutil di Windows
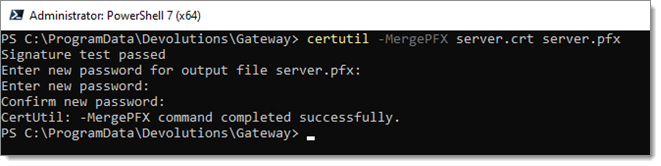
Utilizzi l'utilità integrata di Windows certutil per combinare un file di certificato (.crt o .cer) e la relativa chiave privata (.key). Entrambi i file devono avere lo stesso nome. certutil -MergePFX file.crt file.pfx
Importazione del certificato
Dopo aver acquisito il certificato e il file della chiave privata del certificato, lo importi in Windows.
Installi il certificato:
Se Windows rileva automaticamente il certificato, faccia doppio clic su di esso e scelga Installa certificato...; oppure
Apra
certmgr.mscnella posizione dell'archivio desiderata (LocalMachineoCurrentUser), clicchi con il tasto destro sulla posizione desiderata (es.: Personale/Certificati) e scelga Tutte le attività – Importa.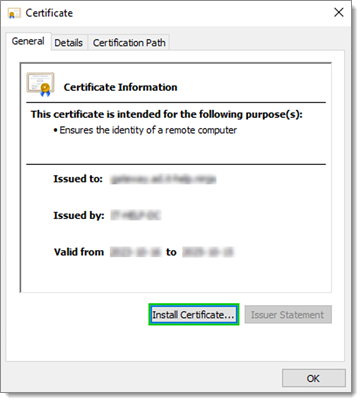
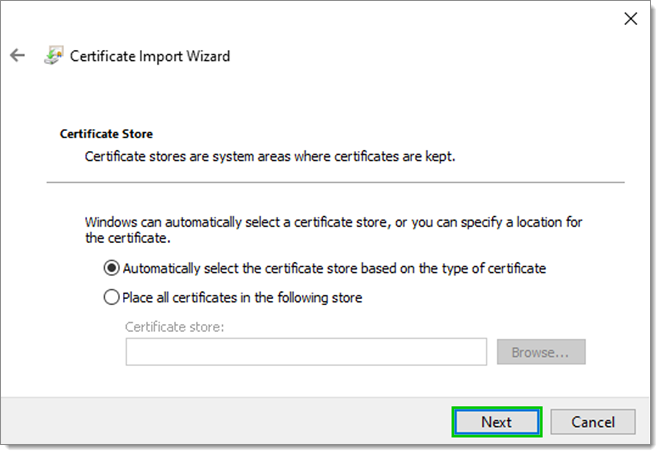
Scelga una delle seguenti opzioni e clicchi su Avanti:
Seleziona automaticamente l'archivio certificati in base al tipo di certificato; oppure
Colloca tutti i certificati nel seguente archivio e clicchi su Sfoglia... per scegliere una cartella.
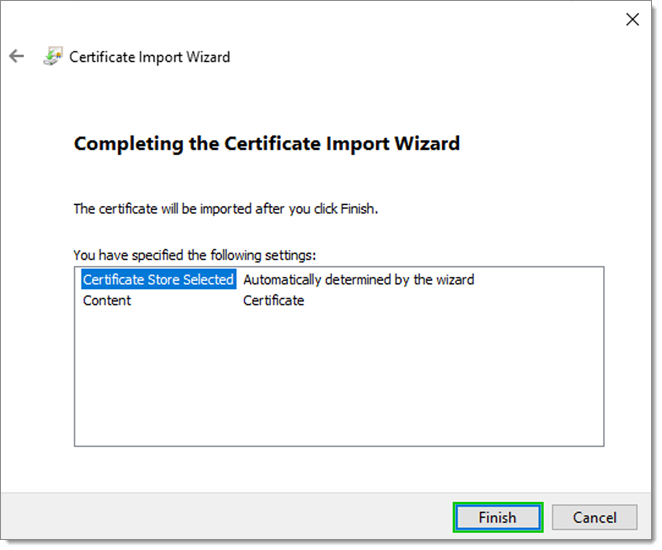
Completi l'importazione cliccando su Fine.
Concessione al servizio Devolutions Gateway dell'autorizzazione di lettura sulla chiave privata del certificato
Per impostazione predefinita, Devolutions Gateway esegue il proprio servizio utilizzando l'account Servizio di rete. Per utilizzare un certificato dall'archivio certificati locale, si assicuri che l'account Servizio di rete disponga delle autorizzazioni di lettura sulla chiave privata del certificato.
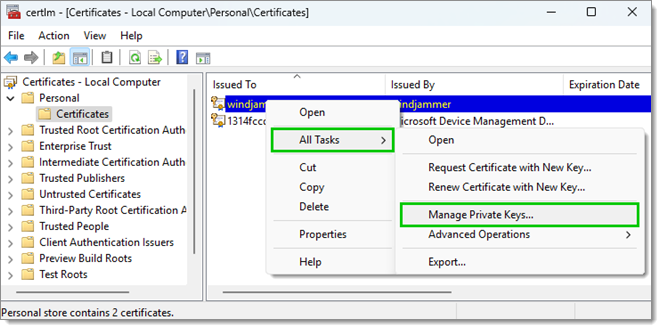
Apra l'archivio certificati locale e si porti sul certificato.
Clicchi con il tasto destro sul certificato e selezioni Tutte le attività – Gestisci chiavi private.
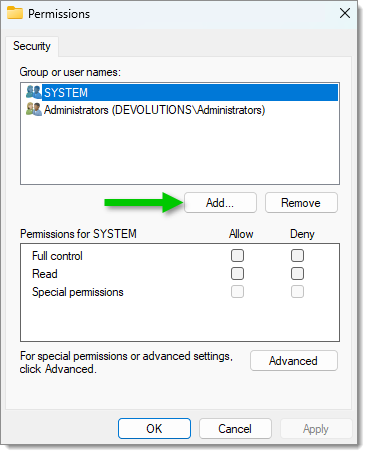
Clicchi per aggiungere un nome utente.
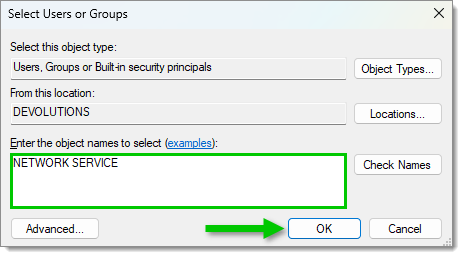
Scriva "NETWORK SERVICE" nel campo dei nomi degli oggetti, quindi clicchi su OK.
Selezioni il nuovo nome utente NETWORK SERVICE e consenta l'autorizzazione di Lettura su di esso.
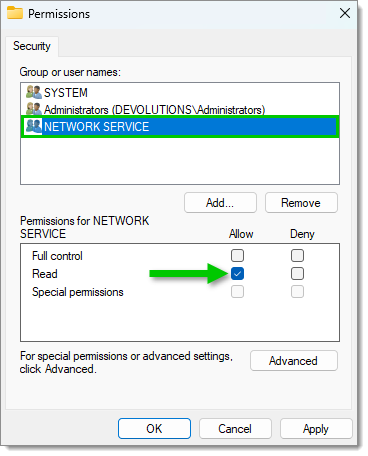
Clicchi su Applica, quindi clicchi su OK.
Configurazione dell'archivio certificati di Windows tramite gateway.json
La posizione predefinita del file gateway.json è nella directory %ProgramData%\Devolutions\Gateway.
Si assicuri che il file sia un .json valido testandolo con:
Questo funziona con PowerShell 5.1 e versioni successive (la versione consigliata da utilizzare è PowerShell 7.x).
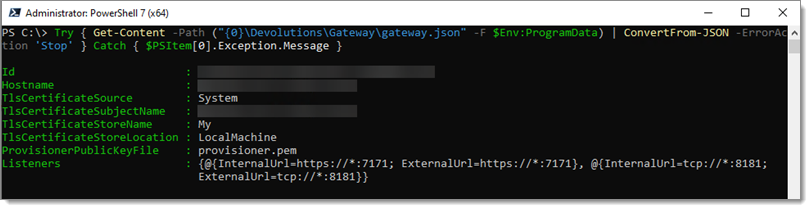
Di seguito è mostrata una configurazione tipica. I suoi valori possono differire, in particolare il Nome soggetto, poiché rifletterà il nome di dominio a cui risponde Devolutions Gateway. I valori importanti da modificare sono:
TlsCertificateSource-SystemTlsCertificateSubjectName-gateway.ad.it-help.ninjaTlsCertificateStoreName-MyTlsCertificateStoreLocation-LocalMachine
Un esempio dell'intero file di configurazione:
Esegua lo script sopra riportato.
Apra
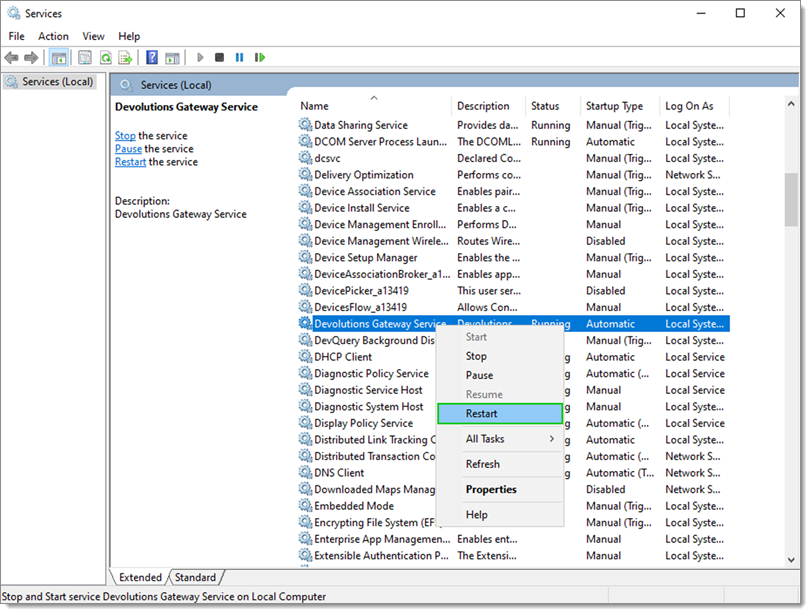
services.msc.Clicchi con il tasto destro su Devolutions Gateway Service e selezioni Riavvia.
Verifichi che Devolutions Gateway funzioni correttamente navigando su
https://{FQDN}:7171/jet/health(sostituendo{FQDN}con l'indirizzo DNS del suo Gateway) con un browser web.
Configurazione dell'archivio certificati di Windows tramite PowerShell
Devolutions Gateway può essere configurato anche tramite comandi PowerShell. Il modulo PowerShell di Devolutions Gateway espone molti comandi per configurarlo. Per impostazione predefinita, un'installazione di Devolutions Gateway include il modulo nella directory di installazione. Importi il modulo nel modo seguente:
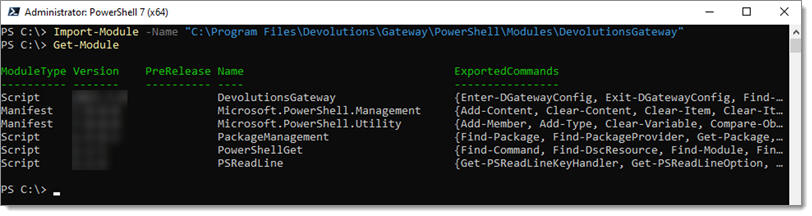
Un altro metodo per rendere il modulo facilmente accessibile è installarlo nel modo seguente:
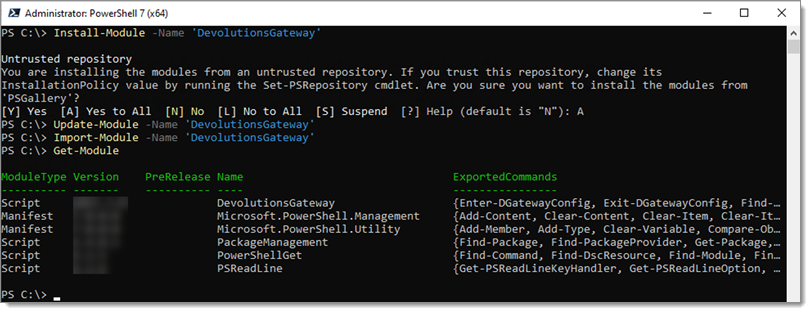
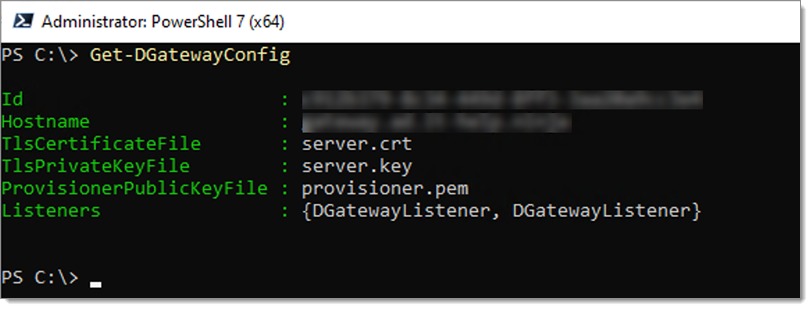
Una volta importato, può visualizzare la configurazione corrente tramite il seguente comando:
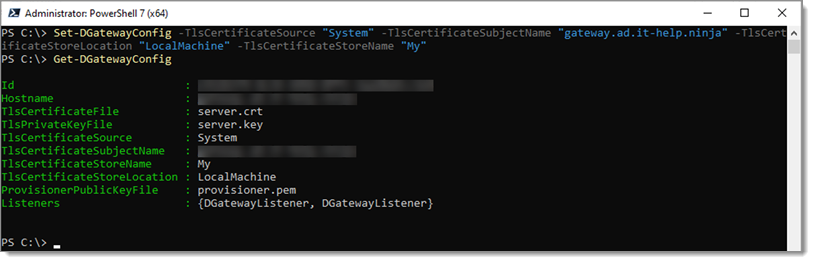
Per indicare a Devolutions Gateway di utilizzare l'archivio di Windows, utilizzi il seguente comando:
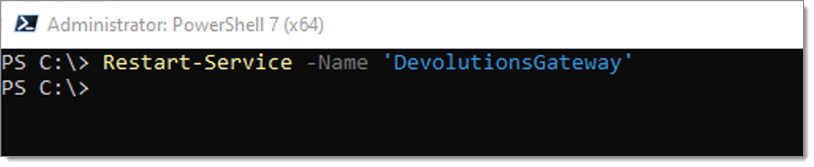
Riavvii il servizio affinché la configurazione abbia effetto.
Verifichi che Devolutions Gateway funzioni correttamente navigando su https://{FQDN}:7171/jet/health con un browser web.
Ultimo aggiornamento
È stato utile?