

Utilizzare il proxy KDC di Devolutions Gateway
La connessione remota ai sistemi tramite token Kerberos è una sfida in assenza di visibilità diretta. Un proxy KDC (Key Distribution Controller) Kerberos offre un metodo affinché un client comunichi con un server intermedio, in questo esempio Devolutions Gateway, che inoltra tramite proxy la richiesta di token a un altro KDC, che risiede sul controller di dominio.
Poiché Devolutions Gateway è una sostituzione VPN leggera e sicura di tipo just-in-time, è un'ottima opzione per fungere da proxy KDC per le connessioni RDP remote. Devolutions Gateway offre due opzioni: token di breve durata e token di lunga durata.
Abilitare l'API hooking per RDP
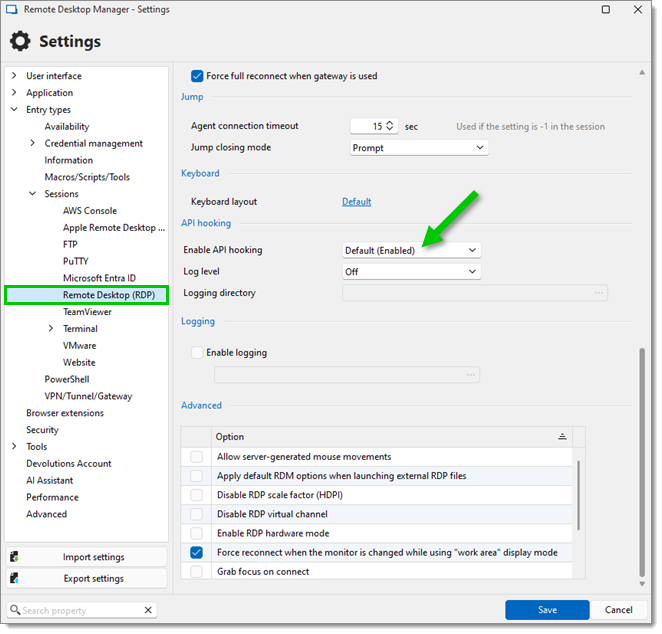
L'API hooking RDP Microsoft deve essere abilitato in Remote Desktop Manager (abilitato per impostazione predefinita) per le connessioni Devolutions Gateway. Ciò consente di continuare a utilizzarlo quando si verifica un downgrade NTLM.
Configurare il proxy KDC con token di breve durata
Quando si utilizza un proxy KDC, l'impostazione predefinita consigliata prevede token di breve durata iniettati dinamicamente da Devolutions Gateway. Questi token vengono utilizzati in RDP tramite NLA (Network Layer Authentication) e dalle sessioni web di Devolutions, come WinRM, LDAP e LAPS. I tipici token Kerberos sono limitati a 10 ore per impostazione predefinita.
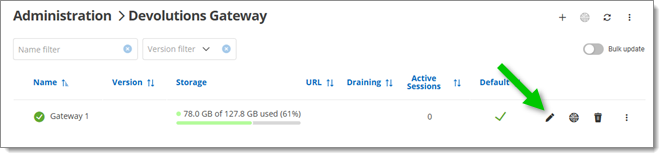
In Devolutions Server, vada su Amministrazione – Moduli – Devolutions Gateway. Quindi, faccia clic sul pulsante Modifica (icona a forma di penna) sull'istanza di Devolutions Gateway desiderata.
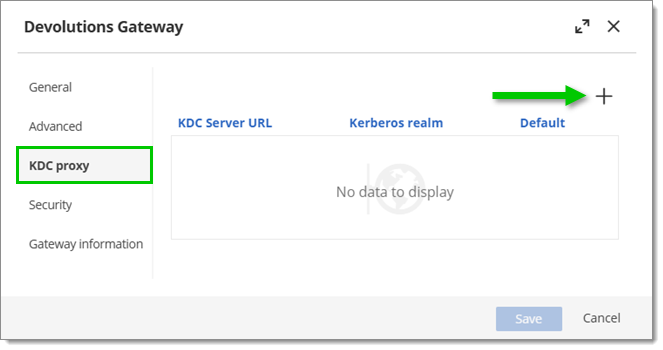
Nella sezione Proxy KDC, faccia clic sul pulsante Aggiungi (icona a forma di croce). È possibile aggiungere più server KDC.
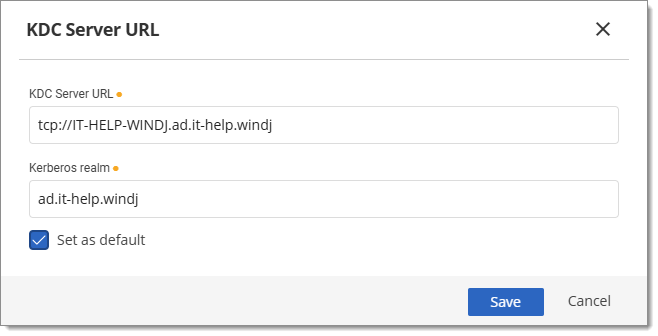
Compili i campi URL del server KDC e Realm Kerberos. Selezioni Imposta come predefinito affinché tutte le connessioni utilizzino l'URL del server KDC. In caso contrario, verranno utilizzati solo i realm abbinati. Faccia clic su Salva.
Tornando alla finestra di modifica di Devolutions Gateway, vada alla sezione Avanzate e si assicuri che l'opzione Forza l'uso dell'indirizzo IP per le connessioni RDP non sia selezionata. Faccia clic su Salva per completare la configurazione.
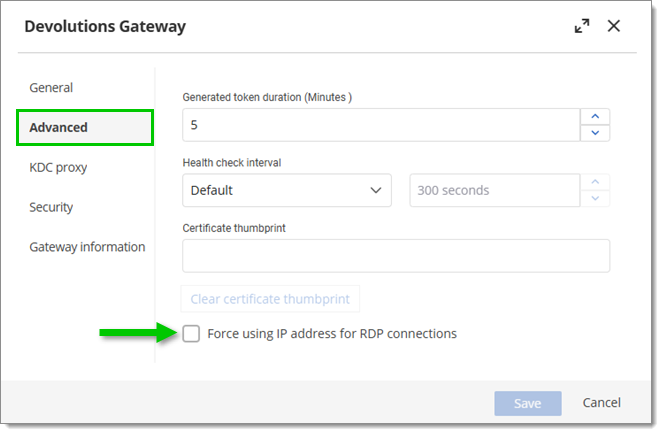
Configurare il proxy KDC con token di lunga durata
È possibile creare token specifici con una durata di 1, 3 e 6 mesi o di un anno intero. In genere, questi token di lunga durata verrebbero creati solo per essere poi installati a livello di sistema e utilizzati per casi limite in cui Devolutions Gateway non può iniettare dinamicamente un token di breve durata.
In Devolutions Server, vada su Amministrazione – Moduli – Devolutions Gateway e faccia clic sul pulsante Altro (icona a forma di puntini di sospensione verticali). Selezioni Proxy KDC.
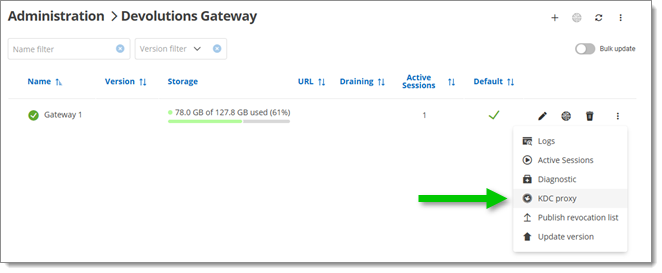
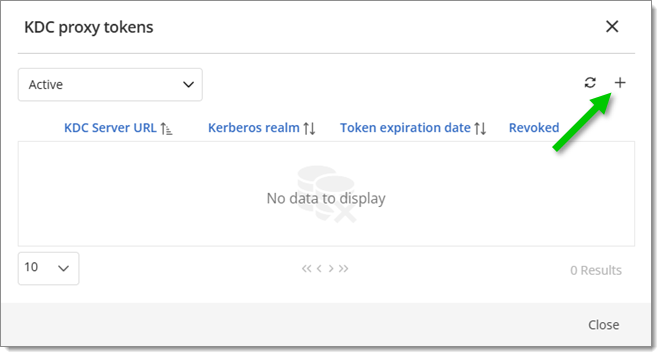
Faccia clic sul pulsante Aggiungi (icona a forma di croce).
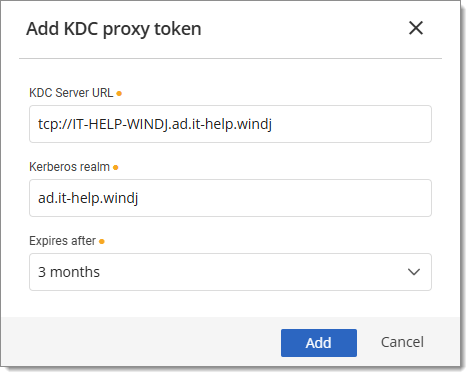
Compili i campi URL del server KDC e Realm Kerberos e determini la durata del token. Faccia clic su Aggiungi.
Una volta aggiunto, scarichi uno script PowerShell o un file di registro per aggiungere il token al registro della macchina di destinazione. Sia il file di registro sia il file PowerShell svolgono la stessa funzione, ma il file PowerShell consente inoltre l'esecuzione con il parametro
-Uninstallper la disinstallazione, se necessario.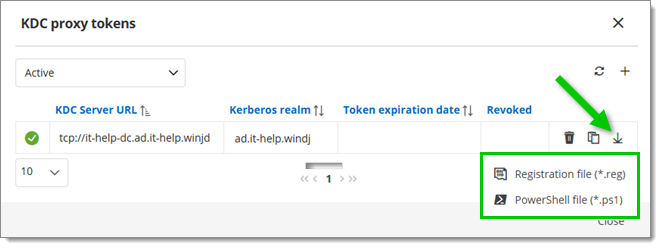
Voci di registro per il proxy KDC
Entrambi gli script configurano diverse chiavi e valori di registro:
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\KerberosHKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\ParametersHKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxy\ProxyServers
Qui verrà inserito il token generato con le chiavi di:
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxyServer_Enabled=1HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxy\ProxyServers\{realm name}= Valore del token
Per rimuovere la configurazione KDC dal registro, modifichi con attenzione l'Editor del Registro di sistema di Windows oppure avvii lo script PowerShell utilizzato in precedenza con il parametro -Uninstall.
Gruppo Utenti protetti di Active Directory
L'aggiunta di utenti al gruppo Utenti protetti in Active Directory disabilita NTLM, spesso interrompendo RDP per le sessioni remote. Devolutions Gateway risolve questo problema fungendo da proxy KDC, abilitando l'autenticazione Kerberos anche senza accesso diretto al controller di dominio. In Remote Desktop Manager Windows, l'API hooking RDP deve essere abilitato per supportare i token Kerberos di breve durata e ripristinare in modo sicuro la funzionalità RDP.
Vedere anche
Ultimo aggiornamento
È stato utile?