

Type de connexion tunnel Devolutions Gateway
Le tunnel Devolutions Gateway peut répondre à des besoins semblables à ceux du transfert de port SSH/de la tunnellisation SSH, mais il ne nécessite rien d'autre que Devolutions Gateway lui-même. Il est utile lorsque vous utilisez des connexions qui ne sont pas prises en charge nativement dans Remote Desktop Manager par l'intermédiaire de Devolutions Gateway. L'entrée se trouve sous Nouvelle entrée – Session – Connexions à distance.
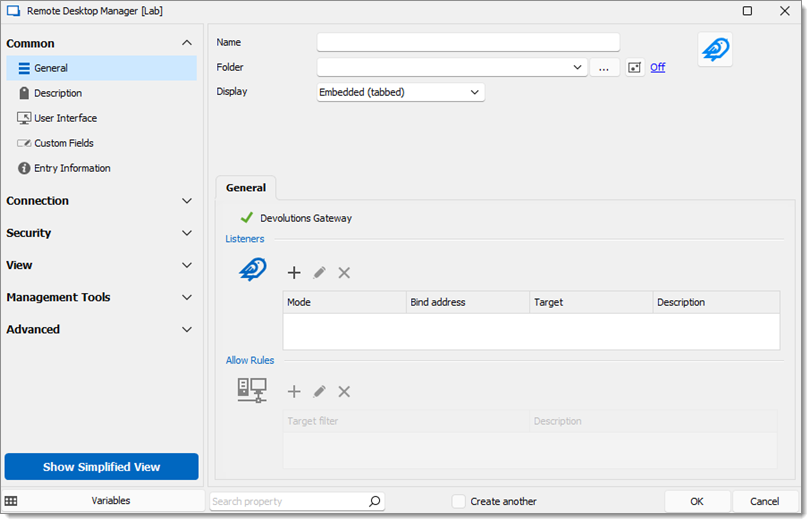
Écouteurs
Si l'Écouteur est réglé à 0.0.0.0, il acceptera les connexions provenant de n'importe quelle source à l'intérieur du réseau. En raison de la difficulté à assurer la reddition de comptes, il est recommandé de NE PAS faire cela, pour plusieurs raisons de sécurité.
Dans presque tous les scénarios, l'écouteur (adresse de liaison) devrait être réglé à l'adresse de boucle locale (127.0.0.1) de la machine locale.
TCP Forward : c'est l'équivalent du transfert de port.
Proxys HTTP et SOCKS5 : ces écouteurs sont configurés comme des proxys, ce qui permet d'utiliser un navigateur autre que Google Chrome. Cela signifie aussi qu'ils utilisent une destination dynamique.
Règles d'autorisation
Les écouteurs HTTP et SOCKS5 utiliseront également les Règles d'autorisation pour préciser les destinations autorisées; tout ce qui ne figure pas sur la liste d'autorisation sera refusé.
Les Filtres de cible peuvent être précisés au moyen d'adresses IP ou de noms d'hôte. Les deux peuvent contenir des caractères génériques. Chaque Filtre de cible doit préciser explicitement un port de destination. Laisser le port par défaut à « 0 » entraînera une erreur lors de la tentative d'enregistrement du filtre.
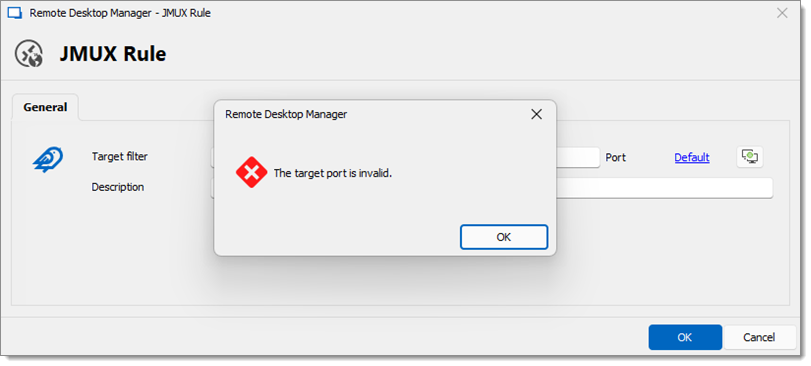
Exemples de filtres de cible valides :
windjammer.net:80
Autorise le trafic HTTP vers le nom d'hôte windjammer.net.
*.windjammer.net:443
Autorise le trafic HTTPS vers tout sous-domaine de windjammer.net, mais pas vers windjammer.net directement.
192.168.0.*:22
Autorise le trafic SSH vers toute adresse IP entre 192.168.0.0 et 192.168.0.255.
*:3389
Autorise le trafic RDP vers tout terminal accessible par Devolutions Gateway.
Vous pouvez ajouter plusieurs Filtres de cible à votre entrée, adaptés à l'usage que vous prévoyez faire du tunnel. Par exemple, vous pourriez ajouter le même nom d'hôte plusieurs fois, mais avec des ports différents, comme 80 et 443, afin d'autoriser à la fois le trafic HTTP et HTTPS.
Utiliser le tunnel Devolutions Gateway à l'extérieur de Remote Desktop Manager
Une fois ouvert, il est possible d'utiliser un tunnel Devolutions Gateway à partir d'une application externe à Remote Desktop Manager. Vous pourriez, par exemple, l'utiliser avec un navigateur Web ou toute autre application qui prend en charge le type de proxy (TCP, HTTP ou SOCKS5) que vous avez précisé dans la connexion.
Exemple : utiliser le tunnel avec l'outil en ligne de commande cURL
Vous pouvez ajouter votre terminal proxy ainsi que le port précisé ou celui qui a été généré par l'entrée tunnel Devolutions Gateway avec l'argument -x.
Si vous avez défini vos filtres de cible au moyen de noms d'hôte, il est important de vous assurer que votre application ne résout pas le nom d'hôte avant de l'envoyer au tunnel; sinon, le trafic sera refusé. Les applications ont généralement des paramètres pour activer ou désactiver ce comportement. Par exemple, dans le navigateur Web Firefox, vous devez activer l'option Proxy DNS lors de l'utilisation de SOCKS v5 dans le panneau de configuration du proxy pour que ce scénario fonctionne correctement.
Mis à jour
Ce contenu vous a-t-il été utile ?