

Requisitos del sistema para Devolutions Server
Para utilizar Devolutions Gateway, su sistema debe cumplir los siguientes requisitos.
Requisitos previos
Una instancia de Devolutions Server.
Para los MSP, se puede implementar un Devolutions Gateway por sede de cliente. Lo único necesario es mantener los servidores de Devolutions Gateway accesibles tanto para Devolutions Server como para Remote Desktop Manager. Devolutions Gateway solo necesita aceptar las conexiones entrantes procedentes de ellos. No se requieren conexiones salientes hacia Devolutions Server ni Remote Desktop Manager.
Requisitos de hardware
Implementación mínima (de 1 a 5 sesiones simultáneas)
Implementación pequeña (de 5 a 15 sesiones simultáneas)
Implementación media (de 15 a 75 sesiones simultáneas)
Implementación grande (más de 75 sesiones simultáneas)
2 vCPU 4 GB de RAM
4 vCPU 8 GB de RAM
8 vCPU 16 GB de RAM
Implemente varias instancias de Devolutions Gateway.
Requisitos de software
Windows 10 (versiones 20H2, 21H1 y 21H2) o Windows 11 (versión 21H2)
Windows Server 2016, 2019, 2022 o 2025 con .NET Framework 4.8
Ubuntu Linux 18.04, 20.4, 22.4 y posteriores
Red Hat Enterprise Linux (RHEL) 8 y posteriores
Rocky Linux 8 y posteriores
PowerShell 7 (necesario únicamente para utilizar el módulo de PowerShell de Devolutions Gateway en Linux)
Requisitos de certificados
Devolutions Gateway es compatible con TLS 1.2 y TLS 1.3, así como con los siguientes conjuntos de cifrado:
AES_256_GCM_SHA384
AES_128_GCM_SHA256
CHACHA20_POLY1305_SHA256
ECDHE_ECDSA_AES_256_GCM_SHA384
ECDHE_ECDSA_AES_128_GCM_SHA256
ECDHE_ECDSA_CHACHA20_POLY1305_SHA256
ECDHE_RSA_AES_256_GCM_SHA384
ECDHE_RSA_AES_128_GCM_SHA256
ECDHE_RSA_CHACHA20_POLY1305_SHA256
Infraestructura básica
Al instalar Devolutions Gateway, es esencial tener en cuenta la ubicación de los recursos a los que necesita acceder y la ubicación de los usuarios que requieren acceso a dichos recursos. Como se muestra en los diagramas de red siguientes, el gateway puede instalarse en una red interna (local) o en una red remota, en función de la proximidad a los recursos y a los usuarios.
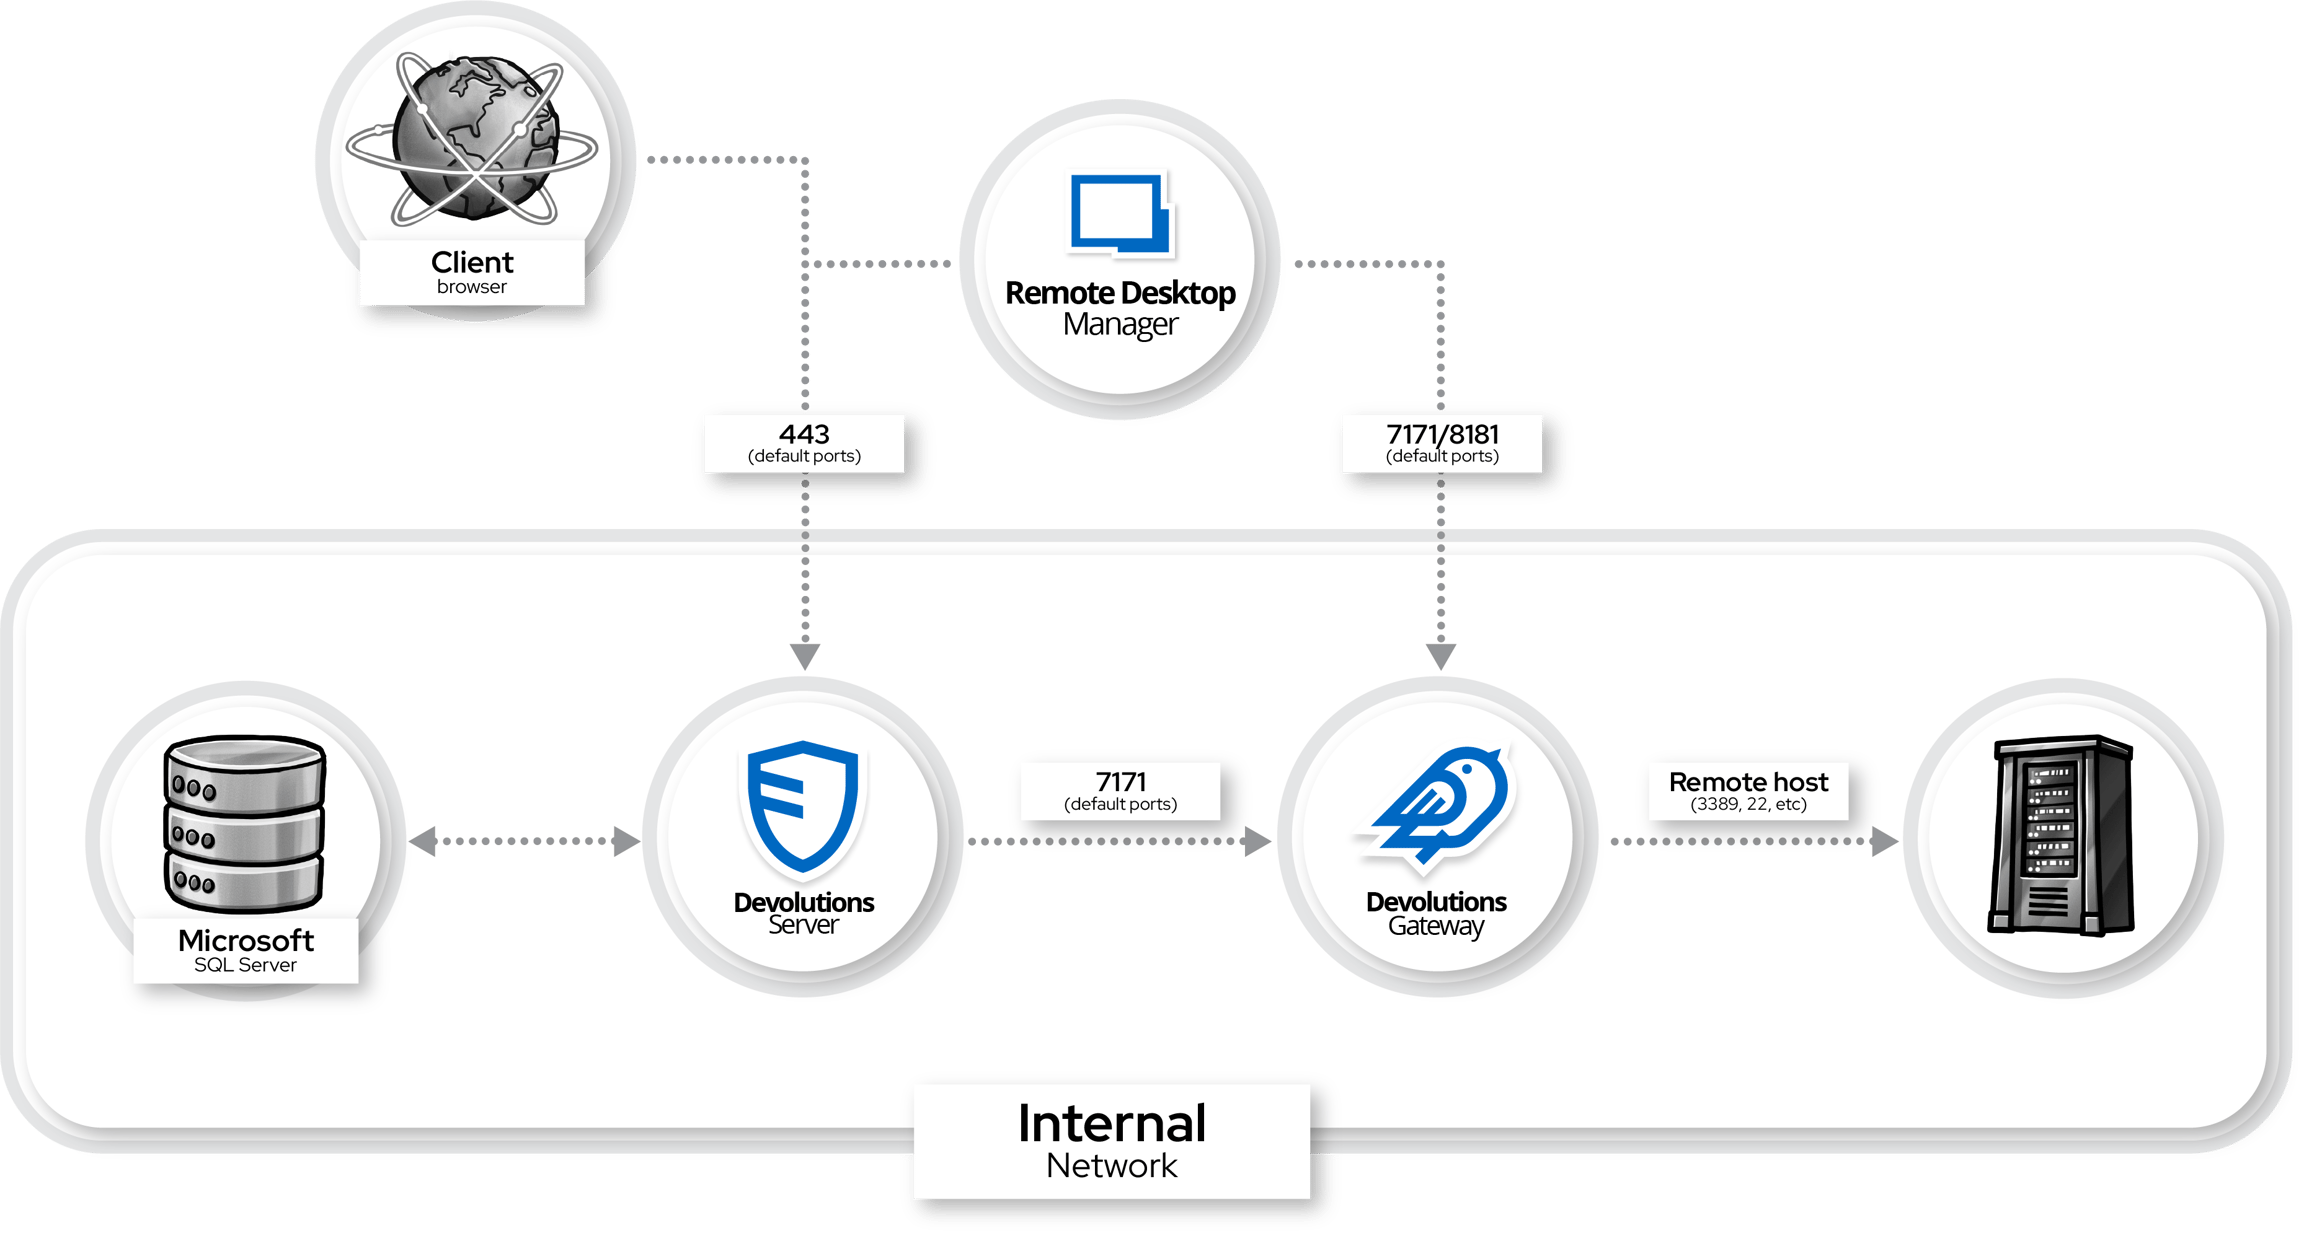
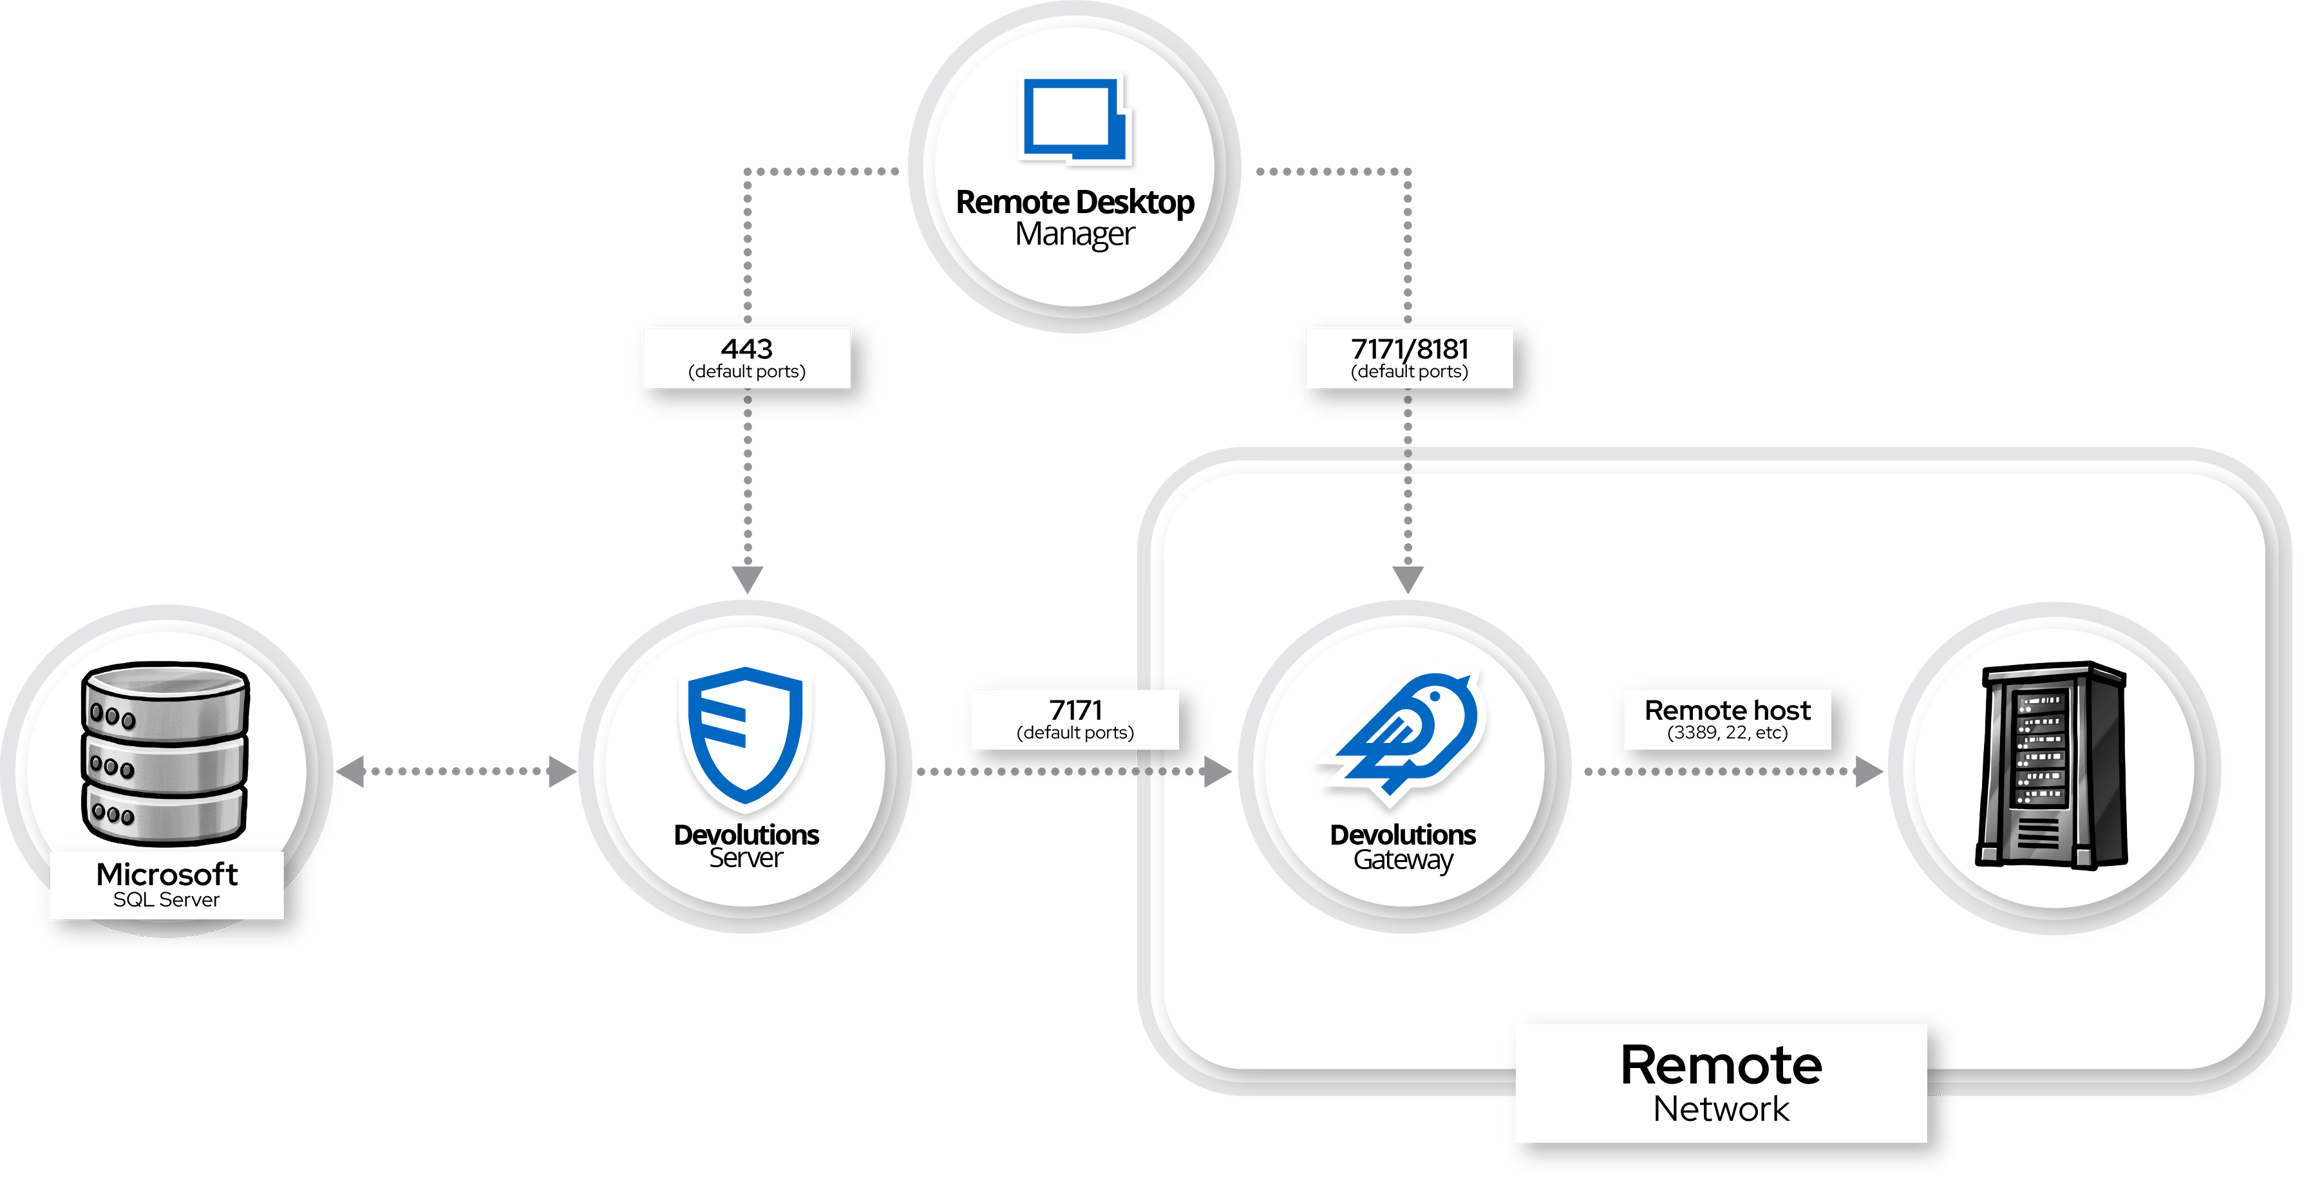
La comunicación entre Remote Desktop Manager / Devolutions Server y el gateway está cifrada para garantizar una transferencia de datos segura. Sin embargo, entre el gateway y el host de destino, la conexión utilizará el protocolo predeterminado asociado al tipo de conexión, como RDP o SSH. Es importante asegurarse de que estos protocolos estén debidamente protegidos. El puerto predeterminado para la comunicación HTTP(s) con el gateway es el 7171, mientras que el puerto predeterminado para la comunicación TCP es el 8181. Estos puertos deben estar abiertos y no bloqueados por cortafuegos para permitir una comunicación correcta.
La interacción entre Remote Desktop Manager y Devolutions Gateway es directa y no pasa por Devolutions Server. La seguridad se mantiene mediante el uso de un token de usuario, que se cifra y se autentica utilizando un fichero PEM para verificar que el token fue generado por Devolutions Server. Esto garantiza la integridad de la conexión y protege frente a accesos no autorizados.
Para obtener un rendimiento óptimo, el gateway debe instalarse lo más cerca posible de los recursos a los que accede. Además, los administradores deben supervisar y actualizar regularmente las reglas del cortafuegos para permitir los puertos necesarios (7171 y 8181) y garantizar configuraciones seguras para los protocolos en uso. La gestión adecuada del fichero PEM es fundamental para mantener una configuración segura.
Última actualización
¿Te fue útil?