

Tipo de conexión de túnel de Devolutions Gateway
El túnel de Devolutions Gateway puede cubrir necesidades similares al reenvío de puertos SSH/tunelización SSH, pero no requiere nada más que Devolutions Gateway. Resulta útil al usar conexiones que no tienen soporte integrado en Remote Desktop Manager a través de Devolutions Gateway. La entrada se encuentra en Nueva entrada – Sesión – Conexiones remotas.
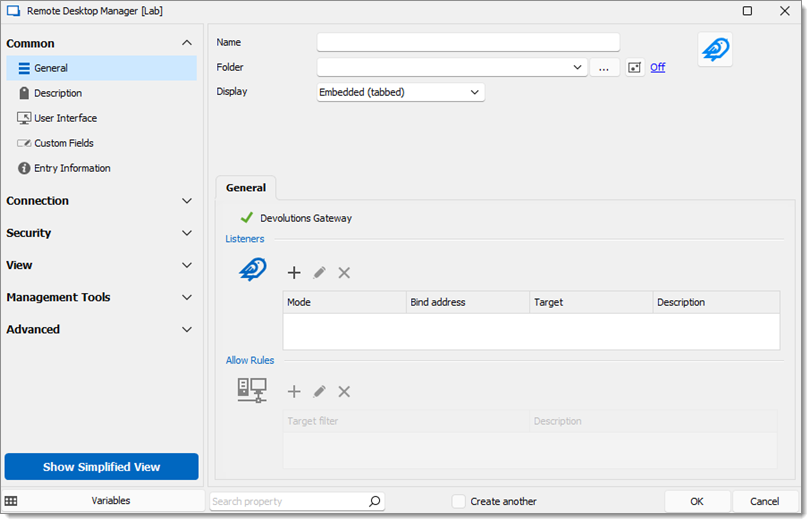
Listeners
Si el Listener está configurado en 0.0.0.0, aceptará conexiones desde cualquier origen dentro de la red. Debido a la dificultad para rastrear la responsabilidad, se recomienda NO hacerlo por múltiples motivos de seguridad.
En prácticamente todos los escenarios, el listener (dirección de enlace) debería configurarse con la dirección de bucle invertido (127.0.0.1) de la máquina local.
TCP Forward: es el equivalente al reenvío de puertos.
Proxies HTTP y SOCKS5: estos listeners se configuran como proxies, lo que hace posible utilizar un navegador distinto de Google Chrome. Esto también significa que utilizan un destino dinámico.
Reglas de permiso
Los listeners HTTP y SOCKS5 también utilizarán las Reglas de permiso para especificar los destinos autorizados; todo lo que no esté en la lista de permitidos será denegado.
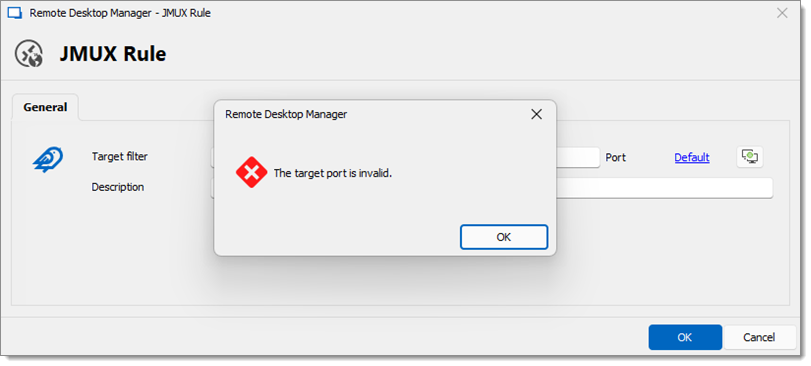
Los Filtros de destino se pueden especificar mediante direcciones IP o nombres de host. Ambos pueden contener comodines. Cada Filtro de destino debe especificar explícitamente un puerto de destino. Dejar el puerto predeterminado como '0' provocará un error al intentar guardar el filtro.
Ejemplos de filtros de destino válidos:
windjammer.net:80
Permite el tráfico HTTP al nombre de host windjammer.net.
*.windjammer.net:443
Permite el tráfico HTTPS a cualquier subdominio de windjammer.net, pero no directamente a windjammer.net.
192.168.0.*:22
Permite el tráfico SSH a cualquier dirección IP entre 192.168.0.0 y 192.168.0.255.
*:3389
Permite el tráfico RDP a cualquier punto final accesible por Devolutions Gateway.
Puede añadir varios Filtros de destino a su entrada, adaptados al uso que quiera dar al túnel. Por ejemplo, podría añadir el mismo nombre de host varias veces pero con puertos diferentes, como 80 y 443, para permitir tanto el tráfico HTTP como el HTTPS.
Uso del túnel de Devolutions Gateway fuera de Remote Desktop Manager
Una vez abierto, es posible utilizar un Túnel de Devolutions Gateway desde una aplicación externa a Remote Desktop Manager. Podría, por ejemplo, usarlo con un navegador web o con cualquier otra aplicación que admita el tipo de proxy (TCP, HTTP o SOCKS5) que haya especificado en la conexión.
Ejemplo: uso del túnel con la herramienta de línea de comandos cURL
Puede añadir su punto final de proxy junto con el puerto especificado o el que haya generado la entrada de túnel de Devolutions Gateway mediante el argumento -x.
Si ha establecido sus filtros de destino usando nombres de host, es importante asegurarse de que su aplicación no resuelva el nombre de host antes de enviarlo al túnel; de lo contrario, el tráfico será denegado. Las aplicaciones suelen tener ajustes para habilitar o deshabilitar este comportamiento. Por ejemplo, en el navegador web Firefox, debe habilitar la opción Proxy DNS al usar SOCKS v5 en el panel de configuración del proxy para que este escenario funcione correctamente.
Última actualización
¿Te fue útil?