

Usar el almacén de certificados de Windows para Devolutions Gateway
Si sus clientes no logran conectarse con Devolutions Gateway, asegúrese de que el certificado contenga toda la cadena. Esta cadena de certificados incluye los certificados intermedios. Por ejemplo: Autoridad de certificación raíz – Autoridad de certificación segura – Certificado XYZ adquirido.
Es posible utilizar el almacén de certificados de Windows como origen del certificado TLS. En lugar de usar un fichero, almacene y gestione sus certificados con Windows. En el momento de redactar esto, esta funcionalidad no está expuesta en la interfaz gráfica de la consola de configuración de Devolutions Gateway. Para configurarla, debe modificar directamente el fichero gateway.json o utilizar el módulo Devolutions.PowerShell.
Con la nueva funcionalidad, hay disponibles algunos parámetros adicionales para configurar el origen del certificado.
TlsCertificateSource (cadena): origen del certificado TLS, los valores posibles se muestran a continuación.
External (predeterminado): recupera un certificado almacenado en el sistema de ficheros. Consulte las opciones
TlsCertificateFile,TlsPrivateKeyFileyTlsPrivateKeyPassword.System: recupera el certificado gestionado por el almacén de certificados del sistema. Consulte las opciones
TlsCertificateSubjectName,TlsCertificateStoreNameyTlsCertificateStoreLocation.
TlsCertificateSubjectName (cadena): nombre del sujeto del certificado para TLS cuando se usa el origen System.
TlsCertificateStoreName (cadena): nombre del almacén de certificados del sistema que se utilizará para TLS (el valor predeterminado es My).
TlsCertificateStoreLocation (cadena): ubicación del almacén de certificados del sistema que se utilizará para TLS, los valores posibles se muestran a continuación.
CurrentUser (predeterminado)
CurrentService
LocalMachine
Importar el certificado en el almacén de certificados de Windows
Primero, importe su certificado en el almacén de certificados de Windows. Windows admite los siguientes formatos de certificado:
Certificado X.509 - *.cer, *.crt
Intercambio de información personal - *.pfx, *.p12
Almacén de certificados serializados de Microsoft - *.sst
Certificados PKCS #7 - *.spc, *.p7b
Convertir un certificado X.509
Devolutions Gateway requiere una clave privada con el certificado TLS; por lo tanto, es posible que deba combinar la clave pública con su clave privada. Aquí tiene dos métodos: Remote Desktop Manager y la utilidad integrada de Windows certutil.
Uso de Remote Desktop Manager
La entrada Certificado X.509 se puede utilizar para importar dicho certificado y exportarlo en varios formatos diferentes, incluido PFX.
En Remote Desktop Manager, haga clic en Nueva entrada – Gestión de credenciales – General – Certificado X.509.
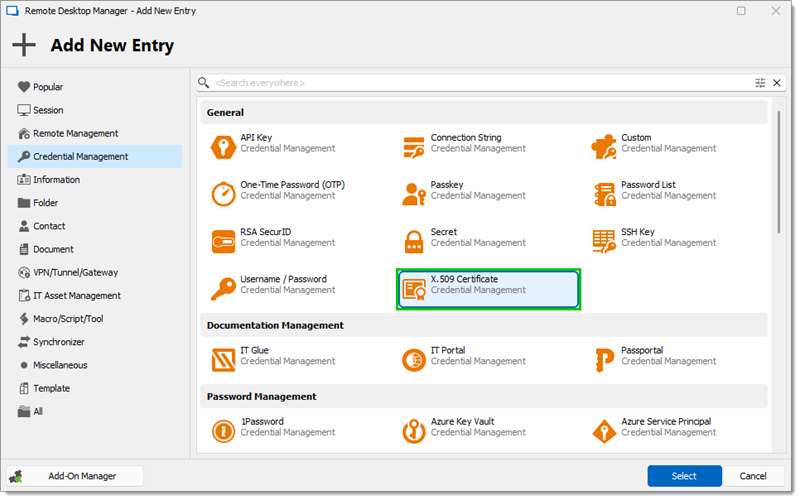
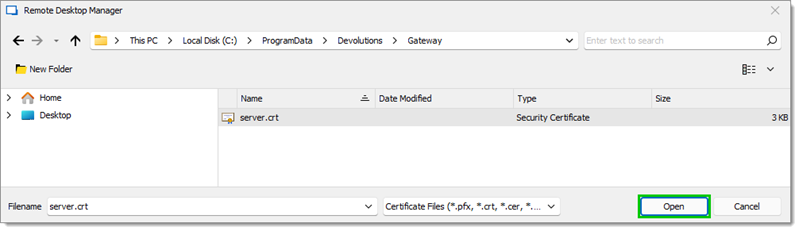
Seleccione el certificado y haga clic en Abrir.
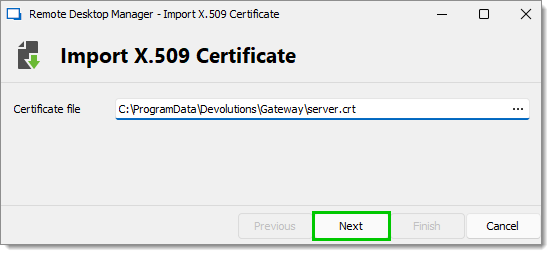
Haga clic en Siguiente.
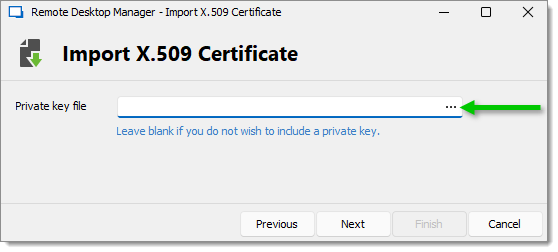
Haga clic en los puntos suspensivos y seleccione la Clave privada.
Haga clic en Abrir.
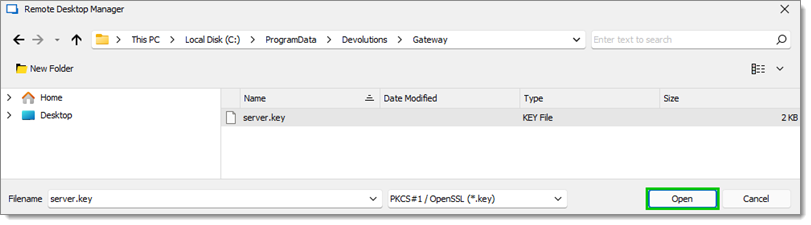
Haga clic en Finalizar.
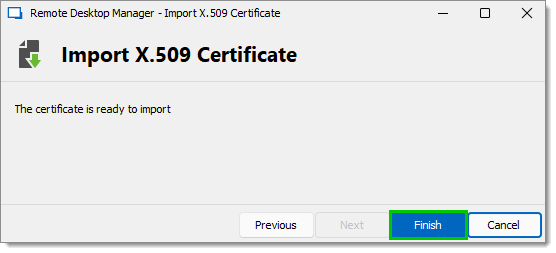
Rellene la información y luego haga clic en Añadir.
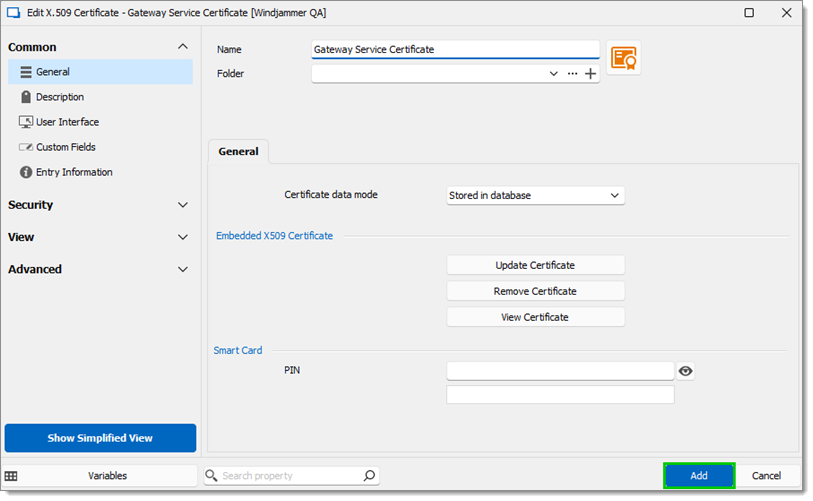
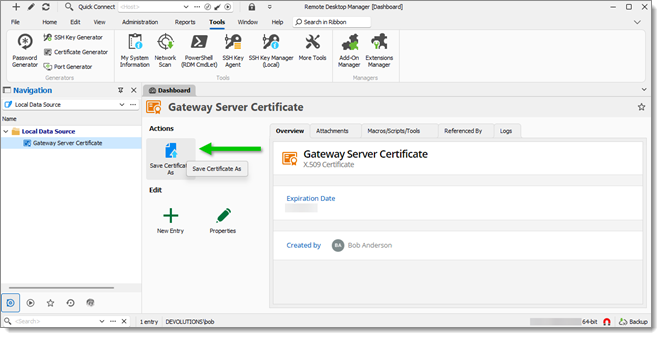
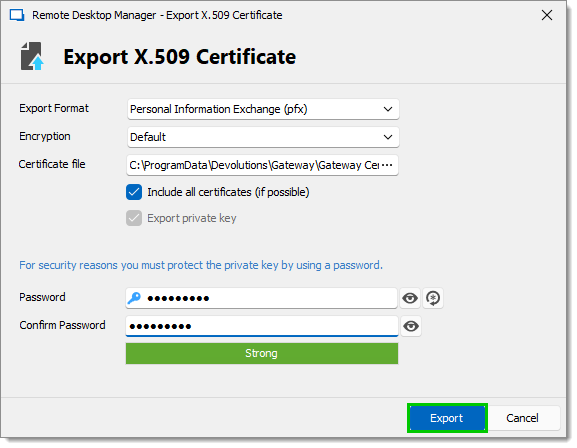
Seleccione la entrada y haga clic en Guardar certificado como (también disponible en el menú contextual del botón derecho).
En el campo Formato de exportación, elija Intercambio de información personal (pfx).
Elija dónde se guardará el fichero haciendo clic en los puntos suspensivos.
Introduzca una contraseña segura y luego haga clic en Exportar.
Uso de la utilidad certutil de Windows
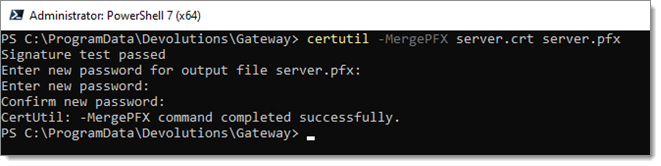
Utilice la utilidad integrada de Windows certutil para combinar un fichero de certificado (.crt o .cer) y su clave privada (.key). Ambos ficheros deben tener el mismo nombre. certutil -MergePFX file.crt file.pfx
Importar el certificado
Tras obtener el certificado y el fichero de la clave privada del certificado, impórtelo en Windows.
Instale el certificado:
Si Windows detecta automáticamente el certificado, haga doble clic en él y elija Instalar certificado...; o
Abra
certmgr.mscen la ubicación de almacén prevista (LocalMachineoCurrentUser), haga clic derecho en la ubicación deseada (ej.: Personal/Certificados) y elija Todas las tareas – Importar.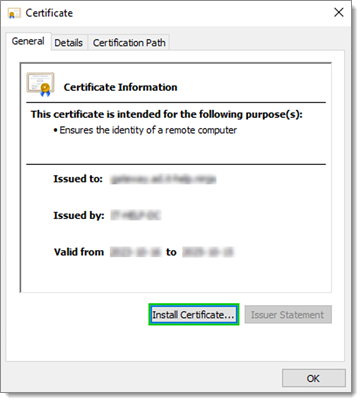
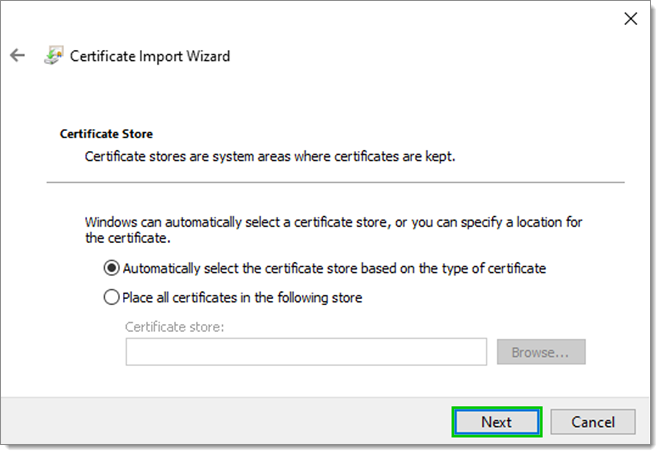
Elija una de las siguientes opciones y haga clic en Siguiente:
Seleccionar automáticamente el almacén de certificados según el tipo de certificado; o
Colocar todos los certificados en el siguiente almacén y haga clic en Examinar... para elegir una carpeta.
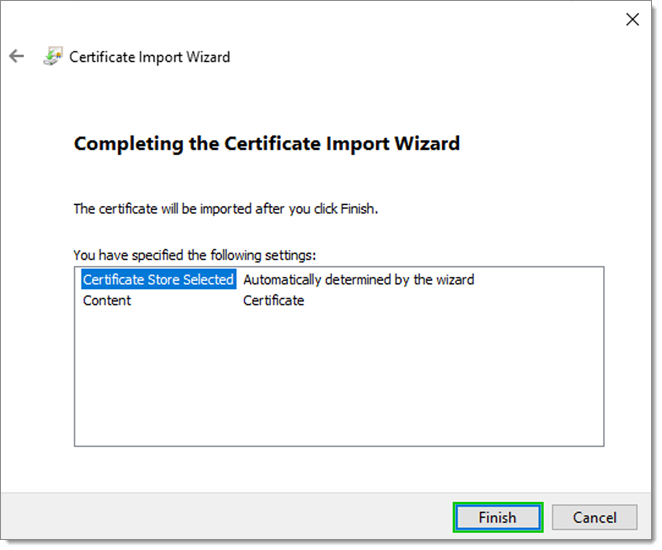
Complete la importación haciendo clic en Finalizar.
Conceder al servicio Devolutions Gateway permiso de lectura sobre la clave privada del certificado
De forma predeterminada, Devolutions Gateway ejecuta su servicio con la cuenta Network Service. Para utilizar un certificado del almacén de certificados local, asegúrese de que la cuenta Network Service tenga permisos de lectura sobre la clave privada del certificado.
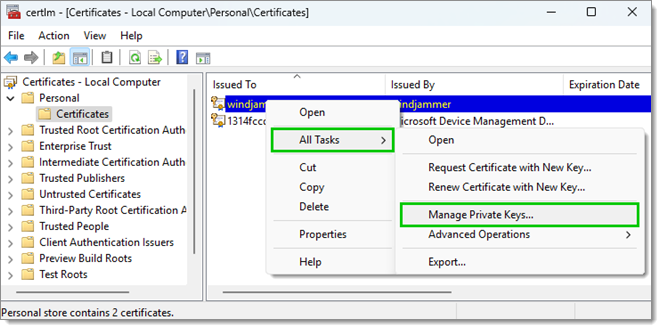
Abra el almacén de certificados local y vaya al certificado.
Haga clic derecho en el certificado y seleccione Todas las tareas – Administrar claves privadas.
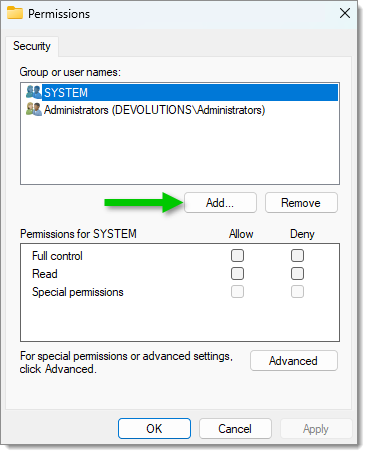
Haga clic para añadir un nombre de usuario.
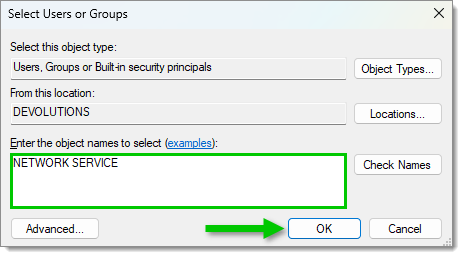
Escriba "NETWORK SERVICE" en el campo de nombres de objeto y luego haga clic en Aceptar.
Seleccione el nuevo nombre de usuario NETWORK SERVICE y permítale el permiso de Lectura.
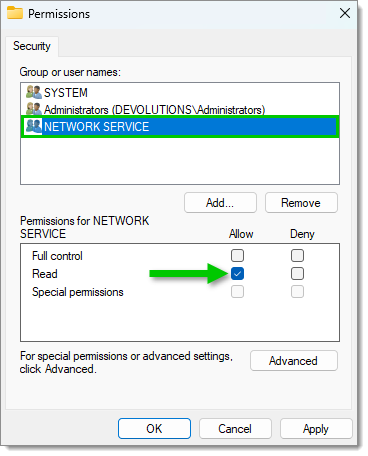
Haga clic en Aplicar y luego en Aceptar.
Configurar el almacén de certificados de Windows mediante gateway.json
La ubicación predeterminada del fichero gateway.json es el directorio %ProgramData%\Devolutions\Gateway.
Asegúrese de que el fichero sea un .json válido probándolo con:
Esto funciona con PowerShell 5.1 y versiones posteriores (la versión recomendada es PowerShell 7.x).
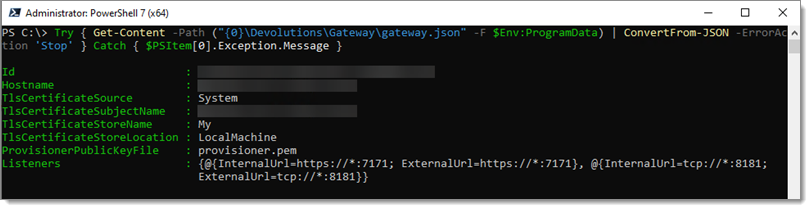
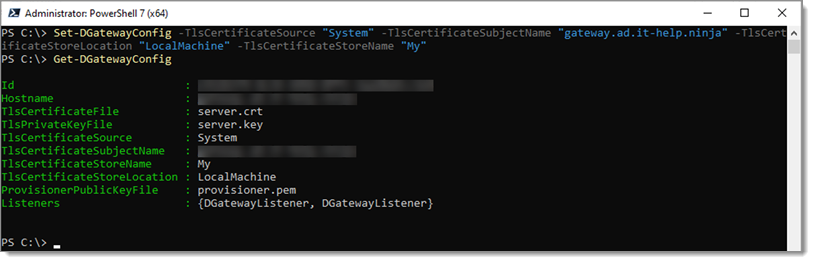
A continuación se muestra una configuración típica. Sus valores pueden diferir, especialmente el Nombre del sujeto, ya que reflejará el nombre de dominio al que responde Devolutions Gateway. Los valores importantes que se deben cambiar son:
TlsCertificateSource-SystemTlsCertificateSubjectName-gateway.ad.it-help.ninjaTlsCertificateStoreName-MyTlsCertificateStoreLocation-LocalMachine
Un ejemplo del fichero de configuración completo:
Ejecute el script anterior.
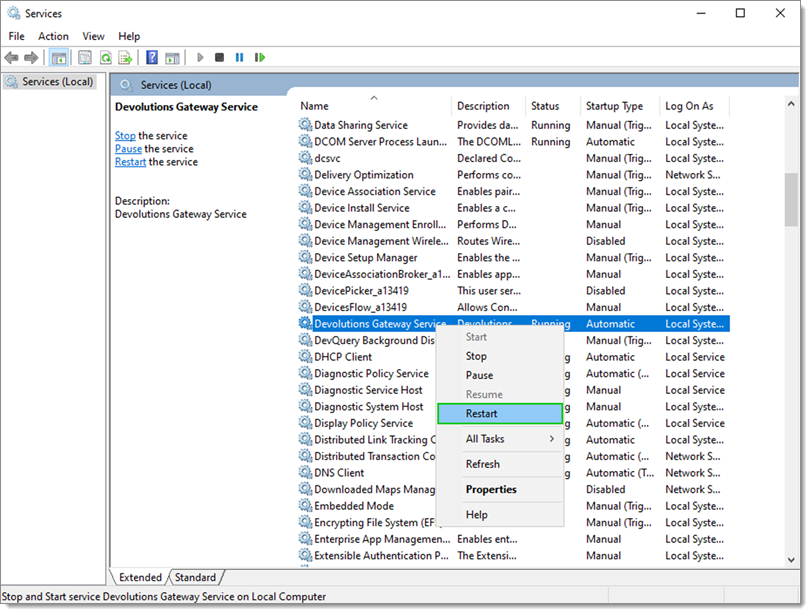
Abra
services.msc.Haga clic derecho en Devolutions Gateway Service y seleccione Reiniciar.
Compruebe si Devolutions Gateway funciona correctamente navegando a
https://{FQDN}:7171/jet/health(sustituyendo{FQDN}por la dirección DNS de su Gateway) con un navegador web.
Configurar el almacén de certificados de Windows mediante PowerShell
Devolutions Gateway también se puede configurar mediante comandos de PowerShell. El módulo de PowerShell de Devolutions Gateway expone muchos comandos para configurarlo. De forma predeterminada, una instalación de Devolutions Gateway incluye el módulo en el directorio de instalación. Importe el módulo de la siguiente manera:
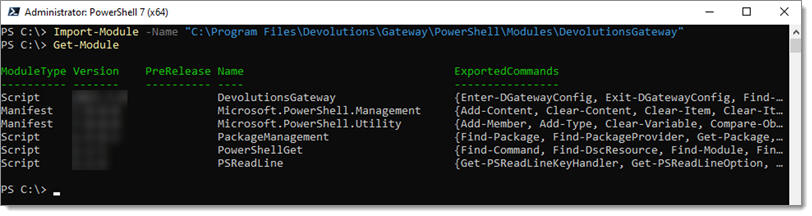
Otro método para que el módulo sea fácilmente accesible es instalarlo de la siguiente manera:
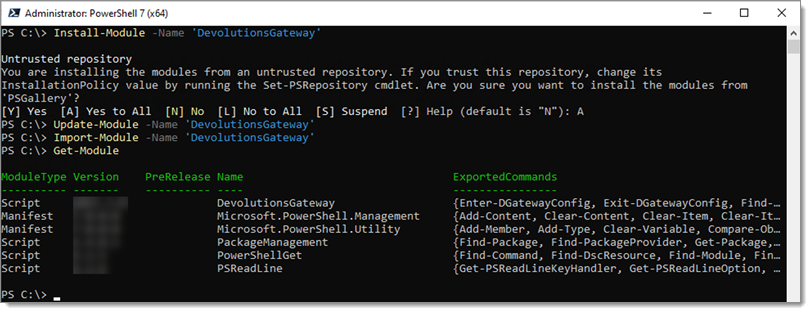
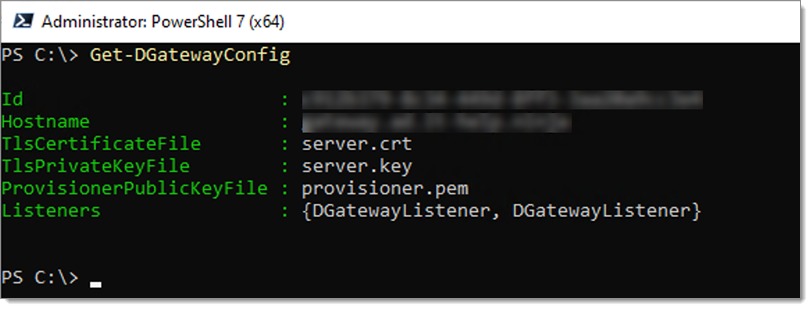
Una vez importado, puede ver la configuración actual mediante el siguiente comando:
Para indicar a Devolutions Gateway que utilice el almacén de Windows, utilice el siguiente comando:
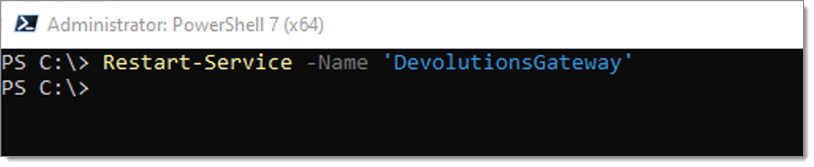
Reinicie el servicio para que la configuración surta efecto.
Compruebe si Devolutions Gateway funciona correctamente navegando a https://{FQDN}:7171/jet/health con un navegador web.
Última actualización
¿Te fue útil?