

Systemanforderungen für Devolutions Server
Um Devolutions Gateway zu verwenden, muss Ihr System die folgenden Anforderungen erfüllen.
Voraussetzungen
Eine Devolutions Server-Instanz.
Für MSPs kann ein Devolutions Gateway pro Kundenstandort bereitgestellt werden. Sie müssen lediglich sicherstellen, dass die Devolutions Gateway-Server sowohl von Devolutions Server als auch von Remote Desktop Manager erreichbar sind. Devolutions Gateway muss nur eingehende Verbindungen von diesen akzeptieren. Es sind keine ausgehenden Verbindungen zu Devolutions Server und Remote Desktop Manager erforderlich.
Hardwareanforderungen
Minimale Implementierung (1 bis 5 gleichzeitige Sitzungen)
Kleine Implementierung (5 bis 15 gleichzeitige Sitzungen)
Mittlere Implementierung (15 bis 75 gleichzeitige Sitzungen)
Große Implementierung (Mehr als 75 gleichzeitige Sitzungen)
2 vCPUs 4 GB RAM
4 vCPUs 8 GB RAM
8 vCPUs 16 GB RAM
Stellen Sie mehrere Devolutions Gateway-Instanzen bereit.
Softwareanforderungen
Windows 10 (Version 20H2, 21H1 und 21H2) oder Windows 11 (Version 21H2)
Windows Server 2016, 2019, 2022 oder 2025 mit .NET Framework 4.8
Ubuntu Linux 18.04, 20.4, 22.4 und höher
Red Hat Enterprise Linux (RHEL) 8 und höher
Rocky Linux 8 und höher
PowerShell 7 (nur erforderlich für die Verwendung des Devolutions Gateway PowerShell-Moduls unter Linux)
Zertifikatsanforderungen
Devolutions Gateway unterstützt TLS 1.2 und TLS 1.3 sowie die folgenden Cipher Suites:
AES_256_GCM_SHA384
AES_128_GCM_SHA256
CHACHA20_POLY1305_SHA256
ECDHE_ECDSA_AES_256_GCM_SHA384
ECDHE_ECDSA_AES_128_GCM_SHA256
ECDHE_ECDSA_CHACHA20_POLY1305_SHA256
ECDHE_RSA_AES_256_GCM_SHA384
ECDHE_RSA_AES_128_GCM_SHA256
ECDHE_RSA_CHACHA20_POLY1305_SHA256
Basisinfrastruktur
Bei der Installation von Devolutions Gateway ist es wichtig, den Standort der Ressourcen zu berücksichtigen, auf die Sie zugreifen müssen, sowie den Standort der Benutzer, die Zugriff auf diese Ressourcen benötigen. Wie in den nachstehenden Netzwerkdiagrammen zu sehen ist, kann das Gateway je nach Nähe zu den Ressourcen und den Benutzern entweder in einem internen (lokalen) Netzwerk oder in einem Remote-Netzwerk installiert werden.
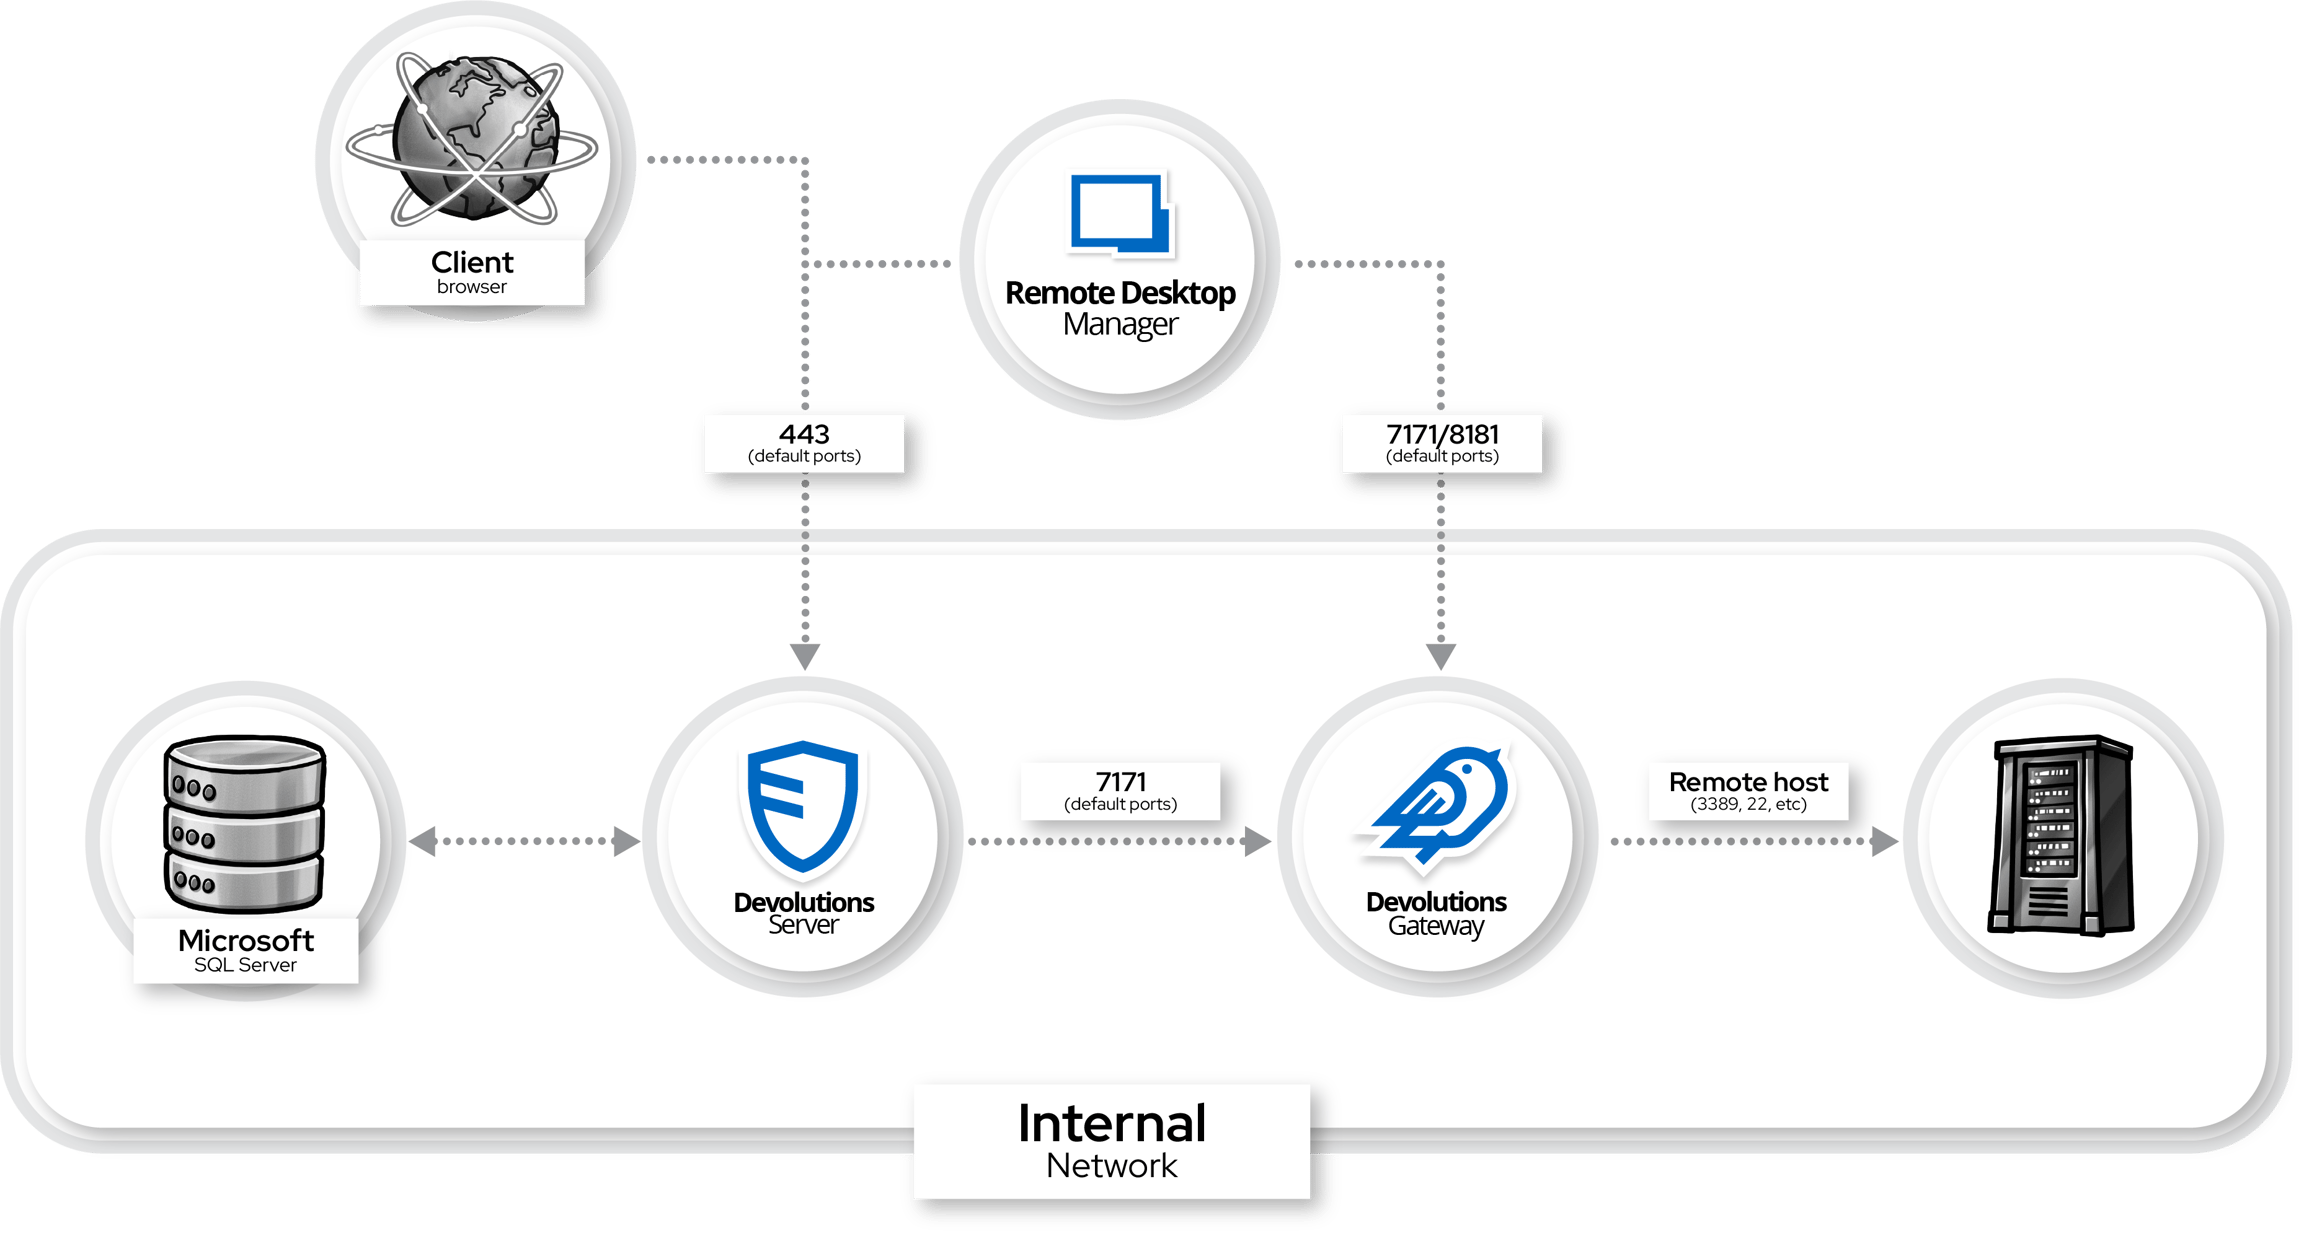
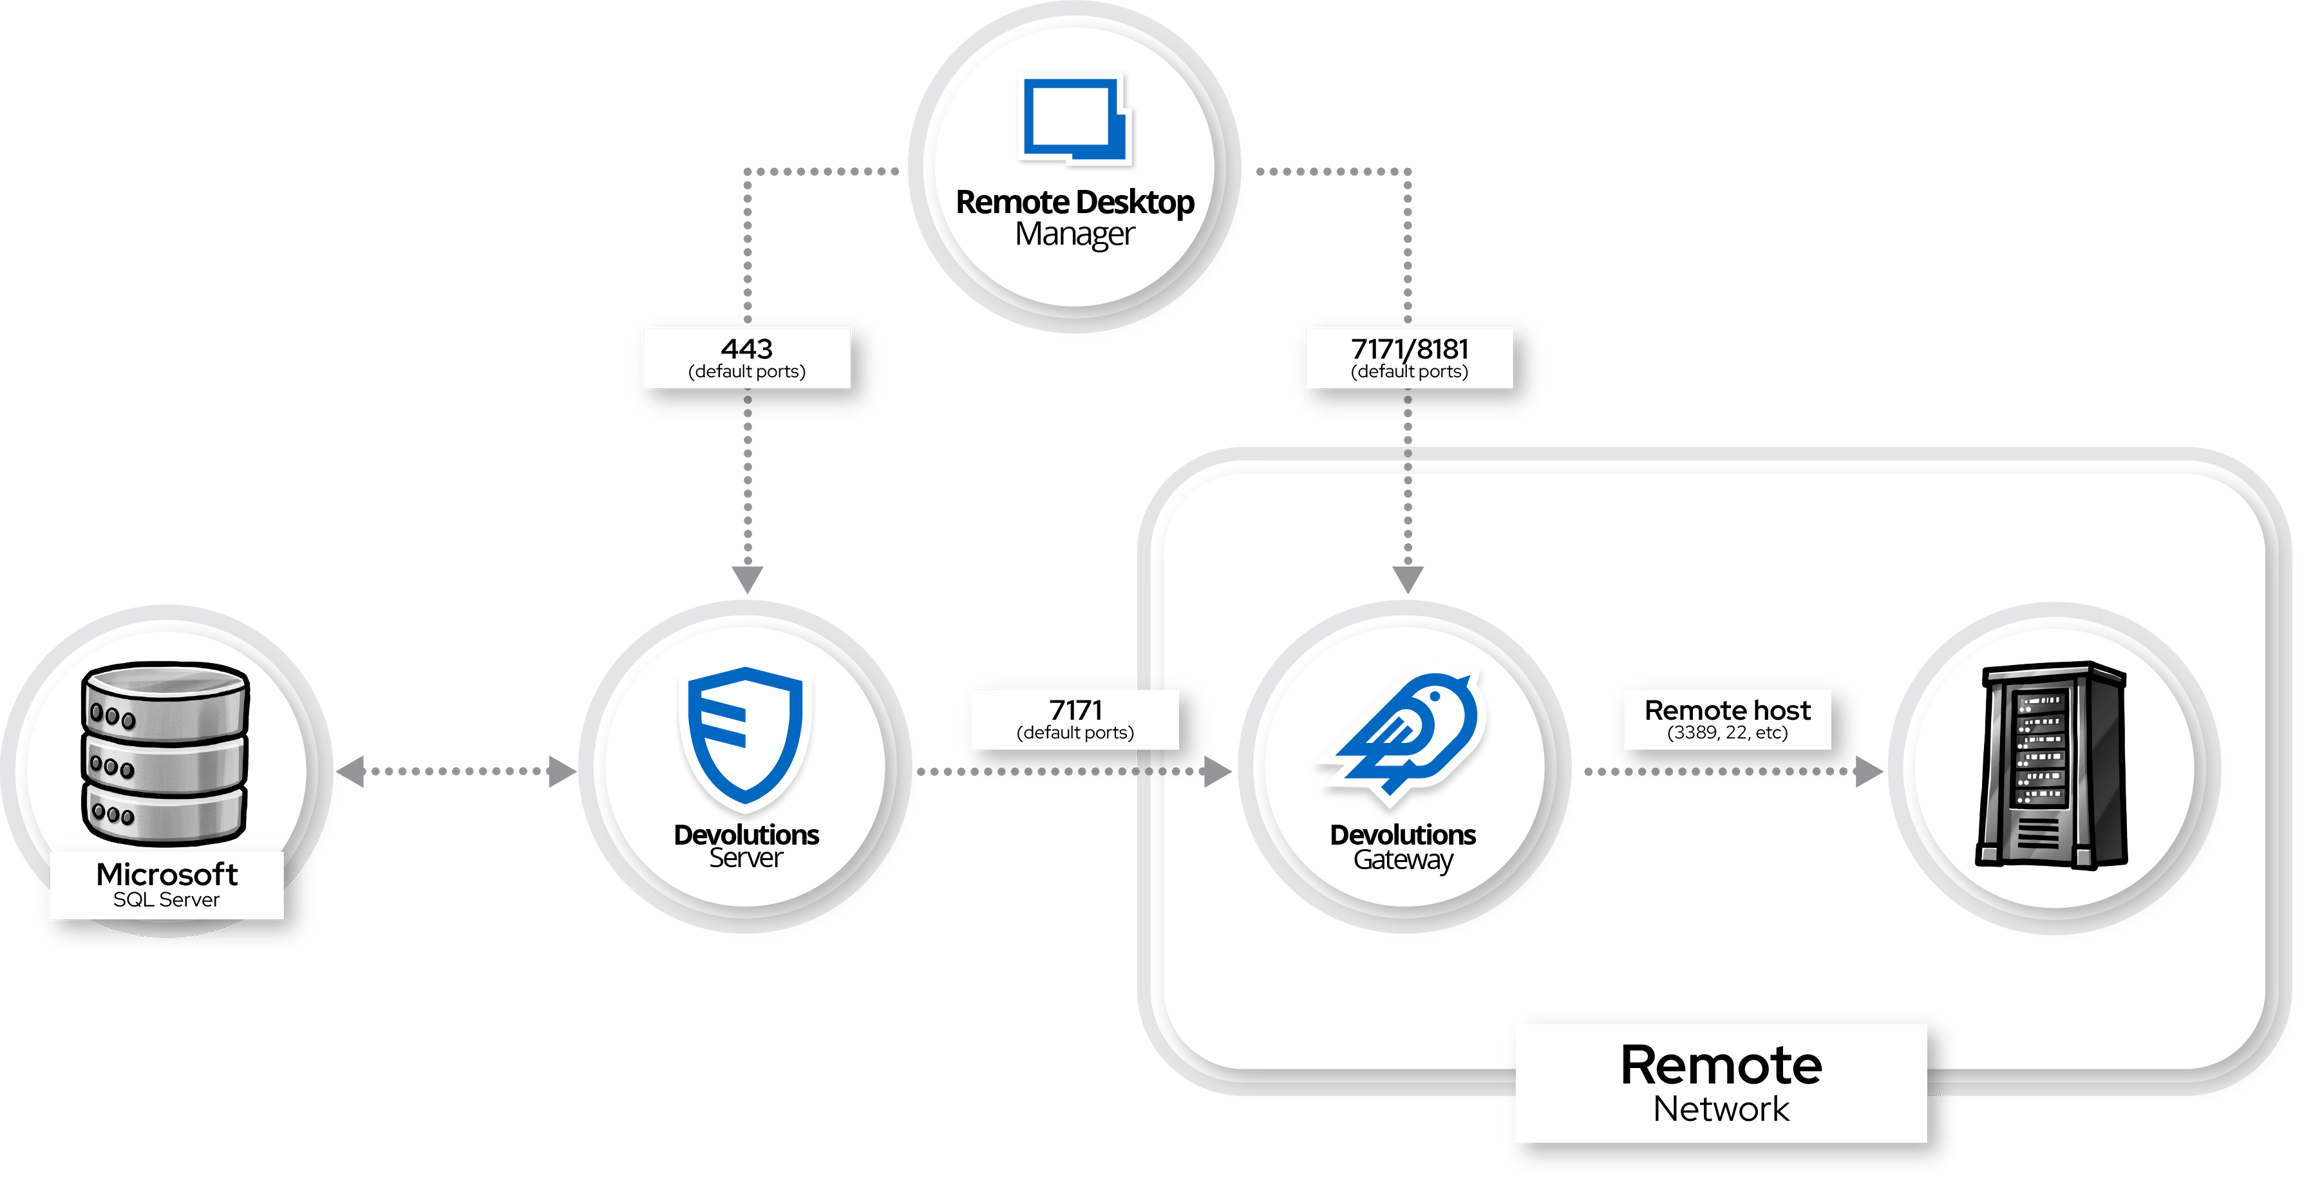
Die Kommunikation zwischen Remote Desktop Manager / Devolutions Server und dem Gateway ist verschlüsselt, um eine sichere Datenübertragung zu gewährleisten. Zwischen dem Gateway und dem Zielhost verwendet die Verbindung jedoch das Standardprotokoll, das mit dem Verbindungstyp verbunden ist, wie z. B. RDP oder SSH. Es ist wichtig sicherzustellen, dass diese Protokolle ordnungsgemäß gesichert sind. Der Standardport für die HTTP(s)-Kommunikation mit dem Gateway ist 7171, während der Standardport für die TCP-Kommunikation 8181 ist. Diese Ports sollten geöffnet und nicht durch Firewalls blockiert sein, um eine ordnungsgemäße Kommunikation zu ermöglichen.
Die Interaktion zwischen Remote Desktop Manager und Devolutions Gateway erfolgt direkt und nicht über Devolutions Server. Die Sicherheit wird durch die Verwendung eines Benutzertokens gewährleistet, das verschlüsselt und mithilfe einer PEM-Datei authentifiziert wird, um zu überprüfen, ob das Token von Devolutions Server generiert wurde. Dies stellt die Integrität der Verbindung sicher und schützt vor unbefugtem Zugriff.
Für optimale Leistung sollte das Gateway so nah wie möglich an den Ressourcen installiert werden, auf die es zugreift. Darüber hinaus sollten Administratoren die Firewall-Regeln regelmäßig überwachen und aktualisieren, um die erforderlichen Ports (7171 und 8181) freizugeben und sichere Konfigurationen für die verwendeten Protokolle zu gewährleisten. Der ordnungsgemäße Umgang mit der PEM-Datei ist entscheidend für die Aufrechterhaltung einer sicheren Einrichtung.
Zuletzt aktualisiert
War das hilfreich?