

Devolutions Gateway-Tunnelverbindungstyp
Der Devolutions Gateway-Tunnel kann ähnliche Anforderungen wie SSH-Portweiterleitung/SSH-Tunneling erfüllen, benötigt dafür jedoch nichts weiter als Devolutions Gateway selbst. Er ist nützlich, wenn Verbindungen verwendet werden, die in Remote Desktop Manager keine integrierte Unterstützung über das Devolutions Gateway haben. Der Eintrag befindet sich unter Neuer Eintrag – Sitzung – Remote-Verbindungen.
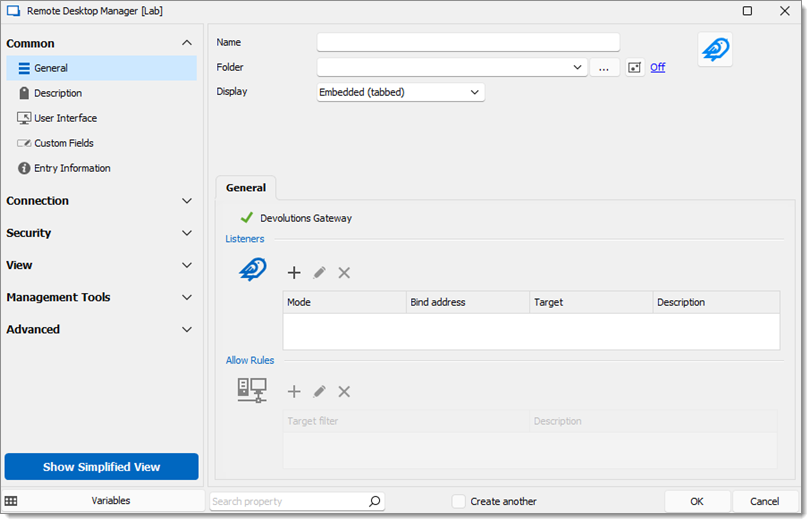
Listener
Wenn der Listener auf 0.0.0.0 gesetzt ist, akzeptiert er Verbindungen von jeder Quelle innerhalb des Netzwerks. Da die Nachvollziehbarkeit der Verantwortlichkeit dadurch erschwert wird, wird aus mehreren Sicherheitsgründen empfohlen, dies NICHT zu tun.
In nahezu jedem Szenario sollte der Listener (Bind-Adresse) auf die Loopback-Adresse (127.0.0.1) des lokalen Computers gesetzt werden.
TCP Forward: Dies entspricht der Portweiterleitung.
HTTP- und SOCKS5-Proxys: Diese Listener werden als Proxys eingerichtet, wodurch es möglich wird, einen anderen Browser als Google Chrome zu verwenden. Das bedeutet außerdem, dass sie ein dynamisches Ziel verwenden.
Zulassungsregeln
Die HTTP- und SOCKS5-Listener verwenden zusätzlich die Zulassungsregeln, um autorisierte Ziele festzulegen; alles, was nicht auf der Zulassungsliste steht, wird abgelehnt.
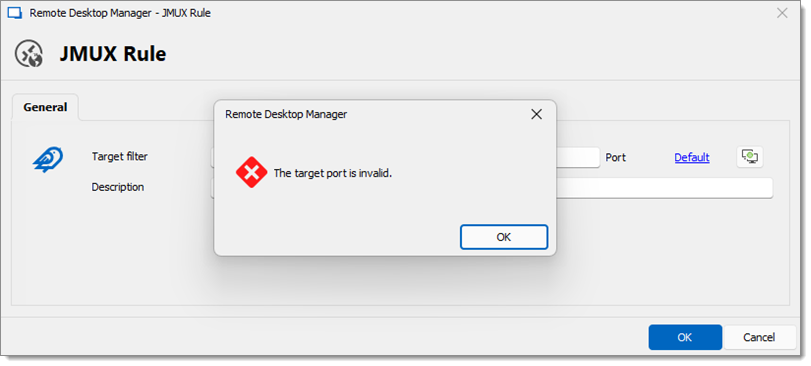
Zielfilter können mit IP-Adressen oder Hostnamen angegeben werden. Beide können Platzhalter enthalten. Jeder Zielfilter muss explizit einen Zielport angeben. Wenn der Standardport auf '0' belassen wird, führt dies beim Versuch, den Filter zu speichern, zu einem Fehler.
Beispiele für gültige Zielfilter:
windjammer.net:80
Erlaubt HTTP-Verkehr zum Hostnamen windjammer.net.
*.windjammer.net:443
Erlaubt HTTPS-Verkehr zu jeder Subdomain von windjammer.net, jedoch nicht direkt zu windjammer.net.
192.168.0.*:22
Erlaubt SSH-Verkehr zu jeder IP-Adresse zwischen 192.168.0.0 und 192.168.0.255.
*:3389
Erlaubt RDP-Verkehr zu jedem Endpunkt, der über das Devolutions Gateway erreichbar ist.
Sie können Ihrem Eintrag mehrere Zielfilter hinzufügen, die auf Ihren geplanten Einsatz des Tunnels zugeschnitten sind. Beispielsweise können Sie denselben Hostnamen mehrmals, aber mit unterschiedlichen Ports wie 80 und 443 hinzufügen, um sowohl HTTP- als auch HTTPS-Verkehr zuzulassen.
Verwendung des Devolutions Gateway-Tunnels außerhalb von Remote Desktop Manager
Sobald er geöffnet ist, kann ein Devolutions Gateway-Tunnel von einer Anwendung außerhalb von Remote Desktop Manager verwendet werden. Sie könnten ihn zum Beispiel mit einem Webbrowser oder jeder anderen Anwendung verwenden, die den in der Verbindung angegebenen Proxy-Typ (TCP, HTTP oder SOCKS5) unterstützt.
Beispiel: Verwendung des Tunnels mit dem Befehlszeilenwerkzeug cURL
Sie können Ihren Proxy-Endpunkt zusammen mit dem angegebenen Port oder dem vom Eintrag Devolutions Gateway-Tunnel generierten Port mit dem Argument -x hinzufügen.
Wenn Sie Ihre Zielfilter mit Hostnamen festgelegt haben, ist es wichtig sicherzustellen, dass Ihre Anwendung den Hostnamen nicht auflöst, bevor sie ihn an den Tunnel sendet; andernfalls wird der Verkehr abgelehnt. Anwendungen verfügen üblicherweise über Einstellungen, um dieses Verhalten zu aktivieren oder zu deaktivieren. Im Webbrowser Firefox müssen Sie beispielsweise die Option Proxy-DNS bei Verwendung von SOCKS v5 im Proxy-Konfigurationsbereich aktivieren, damit dieses Szenario korrekt funktioniert.
Zuletzt aktualisiert
War das hilfreich?