

Windows-Zertifikatspeicher für Devolutions Gateway verwenden
Wenn Ihre Clients keine Verbindung mit Devolutions Gateway herstellen können, stellen Sie sicher, dass das Zertifikat die gesamte Kette enthält. Diese Zertifikatskette umfasst alle Zwischenzertifikate. Zum Beispiel: Root-Zertifizierungsstelle – Sichere Zertifizierungsstelle – Erworbenes XYZ-Zertifikat.
Es ist möglich, den Windows-Zertifikatspeicher als TLS-Zertifikatsquelle zu verwenden. Anstatt eine Datei zu verwenden, speichern und verwalten Sie Ihre Zertifikate mit Windows. Zum Zeitpunkt der Erstellung dieses Artikels ist diese Funktionalität nicht in der GUI der Devolutions Gateway-Konfigurationskonsole verfügbar. Zur Konfiguration müssen Sie entweder die Datei gateway.json direkt bearbeiten oder das Modul Devolutions.PowerShell verwenden.
Mit der neuen Funktionalität stehen einige zusätzliche Parameter zur Konfiguration der Zertifikatsquelle zur Verfügung.
TlsCertificateSource (Zeichenfolge): Quelle für das TLS-Zertifikat, mögliche Werte werden unten aufgeführt.
External (Standard): Ruft ein im Dateisystem gespeichertes Zertifikat ab. Siehe die Optionen
TlsCertificateFile,TlsPrivateKeyFileundTlsPrivateKeyPassword.System: Ruft das vom Systemzertifikatspeicher verwaltete Zertifikat ab. Siehe die Optionen
TlsCertificateSubjectName,TlsCertificateStoreNameundTlsCertificateStoreLocation.
TlsCertificateSubjectName (Zeichenfolge): Antragstellername des Zertifikats für TLS bei Verwendung der Quelle System.
TlsCertificateStoreName (Zeichenfolge): Name des Systemzertifikatspeichers, der für TLS verwendet werden soll (Standard ist My).
TlsCertificateStoreLocation (Zeichenfolge): Speicherort des Systemzertifikatspeichers, der für TLS verwendet werden soll, mögliche Werte werden unten aufgeführt.
CurrentUser (Standard)
CurrentService
LocalMachine
Importieren des Zertifikats in den Windows-Zertifikatspeicher
Importieren Sie zunächst Ihr Zertifikat in den Windows-Zertifikatspeicher. Windows unterstützt die folgenden Zertifikatsformate:
X.509-Zertifikat - *.cer, *.crt
Privater Informationsaustausch - *.pfx, *.p12
Serialisierter Microsoft-Zertifikatspeicher - *.sst
PKCS #7-Zertifikate - *.spc, *.p7b
Konvertieren eines X.509-Zertifikats
Devolutions Gateway benötigt einen privaten Schlüssel zusammen mit dem TLS-Zertifikat; daher müssen Sie möglicherweise den öffentlichen Schlüssel mit seinem privaten Schlüssel kombinieren. Hier sind zwei Methoden: Remote Desktop Manager und das integrierte Windows-Dienstprogramm certutil.
Verwendung von Remote Desktop Manager
Der Eintrag X.509-Zertifikat kann verwendet werden, um das genannte Zertifikat zu importieren und in verschiedenen Formaten, einschließlich PFX, zu exportieren.
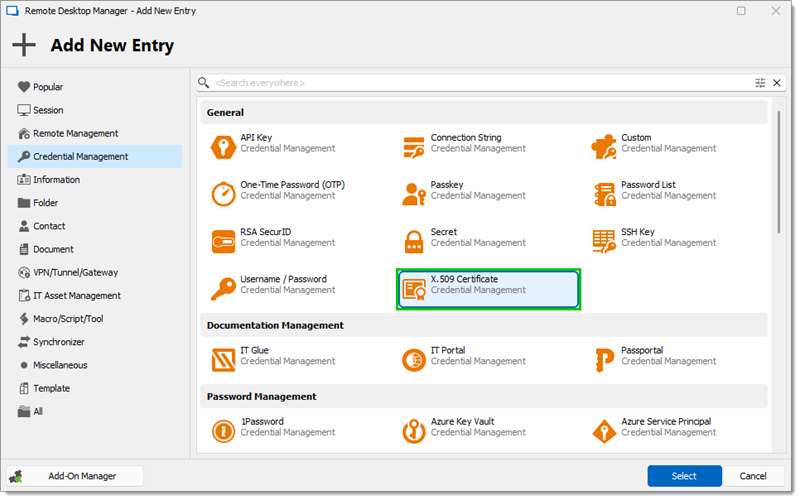
Klicken Sie in Remote Desktop Manager auf Neuer Eintrag – Verwaltung von Anmeldeinformationen – Allgemein – X.509-Zertifikat.
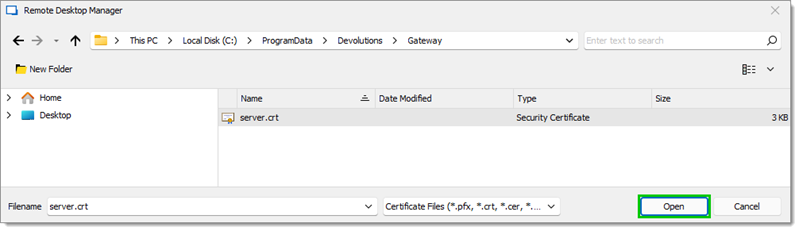
Wählen Sie das Zertifikat aus und klicken Sie auf Öffnen.
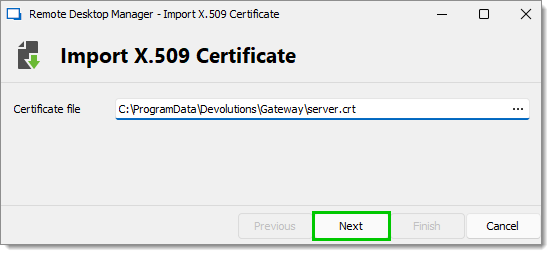
Klicken Sie auf Weiter.
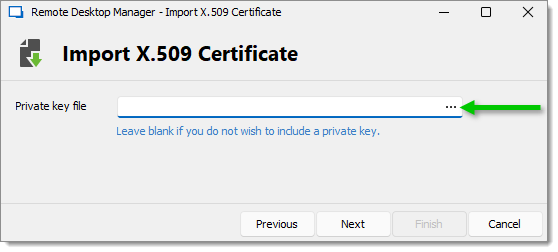
Klicken Sie auf die Auslassungspunkte und wählen Sie den privaten Schlüssel aus.
Klicken Sie auf Öffnen.
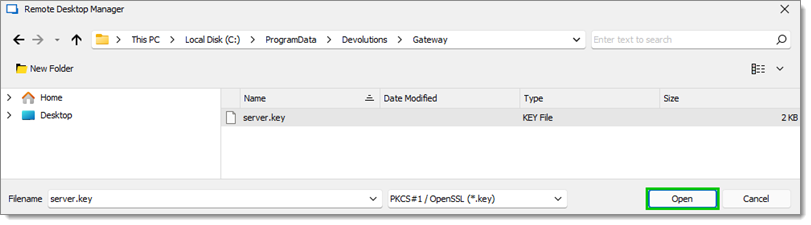
Klicken Sie auf Fertigstellen.
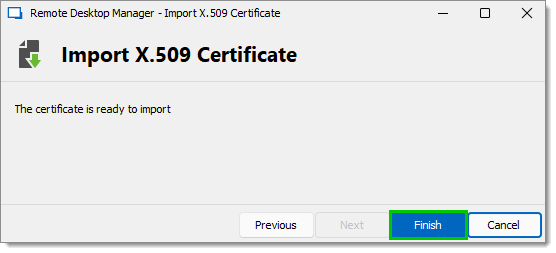
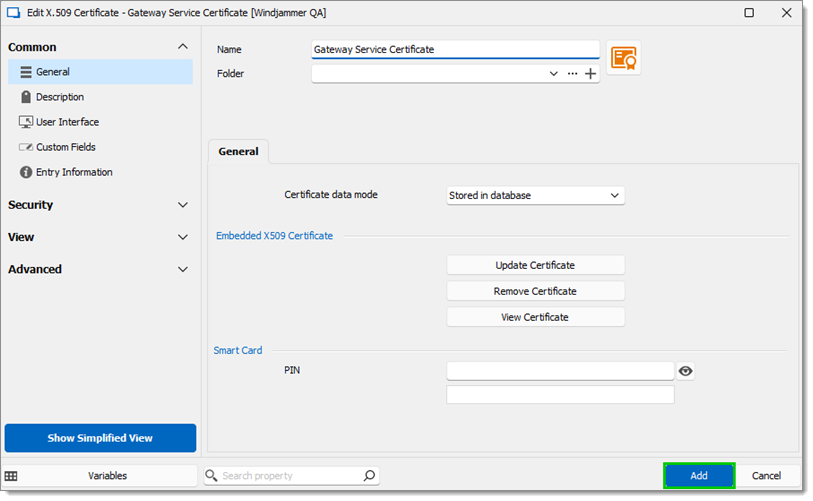
Geben Sie die Informationen ein und klicken Sie dann auf Hinzufügen.
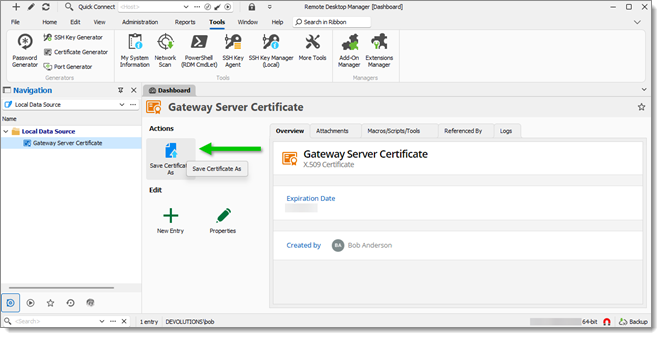
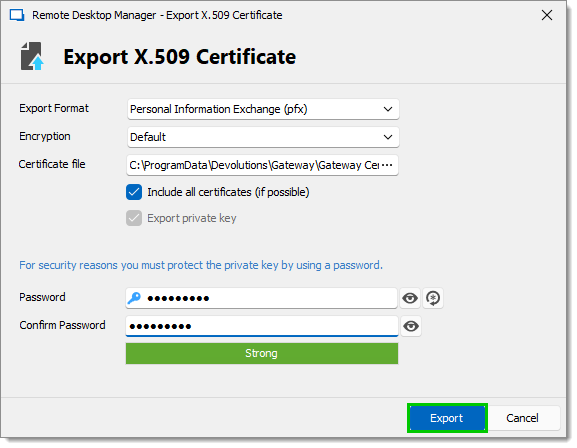
Wählen Sie den Eintrag aus und klicken Sie auf Zertifikat speichern unter (auch im Rechtsklick-Kontextmenü verfügbar).
Wählen Sie im Feld Exportformat die Option Privater Informationsaustausch (pfx).
Wählen Sie durch Klicken auf die Auslassungspunkte, wo die Datei gespeichert wird.
Geben Sie ein starkes Passwort ein und klicken Sie dann auf Exportieren.
Verwendung des Windows-Dienstprogramms certutil
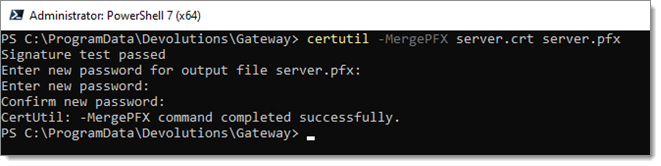
Verwenden Sie das integrierte Windows-Dienstprogramm certutil, um eine Zertifikatsdatei (.crt oder .cer) und ihren privaten Schlüssel (.key) zu kombinieren. Beide Dateien müssen denselben Namen haben. certutil -MergePFX file.crt file.pfx
Importieren des Zertifikats
Nachdem Sie das Zertifikat und die Datei mit dem privaten Zertifikatsschlüssel erhalten haben, importieren Sie es in Windows.
Installieren Sie das Zertifikat:
Wenn Windows das Zertifikat automatisch erkennt, doppelklicken Sie darauf und wählen Sie Zertifikat installieren...; oder
Öffnen Sie
certmgr.mscam vorgesehenen Speicherort (LocalMachineoderCurrentUser), klicken Sie mit der rechten Maustaste auf den gewünschten Speicherort (z. B. Eigene Zertifikate/Zertifikate) und wählen Sie Alle Aufgaben – Importieren.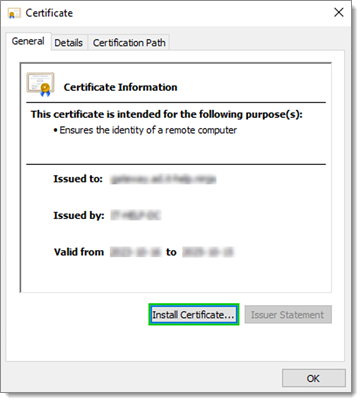
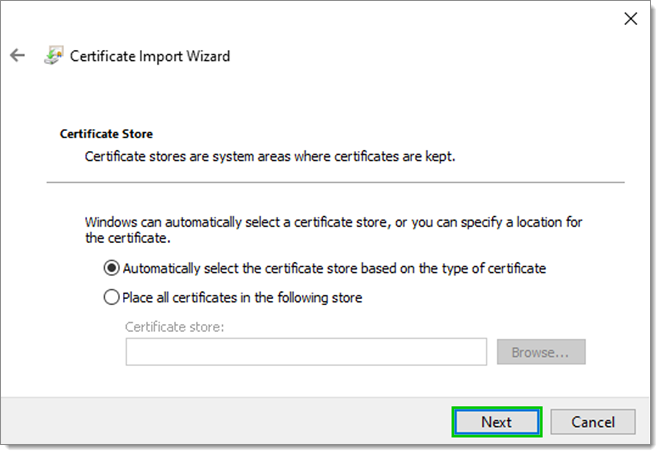
Wählen Sie eine der folgenden Optionen und klicken Sie auf Weiter:
Zertifikatspeicher automatisch auswählen, basierend auf dem Zertifikatstyp; oder
Alle Zertifikate in folgendem Speicher speichern und klicken Sie auf Durchsuchen..., um einen Ordner auszuwählen.
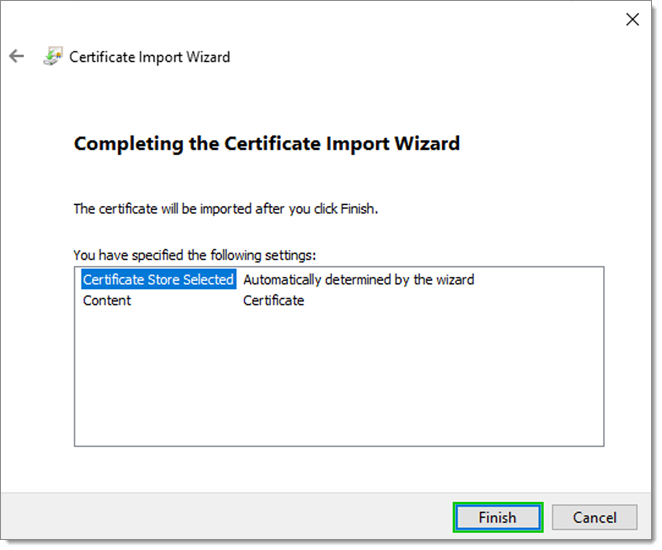
Schließen Sie den Import ab, indem Sie auf Fertigstellen klicken.
Dem Devolutions Gateway-Dienst Leseberechtigung für den privaten Schlüssel des Zertifikats erteilen
Standardmäßig führt Devolutions Gateway seinen Dienst mit dem Konto Netzwerkdienst aus. Um ein Zertifikat aus dem lokalen Zertifikatspeicher zu verwenden, stellen Sie sicher, dass das Konto Netzwerkdienst Leseberechtigungen für den privaten Schlüssel des Zertifikats hat.
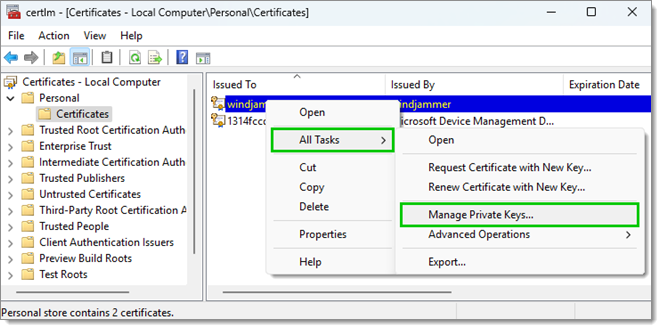
Öffnen Sie den lokalen Zertifikatspeicher und navigieren Sie zum Zertifikat.
Klicken Sie mit der rechten Maustaste auf das Zertifikat und wählen Sie Alle Aufgaben – Private Schlüssel verwalten.
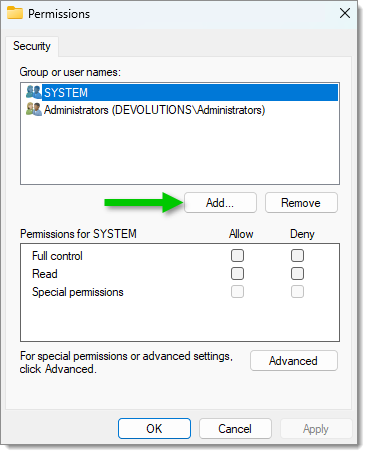
Klicken Sie, um einen Benutzernamen hinzuzufügen.
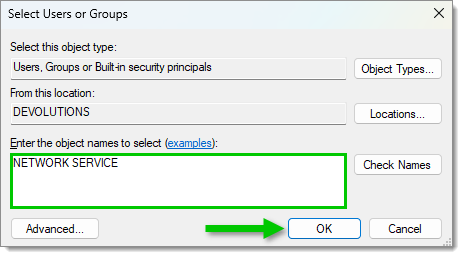
Schreiben Sie "NETWORK SERVICE" in das Feld für Objektnamen und klicken Sie dann auf OK.
Wählen Sie den neuen Benutzernamen NETWORK SERVICE aus und erteilen Sie ihm die Berechtigung Lesen.
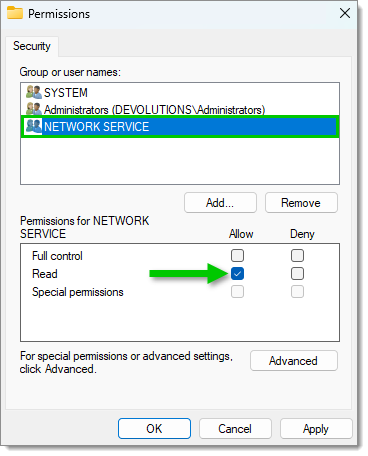
Klicken Sie auf Übernehmen und dann auf OK.
Konfigurieren des Windows-Zertifikatspeichers über gateway.json
Der Standardspeicherort der Datei gateway.json ist das Verzeichnis %ProgramData%\Devolutions\Gateway.
Stellen Sie sicher, dass die Datei eine gültige .json-Datei ist, indem Sie sie damit testen:
Dies funktioniert mit PowerShell 5.1 und späteren Versionen (die empfohlene Version ist PowerShell 7.x).
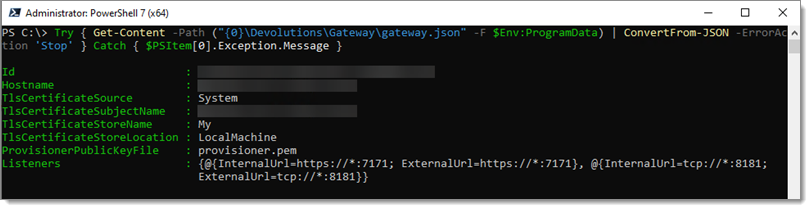
Eine typische Konfiguration ist unten dargestellt. Ihre Werte können abweichen, insbesondere der Antragstellername, da dieser den Domänennamen widerspiegelt, auf den Devolutions Gateway antwortet. Die wichtigen zu ändernden Werte sind:
TlsCertificateSource-SystemTlsCertificateSubjectName-gateway.ad.it-help.ninjaTlsCertificateStoreName-MyTlsCertificateStoreLocation-LocalMachine
Ein Beispiel für die gesamte Konfigurationsdatei:
Führen Sie das obige Skript aus.
Öffnen Sie
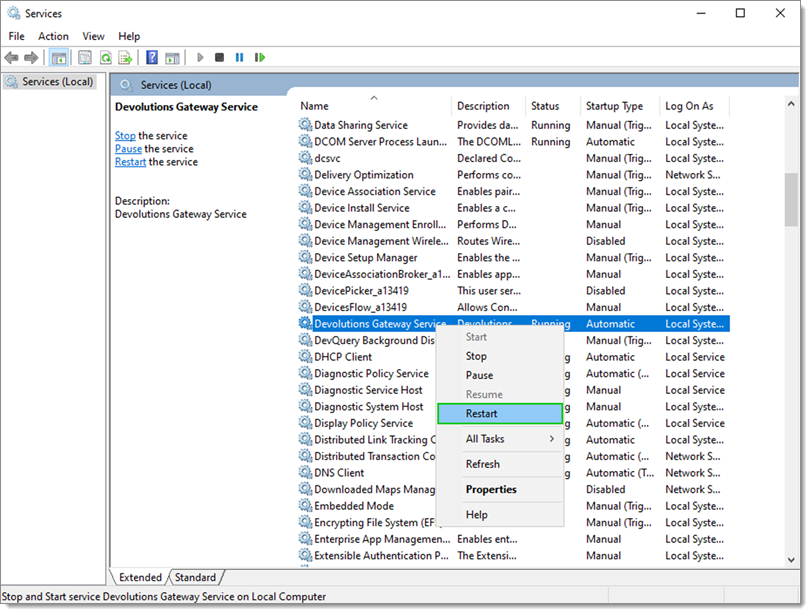
services.msc.Klicken Sie mit der rechten Maustaste auf Devolutions Gateway Service und wählen Sie Neu starten.
Überprüfen Sie, ob Devolutions Gateway korrekt ausgeführt wird, indem Sie mit einem Webbrowser zu
https://{FQDN}:7171/jet/healthnavigieren (ersetzen Sie{FQDN}durch Ihre Gateway-DNS-Adresse).
Konfigurieren des Windows-Zertifikatspeichers über PowerShell
Devolutions Gateway kann auch über PowerShell-Befehle konfiguriert werden. Das Devolutions Gateway PowerShell-Modul bietet viele Befehle zur Konfiguration. Standardmäßig enthält eine Installation von Devolutions Gateway das Modul im Installationsverzeichnis. Importieren Sie das Modul wie folgt:
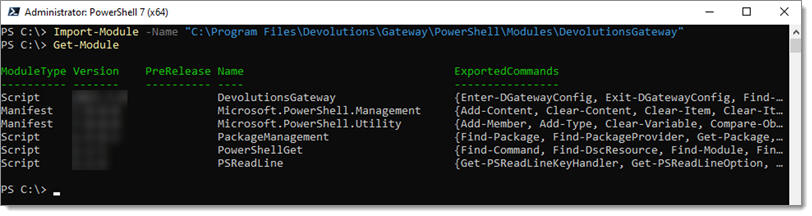
Eine weitere Methode, das Modul leicht zugänglich zu machen, ist die Installation wie folgt:
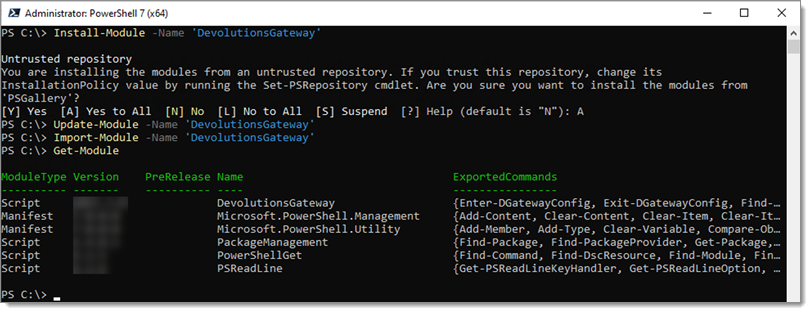
Nach dem Import können Sie die aktuelle Konfiguration mit dem folgenden Befehl anzeigen:
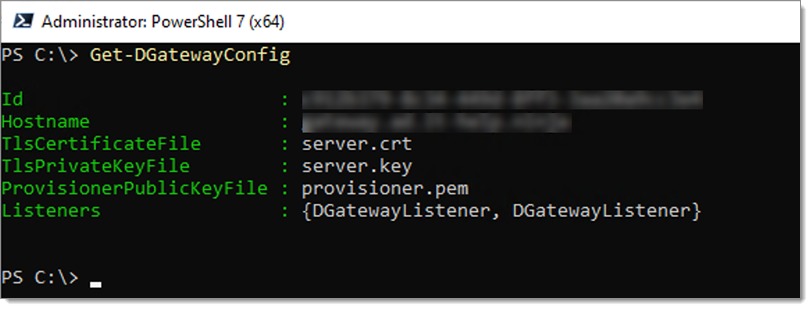
Um Devolutions Gateway anzuweisen, den Windows-Speicher zu verwenden, verwenden Sie den folgenden Befehl:
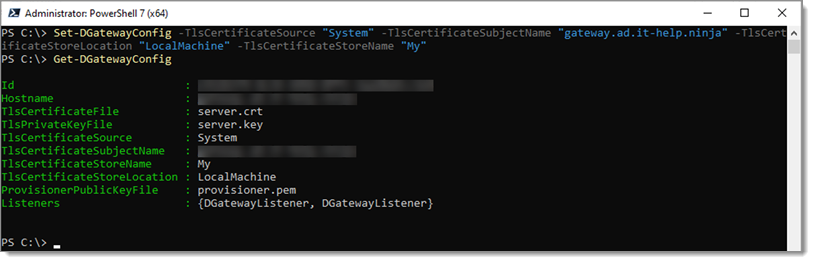
Starten Sie den Dienst neu, damit die Konfiguration wirksam wird.
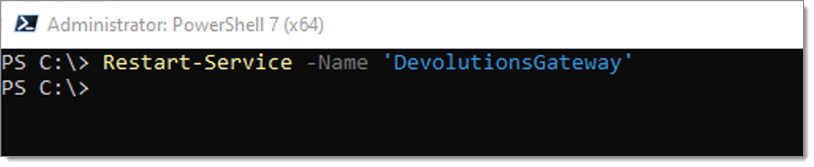
Überprüfen Sie, ob Devolutions Gateway korrekt ausgeführt wird, indem Sie mit einem Webbrowser zu https://{FQDN}:7171/jet/health navigieren.
Zuletzt aktualisiert
War das hilfreich?