

Den Devolutions Gateway-KDC-Proxy verwenden
Eine Remote-Verbindung zu Systemen mit Kerberos-Tokens ist ohne direkte Sichtverbindung eine Herausforderung. Ein Kerberos-KDC-Proxy (Key Distribution Controller) bietet eine Methode, mit der ein Client mit einem Zwischenserver kommunizieren kann – in diesem Beispiel Devolutions Gateway –, der die Token-Anfrage an einen anderen KDC weiterleitet, der sich auf dem Domänencontroller befindet.
Da Devolutions Gateway ein sicherer, schlanker Just-in-Time-Ersatz für ein VPN ist, ist es eine ausgezeichnete Option, um als KDC-Proxy für Remote-RDP-Verbindungen zu fungieren. Devolutions Gateway bietet zwei Optionen: kurzlebige und langlebige Tokens.
API-Hooking für RDP aktivieren
Microsoft RDP API-Hooking sollte aktiviert werden in Remote Desktop Manager (standardmäßig aktiviert) für Devolutions Gateway-Verbindungen. Dies ermöglicht die weitere Nutzung, wenn ein NTLM-Downgrade auftritt.
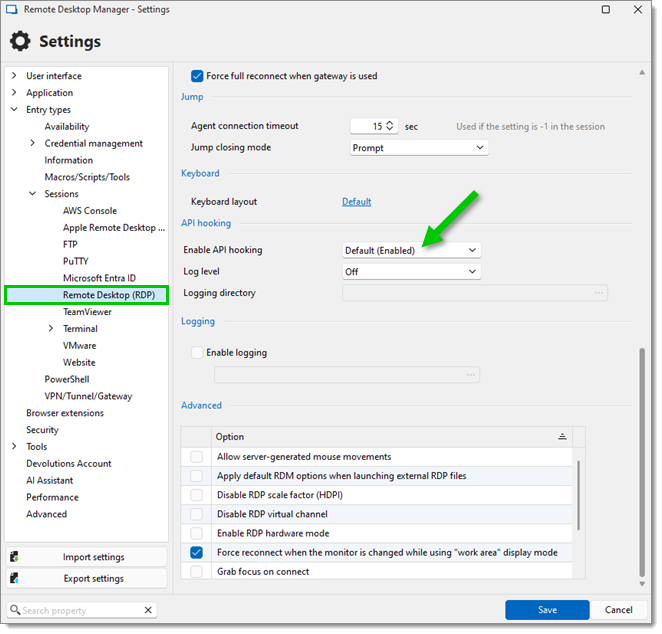
KDC-Proxy mit kurzlebigen Tokens konfigurieren
Bei Verwendung eines KDC-Proxys ist die empfohlene Standardeinstellung kurzlebige Tokens, die dynamisch vom Devolutions Gateway eingefügt werden. Diese Tokens werden in RDP über NLA (Network Layer Authentication) und von den webbasierten Devolutions-Sitzungen wie WinRM, LDAP und LAPS verwendet. Typische Kerberos-Tokens sind standardmäßig auf 10 Stunden begrenzt.
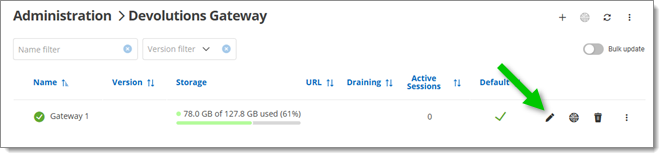
Gehen Sie in Devolutions Server zu Administration – Module – Devolutions Gateway. Klicken Sie dann auf die Schaltfläche Bearbeiten (stiftförmiges Symbol) bei der gewünschten Devolutions Gateway-Instanz.
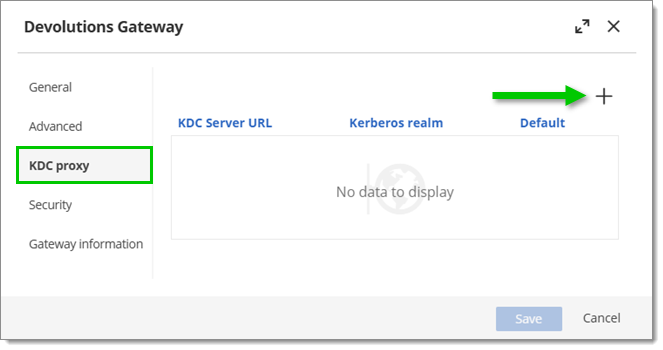
Klicken Sie im Abschnitt KDC-Proxy auf die Schaltfläche Hinzufügen (kreuzförmiges Symbol). Es können mehrere KDC-Server hinzugefügt werden.
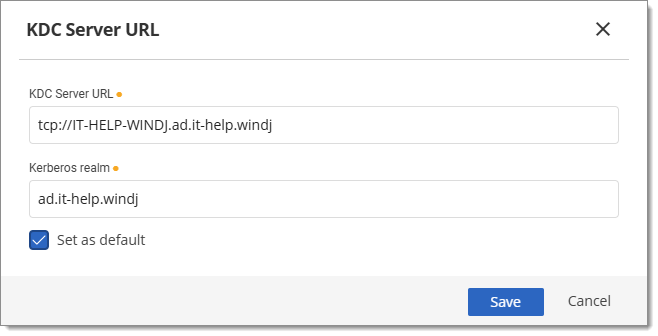
Füllen Sie die Felder KDC-Server-URL und Kerberos-Realm aus. Aktivieren Sie Als Standard festlegen, damit alle Verbindungen die KDC-Server-URL verwenden. Andernfalls werden nur übereinstimmende Realms verwendet. Klicken Sie auf Speichern.
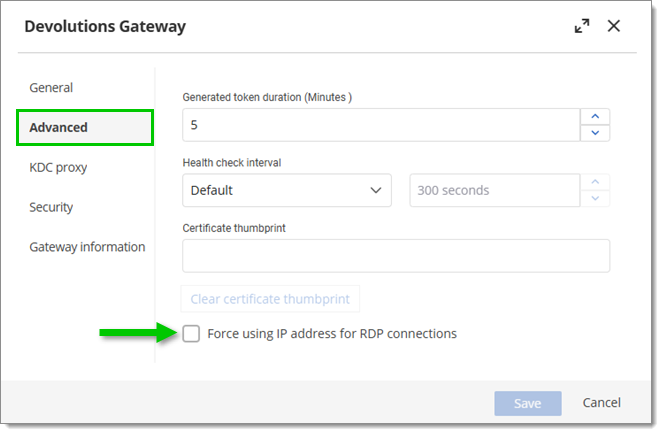
Gehen Sie zurück im Bearbeitungsfenster von Devolutions Gateway zum Abschnitt Erweitert und stellen Sie sicher, dass die Option Verwendung der IP-Adresse für RDP-Verbindungen erzwingen nicht aktiviert ist. Klicken Sie auf Speichern, um die Konfiguration abzuschließen.
KDC-Proxy mit langlebigen Tokens konfigurieren
Es können spezifische Tokens erstellt werden, die 1, 3 oder 6 Monate oder ein ganzes Jahr gültig sind. Typischerweise würden solche langlebigen Tokens nur erstellt werden, um sie dann systemweit zu installieren und für Sonderfälle zu verwenden, in denen Devolutions Gateway kein kurzlebiges Token dynamisch einfügen kann.
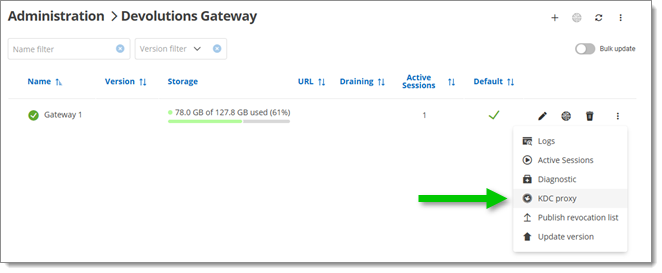
Gehen Sie in Devolutions Server zu Administration – Module – Devolutions Gateway und klicken Sie auf die Schaltfläche Mehr (Symbol mit drei senkrechten Punkten). Wählen Sie KDC-Proxy.
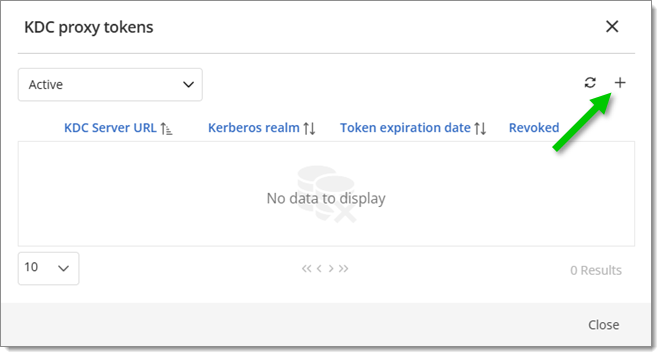
Klicken Sie auf die Schaltfläche Hinzufügen (kreuzförmiges Symbol).
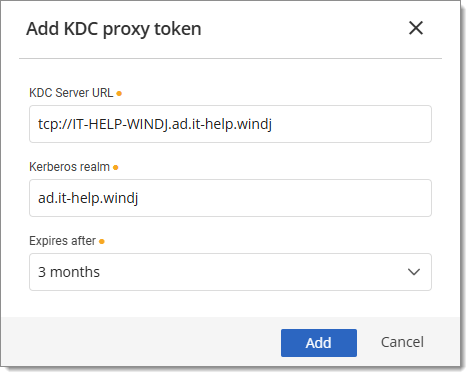
Füllen Sie die Felder KDC-Server-URL und Kerberos-Realm aus und legen Sie fest, wie lange das Token gültig sein soll. Klicken Sie auf Hinzufügen.
Laden Sie nach dem Hinzufügen entweder ein PowerShell-Skript oder eine Registrierungsdatei herunter, um das Token zur Registrierung des Zielcomputers hinzuzufügen. Sowohl die Registrierungsdatei als auch die PowerShell-Datei bewirken dasselbe, aber die PowerShell-Datei kann bei Bedarf auch mit dem Parameter
-Uninstallausgeführt werden, um die Deinstallation vorzunehmen.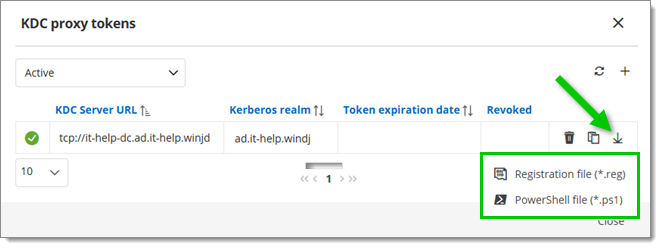
Registrierungseinträge für den KDC-Proxy
Beide Skripte konfigurieren mehrere Registrierungsschlüssel und -werte:
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\KerberosHKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\ParametersHKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxy\ProxyServers
Hier wird das generierte Token mit den folgenden Schlüsseln abgelegt:
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxyServer_Enabled=1HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\KdcProxy\ProxyServers\{realm name}= Token-Wert
Um die KDC-Konfiguration aus der Registrierung zu entfernen, bearbeiten Sie den Windows-Registrierungs-Editor vorsichtig oder starten Sie das zuvor verwendete PowerShell-Skript mit dem Parameter -Uninstall.
Active Directory-Gruppe „Geschützte Benutzer“
Das Hinzufügen von Benutzern zur Gruppe „Geschützte Benutzer“ in Active Directory deaktiviert NTLM, was häufig RDP für Remote-Sitzungen unbrauchbar macht. Devolutions Gateway behebt dies, indem es als KDC-Proxy fungiert und so die Kerberos-Authentifizierung auch ohne direkten Zugriff auf den Domänencontroller ermöglicht. In Remote Desktop Manager Windows muss RDP API-Hooking aktiviert sein, um kurzlebige Kerberos-Tokens zu unterstützen und die RDP-Funktionalität sicher wiederherzustellen.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?