

Ngrok-Tunnel mit Devolutions Gateway
Devolutions Gateway kann hinter Ngrok betrieben werden, um einer internen Devolutions Gateway-Installation eine zusätzliche Schutzebene hinzuzufügen oder um einen ausgehenden Tunnel zu ermöglichen, wenn eine Änderung der Firewall-Konfiguration nicht möglich ist. Die Verwendung von Devolutions Gateway hinter Ngrok ist sowohl für Devolutions Server als auch für Devolutions Cloud verfügbar. Der Ngrok-Tunnel kann zu einem bereits bestehenden Gateway hinzugefügt werden, indem einige Einstellungen in der Datei gateway.json geändert werden.
Ngrok konfigurieren
Melden Sie sich beim Ngrok-Dashboard an.
Gehen Sie zum Abschnitt Domains, der sich unter Cloud Edge befindet.
Klicken Sie auf New Domain.
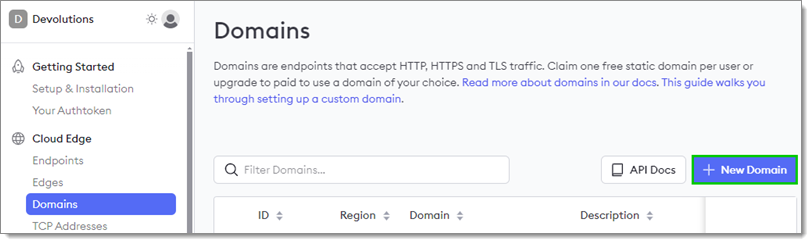
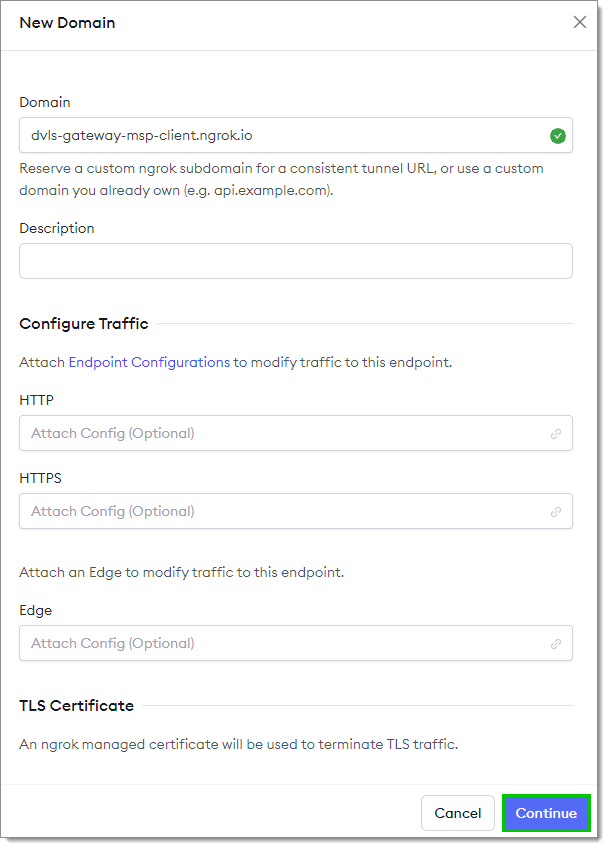
Geben Sie die Domänendetails ein und klicken Sie auf Continue.
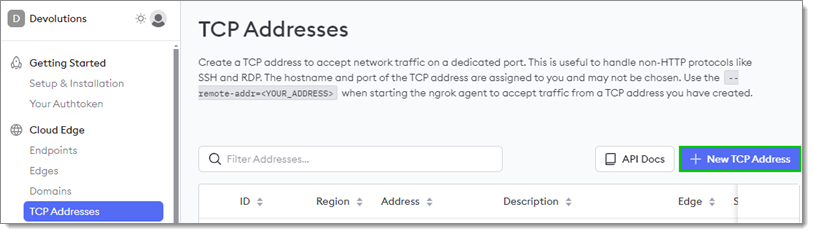
Wählen Sie unter Cloud Edge den Abschnitt TCP Addresses und klicken Sie dann auf die Schaltfläche New TCP Address.
Ändern Sie die Informationen bei Bedarf und klicken Sie auf Continue.
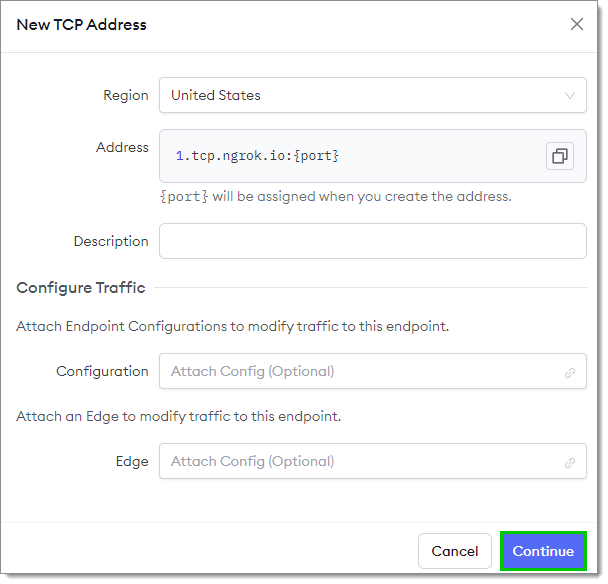
Es wird empfohlen, die Domain, die TCP Address, den zugewiesenen TCP-Port sowie den Ngrok-Authtoken zu notieren.
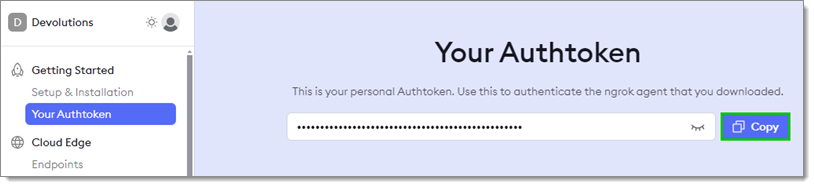
Gehen Sie zu Getting Started — Your Authtoken und klicken Sie auf die Schaltfläche Copy.
Den Bereitstellungsschlüssel abrufen
Melden Sie sich bei der Devolutions Server- oder Devolutions Cloud-Instanz als Benutzer mit Zugriff auf die Devolutions Gateway-Konfiguration an.
Gehen Sie zu Administration — Devolutions Gateway.
Klicken Sie auf die Schaltfläche More und wählen Sie Download public key.
Diese Datei muss für den Server zugänglich sein, der Devolutions Gateway hinter Ngrok hostet.
Devolutions Gateway mit Ngrok installieren
Öffnen Sie eine Verbindung zum Server, der Devolutions Gateway hostet, und laden Sie das Installationsprogramm herunter.
Führen Sie das Installationsprogramm aus.
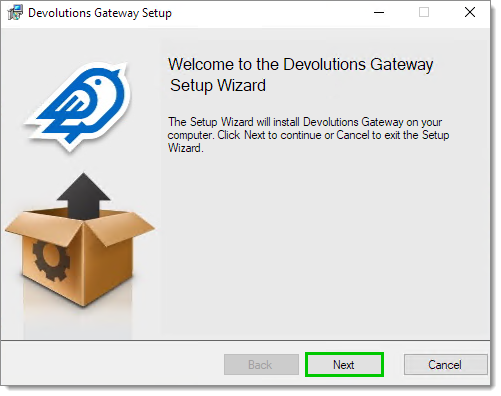
Klicken Sie auf Next.
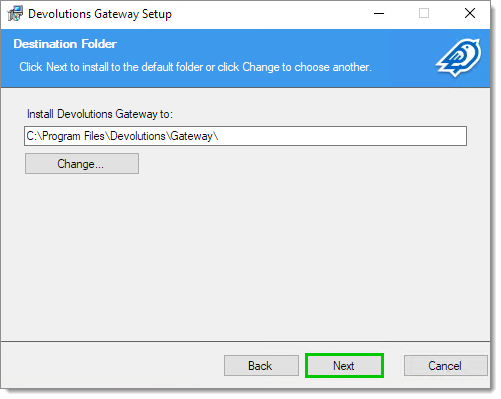
Sobald der gewünschte Installationspfad ausgewählt ist, klicken Sie auf die Schaltfläche Next.
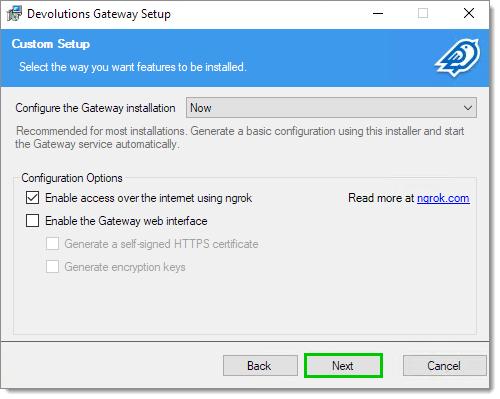
Aktivieren Sie die Option Enable access over the internet using Ngrok und klicken Sie auf Next.
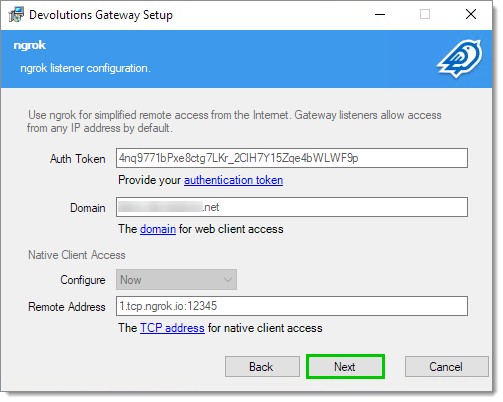
Geben Sie die Ngrok-Einstellungen ein und klicken Sie auf Next.
Geben Sie den Pfad zum zuvor von Devolutions Server oder Devolutions Cloud abgerufenen öffentlichen Schlüssel an und klicken Sie auf Next.
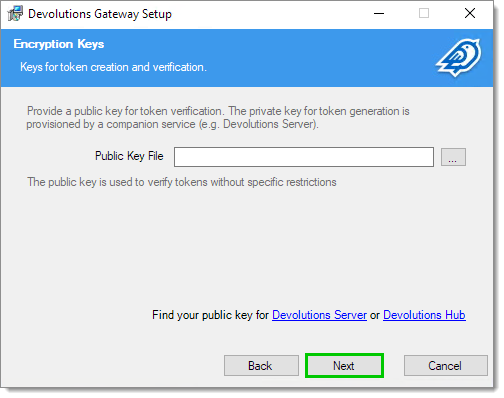
Diese Schlüsseldatei muss für das Konto NetworkService zugänglich sein, unter dem Devolutions Gateway ausgeführt wird.
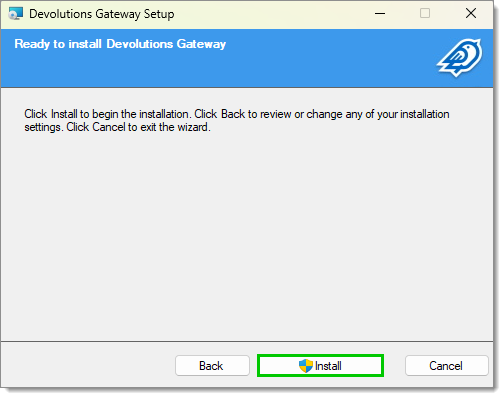
Klicken Sie auf Next und dann auf Install.
Devolutions Server konfigurieren
Melden Sie sich bei einer Devolutions Server-Instanz als Benutzer mit Zugriff auf die Devolutions Gateway-Konfiguration an.
Gehen Sie zu Administration — Devolutions Gateway.
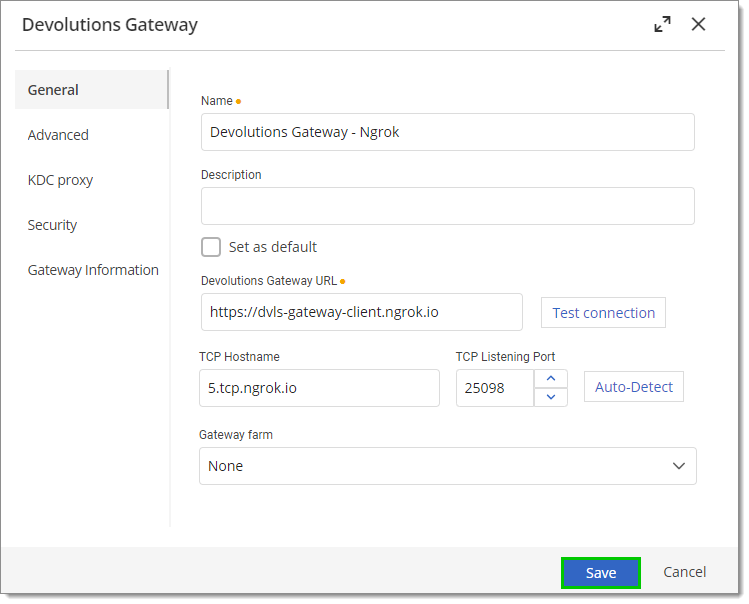
Klicken Sie auf die Schaltfläche Hinzufügen (+) und wählen Sie Gateway.
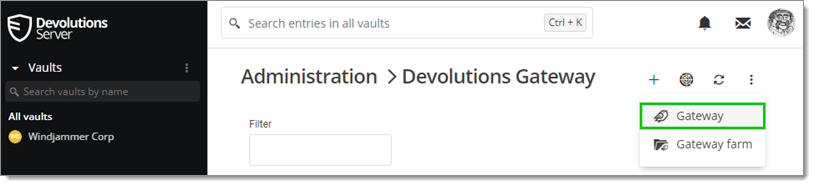
Geben Sie die zuvor von Ngrok abgerufenen Details ein, die zur Konfiguration von Devolutions Gateway verwendet werden.
Klicken Sie auf Speichern.
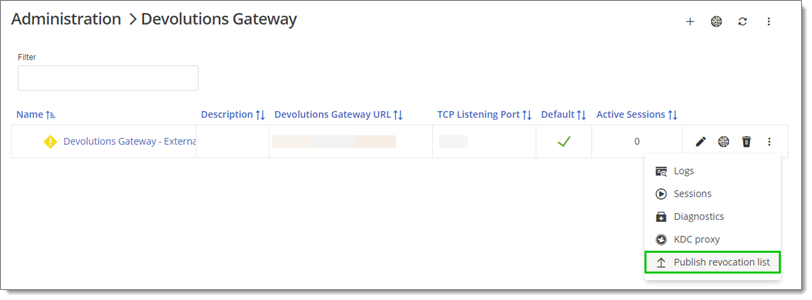
Klicken Sie auf die Auslassungspunkte (More) neben dem neu konfigurierten Gateway und wählen Sie Publish revocation list.
Wenn die Option Publish Gateway configuration verfügbar ist, sollte diese vor Publish revocation list ausgeführt werden.
Devolutions Cloud konfigurieren
Melden Sie sich bei einer Devolutions Cloud-Instanz als Benutzer mit Zugriff auf die Devolutions Gateway-Konfiguration an.
Gehen Sie zu Administration — Devolutions Gateway.
Klicken Sie auf die Schaltfläche Hinzufügen (+).
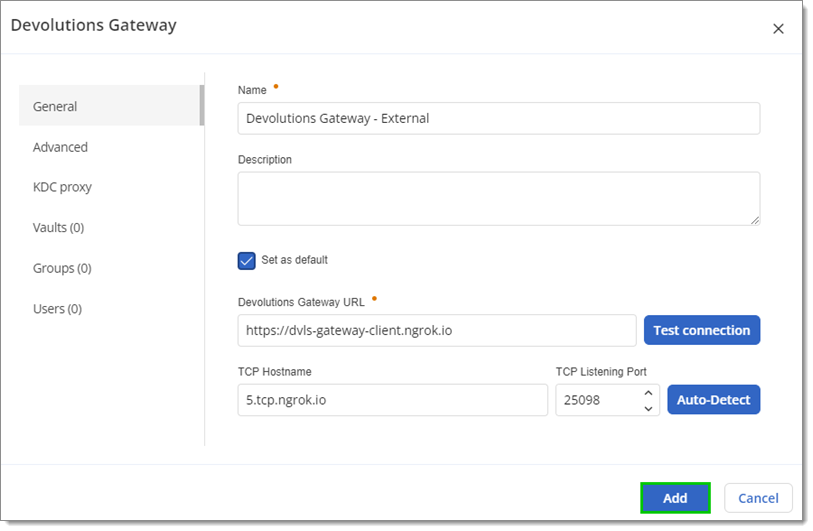
Geben Sie die zuvor von Ngrok abgerufenen Details ein, die zur Konfiguration von Devolutions Gateway verwendet werden.
Durchlaufen Sie eine beliebige Kombination der Registerkarten Tresore, Gruppen oder Benutzer, um zu entscheiden, wie die Lizenzen verteilt werden.
Klicken Sie auf Hinzufügen.
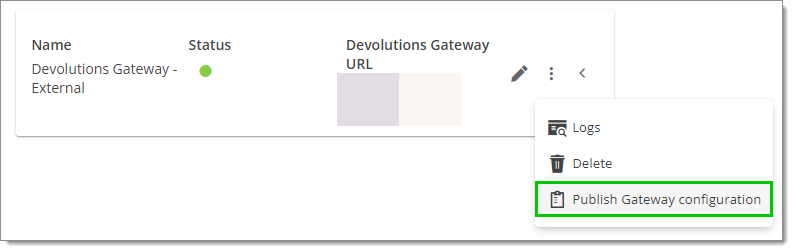
Klicken Sie auf die Auslassungspunkte (More) neben dem neu konfigurierten Gateway und wählen Sie Publish Gateway configuration.
Zuletzt aktualisiert
War das hilfreich?