

Accesso e autenticazione
La sezione Access & authentication le consente di configurare il modo in cui i suoi utenti accederanno a Devolutions Cloud.
Modalità generali e di autenticazione
Nella sezione General può abilitare le impostazioni di accesso per i suoi utenti.
Force prompt login
Impone una richiesta di accesso a tutti gli utenti. Se gli utenti hanno configurato l'autenticazione a più fattori nel loro Devolutions Account, verrà richiesta solo l'autenticazione a più fattori.
Enforce multifactor authentication on Devolutions Account
Impone a tutti gli utenti di configurare un'autenticazione a più fattori sul loro Devolutions Account.
Enforce number matching push notifications via Devolutions Password Manager
Abilita la corrispondenza numerica 2FA per tutti gli utenti di questa istanza di Devolutions Cloud con il nostro Devolutions Password Manager.
Single sign-on (SSO)
Consente agli utenti di accedere utilizzando un provider di identità configurato (SSO).
Devolutions Account
Consente agli utenti di accedere a Devolutions Cloud con il loro Devolutions Account.
Contractor
Consente l'autenticazione con un utente contractor, ossia un utente temporaneo con diritti di accesso e opzioni dell'interfaccia utente limitati.
Inactivity logout time
Disconnette gli utenti dopo un valore di tempo di inattività impostato, compreso tra 5 minuti e 4 ore (a meno che non sia su Off). Il ritardo è attivo solo quando la pagina è aperta.
Dominio
Verifichi il suo o i suoi domini per il single sign-on. È possibile verificare più domini in un'unica configurazione SSO. È obbligatorio in quanto ci consente di verificare la proprietà del dominio o dei domini forniti.
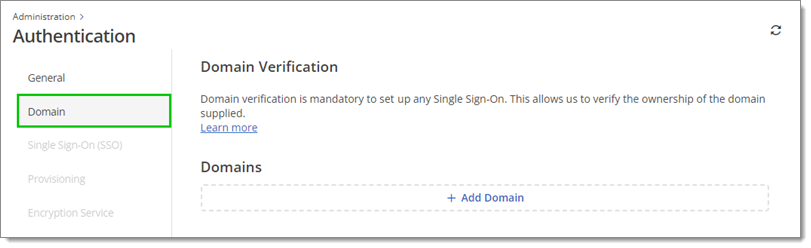
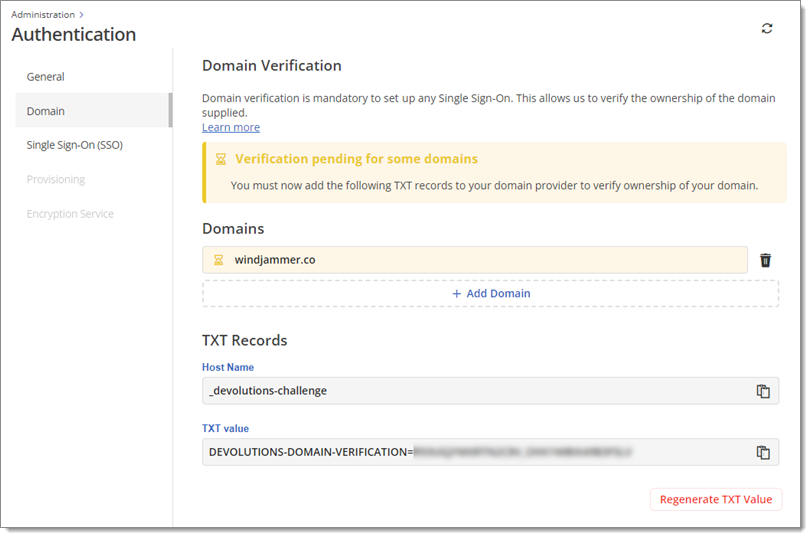
In una finestra separata, acceda al suo host di dominio e trovi i suoi record DNS. Crei e salvi un nuovo record .txt utilizzando le informazioni fornite di seguito.
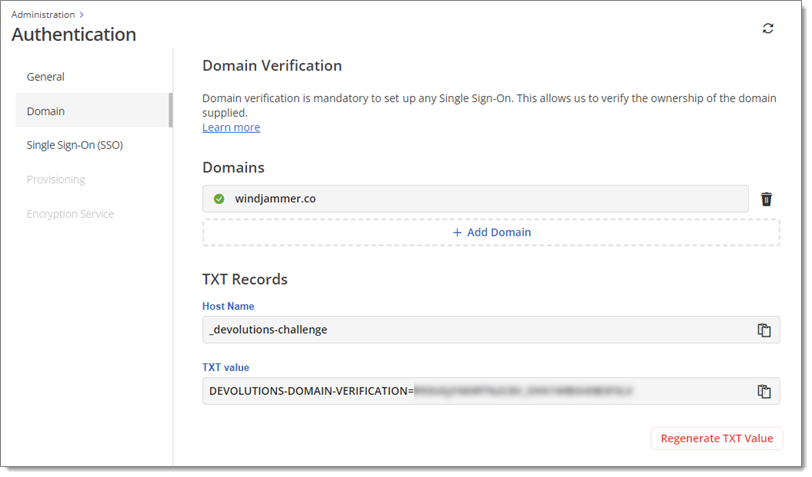
Saprà che il suo dominio è stato verificato con successo quando il suo stato passerà da Pending a Verified, come indicato da un'icona con un segno di spunta all'interno di un cerchio verde, come mostrato di seguito.
Single Sign-On (SSO)
Ha accesso alla sezione Single Sign-On (SSO) per configurare l'SSO per i suoi utenti di Devolutions Cloud. Inizi selezionando il gestore di identità di sua scelta tra Microsoft e Okta.
Dovrà quindi inserire alcune informazioni come mostrato di seguito.
Per impostazione predefinita, l'SSO verrà abilitato una volta completata la sua configurazione. Può anche Force SSO on all users.
Se abilita Force SSO on all users, gli utenti non avranno accesso a Devolutions Cloud in caso di errata configurazione o di inattività del suo provider SSO. Le consigliamo vivamente di informare tutti gli utenti esistenti nel suo Devolutions Cloud di questo nuovo metodo di autenticazione prima di attivarlo. In alternativa, consulti Disable Force SSO on all users in Devolutions Cloud using PowerShell per disabilitare temporaneamente la funzionalità.
Dopo la configurazione dell'SSO, gli utenti potranno accedere alla sua istanza di Devolutions Cloud utilizzando le loro credenziali Entra ID o Okta, oltre a poterlo fare con le credenziali del loro Devolutions Account.
Dopo aver configurato e salvato le sue impostazioni SSO, è comunque possibile modificarle o persino eliminarle.
Provisioning
Sincronizzi e automatizzi il processo di provisioning e deprovisioning dei suoi utenti e gruppi di Devolutions Cloud configurando il suo provider di identità con Devolutions Cloud tramite la specifica SCIM (System for Cross-domain Identity Management) nelle configurazioni del suo idP (Identity Provider).
Il suo o i suoi domini devono essere verificati e il single sign-on deve essere prima configurato e abilitato per impostare il provisioning. Per le istruzioni complete sulla configurazione del provisioning, visiti Get started with SSO in Devolutions Cloud.
Servizio di crittografia
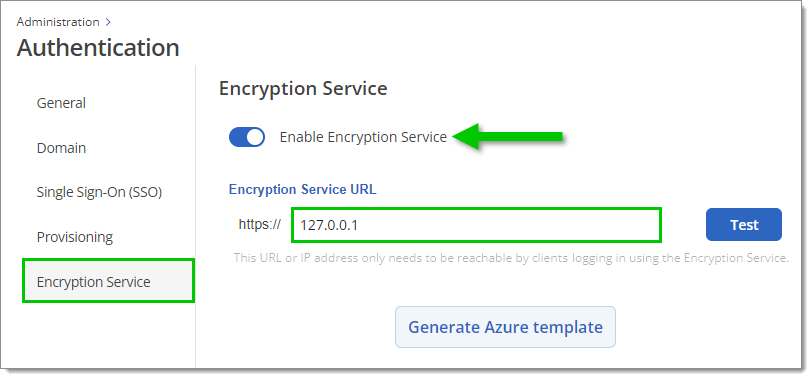
Il servizio di crittografia di Devolutions Cloud semplifica l'accesso a Devolutions Cloud eliminando la necessità di invitare individualmente ogni utente dal suo provider SSO. Deve abilitare la funzionalità e inserire l'Encryption service URL, ovvero l'indirizzo in cui il servizio di crittografia resterà in ascolto delle richieste in arrivo. Questo URL o indirizzo IP deve essere raggiungibile solo dai client che accedono utilizzando il servizio di crittografia.
Consulti Servizio di crittografia per un elenco dei requisiti e delle guide di configurazione.
Vedere anche
Ultimo aggiornamento
È stato utile?