

ID client o secret non valido con Microsoft SSO
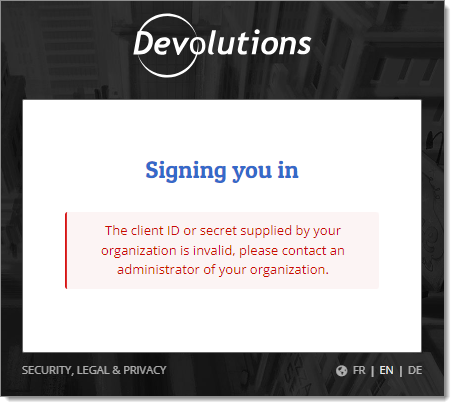
Il messaggio seguente può comparire quando si tenta di accedere a un Devolutions Cloud utilizzando Microsoft Single Sign-On (SSO): "The client ID or secret supplied by your organization is invalid, please contact an administrator of your organization."
Soluzione
Ciò significa molto probabilmente che il segreto client del Microsoft Azure Portal è scaduto. La soluzione è creare un nuovo segreto e modificarlo nella configurazione SSO di Devolutions Cloud.
Verificare la data di scadenza del segreto client
In una nuova pagina del browser web, acceda al Microsoft Azure Portal.
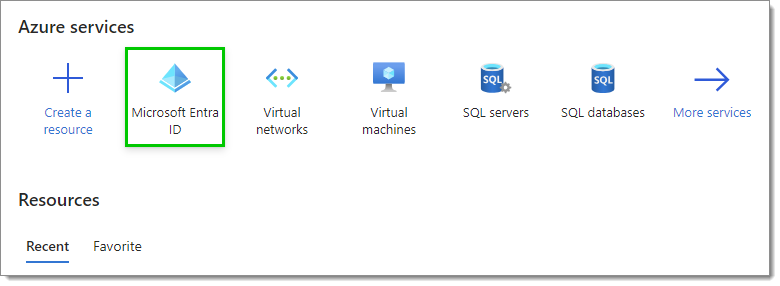
Selezioni Microsoft Entra ID nella sezione Azure services. Se non è immediatamente visibile, clicchi su More services.
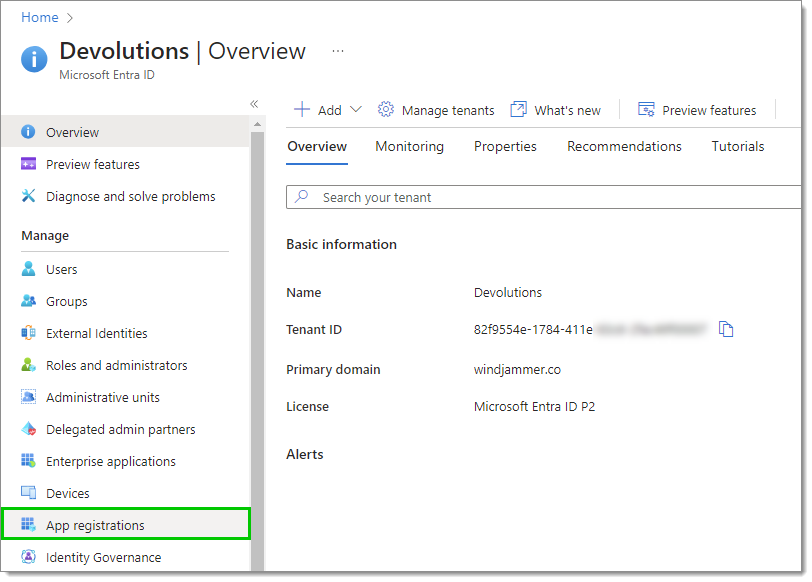
Clicchi su App registrations nel menu a sinistra.
Nell'elenco, clicchi sull'applicazione che è stata utilizzata per configurare l'SSO nell'istanza di Devolutions Cloud problematica.
Clicchi su Certificates & secrets nel menu a sinistra.
Individui il segreto attualmente utilizzato per la configurazione SSO di Devolutions Cloud e verifichi se è scaduto nella colonna Expires.
Se è effettivamente scaduto, questa è molto probabilmente la causa del problema di connessione. Il passo successivo è creare un nuovo segreto client e modificarlo nella configurazione SSO di Devolutions Cloud.
Creare un nuovo segreto client
Clicchi su New client secret.
Nella finestra Add a client secret, inserisca una Description (ad esempio, il nome dell'app Enterprise) e selezioni una data di scadenza per questo segreto client, in base alle sue migliori pratiche di sicurezza interne.
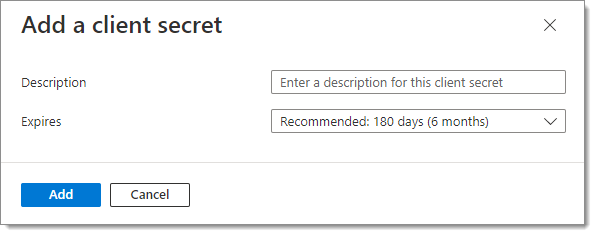
Clicchi su Add.
Copi il Value di questo nuovo segreto client cliccando sull'icona Copy to clipboard accanto ad esso.
Il segreto client scaduto può essere eliminato senza alcun problema poiché è scaduto e non può più essere utilizzato.
Acceda a Devolutions Cloud con il suo Devolutions Account.
Se l'opzione Force SSO on all users è abilitata, non sarà possibile accedere con il suo Devolutions Account. In questo caso, contatti il nostro team di assistenza clienti per richiedere la disabilitazione di questa opzione.
Una volta effettuato l'accesso, vada su Administration – Authentication – Single Sign-On (SSO), quindi selezioni la sua configurazione Microsoft SSO.
Sostituisca la Client secret key attualmente scaduta con quella appena creata. Questo campo può essere popolato solo utilizzando il pulsante Paste. Non può essere digitato direttamente.
Clicchi su Test Configuration.
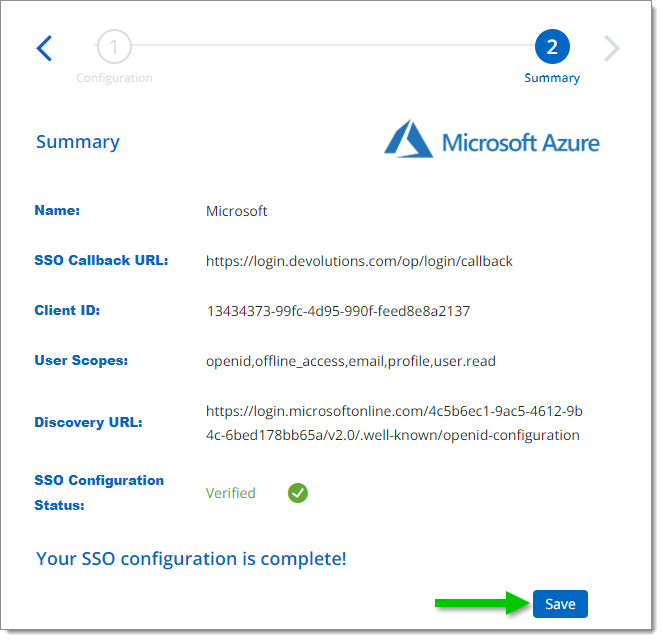
Se la connessione ha esito positivo, il suo account si connetterà con Entra ID e verrà visualizzato un riepilogo della configurazione.
Nel Summary della configurazione, clicchi su Save.
Ultimo aggiornamento
È stato utile?