

Inviare i log di Devolutions Cloud ad Azure Log Analytics
Questa guida fornisce istruzioni per creare e configurare tutti i componenti necessari per inviare i log di Devolutions Cloud ad Azure Log Analytics.
Creare una nuova registrazione dell'app
Apra il portale di Azure e vada a Registrazioni app.
Faccia clic su Nuova registrazione.
Assegni un nome all'app e faccia clic su Registra (non è necessario alcun URL di reindirizzamento).
In Tipi di account supportati, selezioni Account solo in questa directory organizzativa.
Recuperare l'ID client e l'ID tenant
Dopo la registrazione, individui ID client e ID tenant nella sezione Panoramica. Saranno necessari in seguito.
Creare un segreto client
Vada a Certificati e segreti.
Faccia clic su Nuovo segreto client per creare un segreto.
Salvi il valore del segreto in modo sicuro, poiché sarà utilizzato in seguito in Devolutions Cloud.
Una volta scaduto il segreto, deve rinnovarlo e aggiornarlo in Devolutions Cloud; in caso contrario, l'acquisizione dei log si interromperà.
Configurare un Data Collection Endpoint (DCE)
Crei un Data Collection Endpoint (DCE) in Azure per ricevere le richieste da Devolutions Cloud. In Devolutions Cloud, questo corrisponde al campo Azure Endpoint.
Creare una tabella di Azure Log Analytics
Segua il tutorial di Microsoft per creare una tabella Log Analytics in Azure per i dati di esempio. Ecco i dati di esempio richiesti inviati da Devolutions Cloud:
La colonna TimeGenerated in Azure Log Analytics è essenziale perché è il timestamp principale che determina quando un record di log è stato acquisito nel sistema.
Editor di trasformazione : source | extend TimeGenerated = now() creerà una colonna TimeGenerated e registrerà l'ora della sincronizzazione.
Assegnare le autorizzazioni alla Data Collection Rule (DCR)
Assegni le autorizzazioni necessarie alla DCR: Monitoring Metrics Publisher.
Acceda alla DCR.
Controllo di accesso (IAM).
Aggiunga un'assegnazione di ruolo.
Selezioni Monitoring Metrics Publisher.
Faccia clic su Avanti.
Nella sezione Membri, selezioni la registrazione dell'app creata in precedenza.
Configurazione di Devolutions Cloud
Apra l'interfaccia web di Devolutions Cloud.
Vada a Amministrazione - Registrazione log.
Inserisca le credenziali di Azure.
Installare Devolutions Cloud Services
Il programma di installazione di Devolutions Cloud Services facilita l'installazione e la configurazione di diverse funzionalità come il modulo Privileged Access Management, il Servizio di crittografia (funzionalità abilitata per SSO) e il servizio Devolutions Cloud Reporting. Il servizio installato stabilirà la comunicazione tra il suo Devolutions Cloud e le sue risorse interne.
Creare un'identità applicativa
Apra Devolutions Cloud.
Faccia clic su Amministrazione – Identità applicative.
Selezioni Aggiungi identità applicativa (+).
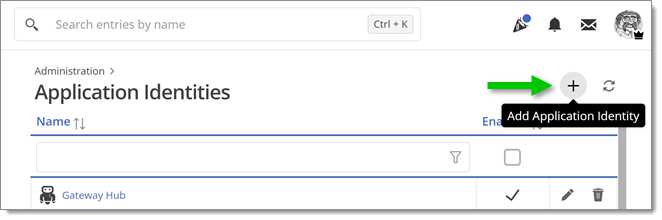
Inserisca un nome e faccia clic su Aggiungi.
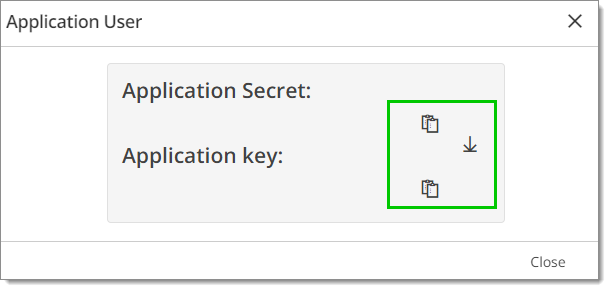
Salvi il Segreto applicativo e la Chiave applicativa forniti negli appunti o come file PDF. Saranno necessari durante l'installazione di Devolutions Cloud Services.
Modificare le autorizzazioni per le identità applicative
Vada a Devolutions Cloud.
Faccia clic su Amministrazione – Autorizzazioni di sistema.
Vada al modulo di modifica.
Selezioni Sistema.
Selezioni il suo utente applicativo nel menu a discesa sotto Gestisci configurazione di sistema, Gestisci report pianificati e Visualizza i log di amministrazione e l'attività degli utenti.
Per tutte le casseforti di sistema
In Devolutions Cloud, vada a Amministrazione – Autorizzazioni di sistema.
Vada al modulo di modifica.
Selezioni Cassaforte.
Scelga il suo utente applicativo nel menu a discesa nella sezione Collaboratore.
Faccia clic su Aggiorna per chiudere la finestra.
Per una cassaforte PAM specifica
In Devolutions Cloud, vada a Amministrazione – Cassaforte.
Faccia clic su Aggiungi.
Selezioni Cassaforte PAM nel menu per creare la sua cassaforte PAM.
Vada a Sicurezza – Modifica.
Scelga il suo utente applicativo nel menu a discesa nella sezione Collaboratore.
Faccia clic su Aggiungi per chiudere la finestra.
Installazione di Devolutions Cloud Services
Avvii il programma di installazione. Legga il Contratto di licenza con l'utente finale e faccia clic su Accetto i termini del contratto di licenza. Faccia clic su Avanti.
Nella finestra Installazione personalizzata, selezioni Reporting.
Faccia clic su Avanti.
Inserisca l'URL dell'Host.
Inserisca il Segreto applicativo e la Chiave applicativa salvati in precedenza.
Faccia clic su Fine per completare l'installazione.
Faccia clic su Testa connessione.
Se la connessione va a buon fine, prema Avanti.
Verificare i log di Devolutions Cloud Services
I log di Devolutions Cloud Services sono disponibili qui: C:\ProgramData\Devolutions\Hub\Reporting Service\Logs.
Ultimo aggiornamento
È stato utile?