

Configuri l'autenticazione SSO con Okta
Utilizzi Okta con Devolutions Cloud per l'autenticazione single sign-on (SSO) seguendo i passaggi di questa pagina. Consulti prima i requisiti e le funzionalità supportate qui sotto.
Requisiti
Per utilizzare l'SSO o il provisioning automatico (SCIM) con Okta, è necessario un account Okta con i diritti appropriati. Deve inoltre essere completata la procedura di convalida del dominio (vedere di seguito) per verificare la proprietà del dominio o dei domini configurati. Solo gli utenti con indirizzi email i cui domini sono stati verificati possono accedere tramite SSO o essere provisionati tramite SCIM.
Funzionalità supportate
Connessione all'istanza Devolutions Cloud tramite Okta SSO
Provisioning just-in-time (JIT) degli utenti connessi tramite Okta SSO
Sincronizzazione di Okta con Devolutions Cloud
Creazione/aggiornamento di utenti da Okta a Devolutions Cloud (creazione di utenti, aggiornamento degli attributi utente e disattivazione degli utenti)
Creazione/aggiornamento di gruppi da Okta a Devolutions Cloud (group push)
Gli utenti provisionati JIT tramite SSO o creati mediante sincronizzazione SCIM devono essere invitati in Devolutions Cloud in Administration – Users , come descritto nei passaggi seguenti.
Passaggi di configurazione
Ecco i passaggi per convalidare il dominio, configurare il single sign-on ed eseguire il provisioning degli utenti.
Verifica del dominio
In Devolutions Cloud
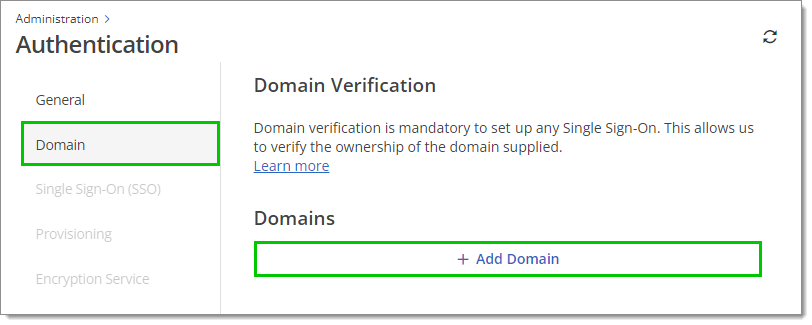
Vada su Administration – Authentication – Domain, poi clicchi su Add Domain.
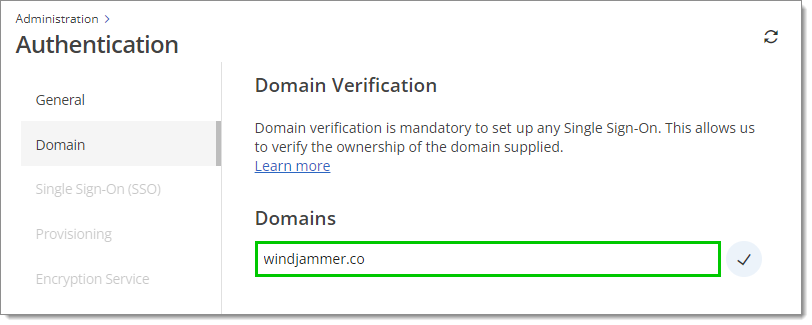
Compili il dominio, poi clicchi sul segno di spunta per avviare il processo di verifica.
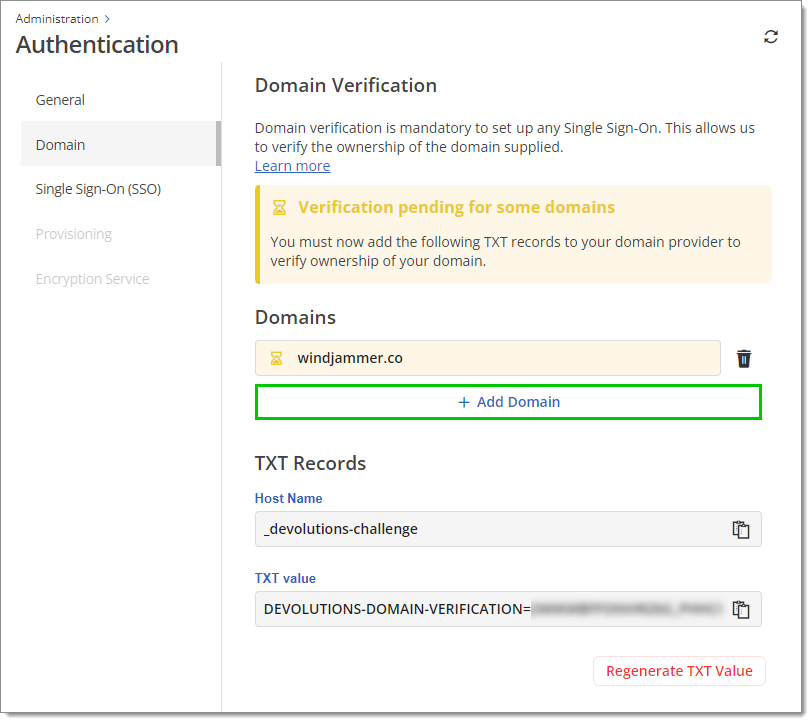
Per avere più domini, clicchi nuovamente su Add domain, compili l'altro dominio, poi clicchi sul segno di spunta. Ripeta questo processo per ogni dominio che desidera aggiungere.
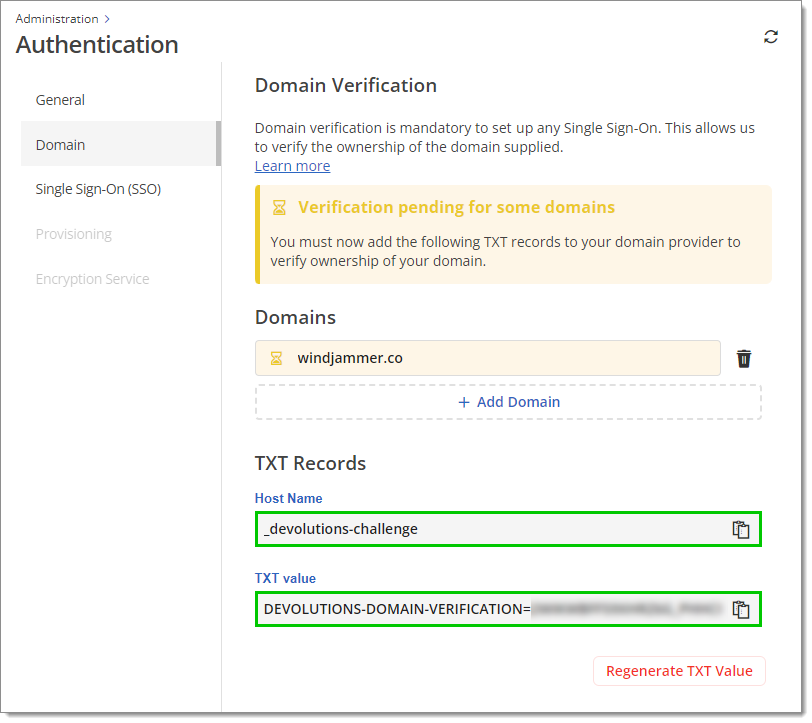
Crei un record DNS TXT utilizzando l'Host name e il TXT value forniti. Questo ci consente di verificare la proprietà del dominio o dei domini indicati.
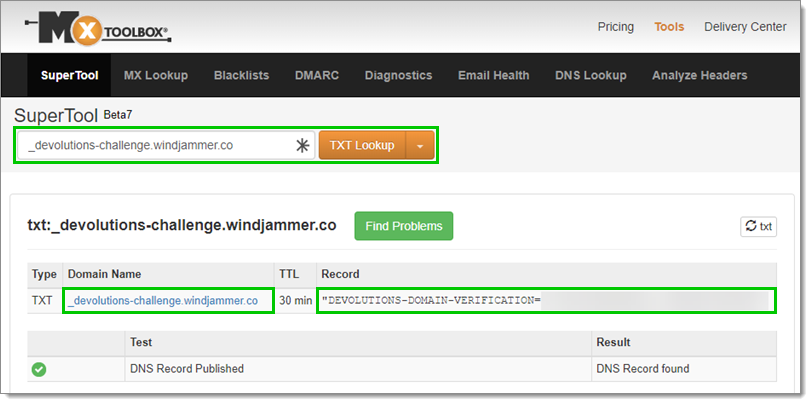
Si consiglia di verificare che la configurazione sia adeguata utilizzando strumenti di query DNS come MXToolBox o whatsmydns.net. L'esempio seguente utilizza lo strumento TXT Lookup di MXToolBox. La prima parte del Domain Name deve corrispondere all'Host name in Devolutions Cloud e il Record deve corrispondere anche al TXT value in Devolutions Cloud.
I record DNS TXT possono richiedere del tempo per propagarsi. Una volta verificato il dominio, non è necessario mantenere il record DNS TXT.
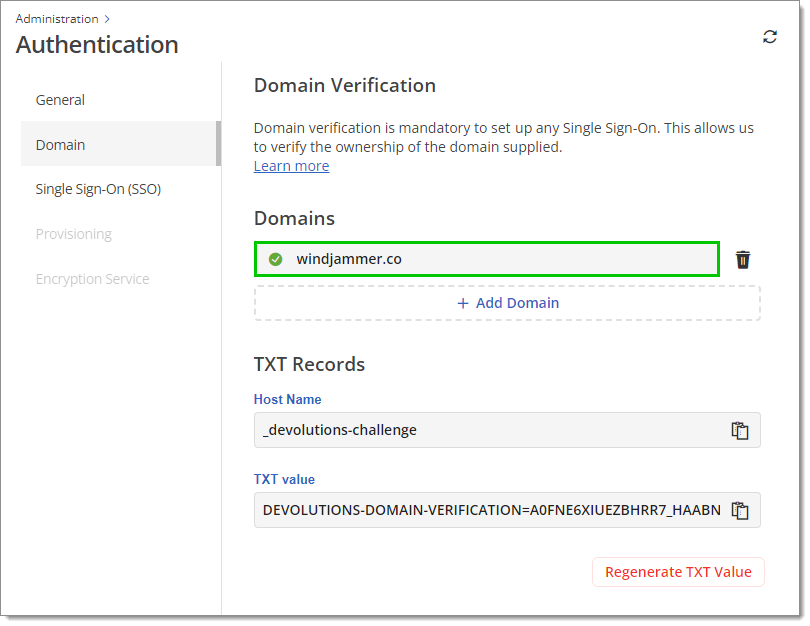
Attenda la verifica del dominio. Al termine della verifica, accanto al dominio verrà visualizzato un segno di spunta all'interno di un cerchio verde. Proceda a configurare il single sign-on (SSO) durante il processo di verifica; tuttavia, il provisioning degli utenti diventa accessibile solo dopo che il dominio è stato verificato.
Questa convalida dura 48 ore e non si riavvia automaticamente dopo tale periodo. Se il record TXT non viene configurato entro quelle 48 ore, lo stato della convalida sarà Expired. In tal caso, clicchi su Retry.
Se si verificano problemi durante il tentativo di verifica del dominio, consulti la nostra guida Risoluzione dei problemi di convalida del dominio.
Configurazione del single sign-on (SSO)
Vada su Administration – Authentication – Single sign-on (SSO), poi clicchi su Okta single sign-on (SSO) per essere reindirizzato alla pagina di configurazione.
Assegni un Name alla configurazione SSO. Questo nome apparirà solo nel menu delle impostazioni SSO di Devolutions Cloud. Il nome predefinito è "Okta".
Non chiuda questa pagina di configurazione, poiché i passaggi seguenti mostrano dove trovare le informazioni da inserire nei suoi campi.
In Okta
Acceda all'account Okta.
In Applications, clicchi su Browse App Catalog.
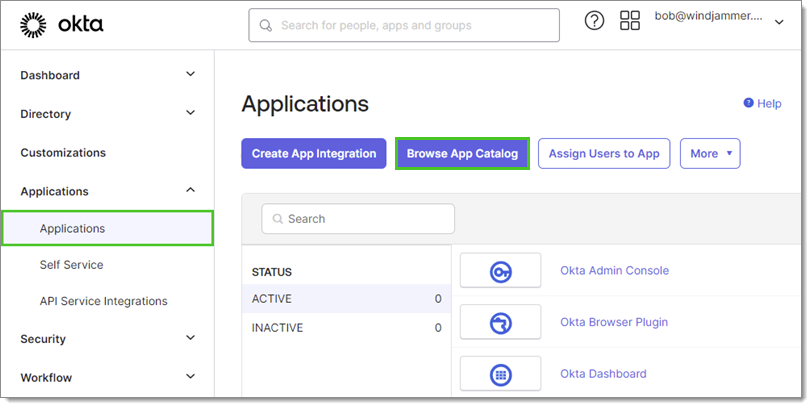
Cerchi Devolutions Cloud, poi clicchi sull'applicazione nei risultati della ricerca.
Clicchi su Add Integration in alto.
Nella scheda Sign On, copi il Client ID.
In Devolutions Cloud
Torni alla pagina Configure Single Sign-On (SSO) e incolli il Client ID del passaggio precedente nel campo omonimo.
In Okta
Torni alla scheda Sign On e copi il Client secret.
In Devolutions Cloud
Torni alla pagina Configure Single Sign-On (SSO) e incolli il Client secret del passaggio precedente nel campo Client secret Key.
In Discovery URL, inserisca l'URL utilizzato per accedere a Okta, senza la parte "-admin".
Non testi ancora la connessione, poiché è necessario prima assegnare gli utenti all'applicazione.
In Okta
Nella scheda Assignments, si assicuri che ogni utente utilizzato per testare la configurazione sia assegnato all'applicazione. Per maggiori dettagli, consulti la documentazione di Okta sulla gestione utenti e sull'assegnazione delle applicazioni.
In Devolutions Cloud
Testi la configurazione in Devolutions Cloud. Si apre una nuova finestra per connetterla a Devolutions Cloud tramite Okta. Una volta connesso, appare un messaggio di successo.
Se il popup non appare, potrebbe essere bloccato dal browser o da un'estensione del browser. Modifichi le impostazioni del browser e/o dell'estensione. Se il problema persiste, anche disattivare/rimuovere l'estensione o cambiare browser può risolverlo.
Clicchi su Save nel Summary della configurazione SSO di Okta.
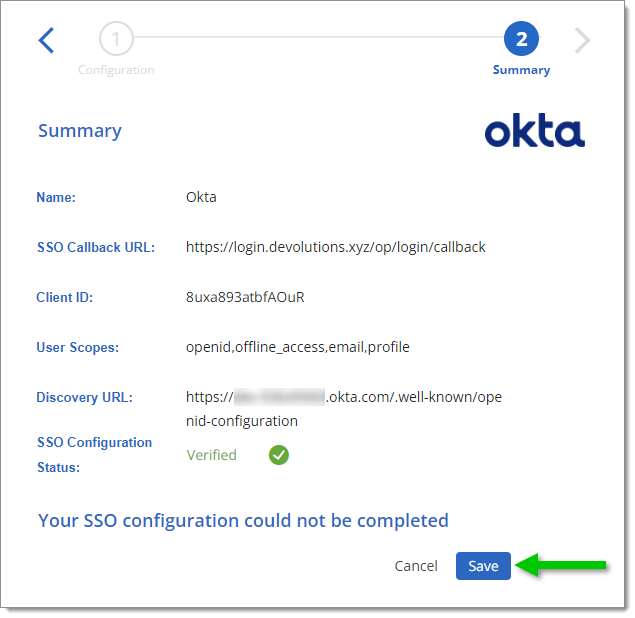
La configurazione SSO è ora completata. Accanto alla configurazione dovrebbe ora essere visibile un'icona con un segno di spunta verde, che indica che la configurazione SSO tramite Okta è ora abilitata su Devolutions Cloud.
Accesso con Okta SSO
Quando accede a Devolutions Cloud, clicchi su Sign in with Okta.
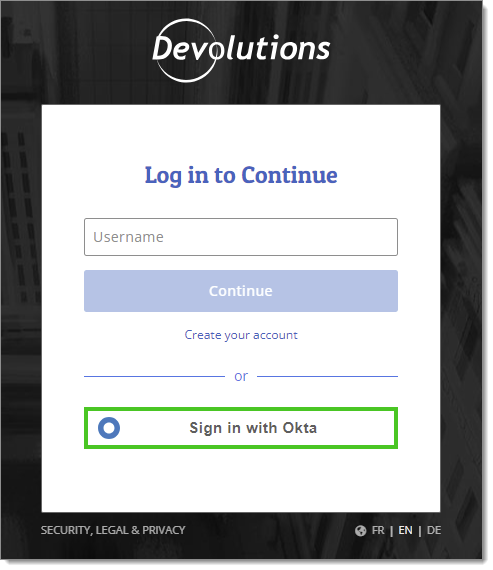
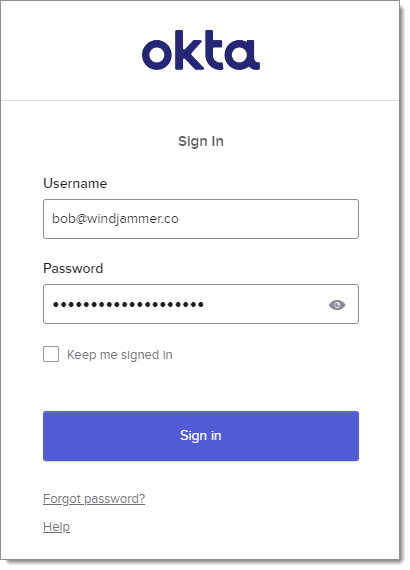
Si aprirà una pagina di accesso di Okta. Inserisca le credenziali Okta e clicchi su Sign in. Devolutions Cloud sarà quindi accessibile.
Configurazione del provisioning SCIM
Sincronizzi utenti e gruppi di utenti dai provider a Devolutions Cloud seguendo i passaggi di questa sezione. Consulti prima l'elenco delle funzionalità supportate qui sotto.
Si noti che supportiamo la sincronizzazione in una sola direzione, da Okta a Devolutions Cloud, nello specifico per utenti e gruppi. La sincronizzazione da Devolutions Cloud a Okta non è supportata.
Funzionalità supportate
Creazione di utenti
Aggiornamento degli attributi utente
Disattivazione degli utenti
Group push
Passaggi di configurazione del provisioning
In Okta
Vada all'applicazione Devolutions Cloud.
Nella scheda Provisioning, clicchi su Configure API Integration.
Selezioni la casella Enable API Integration.
In Devolutions Cloud
Vada su Administration – Authentication – Provisioning e abiliti il provisioning SCIM.
Copi il Secret token cliccando sull'icona Copy to clipboard accanto ad esso.
In Okta
Torni alla scheda Provisioning in Okta e incolli il Secret token del passaggio precedente nel campo API Token.
Clicchi su Test API Credentials. Dovrebbe apparire un messaggio di successo.
In Devolutions Cloud
Torni alla configurazione Provisioning in Devolutions Cloud e clicchi su Activate synchronization.
In Okta
Salvi (Save) la configurazione del provisioning di Okta.
Sempre nella scheda Provisioning, vada alle impostazioni To App, poi clicchi su Edit.
Abiliti/disabiliti le seguenti impostazioni:
Abilitare:
Create Users
Update Attributes
Deactivate Users
Disabilitare:
Set password when creating new users (sotto l'impostazione Create Users)
Salvi (Save) le modifiche.
La sincronizzazione da Okta a Devolutions Cloud è ora configurata.
Domande e risposte
D: Perché gli utenti ricevono ancora una richiesta di password dopo l'accesso SSO?
R: Questa richiesta è legata alla chiave privata. Quando gli utenti si connettono, viene loro chiesto di scegliere come memorizzare la chiave privata. Se scelgono la password, dovranno inserirla la prima volta che si connettono da un nuovo browser o dopo aver svuotato la cache del browser.
D: È possibile disattivare questa richiesta della chiave privata?
R: L'unico modo per disattivare la richiesta della chiave privata è configurare il proprio servizio di crittografia. Per maggiori dettagli, consulti il seguente articolo.
D: Come possiamo aggiungere utenti ospiti al nostro Devolutions Cloud?
R: Se gli utenti ospiti fanno parte di Okta, possono essere aggiunti tramite il processo di provisioning. Quando gli utenti ospiti non necessitano più dell'accesso, è sufficiente rimuoverli dalla configurazione del provisioning.
D: L'ID client o il secret fornito dalla sua organizzazione non è valido, contatti un amministratore della sua organizzazione.
R: Questo significa molto probabilmente che il client secret è scaduto in Okta. La soluzione è creare un nuovo secret e aggiornarlo nella configurazione SSO di Devolutions Cloud.
D: Se l'opzione per obbligare tutti gli utenti e gli amministratori ad accedere tramite SSO è abilitata, cosa succede se l'SSO non funziona?
R: Se Force SSO è abilitato per tutti gli utenti, questi perderanno l'accesso a Devolutions Cloud in caso di configurazione errata o di indisponibilità del provider SSO. Si consiglia vivamente di informare tutti gli utenti esistenti in Devolutions Cloud di questo nuovo metodo di autenticazione prima dell'attivazione. In alternativa, consulti Disable Force SSO on all users in Devolutions Cloud using PowerShell per disattivare temporaneamente la funzionalità.
D: È possibile modificare l'UPN di un utente?
R: Devolutions Cloud utilizza l'UPN, non l'email, per autenticare gli utenti nel database. La modifica dell'UPN cambia anche le informazioni relative all'utente. Devolutions Cloud lo considera un nuovo utente, rendendo necessario ripetere il processo di invito.
Ultimo aggiornamento
È stato utile?