

Configuri l'autenticazione SSO con Microsoft Azure
Ecco i passaggi per configurare Azure con Devolutions Cloud per l'autenticazione single sign-on (SSO) e il provisioning degli utenti.
È necessario un account Entra ID con i diritti appropriati. È inoltre richiesto almeno un abbonamento Microsoft Entra ID P1 (Premium P1).
Verifica del dominio
In Devolutions Cloud
Vada su Amministrazione – Autenticazione – Dominio, quindi clicchi su Aggiungi dominio.
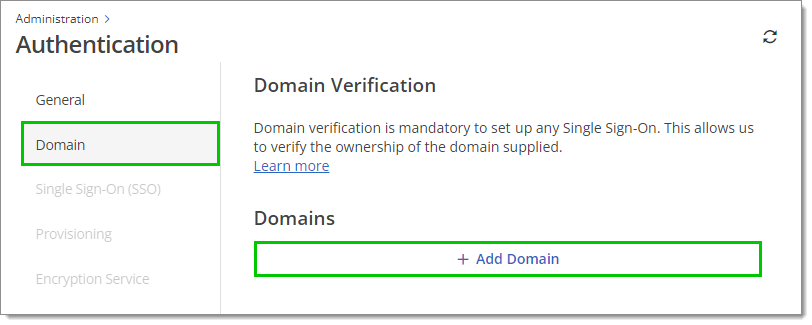
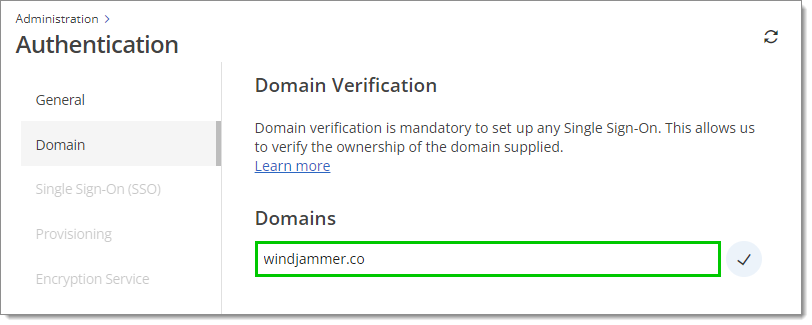
Inserisca il suo dominio, quindi clicchi sul segno di spunta per avviare il processo di verifica.
Per avere più domini, clicchi nuovamente su Aggiungi dominio, inserisca l'altro dominio, quindi clicchi sul segno di spunta. Ripeta questo processo per ogni dominio che desidera aggiungere.
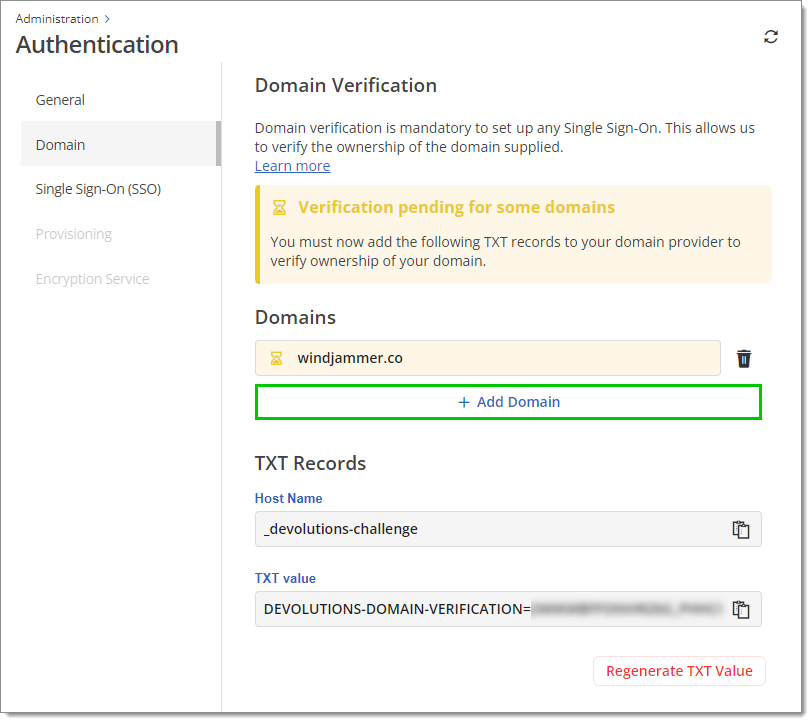
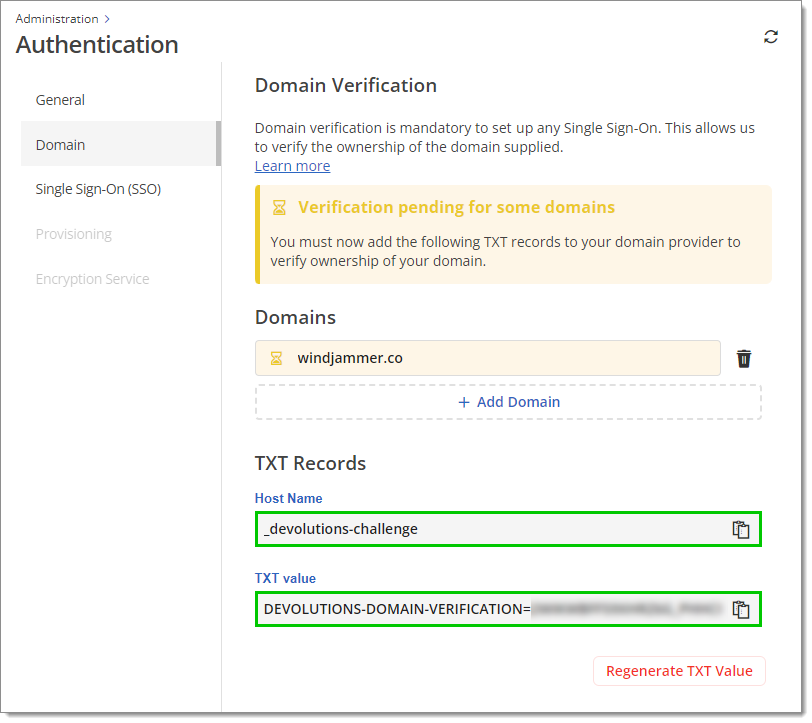
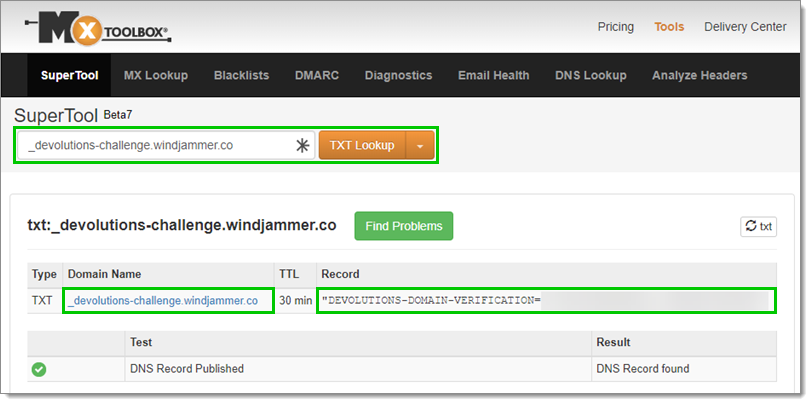
Crei un record DNS TXT utilizzando il Nome host e il Valore TXT forniti. Questo ci consente di verificare la proprietà del dominio o dei domini forniti.
Le consigliamo di verificare che la sua configurazione sia adeguata tramite strumenti di query DNS come MXToolBox o whatsmydns.net. L'esempio seguente utilizza lo strumento TXT Lookup di MXToolBox. La prima parte del Domain Name deve corrispondere al Nome host in Devolutions Cloud e il Record deve corrispondere anche al Valore TXT in Devolutions Cloud.
La propagazione dei record DNS TXT può richiedere un po' di tempo. Una volta verificato il dominio, non è necessario mantenere il record DNS TXT.
Attenda la verifica del dominio. Al termine della verifica, accanto al dominio verrà visualizzato un segno di spunta all'interno di un cerchio verde. Può procedere alla configurazione del Single Sign-On (SSO) durante il processo di verifica; tuttavia, il provisioning degli utenti sarà accessibile solo dopo la verifica del dominio.
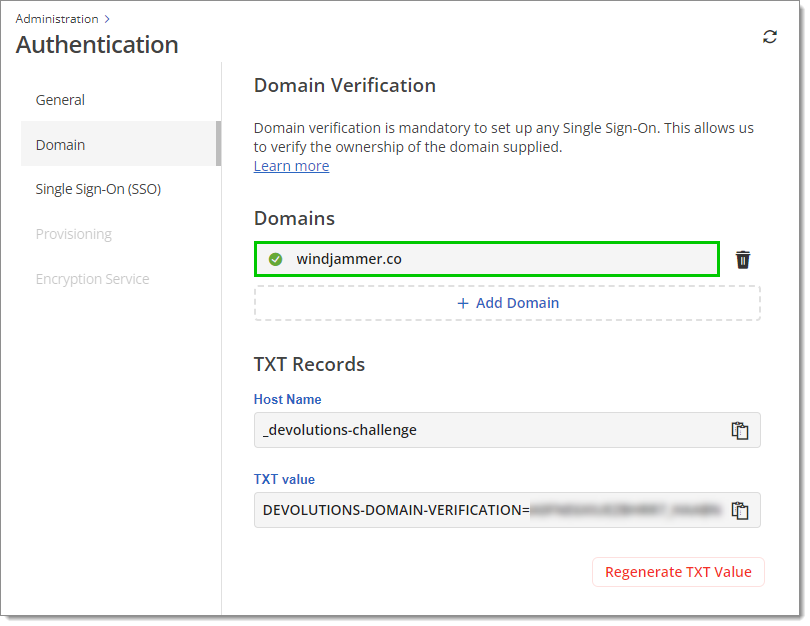
Questa convalida dura 48 ore e non riparte automaticamente al termine di tale periodo. Se non configura il record TXT entro tali 48 ore, lo stato della convalida sarà Scaduto. In tal caso, può cliccare su Riprova.
Se riscontra problemi durante la verifica del dominio, consulti la nostra guida Risoluzione dei problemi di convalida del dominio.
Configurazione del Single Sign-On (SSO)
Vada su Amministrazione – Autenticazione – Single Sign-On (SSO), quindi clicchi su Microsoft Single Sign-On (SSO). Verrà indirizzato alla pagina di configurazione.
Assegni un Nome alla configurazione SSO. Questo nome apparirà solo nel menu delle impostazioni SSO di Devolutions Cloud. Il nome predefinito è "Microsoft".
Non chiuda questa pagina di configurazione, poiché i passaggi seguenti le mostreranno dove trovare le informazioni da inserire nei suoi campi.
Nel portale Azure
In una nuova pagina del browser web, apra il suo Microsoft Azure Portal e acceda al suo account.
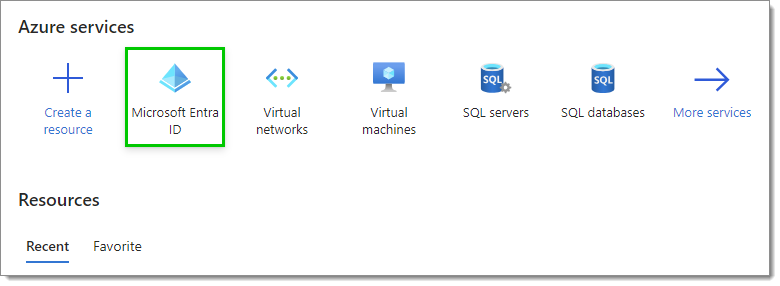
Selezioni Microsoft Entra ID nella sezione Servizi di Azure. Se non lo vede, clicchi su Altri servizi per far apparire altri servizi.
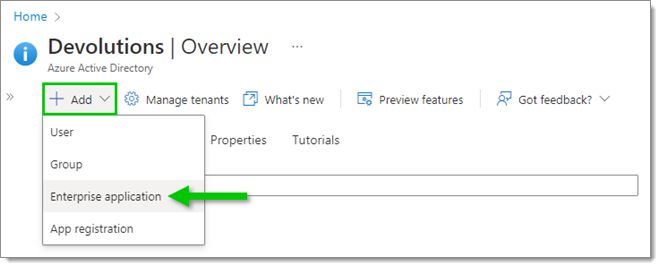
In Panoramica, clicchi su Aggiungi, quindi selezioni Applicazione aziendale.
Clicchi su Crea la tua applicazione.
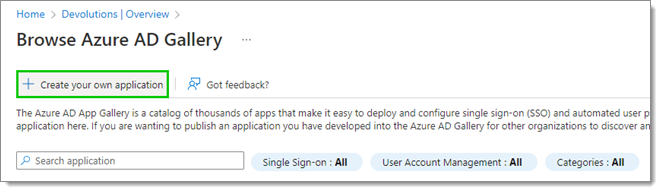
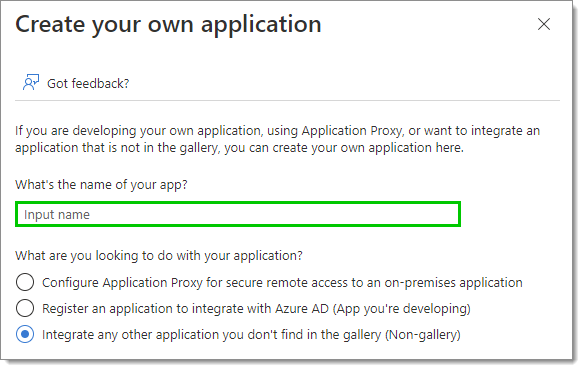
Inserisca il nome di questa nuova applicazione, quindi clicchi su Crea.
Consigliamo di includere "Devolutions" o "Cloud" nel nome.
Nelle Proprietà, imposti le opzioni Assegnazione obbligatoria? e Visibile agli utenti in base alle sue esigenze. Per maggiori informazioni su queste impostazioni, passi il cursore sulle icone di informazione accanto ad esse.
Salvi le modifiche, se applicabile, utilizzando il pulsante Salva in alto.
Rimanendo in Proprietà, clicchi su registrazione applicazione nel testo in alto.
Selezioni Autenticazione nel menu laterale sinistro, quindi clicchi su Aggiungi una piattaforma.
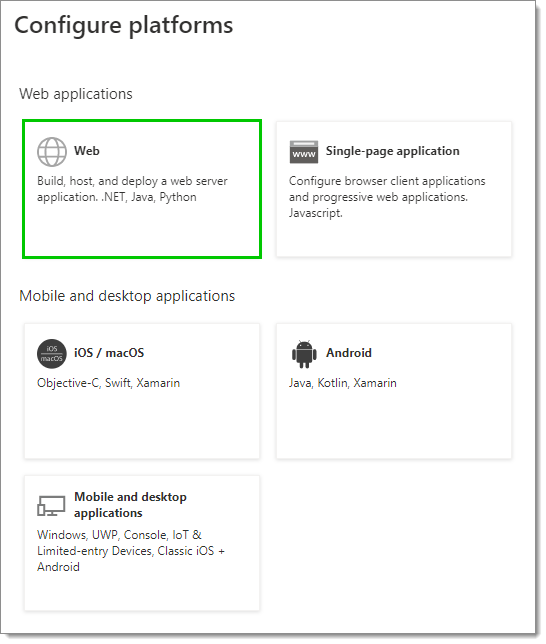
In Configura piattaforme, selezioni Web.
In Devolutions Cloud
Tornando alla pagina Configura Single Sign-On (SSO), copi l'URL di callback cliccando sull'icona Copia negli appunti accanto ad esso.
Nel portale Azure
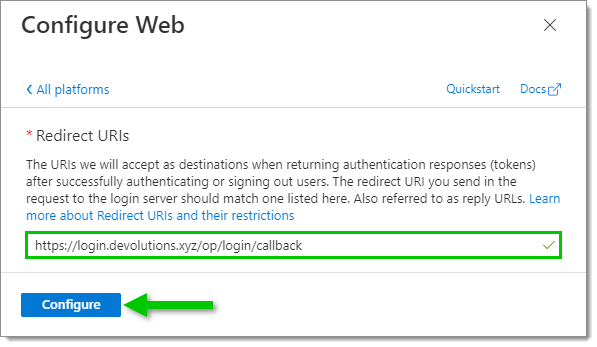
Di nuovo nel portale Azure, incolli l'URL di callback nel campo URI di reindirizzamento, quindi clicchi su Configura in basso.
Selezioni Configurazione token nel menu laterale sinistro, quindi clicchi su Aggiungi attestazione facoltativa.
In Tipo di token, selezioni ID. Quindi, nell'elenco, selezioni le seguenti attestazioni:
email
family_name
given_name
upn
xms_pl
xms_tpl
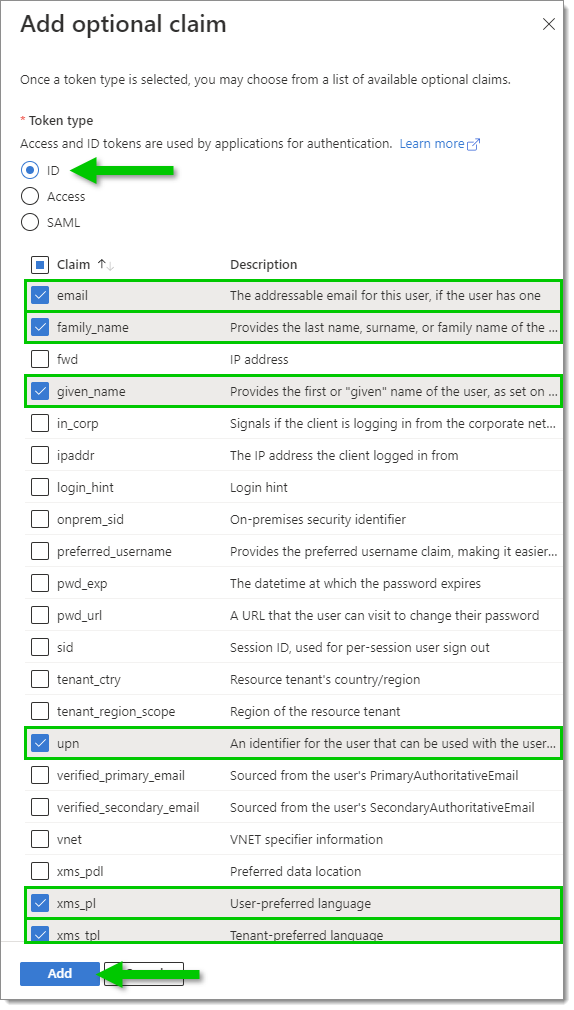
Clicchi su Aggiungi.
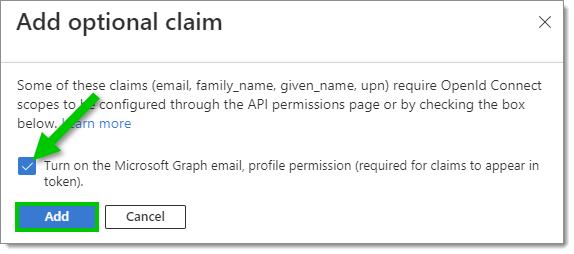
Quando richiesto, abiliti Attiva l'e-mail di Microsoft Graph, quindi clicchi su Aggiungi.
Selezioni Panoramica nel menu laterale sinistro, quindi copi l'ID applicazione (client) cliccando sull'icona Copia negli appunti accanto ad esso.
In Devolutions Cloud
Tornando alla pagina Configura Single Sign-On (SSO), incolli l'ID applicazione (client) dell'ultimo passaggio nel campo ID client.
Nel portale Azure
Di nuovo nel portale Azure, selezioni Certificati e segreti nel menu laterale sinistro, quindi, nella scheda Segreti client, clicchi su Nuovo segreto client.
Nella finestra Aggiungi un segreto client, inserisca una Descrizione (ad esempio, il nome della sua applicazione aziendale) e selezioni una data di scadenza per questo segreto client, in base alle sue migliori pratiche di sicurezza interne.
Si noti che, alla scadenza del segreto client, nessuno potrà connettersi all'istanza di Devolutions Cloud associata. Sarà quindi necessario creare un nuovo segreto client. Le consigliamo di impostare un promemoria prima della data di scadenza.
Clicchi su Aggiungi.
Copi il Valore di questo nuovo segreto client cliccando sull'icona Copia negli appunti accanto ad esso.
In Devolutions Cloud
Tornando alla pagina Configura Single Sign-On (SSO), clicchi sull'icona Incolla per inserire il Valore dell'ultimo passaggio nel campo Chiave segreta client.
Nel portale Azure
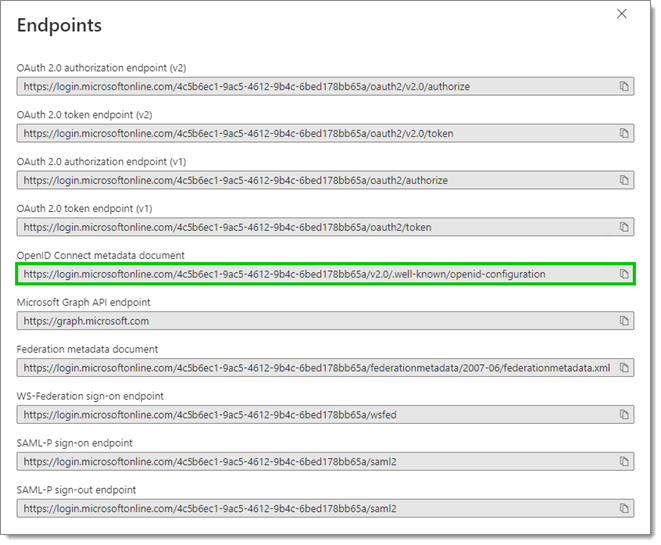
Di nuovo nel portale Azure, selezioni Panoramica nel menu laterale sinistro, quindi clicchi sulla scheda Endpoint.
Nella finestra Endpoint, copi l'URL del Documento di metadati OpenID Connect cliccando sull'icona Copia negli appunti accanto ad esso.
In Devolutions Cloud
Tornando alla pagina Configura Single Sign-On (SSO), incolli l'URL dell'ultimo passaggio nel campo URL di individuazione.
Clicchi su Testa configurazione per assicurarsi che sia corretta. Una finestra popup le chiederà di inserire le sue credenziali di accesso.
Se la pagina popup non compare, consulti La pagina di accesso Devolutions non si apre nel browser.
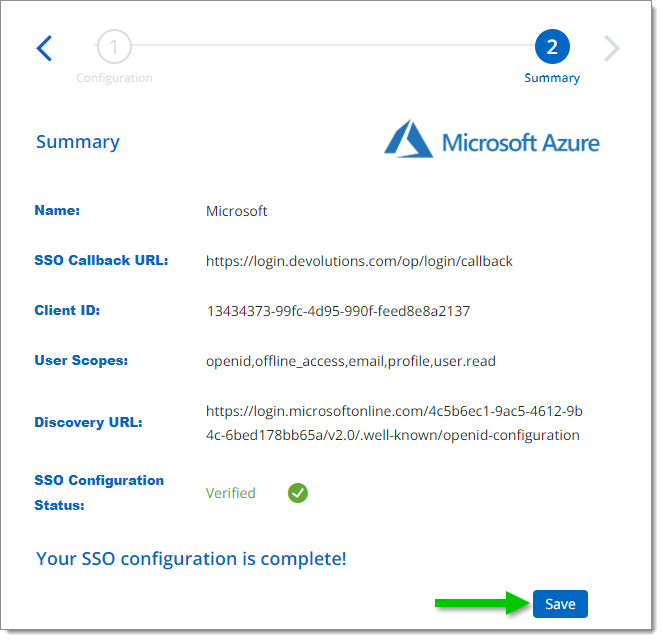
Se la connessione riesce, il suo account si connetterà con Entra ID e vedrà un riepilogo della sua configurazione.
Nel Riepilogo della configurazione, clicchi su Salva.
Configurazione del provisioning
La verifica del dominio deve essere completata per poter configurare il provisioning.
Per sincronizzare i suoi utenti e gruppi di utenti dai suoi provider a Devolutions Cloud, aggiunga innanzitutto gli utenti e i gruppi alla sua applicazione aziendale. È necessario disporre di una licenza Azure Enterprise per poter sincronizzare i gruppi di utenti.
I gruppi nidificati non sono supportati, il che significa che il provisioning di Azure non sincronizzerà gli utenti membri del gruppo nidificato.
Nel portale Azure
Selezioni Utenti e gruppi nel menu laterale sinistro, quindi clicchi su Aggiungi utente/gruppo.
In Aggiungi assegnazione, clicchi su Nessuno selezionato.
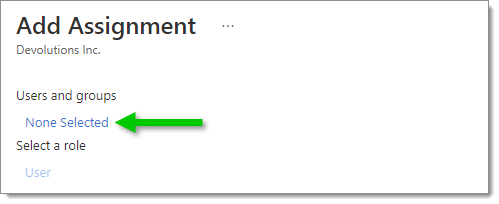
Cerchi manualmente utenti e gruppi oppure utilizzi la barra di Ricerca. Clicchi su Seleziona una volta terminata la selezione.
Clicchi su Assegna quando la selezione è completa.
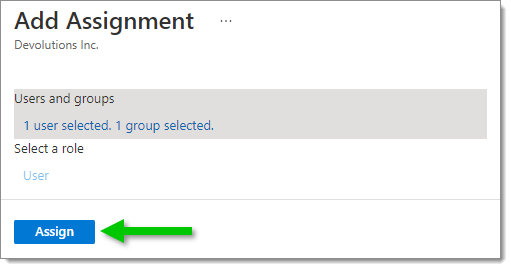
Ora che gli utenti e i gruppi sono stati aggiunti, prosegua con la configurazione del provisioning.
Nella gestione della sua applicazione aziendale, vada su Provisioning e clicchi su Inizia.
In Devolutions Cloud
Vada su Amministrazione – Autenticazione – Provisioning e abiliti il Provisioning SCIM.
Nella Configurazione della sincronizzazione del provisioning, copi l'URL tenant cliccando sull'icona Copia negli appunti accanto ad esso.
Nel portale Azure
Imposti la Modalità di provisioning su Automatica, quindi incolli l'URL del passaggio precedente nel campo URL tenant.
In Devolutions Cloud
Copi il Token segreto cliccando sull'icona Copia negli appunti accanto ad esso.
Nel portale Azure
Incolli il token del passaggio precedente nel campo Token segreto.
Testi la connessione per assicurarsi che funzioni, quindi clicchi su Salva.
Selezioni Provisioning nel menu laterale sinistro, quindi clicchi su Avvia provisioning.
In Devolutions Cloud
Clicchi su Attiva sincronizzazione.
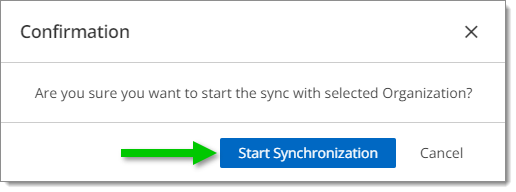
Quando le viene chiesto di confermare, clicchi su Avvia sincronizzazione.
Ora può vedere una panoramica della sincronizzazione del provisioning. Accanto all'URL tenant, ha le opzioni per Rigenerare un token SCIM o Eliminare il provisioning SCIM.
Il Token segreto scadrà 365 giorni dopo la sua generazione. Alla scadenza, il provisioning smetterà di funzionare. Sarà quindi necessario rigenerare un nuovo token nella pagina Panoramica della sincronizzazione del provisioning vista sopra. Le consigliamo di impostare un promemoria prima della data di scadenza.
Sincronizzazione tra Azure e Devolutions Cloud
La sincronizzazione si avvia automaticamente al termine della configurazione del provisioning. La frequenza di provisioning di Azure è al massimo di 45 minuti ed è determinata dal suo provider di identità. I gruppi di utenti, inclusi i loro membri, si sincronizzeranno entro questo tempo di provisioning di Azure. Le consigliamo di verificare i risultati del primo provisioning.
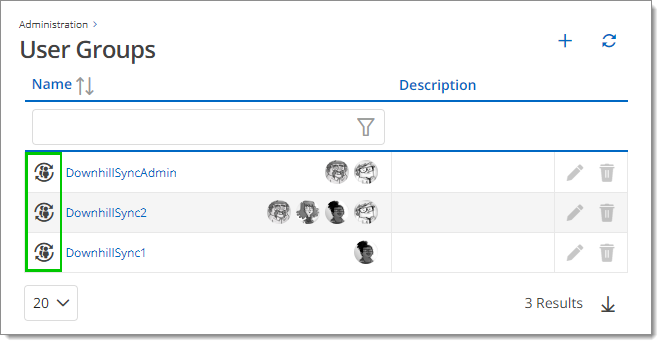
In Amministrazione – Gruppi di utenti, verranno aggiunti i gruppi di utenti di Azure. Sono riconoscibili dall'icona di gruppo Is sync accanto al nome del gruppo.
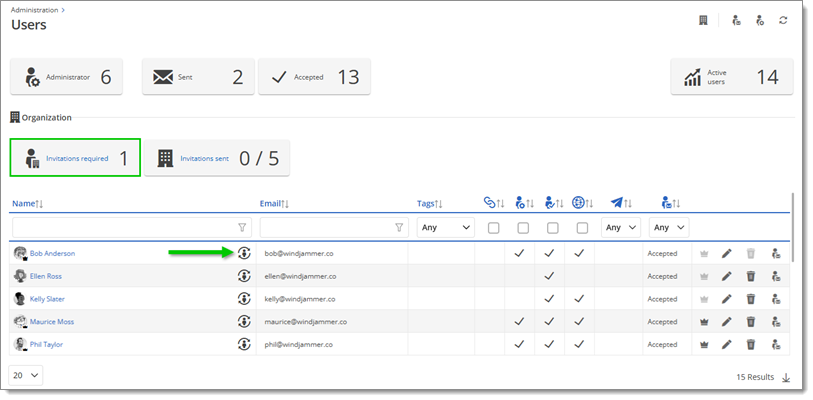
In Amministrazione – Utenti, tutti gli utenti del gruppo di utenti di Azure che fanno già parte del suo Devolutions Cloud saranno contrassegnati come sincronizzati con l'icona Is sync accanto al loro nome. Tutti i nuovi utenti che fanno parte del gruppo di utenti di Azure sincronizzato e che non fanno parte di Devolutions Cloud saranno suggeriti come nuovi inviti in Inviti richiesti.
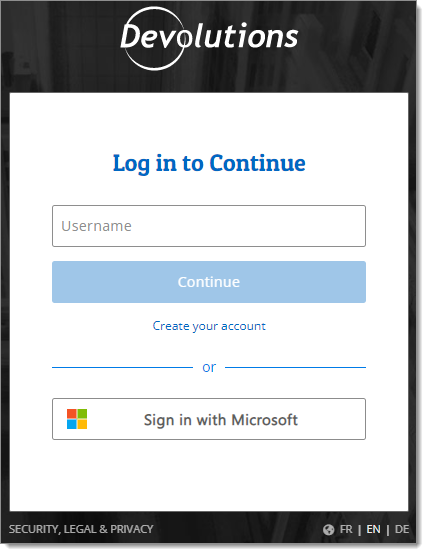
Tutti gli utenti che avevano già un Devolutions Account vedranno entrambe le opzioni di accesso: il metodo Devolutions Account e il metodo Microsoft.
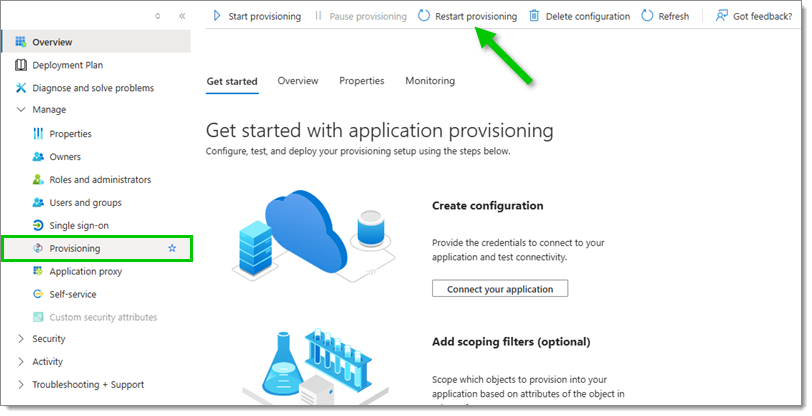
Poi, acceda al suo portale Azure, selezioni l'applicazione Devolutions Cloud, vada su Manage –Provisioning e clicchi su Restart provisioning per sincronizzare i nuovi utenti.
Domande e risposte
D: Perché agli utenti viene ancora richiesta una password dopo l'accesso SSO?
R: Questa richiesta è legata alla chiave privata. Quando gli utenti si connettono, viene chiesto loro di scegliere come verrà archiviata la chiave privata. Se scelgono la password, dovranno inserirla la prima volta che si connettono da un nuovo browser o dopo aver svuotato la cache del browser.
D: È possibile disattivare questa richiesta della chiave privata?
R: L'unico modo per disattivare la richiesta della chiave privata è configurare un proprio servizio di crittografia. Per maggiori dettagli, veda Servizio di crittografia.
D: Come possiamo aggiungere utenti guest al nostro Devolutions Cloud?
R: Se gli utenti guest fanno parte dell'ambiente Entra ID, possono essere aggiunti tramite il processo di provisioning. Quando gli utenti guest non necessitano più dell'accesso, è sufficiente rimuoverli dalla configurazione di provisioning.
D: L'ID client o il segreto fornito dalla sua organizzazione non è valido, contatti un amministratore della sua organizzazione.
R: Ciò significa molto probabilmente che il segreto client è scaduto nel Microsoft Azure Portal. La soluzione consiste nel creare un nuovo segreto e aggiornarlo nella configurazione SSO di Devolutions Cloud.
D: Se l'opzione per forzare tutti gli utenti e gli amministratori ad accedere con SSO è abilitata, cosa succede se l'SSO non funziona?
R: Se Force SSO è abilitato per tutti gli utenti, questi perderanno l'accesso a Devolutions Cloud in caso di configurazione errata o di inattività del provider SSO. Si consiglia vivamente di informare tutti gli utenti esistenti in Devolutions Cloud di questo nuovo metodo di autenticazione prima dell'attivazione. In alternativa, veda Disabilitare Force SSO su tutti gli utenti in Devolutions Cloud tramite PowerShell per disattivare temporaneamente la funzionalità.
D: È possibile modificare l'UPN di un utente?
R: Devolutions Cloud utilizza l'UPN, non l'email, per autenticare gli utenti nel database. La modifica dell'UPN comporta anche la modifica delle informazioni relative all'utente. Devolutions Cloud lo considera un nuovo utente, il che richiede di ripetere il processo di invito.
D: Se un Devolutions Cloud viene creato per errore e collegato a un account, può essere eliminato?
R: Il Devolutions Cloud viene eliminato automaticamente dopo 90 giorni di inattività.
Ultimo aggiornamento
È stato utile?