

Configurar la autenticación SSO con Okta
Utilice Okta con Devolutions Cloud para la autenticación mediante inicio de sesión único (SSO) siguiendo los pasos de esta página. Consulte primero los requisitos y las funciones compatibles a continuación.
Requisitos
Para utilizar SSO o el aprovisionamiento automático (SCIM) con Okta, se requiere una cuenta de Okta con los derechos adecuados. También debe completarse el procedimiento de validación del dominio (véase más abajo) para verificar la propiedad de los dominios configurados. Solo los usuarios cuyos correos electrónicos pertenezcan a dominios verificados podrán iniciar sesión mediante SSO o ser aprovisionados mediante SCIM.
Funciones compatibles
Conectarse a la instancia de Devolutions Cloud mediante SSO de Okta
Aprovisionamiento justo a tiempo (JIT) de los usuarios conectados mediante SSO de Okta
Sincronizar su Okta con Devolutions Cloud
Crear/actualizar usuarios de Okta en Devolutions Cloud (crear usuarios, actualizar atributos de usuario y desactivar usuarios)
Crear/actualizar grupos de Okta en Devolutions Cloud (group push)
Los usuarios aprovisionados JIT mediante SSO o creados mediante la sincronización SCIM deben ser invitados a Devolutions Cloud en Administración – Usuarios , como se describe en los pasos siguientes.
Pasos de configuración
Estos son los pasos para validar el dominio, configurar el inicio de sesión único y realizar el aprovisionamiento de usuarios.
Verificación del dominio
En Devolutions Cloud
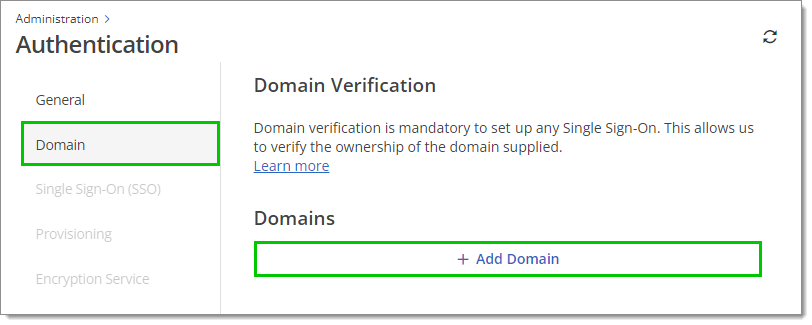
Vaya a Administración – Autenticación – Dominio y luego haga clic en Añadir dominio.
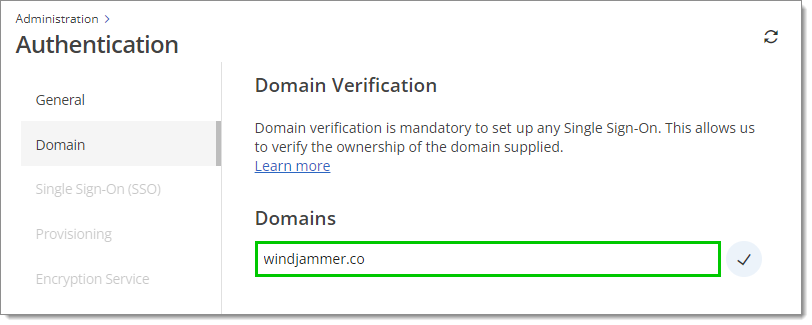
Rellene el dominio y luego haga clic en la marca de verificación para iniciar el proceso de verificación.
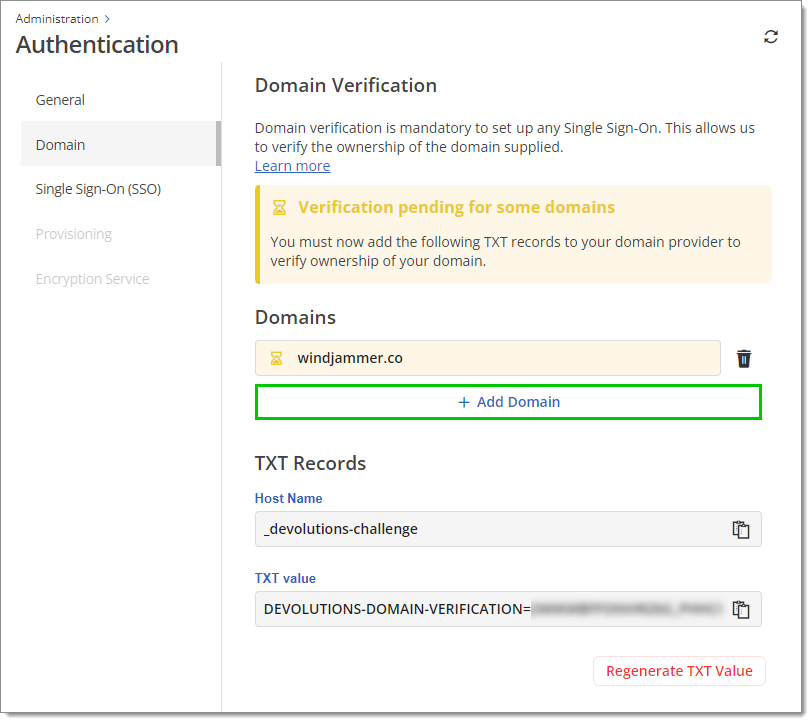
Para tener varios dominios, haga clic de nuevo en Añadir dominio, rellene el otro dominio y luego haga clic en la marca de verificación. Repita este proceso para cada dominio que desee añadir.
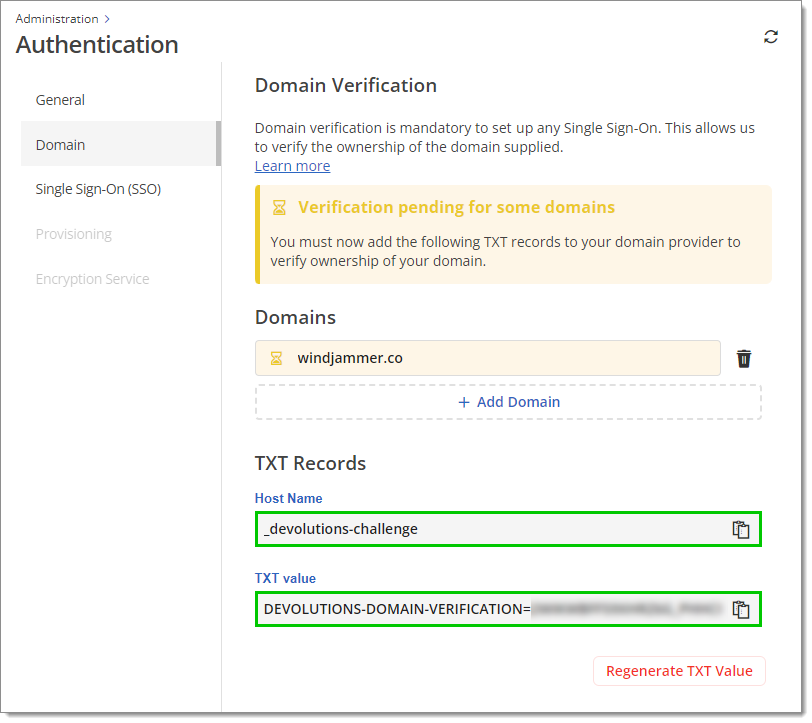
Cree un registro DNS TXT utilizando el Nombre de host y el Valor TXT proporcionados. Esto nos permite verificar la propiedad de los dominios indicados.
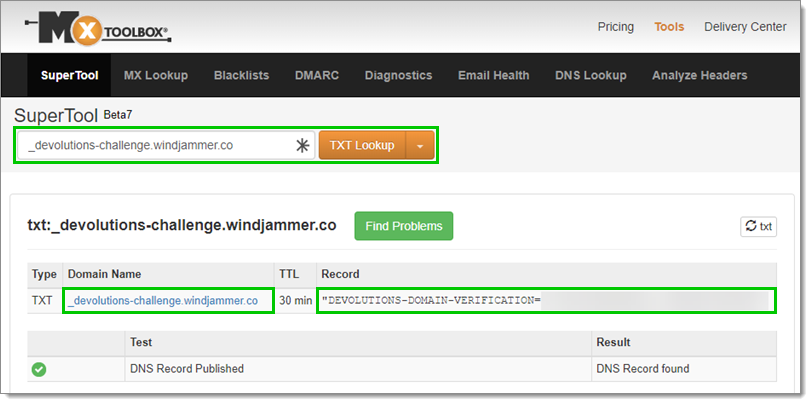
Se recomienda comprobar que la configuración es adecuada utilizando herramientas de consulta DNS como MXToolBox o whatsmydns.net. El ejemplo siguiente utiliza la herramienta TXT Lookup de MXToolBox. La primera parte del Domain Name debe coincidir con el Nombre de host de Devolutions Cloud y el Record debe coincidir también con el Valor TXT de Devolutions Cloud.
Los registros DNS TXT pueden tardar un tiempo en propagarse. Una vez verificado el dominio, no es necesario mantener el registro DNS TXT.
Espere la verificación del dominio. Si la verificación se realiza correctamente, aparecerá una marca de verificación dentro de un círculo verde junto al dominio. Puede proceder a configurar el inicio de sesión único (SSO) durante el proceso de verificación; sin embargo, el aprovisionamiento de usuarios solo estará accesible una vez que el dominio haya sido verificado.
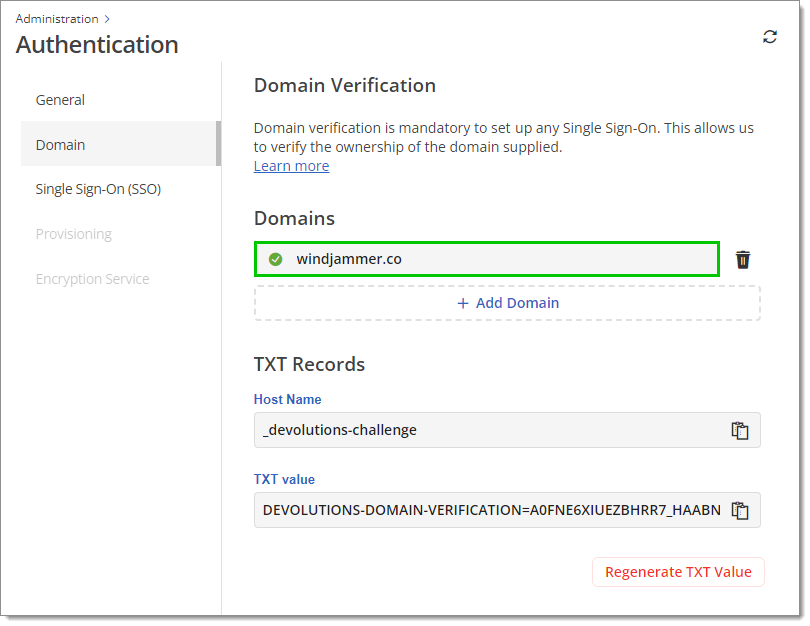
Esta validación tiene una duración de 48 horas y no se reinicia automáticamente después de ese periodo. Si el registro TXT no se configura en esas 48 horas, el estado de la validación será Caducado. Si esto ocurre, haga clic en Reintentar.
Si surgen problemas al intentar verificar el dominio, consulte nuestra guía de resolución de problemas de validación de dominio.
Configuración del inicio de sesión único (SSO)
Vaya a Administración – Autenticación – Inicio de sesión único (SSO) y luego haga clic en Inicio de sesión único (SSO) de Okta para ser redirigido a la página de configuración.
Asigne un Nombre a la configuración de SSO. Este nombre solo aparecerá en el menú de configuración de SSO de Devolutions Cloud. El nombre predeterminado es «Okta».
No cierre esta página de configuración, ya que los pasos siguientes muestran dónde encontrar la información que debe introducirse en sus campos.
En Okta
Inicie sesión en la cuenta de Okta.
En Aplicaciones, haga clic en Explorar el catálogo de aplicaciones.
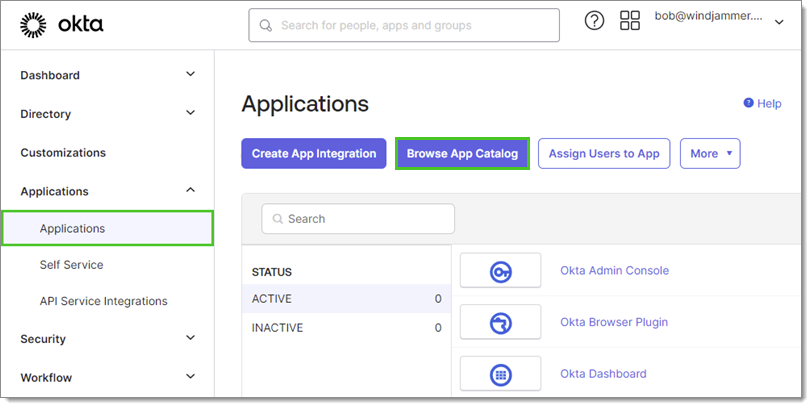
Busque Devolutions Cloud y luego haga clic en la aplicación en los resultados de la búsqueda.
Haga clic en Añadir integración en la parte superior.
En la pestaña Inicio de sesión, copie el ID de cliente.
En Devolutions Cloud
De vuelta a la página Configurar el inicio de sesión único (SSO), pegue el ID de cliente del paso anterior en el campo del mismo nombre.
En Okta
De vuelta a la pestaña Inicio de sesión, copie el Secreto de cliente.
En Devolutions Cloud
De vuelta a la página Configurar el inicio de sesión único (SSO), pegue el Secreto de cliente del paso anterior en el campo Clave del secreto de cliente.
En URL de descubrimiento, introduzca la URL utilizada para acceder a Okta, sin la parte «-admin».
No pruebe la conexión todavía, ya que primero es necesario asignar usuarios a la aplicación.
En Okta
En la pestaña Asignaciones, asegúrese de que cada usuario utilizado para probar la configuración esté asignado a la aplicación. Para más detalles, consulte la propia documentación de Okta sobre la gestión de usuarios y la asignación de aplicaciones.
En Devolutions Cloud
Pruebe la configuración en Devolutions Cloud. Se abrirá una nueva ventana para conectarle a Devolutions Cloud a través de Okta. Cuando la conexión se establezca, aparecerá un mensaje de éxito.
Si la ventana emergente no aparece, puede que el navegador o una extensión del navegador la estén bloqueando. Cambie la configuración del navegador y/o de la extensión. Si sigue sin funcionar, desactivar/eliminar la extensión o cambiar de navegador también puede resolver el problema.
Haga clic en Guardar en el Resumen de la configuración de SSO de Okta.
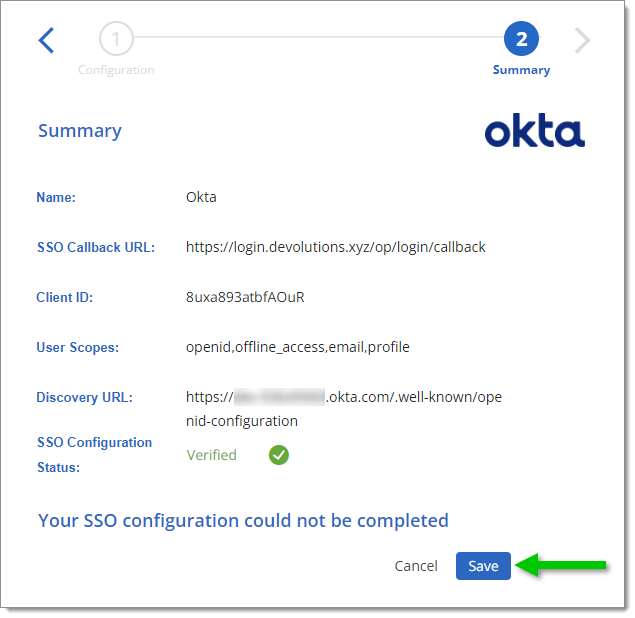
La configuración de SSO ya está completa. Debería verse ahora un icono de marca de verificación verde junto a la configuración, lo que significa que la configuración de SSO a través de Okta está habilitada en Devolutions Cloud.
Inicio de sesión con SSO de Okta
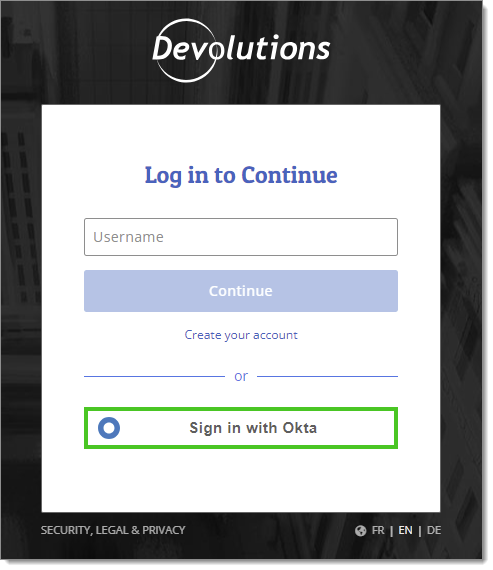
Al iniciar sesión en Devolutions Cloud, haga clic en Iniciar sesión con Okta.
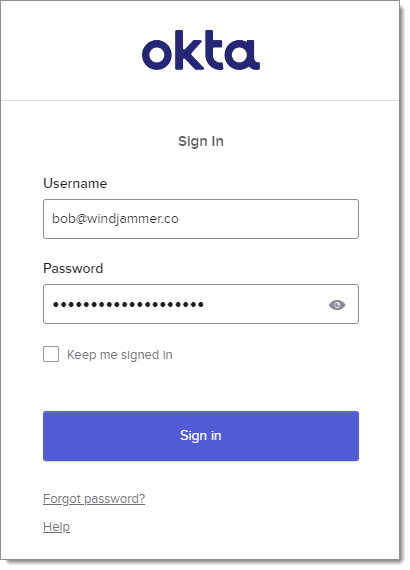
Se abrirá una página de inicio de sesión de Okta. Introduzca las credenciales de Okta y haga clic en Iniciar sesión. Devolutions Cloud será entonces accesible.
Configuración del aprovisionamiento SCIM
Sincronice usuarios y grupos de usuarios desde los proveedores hacia Devolutions Cloud siguiendo los pasos de esta sección. Consulte primero la lista de funciones compatibles a continuación.
Tenga en cuenta que solo admitimos la sincronización en una dirección, desde Okta hacia Devolutions Cloud, específicamente para usuarios y grupos. La sincronización desde Devolutions Cloud hacia Okta no es compatible.
Funciones compatibles
Crear usuarios
Actualizar atributos de usuario
Desactivar usuarios
Group push
Pasos de configuración del aprovisionamiento
En Okta
Vaya a la aplicación Devolutions Cloud.
En la pestaña Aprovisionamiento, haga clic en Configurar integración de API.
Marque la casilla Habilitar integración de API.
En Devolutions Cloud
Vaya a Administración – Autenticación – Aprovisionamiento y habilite el aprovisionamiento SCIM.
Copie el Token secreto haciendo clic en el icono Copiar al portapapeles situado junto a él.
En Okta
De vuelta a la pestaña Aprovisionamiento en Okta, pegue el Token secreto del paso anterior en el campo Token de API.
Haga clic en Probar credenciales de API. Debería aparecer un mensaje de éxito.
En Devolutions Cloud
De vuelta a la configuración de Aprovisionamiento en Devolutions Cloud, haga clic en Activar sincronización.
En Okta
Guarde la configuración de aprovisionamiento de Okta.
Todavía en la pestaña Aprovisionamiento, vaya a la configuración de A la aplicación y luego haga clic en Editar.
Habilite/deshabilite los siguientes ajustes:
Habilitar:
Crear usuarios
Actualizar atributos
Desactivar usuarios
Deshabilitar:
Establecer contraseña al crear nuevos usuarios (dentro del ajuste Crear usuarios)
Guarde los cambios.
La sincronización desde Okta hacia Devolutions Cloud ya está configurada.
Preguntas y respuestas
P: ¿Por qué los usuarios siguen recibiendo una solicitud de contraseña después de iniciar sesión con SSO?
R: Esta solicitud está relacionada con la clave privada. Cuando los usuarios se conectan, se les pide elegir cómo se almacenará la clave privada. Si eligen contraseña, tendrán que introducirla la primera vez que se conecten desde un nuevo navegador o después de borrar la caché del navegador.
P: ¿Se puede deshabilitar esta solicitud de clave privada?
R: La única forma de deshabilitar la solicitud de clave privada es configurar su propio servicio de cifrado. Para más detalles, consulte el siguiente artículo.
P: ¿Cómo podemos añadir usuarios invitados a nuestro Devolutions Cloud?
R: Si los usuarios invitados forman parte de Okta, pueden añadirse mediante el proceso de aprovisionamiento. Cuando los usuarios invitados ya no necesiten acceso, basta con eliminarlos de la configuración de aprovisionamiento.
P: The client ID or secret supplied by your organization is invalid, please contact an administrator of your organization.
R: Esto significa, con toda probabilidad, que el secreto de cliente ha caducado en Okta. La solución es crear un nuevo secreto y actualizarlo en la configuración de SSO de Devolutions Cloud.
P: Si la opción para forzar a todos los usuarios y administradores a iniciar sesión con SSO está habilitada, ¿qué ocurriría si el SSO falla?
R: Si Force SSO está habilitado para todos los usuarios, estos perderán el acceso a Devolutions Cloud en caso de una configuración incorrecta o de una caída del proveedor de SSO. Se recomienda encarecidamente informar a todos los usuarios existentes de Devolutions Cloud sobre este nuevo método de autenticación antes de activarlo. Como alternativa, consulte Deshabilitar Force SSO en todos los usuarios de Devolutions Cloud mediante PowerShell para deshabilitar temporalmente la función.
P: ¿Se puede cambiar el UPN de un usuario?
R: Devolutions Cloud utiliza el UPN, no el correo electrónico, para autenticar a los usuarios en la base de datos. Cambiar el UPN también cambia la información relacionada con el usuario. Devolutions Cloud lo considera un nuevo usuario, por lo que es necesario repetir el proceso de invitación.
Última actualización
¿Te fue útil?