

Configurar la autenticación SSO con Microsoft Azure
Estos son los pasos para configurar Azure con Devolutions Cloud para la autenticación de inicio de sesión único (SSO) y el aprovisionamiento de usuarios.
Se requiere una cuenta de Entra ID con los derechos adecuados. También se requiere como mínimo una suscripción Microsoft Entra ID P1 (Premium P1).
Verificación del dominio
En Devolutions Cloud
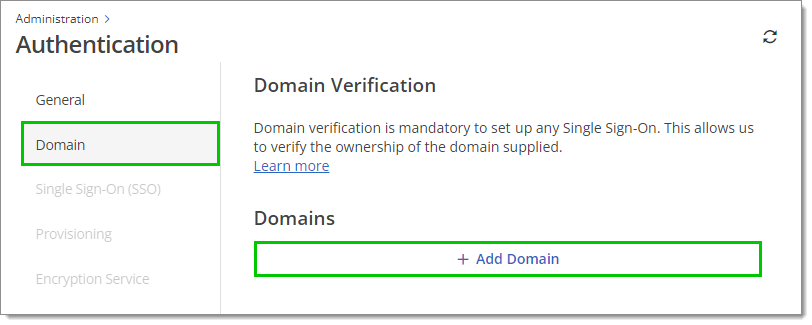
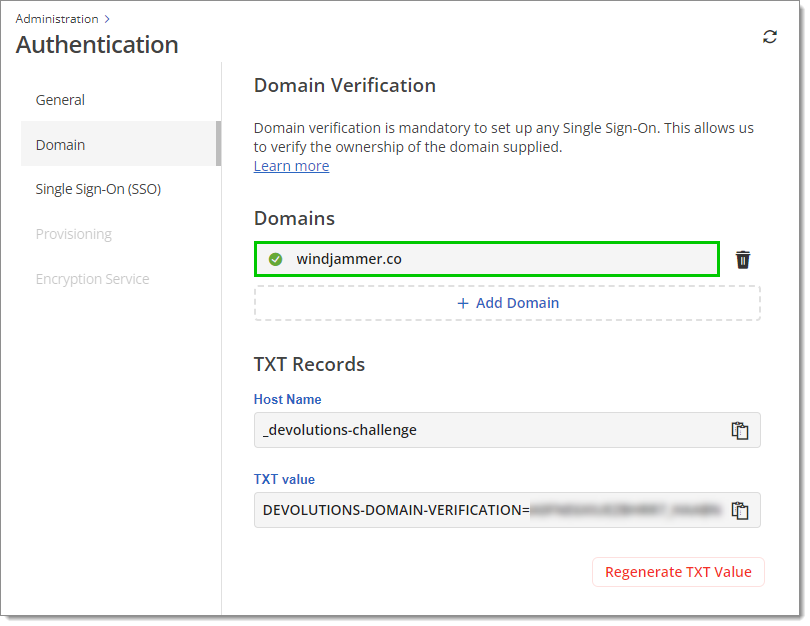
Vaya a Administration – Authentication – Domain y, a continuación, haga clic en Add domain.
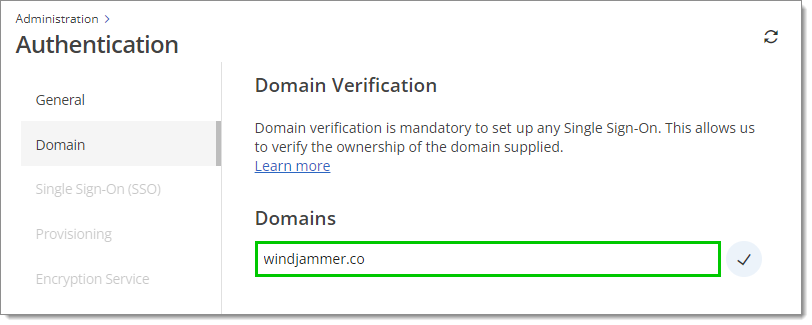
Rellene su dominio y, a continuación, haga clic en la marca de verificación para iniciar el proceso de verificación.
Para tener varios dominios, haga clic de nuevo en Add Domain, rellene su otro dominio y, a continuación, haga clic en la marca de verificación. Repita este proceso para cada dominio que desee añadir.
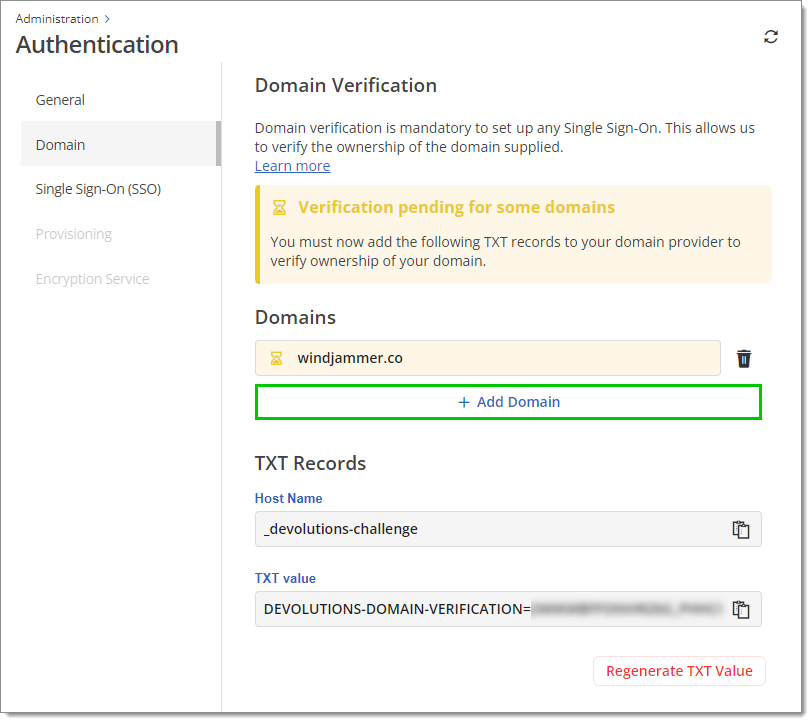
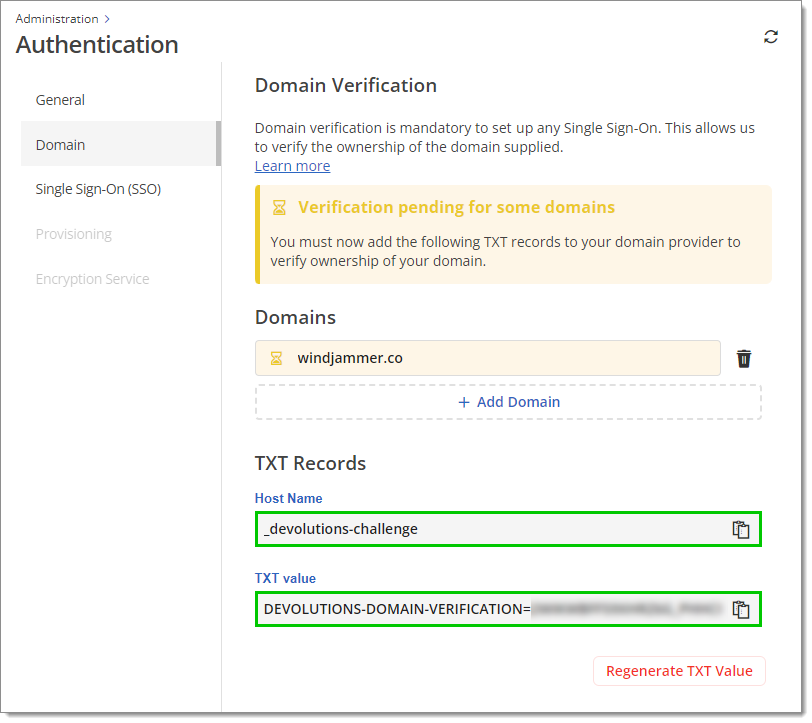
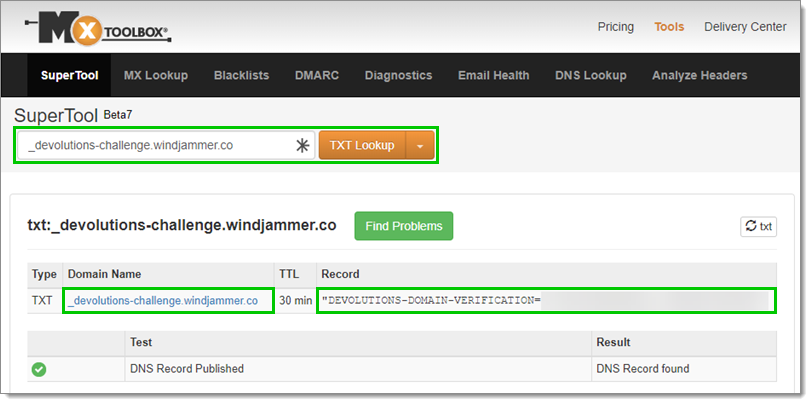
Cree un registro DNS TXT utilizando el Host name y el TXT value proporcionados. Esto nos permite verificar la propiedad de los dominios suministrados.
Le recomendamos que verifique que su configuración es adecuada mediante herramientas de consulta DNS como MXToolBox o whatsmydns.net. El ejemplo siguiente utiliza la herramienta TXT Lookup de MXToolBox. La primera parte del Domain Name debe coincidir con el Host name en Devolutions Cloud y el Record debe coincidir también con el TXT value en Devolutions Cloud.
Los registros DNS TXT pueden tardar un tiempo en propagarse. Una vez verificado el dominio, no es necesario conservar el registro DNS TXT.
Espere la verificación del dominio. Cuando la verificación sea correcta, se mostrará una marca de verificación dentro de un círculo verde junto al dominio. Puede proceder a configurar el inicio de sesión único (SSO) durante el proceso de verificación; sin embargo, el aprovisionamiento de usuarios solo estará accesible una vez que el dominio haya sido verificado.
Esta validación dura 48 horas y no se reinicia automáticamente después de ese periodo. Si no configura su registro TXT durante esas 48 horas, su estado de validación será Expired. Si esto ocurre, puede hacer clic en Retry.
Si experimenta algún problema al intentar verificar su dominio, consulte nuestra guía Resolución de problemas de validación de dominio.
Configuración del inicio de sesión único (SSO)
Vaya a Administration – Authentication – Single Sign-On (SSO) y, a continuación, haga clic en Microsoft Single Sign-On (SSO). Será dirigido a la página de configuración.
Asigne un Name a su configuración de SSO. Este nombre solo aparecerá en el menú de configuración de SSO de su Devolutions Cloud. El nombre predeterminado es «Microsoft».
No cierre esta página de configuración, ya que los pasos siguientes le mostrarán dónde encontrar la información que debe introducir en sus campos.
En el portal de Azure
En una nueva página del navegador web, abra su portal de Microsoft Azure e inicie sesión en su cuenta.
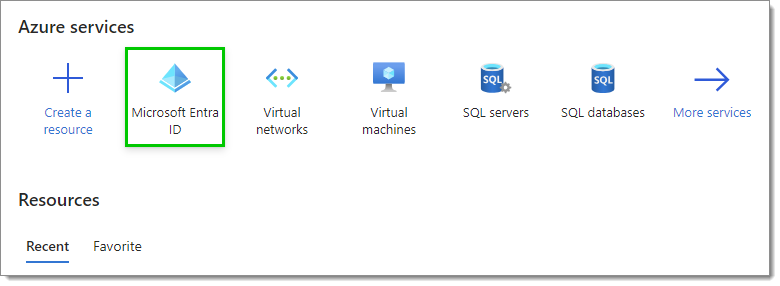
Seleccione Microsoft Entra ID en la sección Azure services. Si no lo ve, haga clic en More services para que aparezcan otros servicios.
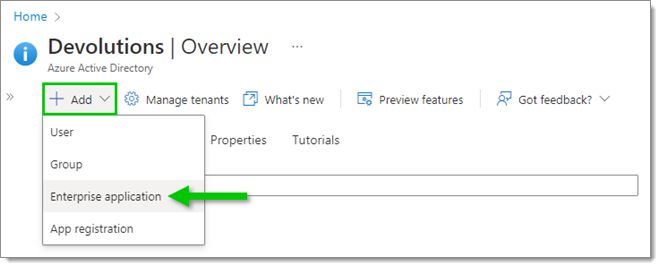
En Overview, haga clic en Add y, a continuación, seleccione Enterprise application.
Haga clic en Create your own application.
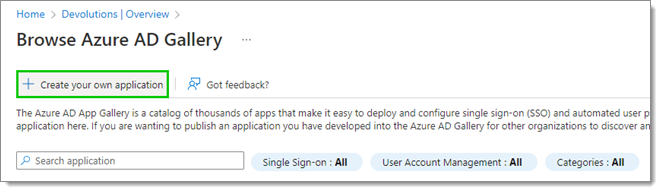
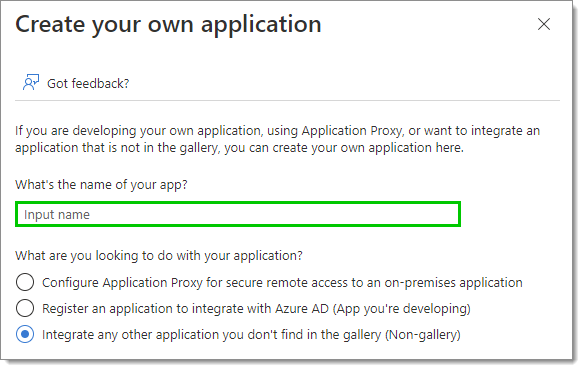
Introduzca el nombre de esta nueva aplicación y, a continuación, haga clic en Create.
Le recomendamos incluir «Devolutions» o «Cloud» en el nombre.
En las Properties, establezca las opciones Assignment required? y Visible to users según lo que mejor se adapte a sus necesidades. Para obtener más información sobre estas opciones, pase el cursor sobre los iconos de información situados junto a ellas.
Guarde sus cambios si procede utilizando el botón Save situado en la parte superior.
Permaneciendo en Properties, haga clic en application registration en el texto de la parte superior.
Seleccione Authentication en el menú lateral izquierdo y, a continuación, haga clic en Add a platform.
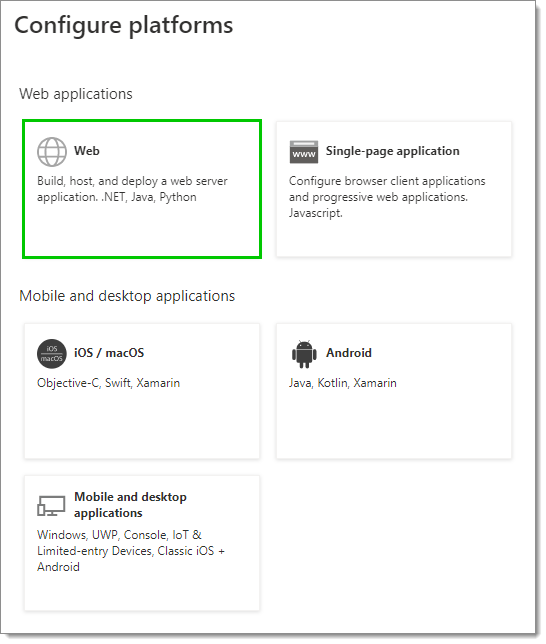
En Configure platforms, seleccione Web.
En Devolutions Cloud
De vuelta en la página Configure Single Sign-On (SSO), copie la Callback URL haciendo clic en el icono Copy to Clipboard situado junto a ella.
En el portal de Azure
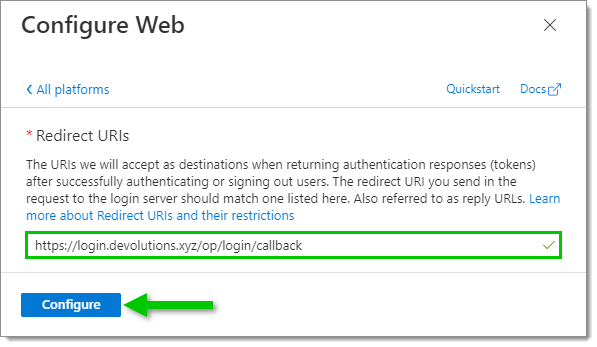
De nuevo en el portal de Azure, pegue la Callback URL en el campo Redirect URIs y, a continuación, haga clic en Configure en la parte inferior.
Seleccione Token configuration en el menú lateral izquierdo y, a continuación, haga clic en Add optional claim.
En Token type, seleccione ID. A continuación, en la lista, seleccione las siguientes reclamaciones:
email
family_name
given_name
upn
xms_pl
xms_tpl
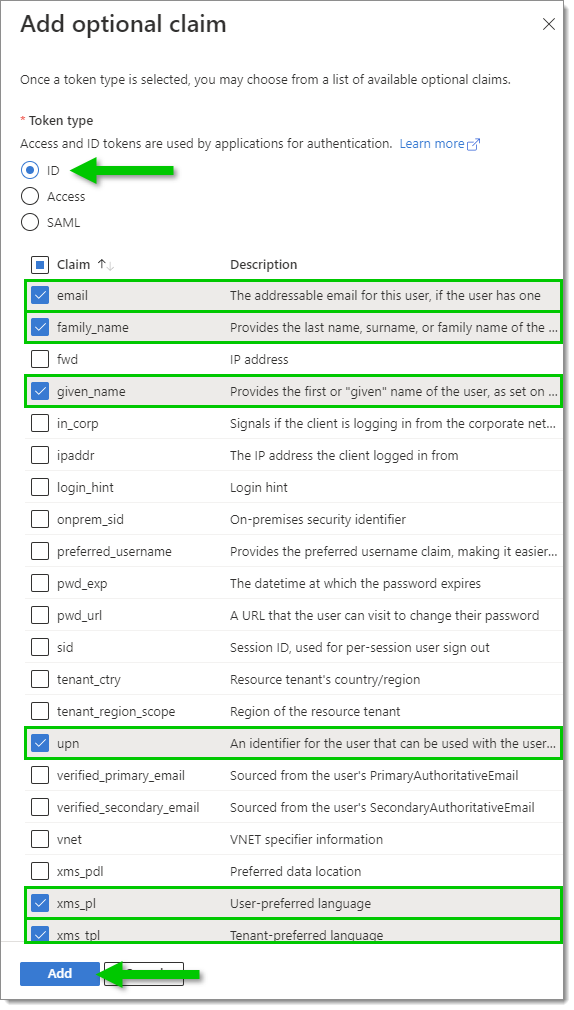
Haga clic en Add.
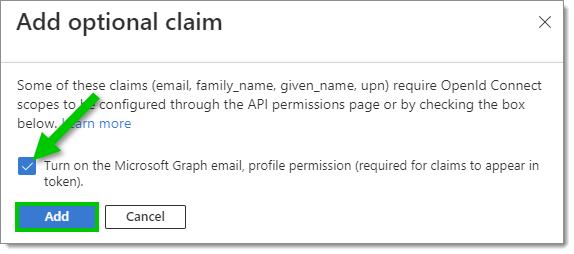
Cuando se le solicite, habilite Turn on the Microsoft Graph email y, a continuación, haga clic en Add.
Seleccione Overview en el menú lateral izquierdo y, a continuación, copie el Application (client) ID haciendo clic en el icono Copy to clipboard situado junto a él.
En Devolutions Cloud
De vuelta en la página Configure Single Sign-On (SSO), pegue el Application (client) ID del último paso en el campo Client ID.
En el portal de Azure
De nuevo en el portal de Azure, seleccione Certificates & secrets en el menú lateral izquierdo y, a continuación, en la pestaña Client secrets, haga clic en New client secret.
En la ventana Add a client secret, introduzca una Description (por ejemplo, el nombre de su aplicación Enterprise) y seleccione una fecha de caducidad para este secreto de cliente, conforme a sus mejores prácticas de seguridad internas.
Tenga en cuenta que, cuando el secreto de cliente caduque, nadie podrá conectarse a la instancia de Devolutions Cloud asociada. Entonces deberá crear un nuevo secreto de cliente. Le recomendamos que se establezca un recordatorio de tarea antes de la fecha de caducidad.
Haga clic en Add.
Copie el Value de este nuevo secreto de cliente haciendo clic en el icono Copy to clipboard situado junto a él.
En Devolutions Cloud
De vuelta en la página Configure Single Sign-On (SSO), haga clic en el icono Paste para introducir el Value del último paso en el campo Client secret Key.
En el portal de Azure
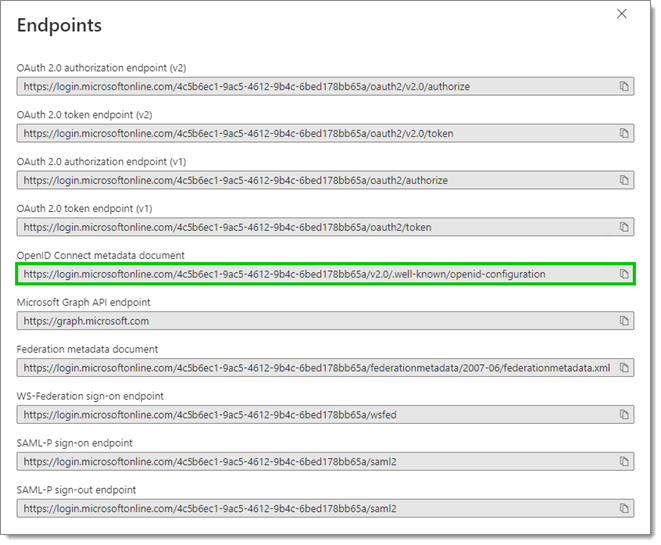
De nuevo en el portal de Azure, seleccione Overview en el menú lateral izquierdo y, a continuación, haga clic en la pestaña Endpoints.
En la ventana Endpoints, copie la URL de OpenID Connect metadata document haciendo clic en el icono Copy to clipboard situado junto a ella.
En Devolutions Cloud
De vuelta en la página Configure Single Sign-On (SSO), pegue la URL del último paso en el campo Discovery URL.
Haga clic en Test Configuration para asegurarse de que es correcta. Una ventana emergente le solicitará que introduzca sus credenciales de inicio de sesión.
Si la página emergente no aparece, consulte La página de inicio de sesión de Devolutions no se abre en el navegador.
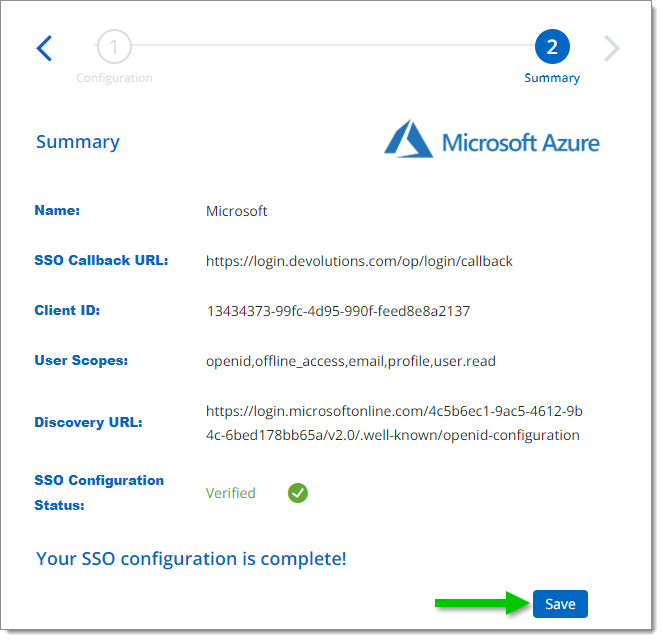
Si la conexión es correcta, su cuenta se conectará con Entra ID y verá un resumen de su configuración.
En el Summary de su configuración, haga clic en Save.
Configuración del aprovisionamiento
La verificación del dominio debe estar completada para poder configurar el aprovisionamiento.
Para sincronizar sus usuarios y grupos de usuarios desde sus proveedores a Devolutions Cloud, añada primero sus usuarios y grupos a su aplicación empresarial. Necesita disponer de una licencia Azure Enterprise para poder sincronizar grupos de usuarios.
Los grupos anidados no son compatibles, lo que significa que el aprovisionamiento de Azure no sincronizará los usuarios miembros del grupo anidado.
En el portal de Azure
Seleccione Users and groups en el menú lateral izquierdo y, a continuación, haga clic en Add user/group.
En Add Assignment, haga clic en None selected.
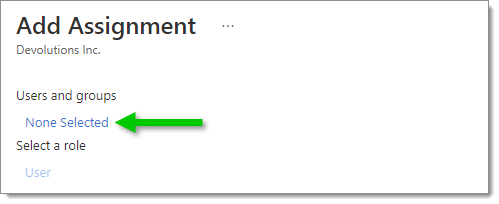
Busque manualmente usuarios y grupos o utilice la barra de Search. Haga clic en Select cuando haya terminado su selección.
Haga clic en Assign cuando su selección esté completa.
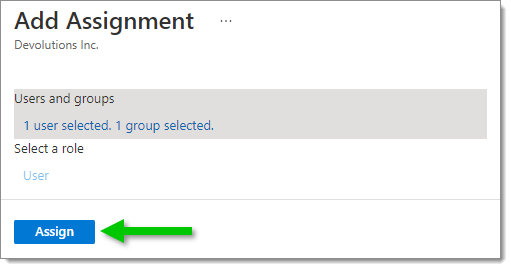
Ahora que sus usuarios y grupos han sido añadidos, continúe con la configuración del aprovisionamiento.
En la gestión de su aplicación Enterprise, vaya a Provisioning y haga clic en Get started.
En Devolutions Cloud
Vaya a Administration – Authentication – Provisioning y habilite SCIM provisioning.
En Provisioning synchronization setup, copie la Tenant URL haciendo clic en el icono Copy to Clipboard situado junto a ella.
En el portal de Azure
Establezca el Provisioning Mode en Automatic y, a continuación, pegue la URL del paso anterior en el campo Tenant URL.
En Devolutions Cloud
Copie el Secret Token haciendo clic en el icono Copy to Clipboard situado junto a él.
En el portal de Azure
Pegue el token del paso anterior en el campo Secret Token.
Pruebe la conexión para asegurarse de que funciona y, a continuación, haga clic en Save.
Seleccione Provisioning en el menú lateral izquierdo y, a continuación, haga clic en Start provisioning.
En Devolutions Cloud
Haga clic en Activate Synchronization.
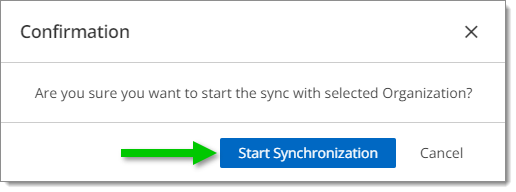
Cuando se le pida confirmación, haga clic en Start Synchronization.
Ahora puede ver una descripción general de la sincronización de su aprovisionamiento. Junto a la Tenant URL, dispone de las opciones Regenerate a SCIM Token o Delete the SCIM Provisioning.
El Secret Token caducará 365 días después de su generación. Cuando eso ocurra, el aprovisionamiento dejará de funcionar. Entonces deberá regenerar un nuevo token en la página Provisioning synchronization overview mostrada anteriormente. Le recomendamos que se establezca un recordatorio de tarea antes de la fecha de caducidad.
Sincronización entre Azure y Devolutions Cloud
La sincronización comienza automáticamente cuando la configuración del aprovisionamiento está completa. La frecuencia de aprovisionamiento de Azure es de como máximo 45 minutos y la determina su proveedor de identidad. Los grupos de usuarios, incluidos sus miembros, se sincronizarán dentro de este tiempo de aprovisionamiento de Azure. Le recomendamos que verifique los resultados del primer aprovisionamiento.
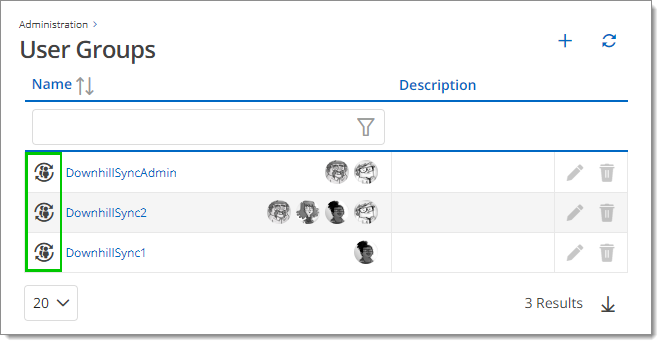
En Administration – User groups, se añadirán los grupos de usuarios de Azure. Se reconocen por el icono de grupo Is sync situado junto al nombre del grupo.
En Administration – Users, todos los usuarios del grupo de usuarios de Azure que ya formen parte de su Devolutions Cloud se marcarán como sincronizados con el icono Is sync junto a su nombre. Todos los nuevos usuarios que formen parte del grupo de usuarios de Azure sincronizado y que no formen parte de Devolutions Cloud se sugerirán como nuevas invitaciones en Invitations required.
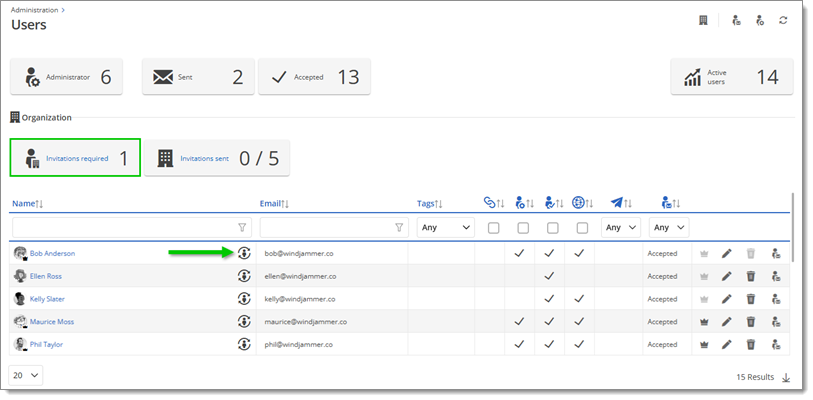
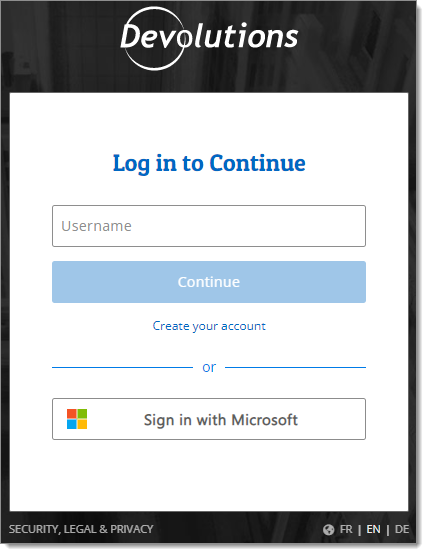
Todos los usuarios que ya tuvieran una Devolutions Account verán ambas opciones de inicio de sesión: el método Devolutions Account y el método Microsoft.
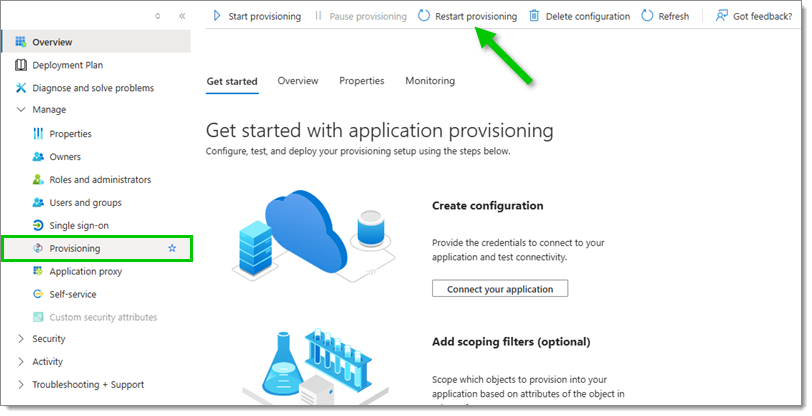
A continuación, diríjase a su portal de Azure, seleccione su aplicación Devolutions Cloud, navegue hasta Administrar –Aprovisionamiento y haga clic en Reiniciar aprovisionamiento para sincronizar los nuevos usuarios.
Preguntas y respuestas
P: ¿Por qué los usuarios siguen recibiendo una solicitud de contraseña después de iniciar sesión con SSO?
R: Esta solicitud está relacionada con la clave privada. Cuando los usuarios se conectan, se les pide que elijan cómo se almacenará la clave privada. Si eligen contraseña, deberán introducirla la primera vez que se conecten desde un nuevo navegador o después de borrar la caché del navegador.
P: ¿Se puede deshabilitar esta solicitud de clave privada?
R: La única forma de deshabilitar la solicitud de clave privada es configurar su propio servicio de cifrado. Para más detalles, consulte Servicio de cifrado.
P: ¿Cómo podemos añadir usuarios invitados a nuestro Devolutions Cloud?
R: Si los usuarios invitados forman parte del entorno de Entra ID, se pueden añadir mediante el proceso de aprovisionamiento. Cuando los usuarios invitados ya no necesiten acceso, simplemente elimínelos de la configuración de aprovisionamiento.
P: The client ID or secret supplied by your organization is invalid, please contact an administrator of your organization.
R: Esto significa, con toda probabilidad, que el secreto de cliente ha caducado en el Microsoft Azure Portal. La solución es crear un nuevo secreto y actualizarlo en la configuración de SSO de Devolutions Cloud.
P: Si la opción para forzar a todos los usuarios y administradores a iniciar sesión con SSO está habilitada, ¿qué ocurriría si el SSO falla?
R: Si Force SSO está habilitado para todos los usuarios, estos perderán el acceso a Devolutions Cloud en caso de una configuración incorrecta o de una interrupción del servicio del proveedor de SSO. Se recomienda encarecidamente informar a todos los usuarios existentes en Devolutions Cloud sobre este nuevo método de autenticación antes de activarlo. Como alternativa, consulte Deshabilitar Force SSO en todos los usuarios de Devolutions Cloud mediante PowerShell para deshabilitar temporalmente la función.
P: ¿Se puede cambiar el UPN de un usuario?
R: Devolutions Cloud utiliza el UPN, no el correo electrónico, para autenticar a los usuarios en la base de datos. Cambiar el UPN también cambia la información relacionada con el usuario. Devolutions Cloud lo considera un nuevo usuario, por lo que es necesario repetir el proceso de invitación.
P: Si se Devolutions Cloud crea por error y se vincula a una cuenta, ¿se puede eliminar?
R: El Devolutions Cloud se elimina automáticamente después de 90 días de inactividad.
Última actualización
¿Te fue útil?