

Zugriff und Authentifizierung
Der Abschnitt Zugriff & Authentifizierung ermöglicht Ihnen zu konfigurieren, wie sich Ihre Benutzer bei Devolutions Cloud anmelden.
Allgemein & Authentifizierungsmodi
Im Abschnitt Allgemein können Sie Anmeldeeinstellungen für Ihre Benutzer aktivieren.
Anmeldeaufforderung erzwingen
Erzwingt eine Anmeldeaufforderung für alle Benutzer. Wenn Benutzer ihre Multifaktor-Authentifizierung in ihrem Devolutions Account eingerichtet haben, wird nur die Multifaktor-Authentifizierung abgefragt.
Multifaktor-Authentifizierung für Devolutions Account erzwingen
Erzwingt, dass alle Benutzer eine Multifaktor-Authentifizierung für ihr Devolutions Account einrichten.
Push-Benachrichtigungen mit Nummernabgleich über Devolutions Password Manager erzwingen
Aktiviert den 2FA-Nummernabgleich für alle Benutzer dieser Devolutions Cloud-Instanz mit unserem Devolutions Password Manager.
Single Sign-On (SSO)
Ermöglicht Benutzern die Anmeldung über einen konfigurierten Identitätsanbieter (SSO).
Devolutions Account
Ermöglicht Benutzern die Anmeldung bei Devolutions Cloud mit ihrem Devolutions Account.
Auftragnehmer
Erlaubt die Authentifizierung mit einem Auftragnehmer-Benutzer, d. h. einem temporären Benutzer mit eingeschränkten Zugriffsrechten und UI-Optionen.
Abmeldezeit bei Inaktivität
Trennt Benutzer nach einer festgelegten Inaktivitätszeit von 5 Minuten bis 4 Stunden (sofern nicht Aus). Die Verzögerung ist nur aktiv, wenn die Seite geöffnet ist.
Domäne
Verifizieren Sie Ihre Domäne(n) für Single Sign-On. In einer einzelnen SSO-Konfiguration können mehrere Domänen verifiziert werden. Dies ist verpflichtend, da es uns ermöglicht, den Besitz der angegebenen Domäne(n) zu überprüfen.
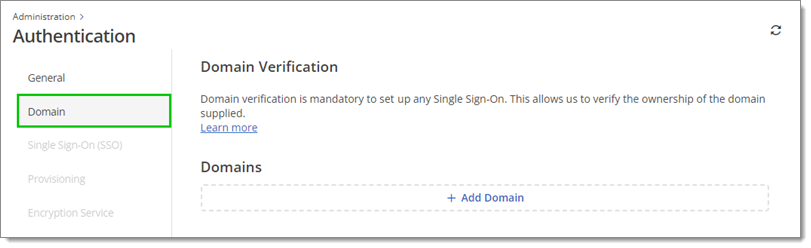
Melden Sie sich in einem separaten Fenster bei Ihrem Domänen-Host an und suchen Sie Ihre DNS-Einträge. Erstellen und speichern Sie einen neuen .txt-Eintrag mit den unten angegebenen Informationen.
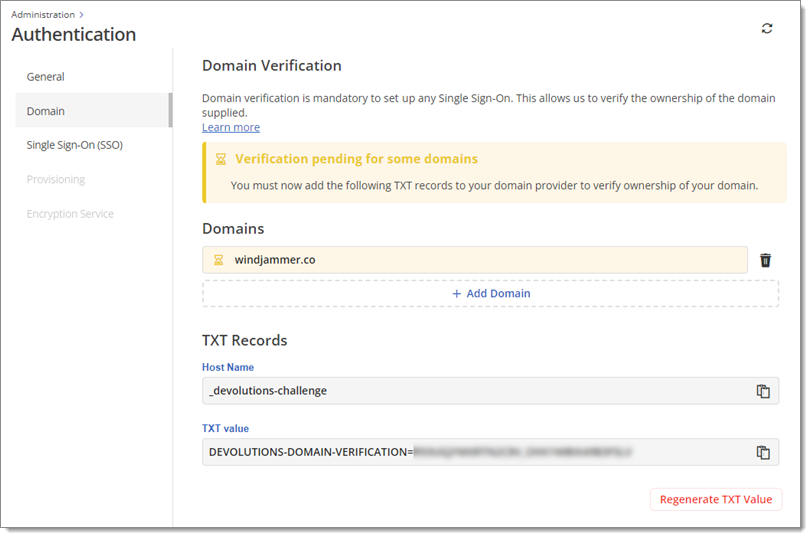
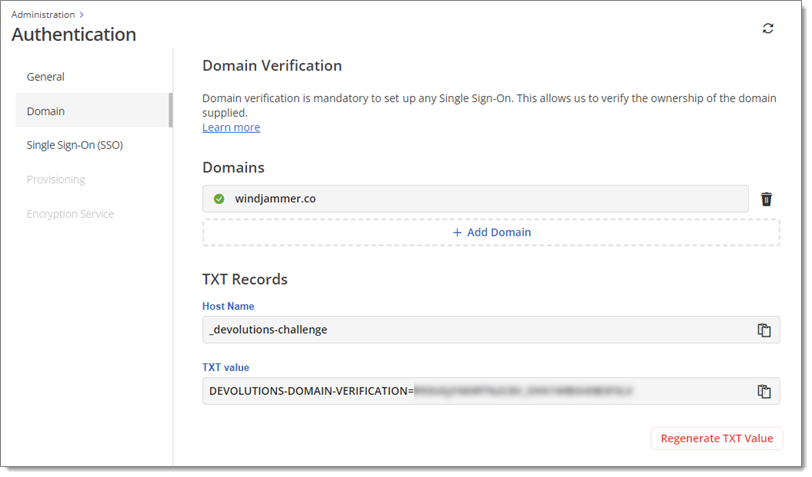
Sie erkennen, dass Ihre Domäne erfolgreich verifiziert wurde, wenn sich ihr Status von Ausstehend zu Verifiziert ändert, angezeigt durch ein Häkchen-Symbol in einem grünen Kreis, wie unten zu sehen.
Single Sign-On (SSO)
Sie haben Zugriff auf den Abschnitt Single Sign-On (SSO), um SSO für Ihre Devolutions Cloud-Benutzer zu konfigurieren. Beginnen Sie damit, den Identitätsmanager Ihrer Wahl zwischen Microsoft und Okta auszuwählen.
Anschließend müssen Sie einige Informationen eingeben, wie unten zu sehen.
Standardmäßig wird SSO aktiviert, sobald Sie die Konfiguration abgeschlossen haben. Sie können außerdem SSO für alle Benutzer erzwingen.
Wenn Sie SSO für alle Benutzer erzwingen aktivieren, haben Benutzer im Falle einer Fehlkonfiguration oder eines Ausfalls Ihres SSO-Anbieters keinen Zugriff auf Devolutions Cloud. Wir empfehlen dringend, alle bestehenden Benutzer in Ihrer Devolutions Cloud über diese neue Authentifizierungsmethode zu informieren, bevor Sie sie aktivieren. Alternativ finden Sie unter Erzwingen von SSO für alle Benutzer in Devolutions Cloud mit PowerShell deaktivieren Informationen, um die Funktion vorübergehend zu deaktivieren.
Nachdem SSO eingerichtet ist, können sich Benutzer bei Ihrer Devolutions Cloud-Instanz mit ihren Entra ID- oder Okta-Anmeldeinformationen anmelden, zusätzlich zur Möglichkeit, dies mit ihren Devolutions Account-Anmeldeinformationen zu tun.
Nachdem Sie Ihre SSO-Einstellungen konfiguriert und gespeichert haben, ist es weiterhin möglich, sie zu bearbeiten oder sogar zu löschen.
Provisionierung
Synchronisieren und automatisieren Sie den Provisionierungs- und Deprovisionierungsprozess Ihrer Devolutions Cloud-Benutzer und -Gruppen, indem Sie Ihren Identitätsanbieter mit Devolutions Cloud über die SCIM-Spezifikation (System for Cross-domain Identity Management) in Ihren idP-Konfigurationen (Identity Provider) konfigurieren.
Ihre Domäne(n) müssen verifiziert sein und Single Sign-On muss zuerst konfiguriert und aktiviert werden, um die Provisionierung einzurichten. Die vollständigen Anweisungen zur Einrichtung der Provisionierung finden Sie unter Erste Schritte mit SSO in Devolutions Cloud.
Verschlüsselungsdienst
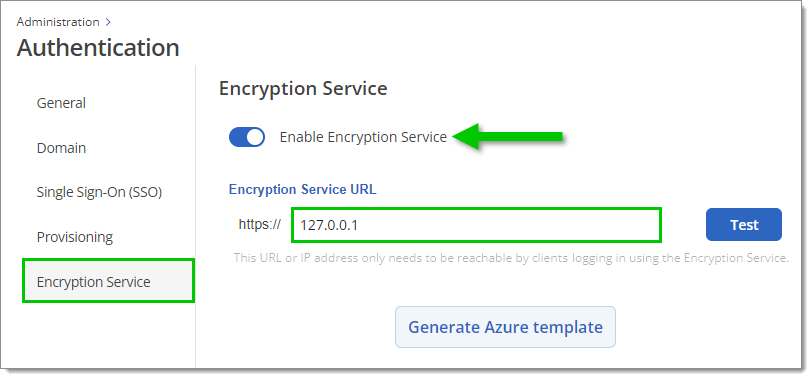
Der Verschlüsselungsdienst von Devolutions Cloud vereinfacht den Zugriff auf Devolutions Cloud, indem die Notwendigkeit entfällt, jeden Benutzer einzeln von Ihrem SSO-Anbieter einzuladen. Sie müssen die Funktion aktivieren und die URL des Verschlüsselungsdienstes eingeben, unter der der Verschlüsselungsdienst auf eingehende Anfragen wartet. Diese URL oder IP-Adresse muss nur für Clients erreichbar sein, die sich über den Verschlüsselungsdienst anmelden.
Eine Liste der Anforderungen und Konfigurationsanleitungen finden Sie unter Verschlüsselungsdienst.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?