

Devolutions Cloud-Protokolle an Azure Log Analytics senden
Diese Anleitung enthält Anweisungen zum Erstellen und Konfigurieren aller Komponenten, die zum Senden von Devolutions Cloud-Protokollen an Azure Log Analytics erforderlich sind.
Eine neue App-Registrierung erstellen
Öffnen Sie das Azure-Portal und navigieren Sie zu App-Registrierungen.
Klicken Sie auf Neue Registrierung.
Geben Sie Ihrer App einen Namen und klicken Sie auf Registrieren (keine Redirect-URL erforderlich).
Wählen Sie unter Unterstützte Kontotypen die Option Nur Konten in diesem Organisationsverzeichnis.
Client ID und Tenant ID abrufen
Nach der Registrierung finden Sie Client ID und Tenant ID im Abschnitt Überblick. Diese werden später benötigt.
Einen Clientschlüssel erstellen
Navigieren Sie zu Zertifikate & Geheimnisse.
Klicken Sie auf Neuer geheimer Clientschlüssel, um ein Geheimnis zu erstellen.
Speichern Sie den Geheimniswert sicher, da er später in Devolutions Cloud verwendet wird.
Sobald das Geheimnis abläuft, müssen Sie es erneuern und in Devolutions Cloud aktualisieren, andernfalls wird die Protokollaufnahme gestoppt.
Einen Datensammlungsendpunkt (DCE) einrichten
Erstellen Sie in Azure einen Datensammlungsendpunkt (DCE), um Anfragen von Devolutions Cloud zu empfangen. In Devolutions Cloud entspricht dies dem Feld Azure Endpoint.
Eine Azure Log Analytics-Tabelle erstellen
Folgen Sie dem Tutorial von Microsoft, um in Azure eine Log Analytics-Tabelle für Beispieldaten zu erstellen. Hier sind die erforderlichen Beispieldaten, die von Devolutions Cloud gesendet werden:
Die Spalte TimeGenerated in Azure Log Analytics ist essenziell, da sie der primäre Zeitstempel ist, der bestimmt, wann ein Protokolldatensatz in das System aufgenommen wurde.
Transformations-Editor: source | extend TimeGenerated = now() erstellt eine Spalte TimeGenerated und protokolliert den Zeitpunkt der Synchronisierung.
Berechtigungen der Datensammlungsregel (DCR) zuweisen
Weisen Sie der DCR die erforderlichen Berechtigungen zu: Monitoring Metrics Publisher.
DCR aufrufen.
Zugriffssteuerung (IAM).
Rollenzuweisung hinzufügen.
Wählen Sie Monitoring Metrics Publisher.
Klicken Sie auf Weiter.
Wählen Sie im Abschnitt Mitglieder die zuvor erstellte App-Registrierung aus.
Konfiguration von Devolutions Cloud
Öffnen Sie die Devolutions Cloud-Weboberfläche.
Gehen Sie zu Administration - Protokollierung.
Geben Sie die Azure-Anmeldeinformationen ein.
Devolutions Cloud Services installieren
Das Installationsprogramm von Devolutions Cloud Services erleichtert die Installation und Konfiguration verschiedener Funktionen wie des Privileged Access Management-Moduls, des Encryption Service (SSO-fähige Funktion) und des Devolutions Cloud Reporting-Dienstes. Der installierte Dienst stellt die Kommunikation zwischen Ihrer Devolutions Cloud und Ihren internen Ressourcen her.
Eine Anwendungsidentität erstellen
Öffnen Sie Devolutions Cloud.
Klicken Sie auf Administration – Anwendungsidentitäten.
Wählen Sie Anwendungsidentität hinzufügen (+).
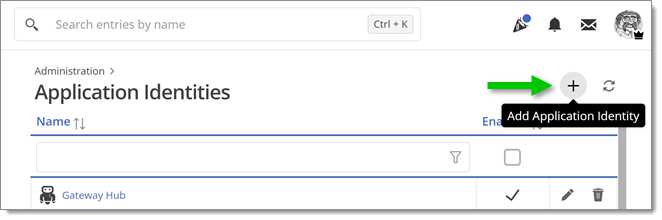
Geben Sie einen Namen ein und klicken Sie auf Hinzufügen.
Speichern Sie das angegebene Anwendungsgeheimnis und den Anwendungsschlüssel in Ihrer Zwischenablage oder als PDF-Datei. Sie werden während der Installation von Devolutions Cloud Services benötigt.
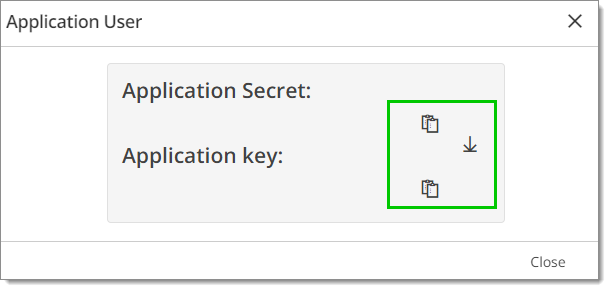
Berechtigungen für die Anwendungsidentitäten bearbeiten
Gehen Sie zu Devolutions Cloud.
Klicken Sie auf Administration – Systemberechtigungen.
Gehen Sie zum Bearbeitungsformular.
Wählen Sie System.
Wählen Sie Ihren Anwendungsbenutzer im Dropdown-Menü unter Systemkonfiguration verwalten, Geplante Berichte verwalten und Administrationsprotokolle und Benutzeraktivität anzeigen aus.
Für alle Systemtresore
Gehen Sie in Devolutions Cloud zu Administration – Systemberechtigungen.
Gehen Sie zum Bearbeitungsformular.
Wählen Sie Tresor.
Wählen Sie Ihren Anwendungsbenutzer im Dropdown-Menü im Abschnitt Mitwirkender aus.
Klicken Sie auf Aktualisieren, um das Fenster zu schließen.
Für einen bestimmten PAM-Tresor
Gehen Sie in Devolutions Cloud zu Administration – Tresor.
Klicken Sie auf Hinzufügen.
Wählen Sie im Menü PAM-Tresor aus, um Ihren PAM-Tresor zu erstellen.
Gehen Sie zu Sicherheit – Bearbeiten.
Wählen Sie Ihren Anwendungsbenutzer im Dropdown-Menü im Abschnitt Mitwirkender aus.
Klicken Sie auf Hinzufügen, um das Fenster zu schließen.
Installation von Devolutions Cloud Services
Starten Sie das Installationsprogramm. Lesen Sie den Endbenutzer-Lizenzvertrag und klicken Sie auf Ich akzeptiere die Bedingungen des Lizenzvertrags. Klicken Sie auf Weiter.
Wählen Sie im Fenster Benutzerdefinierte Installation die Option Reporting aus.
Klicken Sie auf Weiter.
Geben Sie Ihre Host-URL ein.
Geben Sie das zuvor gespeicherte Anwendungsgeheimnis und den Anwendungsschlüssel ein.
Klicken Sie auf Fertigstellen, um die Installation abzuschließen.
Klicken Sie auf Verbindung testen.
Wenn Ihre Verbindung erfolgreich ist, drücken Sie Weiter.
Devolutions Cloud Services-Protokolle prüfen
Die Protokolle von Devolutions Cloud Services sind hier verfügbar: C:\ProgramData\Devolutions\Hub\Reporting Service\Logs.
Zuletzt aktualisiert
War das hilfreich?