

SSO-Authentifizierung mit Okta konfigurieren
Verwenden Sie Okta mit Devolutions Cloud für die Single Sign-On (SSO)-Authentifizierung, indem Sie die Schritte auf dieser Seite befolgen. Sehen Sie sich zunächst die Anforderungen und unterstützten Funktionen unten an.
Anforderungen
Um SSO oder automatische Provisionierung (SCIM) mit Okta zu verwenden, ist ein Okta-Konto mit den entsprechenden Rechten erforderlich. Das Verfahren zur Domänenvalidierung (siehe unten) muss ebenfalls abgeschlossen werden, um den Besitz der konfigurierten Domäne(n) zu verifizieren. Nur Benutzer mit E-Mail-Adressen, deren Domänen verifiziert wurden, dürfen sich über SSO anmelden oder über SCIM provisioniert werden.
Unterstützte Funktionen
Verbindung zur Devolutions Cloud-Instanz über Okta SSO
Just-in-Time (JIT)-Provisionierung verbundener Benutzer über Okta SSO
Synchronisieren Sie Ihr Okta mit Devolutions Cloud
Benutzer von Okta in Devolutions Cloud erstellen/aktualisieren (Benutzer erstellen, Benutzerattribute aktualisieren und Benutzer deaktivieren)
Gruppen von Okta in Devolutions Cloud erstellen/aktualisieren (Group Push)
Benutzer, die per JIT durch SSO provisioniert oder durch SCIM-Synchronisierung erstellt wurden, müssen in Administration – Benutzer zu Devolutions Cloud eingeladen werden, wie in den folgenden Schritten beschrieben.
Konfigurationsschritte
Hier sind die Schritte, um die Domäne zu validieren, Single Sign-On zu konfigurieren und die Benutzerprovisionierung durchzuführen.
Domänenverifizierung
In Devolutions Cloud
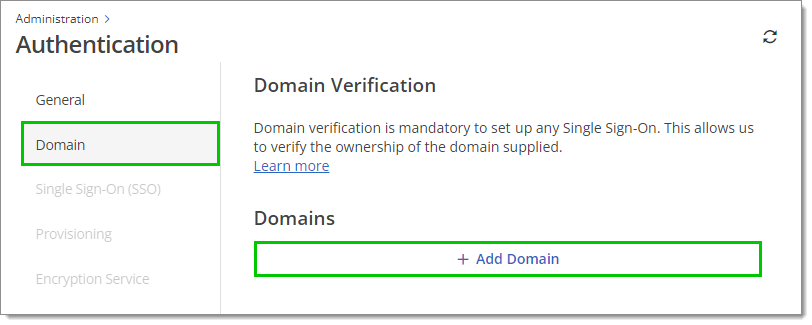
Gehen Sie zu Administration – Authentifizierung – Domäne und klicken Sie dann auf Domäne hinzufügen.
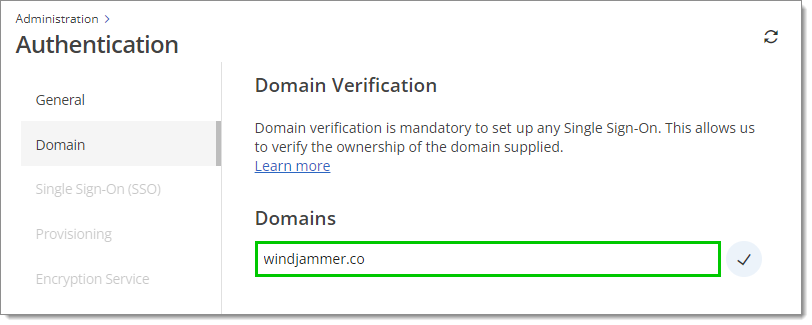
Geben Sie die Domäne ein und klicken Sie dann auf das Häkchen, um den Verifizierungsprozess zu starten.
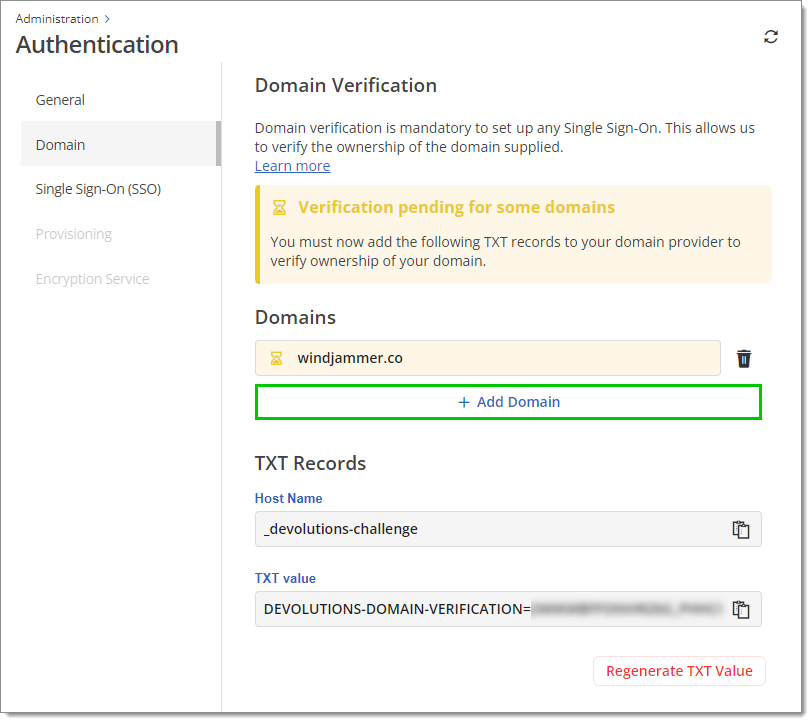
Um mehrere Domänen zu haben, klicken Sie erneut auf Domäne hinzufügen, geben Sie Ihre andere Domäne ein und klicken Sie dann auf das Häkchen. Wiederholen Sie diesen Vorgang für jede Domäne, die Sie hinzufügen möchten.
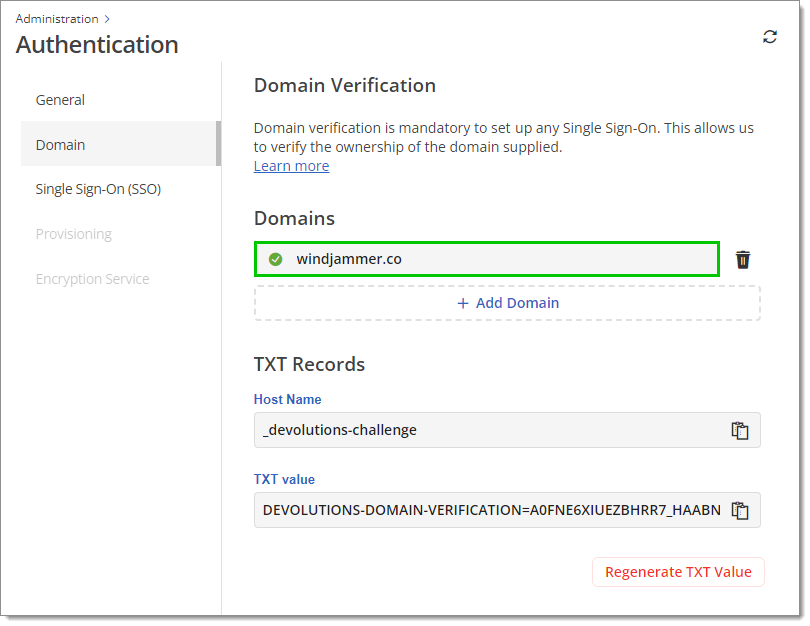
Erstellen Sie einen DNS-TXT-Eintrag mit dem bereitgestellten Hostnamen und TXT-Wert. Dies ermöglicht es uns, den Besitz der angegebenen Domäne(n) zu verifizieren.
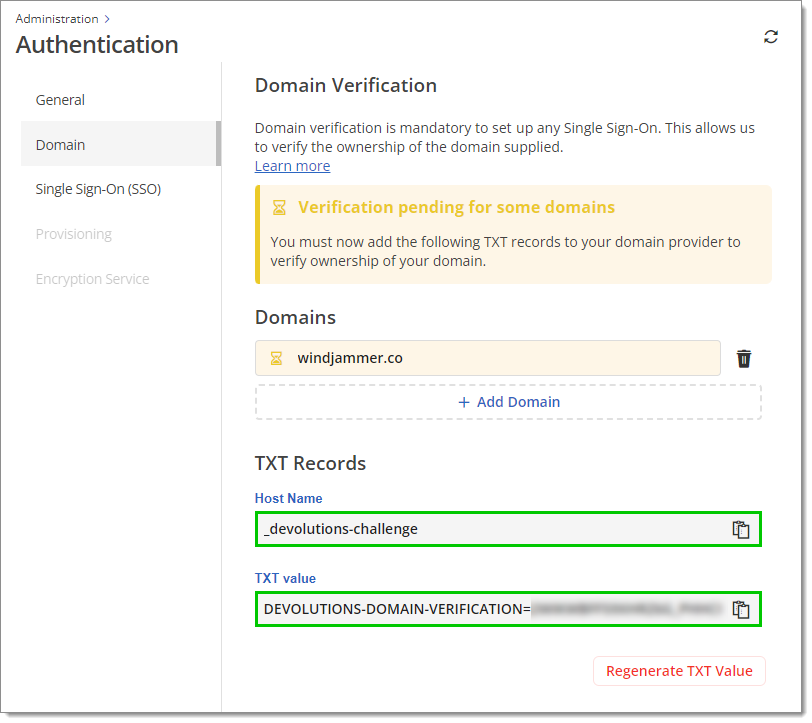
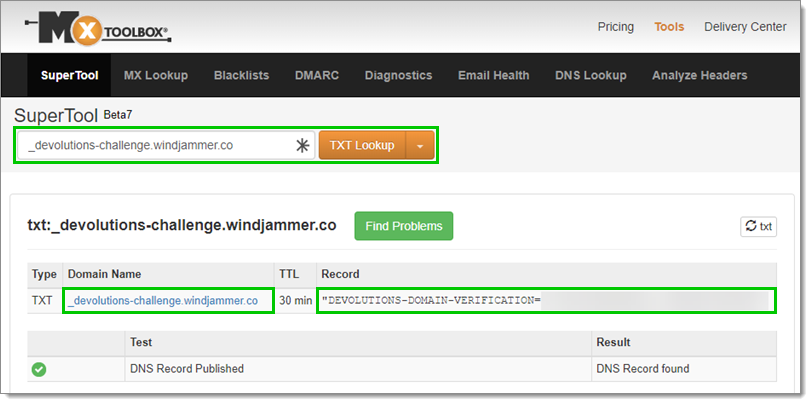
Es wird empfohlen, mit DNS-Abfragetools wie MXToolBox oder whatsmydns.net zu überprüfen, ob die Konfiguration korrekt ist. Das folgende Beispiel verwendet das TXT-Lookup-Tool von MXToolBox. Der erste Teil des Domänennamens muss mit dem Hostnamen in Devolutions Cloud übereinstimmen und der Eintrag muss ebenfalls mit dem TXT-Wert in Devolutions Cloud übereinstimmen.
Die Propagierung von TXT-DNS-Einträgen kann eine Weile dauern. Sobald die Domäne verifiziert ist, muss der TXT-DNS-Eintrag nicht mehr beibehalten werden.
Warten Sie auf die Domänenverifizierung. Nach erfolgreicher Verifizierung wird neben der Domäne ein Häkchen in einem grünen Kreis angezeigt. Fahren Sie während des Verifizierungsprozesses mit der Konfiguration von Single Sign-On (SSO) fort; die Benutzerprovisionierung ist jedoch erst nach der Verifizierung der Domäne verfügbar.
Diese Validierung dauert 48 Stunden und startet danach nicht automatisch neu. Wenn der TXT-Eintrag nicht innerhalb dieser 48 Stunden konfiguriert wird, lautet der Validierungsstatus Abgelaufen. Wenn dies geschieht, klicken Sie auf Wiederholen.
Wenn beim Versuch, die Domäne zu verifizieren, Probleme auftreten, besuchen Sie unseren Leitfaden zur Fehlerbehebung bei der Domänenvalidierung.
Single Sign-On (SSO)-Konfiguration
Gehen Sie zu Administration – Authentifizierung – Single Sign-On (SSO) und klicken Sie dann auf Okta Single Sign-On (SSO), um zur Konfigurationsseite weitergeleitet zu werden.
Benennen Sie die SSO-Konfiguration. Dieser Name erscheint nur im Menü der SSO-Einstellungen von Devolutions Cloud. Der Standardname ist "Okta".
Schließen Sie diese Einrichtungsseite nicht, da die folgenden Schritte zeigen, wo die Informationen zu finden sind, die in ihre Felder eingegeben werden müssen.
In Okta
Melden Sie sich beim Okta-Konto an.
Klicken Sie in Applications auf Browse App Catalog.
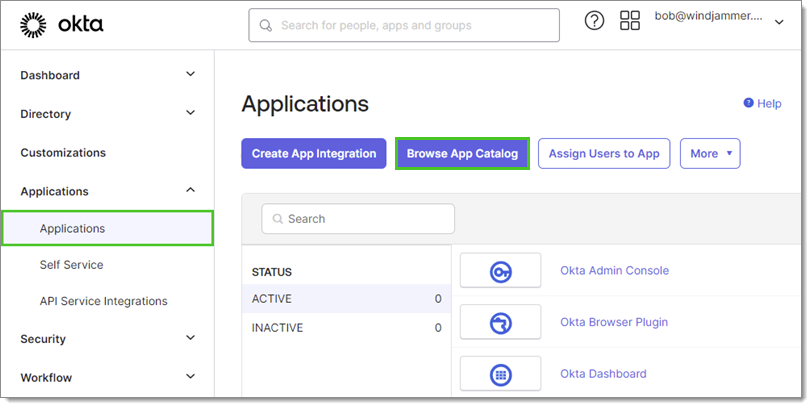
Suchen Sie nach Devolutions Cloud und klicken Sie dann in den Suchergebnissen auf die Anwendung.
Klicken Sie oben auf Add Integration.
Kopieren Sie im Tab Sign On die Client ID.
In Devolutions Cloud
Fügen Sie zurück auf der Seite Single Sign-On (SSO) konfigurieren die Client ID aus dem letzten Schritt in das Feld mit demselben Namen ein.
In Okta
Kopieren Sie zurück im Tab Sign On das Client secret.
In Devolutions Cloud
Fügen Sie zurück auf der Seite Single Sign-On (SSO) konfigurieren das Client secret aus dem letzten Schritt in das Feld Client Secret Key ein.
Geben Sie in Discovery URL die URL ein, die für den Zugriff auf Okta verwendet wird, ohne den Teil "-admin".
Testen Sie die Verbindung noch nicht, da zuerst Benutzer der Anwendung zugewiesen werden müssen.
In Okta
Stellen Sie im Tab Assignments sicher, dass jeder Benutzer, der zum Testen der Konfiguration verwendet wird, der Anwendung zugewiesen ist. Weitere Details finden Sie in der Dokumentation von Okta zur Benutzerverwaltung und Anwendungszuweisung.
In Devolutions Cloud
Testen Sie die Konfiguration in Devolutions Cloud. Ein neues Fenster öffnet sich, um Sie über Okta mit Devolutions Cloud zu verbinden. Bei erfolgreicher Verbindung erscheint eine Erfolgsmeldung.
Wenn das Popup nicht erscheint, blockiert es möglicherweise der Browser oder eine Browsererweiterung. Ändern Sie die Browser- und/oder Erweiterungseinstellungen. Wenn es weiterhin nicht funktioniert, kann auch das Deaktivieren/Entfernen der Erweiterung oder ein Browserwechsel das Problem lösen.
Klicken Sie in der Zusammenfassung der Okta SSO-Konfiguration auf Speichern.
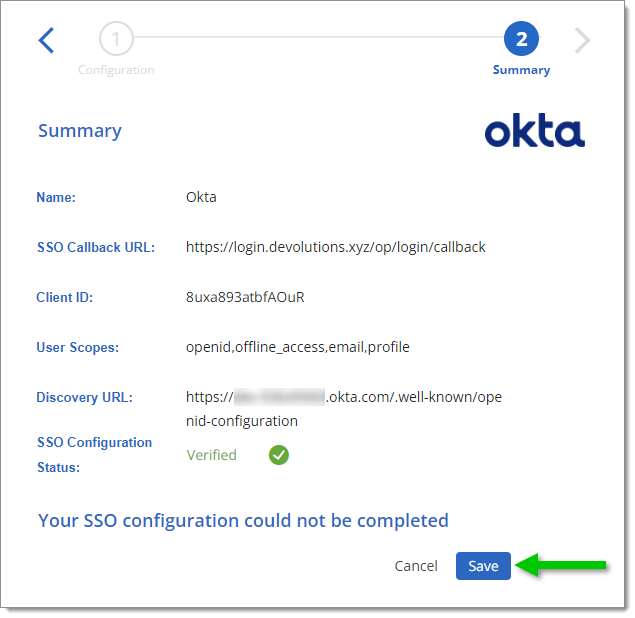
Die SSO-Konfiguration ist nun abgeschlossen. Neben der Konfiguration sollte jetzt ein grünes Häkchen-Symbol sichtbar sein, was bedeutet, dass die SSO-Konfiguration über Okta nun in Devolutions Cloud aktiviert ist.
Okta SSO-Anmeldung
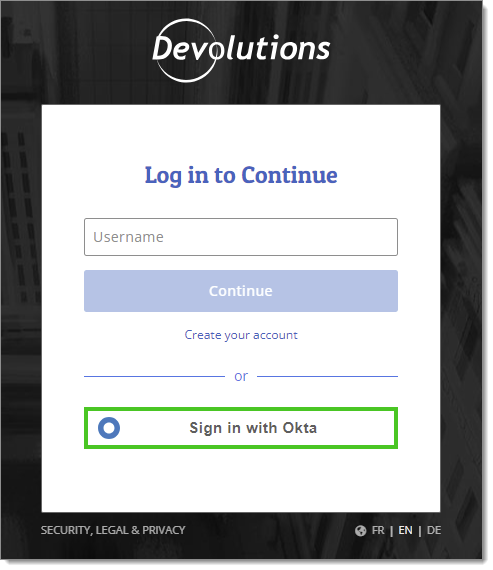
Klicken Sie beim Anmelden bei Devolutions Cloud auf Mit Okta anmelden.
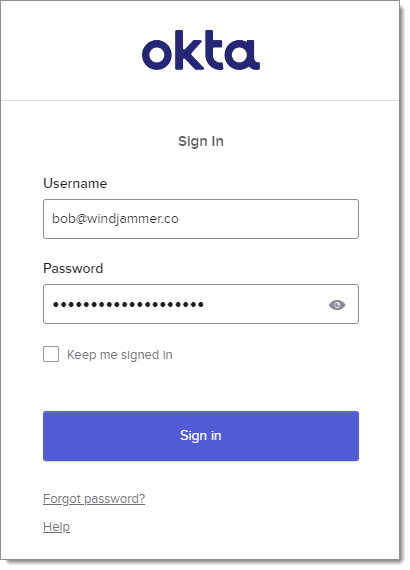
Eine Okta-Anmeldeseite wird geöffnet. Geben Sie die Okta-Anmeldeinformationen ein und klicken Sie auf Anmelden. Devolutions Cloud ist dann zugänglich.
SCIM-Provisionierungskonfiguration
Synchronisieren Sie Benutzer und Benutzergruppen von Anbietern mit Devolutions Cloud, indem Sie die Schritte in diesem Abschnitt befolgen. Sehen Sie sich zunächst die Liste der unterstützten Funktionen unten an.
Beachten Sie, dass wir die Synchronisierung nur in einer Richtung unterstützen, von Okta zu Devolutions Cloud, speziell für Benutzer und Gruppen. Die Synchronisierung von Devolutions Cloud zu Okta wird nicht unterstützt.
Unterstützte Funktionen
Benutzer erstellen
Benutzerattribute aktualisieren
Benutzer deaktivieren
Group Push
Schritte zur Provisionierungskonfiguration
In Okta
Gehen Sie zur Devolutions Cloud-Anwendung.
Klicken Sie im Tab Provisioning auf Configure API Integration.
Aktivieren Sie das Kontrollkästchen Enable API Integration.
In Devolutions Cloud
Gehen Sie zu Administration – Authentifizierung – Provisionierung und aktivieren Sie die SCIM-Provisionierung.
Kopieren Sie das Geheime Token, indem Sie auf das daneben befindliche Symbol In die Zwischenablage kopieren klicken.
In Okta
Fügen Sie zurück im Tab Provisioning in Okta das Geheime Token aus dem letzten Schritt in das Feld API Token ein.
Klicken Sie auf Test API Credentials. Eine Erfolgsmeldung sollte erscheinen.
In Devolutions Cloud
Klicken Sie zurück in der Provisionierungs-Konfiguration in Devolutions Cloud auf Synchronisierung aktivieren.
In Okta
Speichern Sie die Okta-Provisionierungskonfiguration.
Gehen Sie weiterhin im Tab Provisioning zu den To App-Einstellungen und klicken Sie dann auf Edit.
Aktivieren/deaktivieren Sie die folgenden Einstellungen:
Aktivieren:
Create Users
Update Attributes
Deactivate Users
Deaktivieren:
Set password when creating new users (unter der Einstellung Create Users)
Speichern Sie die Änderungen.
Die Synchronisierung von Okta zu Devolutions Cloud ist nun konfiguriert.
Q&A
F: Warum erhalten Benutzer nach der SSO-Anmeldung noch eine Passwortaufforderung?
A: Diese Aufforderung bezieht sich auf den privaten Schlüssel. Wenn Benutzer sich verbinden, werden sie aufgefordert zu wählen, wie der private Schlüssel gespeichert wird. Wenn sie ein Passwort wählen, müssen sie es beim ersten Verbinden von einem neuen Browser oder nach dem Löschen des Browser-Caches eingeben.
F: Kann diese Aufforderung zum privaten Schlüssel deaktiviert werden?
A: Die einzige Möglichkeit, die Aufforderung zum privaten Schlüssel zu deaktivieren, ist die Konfiguration eines eigenen Verschlüsselungsdienstes. Weitere Details finden Sie im folgenden Artikel.
F: Wie können wir Gastbenutzer zu unserer Devolutions Cloud hinzufügen?
A: Wenn Gastbenutzer Teil von Okta sind, können sie über den Provisionierungsprozess hinzugefügt werden. Sobald Gastbenutzer keinen Zugriff mehr benötigen, entfernen Sie sie einfach aus der Provisionierungskonfiguration.
F: Die von Ihrer Organisation bereitgestellte Client-ID oder das Geheimnis ist ungültig, bitte kontaktieren Sie einen Administrator Ihrer Organisation.
A: Dies bedeutet höchstwahrscheinlich, dass das Client Secret in Okta abgelaufen ist. Die Lösung besteht darin, ein neues Secret zu erstellen und es in der SSO-Konfiguration von Devolutions Cloud zu aktualisieren.
F: Wenn die Option aktiviert ist, alle Benutzer und Administratoren zur Anmeldung mit SSO zu zwingen, was würde passieren, wenn das SSO fehlschlägt?
A: Wenn Force SSO für alle Benutzer aktiviert ist, verlieren sie im Falle einer Fehlkonfiguration oder eines Ausfalls des SSO-Anbieters den Zugriff auf Devolutions Cloud. Es wird dringend empfohlen, alle bestehenden Benutzer in Devolutions Cloud vor der Aktivierung über diese neue Authentifizierungsmethode zu informieren. Alternativ finden Sie unter Force SSO für alle Benutzer in Devolutions Cloud mit PowerShell deaktivieren Informationen zum temporären Deaktivieren der Funktion.
F: Kann der UPN eines Benutzers geändert werden?
A: Devolutions Cloud verwendet den UPN, nicht die E-Mail-Adresse, um Benutzer in der Datenbank zu authentifizieren. Eine Änderung des UPN ändert auch die mit dem Benutzer verbundenen Informationen. Devolutions Cloud betrachtet dies als einen neuen Benutzer, wodurch der Einladungsprozess wiederholt werden muss.
Zuletzt aktualisiert
War das hilfreich?